O que é acesso remoto seguro?
O acesso remoto seguro protege a transmissão de dados confidenciais quando os aplicativos são acessados por dispositivos fora da rede corporativa.
O que é acesso remoto seguro?
O acesso remoto seguro é um conceito abrangente que engloba diversas estratégias de segurança. Ele pode se referir a qualquer política ou solução de segurança que impeça o acesso não autorizado à sua rede ou a dados confidenciais.
Com a proliferação de dispositivos conectados à internet, a força de trabalho de uma organização não fica mais restrita a um único local. Em vez disso, uma organização pode ter funcionários que se conectam à sua rede interna e acessam dados confidenciais de diversos locais ao redor do mundo. Por isso, as antigas medidas de segurança de acesso já não são suficientes e precisam ser substituídas por mecanismos de proteção que permitam aos funcionários e a outros usuários verificados acessar os recursos de forma segura de qualquer lugar, em qualquer dispositivo e a qualquer momento.
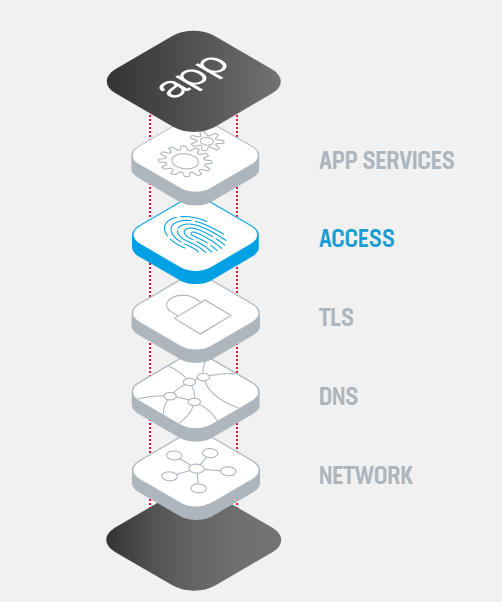
O acesso remoto seguro é uma parte essencial de qualquer stack de aplicações robusta e funciona em conjunto com outros elementos, como DNS e TLS, para garantir que suas aplicações permaneçam sempre seguras e com bom desempenho.
Por que o acesso remoto seguro é importante?
Com a proliferação de dispositivos conectados à internet, a força de trabalho de uma organização não está mais restrita a um único local. Em vez disso, os funcionários podem se conectar à rede interna da organização e acessar dados confidenciais de diferentes partes do mundo. Por isso, as antigas medidas de segurança de acesso já não são suficientes e precisam ser substituídas por mecanismos de proteção que permitam aos funcionários e a outros usuários verificados acessar os recursos de forma segura, de qualquer lugar, a qualquer momento e por meio de qualquer dispositivo.
Como funciona o acesso remoto seguro?
Há vários tipos de soluções e tecnologias de segurança que se enquadram na categoria de acesso remoto seguro, incluindo, entre outros:
- Segurança de endpoints – Verifica se há software antivírus e firewall instalado nos computadores, se os sistemas estão atualizados, se keyloggers ou outros processos perigosos não estão em execução e se dados confidenciais não permanecem armazenados em caches
- Rede privada virtual (VPN) – Estabelece uma conexão por meio de uma rede existente, geralmente a Internet pública, protegida por métodos de autenticação e criptografia
- VPN IPsec – Estabelece uma VPN pela Internet pública usando o mecanismo IPsec padrão
- VPN SSL – Usa o protocolo Secure Sockets Layer, uma tecnologia de autenticação e criptografia integrada a todos os navegadores, para criar uma conexão segura e criptografada em uma rede menos segura, como a Internet
- Logon único (SSO) – Permite que um usuário autenticado acesse aplicativos selecionados usando um conjunto inicial de credenciais de login.
- Controle de acesso à rede (NAC) – Controla o acesso a uma rede por meio de uma combinação de medidas de segurança de endpoints, autenticação de usuários e aplicação de políticas de segurança de rede.
- Detecção de redes confiáveis (FND) – Permite que um dispositivo reconheça automaticamente “redes confiáveis”
- Gerenciamento de acesso privilegiado (PAM) – Conjunto de ferramentas que protegem, monitoram e gerenciam o acesso aos dados de uma empresa por meio de contas privilegiadas
- Compartilhamento de área de trabalho – Oferece ao usuário acesso em tempo real a arquivos e dados localizados em outro dispositivo
Como a F5 gerencia o acesso remoto seguro?
A F5 oferece diversas soluções de segurança de acesso desenvolvidas especificamente para manter o tráfego legítimo fluindo e bloquear o tráfego malicioso. O BIG-IP Access Policy Manager (APM) permite criar políticas de acesso baseadas em contexto e cientes da identidade, implementar uma solução de SSO e criar uma VPN SSL.