Zero trust architecture para o governo
Proteja aplicações governamentais, APIs e IA com confiança zero em ambientes híbridos de múltiplas nuvens.
Proteja a continuidade da missão e a confiança dos cidadãos
Desenvolva resiliência para serviços essenciais à missão
A F5 combina controles de segurança, gerenciamento inteligente de tráfego e um projeto de infraestrutura resiliente para evitar indisponibilidades causadas por incidentes cibernéticos e acelerar a recuperação quando eles ocorrem. Os órgãos públicos mantêm a continuidade das operações mesmo sob ataque, protegendo os dados da missão e mantendo os serviços essenciais disponíveis.
Proteja serviços essenciais com segurança baseada em IA
A F5 oferece inspeção consistente e contínua do tráfego de modelos, agentes e APIs, detectando IA invisível e APIs não gerenciadas em ambientes híbridos multicloud e isolados fisicamente, além de bloquear fluxos de dados não autorizados, injeção de prompts e vazamento de dados antes que atinjam dados confidenciais de cidadãos ou de missão crítica.
Simplifique as operações de segurança
A F5 centraliza o gerenciamento de políticas, a visibilidade e a automação em ambientes híbridos e multicloud. Os órgãos públicos reduzem a proliferação de ferramentas, simplificam as operações de segurança e utilizam a telemetria das camadas L3 a L7 para agilizar a análise da causa raiz e melhorar o tempo médio de reparo (MTTR).
Digital sovereignty e conformidade simplificada
A F5 registra em logs todas as decisões de política e aplicação, criando uma trilha de evidências que demonstra a maturidade de confiança zero em relação à NIST SP 800-207, ao Modelo de Maturidade de Confiança Zero da CISA e a estruturas nacionais equivalentes. O mapeamento de controles abrange também referências como a NIST 800-53. Para países com requisitos de residência de dados, as opções de implantação soberana mantêm o controle local, e a F5 aplica a confiança zero dentro desses limites.
Proteção com tecnologia de IA e controles granulares de confiança zero
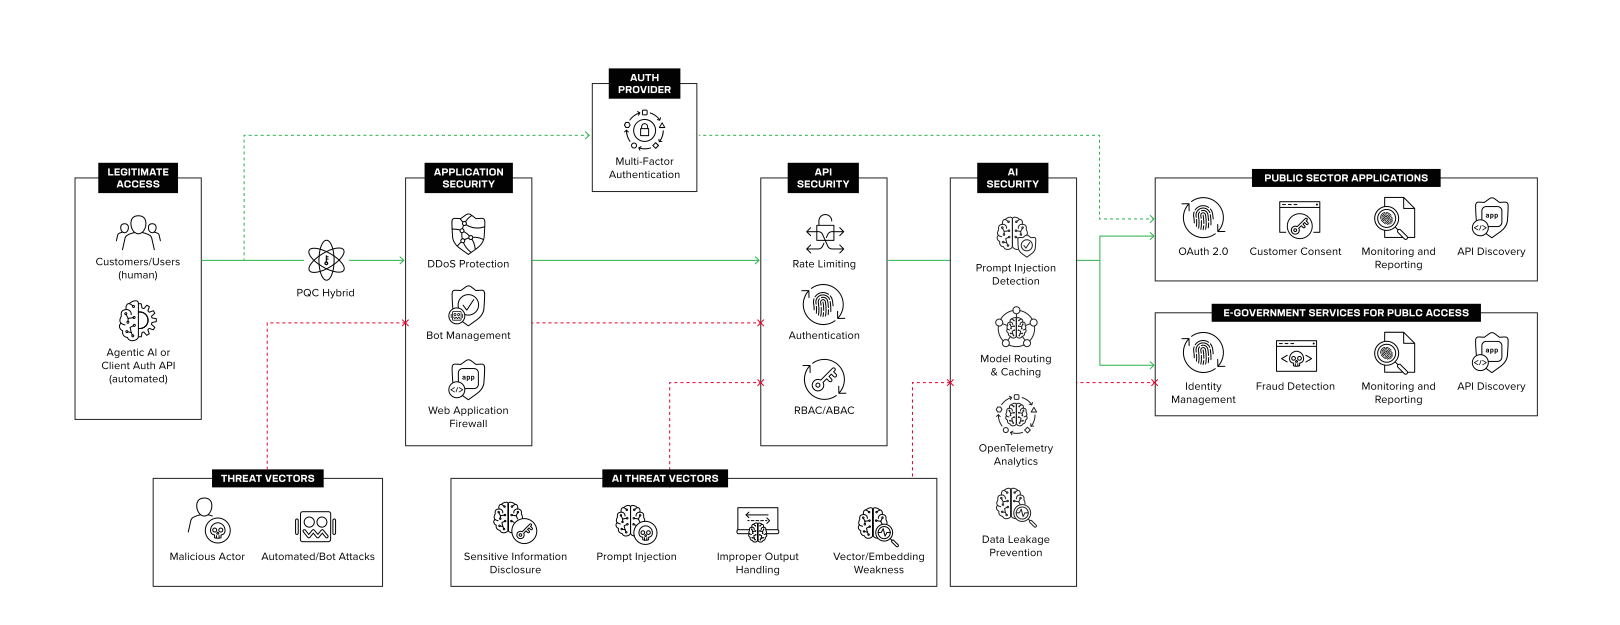
Proteção consistente e contínua para cargas de trabalho em ambientes híbridos e multicloud
A F5 Application Delivery and Security Platform (ADSP) aplica a segurança cibernética ao tráfego de aplicações em data centers, na nuvem e na borda, tendo o modelo de confiança zero como princípio central: acesso baseado em identidade, microssegmentação, inspeção de tráfego criptografado e proteção de aplicações e APIs em tempo de execução. A F5 AI Security Platform amplia essa base para cargas de trabalho de IA, identificando o uso não autorizado de IA e controlando o tráfego de modelos, agentes e APIs, com possibilidade de implantação até mesmo em ambientes isolados fisicamente. As políticas e os logs de ambas as plataformas fornecem as evidências de auditoria necessárias para demonstrar a conformidade.
Como a F5 ajuda
Gerenciamento de identidade e acesso
Proteja aplicações modernas e legadas com confiança zero
Habilite o acesso Zero Trust com reconhecimento de identidade e aplicação centralizada de políticas para aplicações modernas e legadas, usando controles de acesso consistentes.
BIG-IP Zero Trust Access
Acesso seguro e baseado em identidade para aplicações governamentais, com controles baseados em políticas.
Distributed Cloud Client-Side Defense
Proteja aplicações web governamentais contra ataques maliciosos no lado do cliente.
Firewall de rede e microssegmentação
Reforce a segurança da rede com visibilidade do tráfego criptografado
Habilite a visibilidade centralizada de SSL/TLS para a inspeção de ameaças criptografadas, aplique controles de tráfego baseados em políticas e fortaleça a microssegmentação para mitigar ataques DDoS e ameaças à rede.
BIG-IP SSL Orchestrator
Descriptografe o tráfego governamental criptografado para inspeção de segurança.
Gerenciamento da segurança do firewall de rede
Aplique controles de tráfego baseados em políticas para reforçar a segurança da rede e a proteção contra DDoS.
Proteção de aplicações e do ambiente de execução de IA
Garanta uma segurança consistente em todos os serviços digitais
Proteja aplicações governamentais, APIs e IA com segurança em todo o ciclo de vida das APIs, controles de acesso orientados por políticas e mecanismos de proteção para IA em ambientes distribuídos.
Segurança de APIs
Descubra, monitore e proteja APIs com visibilidade e governança contínuas.
Firewall de Aplicações Web
Proteja aplicações contra ataques de camada 7 e os 10 principais riscos da OWASP.
Gateway de API do NGINX
Proteja a comunicação de APIs com autenticação e controles de acesso orientados por políticas.
Guardrails de IA
Gerencie as interações de IA para ajudar a reduzir a injeção de prompts e a exposição de dados.
Visibilidade contínua e gerenciamento unificado
Padronize as operações de entrega e segurança de aplicações
Reduza a complexidade operacional com gerenciamento centralizado, visibilidade de ponta a ponta e automação inteligente para a entrega e a segurança de aplicações.
BIG-IQ Centralized Management
Gerencie dispositivos e serviços BIG-IP por meio de uma plataforma de gerenciamento única e unificada.
BIG-IP Automation Toolchain
Automatize o provisionamento e a configuração do BIG-IP com interfaces declarativas.
Nginx One
Consolide a entrega, a segurança e o gerenciamento de aplicações em uma única oferta para garantir operações consistentes.
F5 Insight For ADSP
Unifique a visibilidade de aplicações e infraestrutura com inteligência operacional que gera insights acionáveis.
Recursos
Relatórios de analistas
Notícias recentes
COMUNICADO À IMPRENSA
A superfície de ataque está em toda parte: EDR na rede não é mais opcional
Visão geral das soluções
VISÃO GERAL DA SOLUÇÃO
Soluções de arquitetura Zero Trust da F5
VISÃO GERAL DA SOLUÇÃO
Zero Trust em um mundo centrado em aplicações
VISÃO GERAL DA SOLUÇÃO