Hay un antiguo proverbio que resulta muy pertinente para la IA: «Un viaje de mil millas comienza con un solo paso».
Las aplicaciones y los ecosistemas de IA están irrumpiendo con fuerza en todo el mundo, lo que obliga a todas las organizaciones a evaluar su grado de preparación. En F5, observamos dos tipos de organizaciones inmersas en un proceso de adopción de la IA: las que desarrollan soluciones diferenciadas mediante inversiones estratégicas, como vehículos autónomos o grandes modelos de lenguaje (LLM), y las empresas que implementan y optimizan la IA para mejorar la eficiencia y fomentar la innovación organizativa. Los líderes empresariales están deseando implementar funciones y aplicaciones de IA generativa para aumentar la productividad, mientras que los responsables de seguridad y gestión de riesgos se apresuran a establecer mecanismos de gobernanza que garanticen la adopción segura de las nuevas aplicaciones de IA y de un ecosistema en rápida expansión compuesto por infraestructuras, herramientas, modelos, marcos y los servicios asociados necesarios para ofrecerlas, optimizarlas y protegerlas. Las fábricas de IA se perfilan como un modelo para implementar productos y servicios diferenciados mediante IA.
Entonces, ¿es la IA una moda pasajera? ¿Un frenesí? ¿Una revolución? ¿O un apocalipsis? El futuro está por ver.
Si damos un paso atrás y observamos el panorama general, algo queda claro: las API son el tejido conectivo de las aplicaciones de IA. De hecho, un tema recurrente que tratamos con nuestros clientes de todo el mundo es que «un mundo de IA es un mundo de API». Las API son las interfaces que utilizamos para entrenar modelos de IA y hacer uso de ellos. También son las mismas interfaces que los actores maliciosos utilizan para robar datos de los modelos, intentar eludir sus restricciones y hacer un uso indebido de ellos, e incluso aplicar técnicas de inversión para robar los propios modelos. Del mismo modo que los responsables de la defensa pasaron por alto la importancia de la visibilidad y la seguridad de las API en la nube y en la transición hacia aplicaciones modernas basadas en microservicios, el gran momento revelador consiste en comprender que no podemos proteger los modelos de IA sin proteger las interfaces que les dan servicio.
Dado el papel central de las API en la creación y el suministro de aplicaciones basadas en IA, es fundamental incorporar desde una fase temprana la visibilidad, la seguridad y la gobernanza de las API en el proceso de desarrollo y entrenamiento de la IA. También es esencial integrar durante la fase de diseño los patrones de uso habituales y controles como los límites de frecuencia y la depuración de datos. Con este enfoque, la adopción segura de la IA resulta menos abrumadora. La seguridad de las API es imprescindible para proteger las aplicaciones de IA, ya que las aplicaciones de IA generativa dependen especialmente de ellas. Así comienza el primer paso del camino hacia la IA. A continuación, se presentan cuatro afirmaciones clave que explican por qué la seguridad de las API es necesaria para garantizar la seguridad de la IA y la adopción segura de las fábricas de IA.
Afirmación n.º 1: las aplicaciones de IA son las más modernas entre las aplicaciones modernas
Anteriormente, en nuestra serie sobre fábricas de IA, definimos una fábrica de IA como una enorme inversión en almacenamiento, redes y computación destinada a satisfacer los requisitos de entrenamiento e inferencia de alto volumen y alto rendimiento. Al igual que las plantas de fabricación tradicionales, las fábricas de IA utilizan modelos de IA preentrenados para transformar datos sin procesar en inteligencia. Las aplicaciones de IA son, sencillamente, lo último en aplicaciones modernas, con una gran interconexión mediante API y una arquitectura altamente distribuida.
Partimos de la premisa de que una aplicación de IA es una aplicación moderna, con los mismos retos habituales en cuanto a entrega, seguridad y funcionamiento, y de que los modelos de IA aumentarán radicalmente el número de API que requerirán entrega y protección.
Así que, ¡misión cumplida! Lo tenemos controlado, ¿verdad? Sabemos cómo ofrecer aplicaciones modernas de forma segura. Contamos con prácticas recomendadas de seguridad de aplicaciones bien consolidadas y comprendemos los entresijos de la protección de las API. Disponemos de soluciones que ofrecen una protección integral y una seguridad uniforme en entornos distribuidos.
¡No tan rápido! Agárrate a tus GPT mientras profundizamos brevemente en los detalles.
Aunque las aplicaciones de IA comparten los mismos riesgos y desafíos que las aplicaciones modernas (ambas son, en esencia, sistemas basados en API), las aplicaciones de IA presentan implicaciones específicas: entrenamiento, ajuste fino, inferencia, generación aumentada por recuperación (RAG) y puntos de inserción en las fábricas de IA.
Así pues, las aplicaciones de IA, al igual que las aplicaciones modernas, tienen una naturaleza altamente distribuida, provocan una proliferación de herramientas y dificultan los esfuerzos por mantener una visibilidad coherente, una aplicación uniforme de las políticas de seguridad y una corrección integral de las amenazas en arquitecturas híbridas y multinube. Además de lidiar con esta «bola de fuego» de riesgos y complejidad, los responsables de la defensa deben hacer frente al carácter aleatorio de las solicitudes humanas y a la naturaleza sumamente variable del contenido obtenido mediante IA, que puede dar lugar a respuestas impredecibles de la IA, así como tener en cuenta la normalización de datos, la tokenización, la generación de embeddings y la incorporación de datos a bases de datos vectoriales.
Reunir los datos en fábricas de IA crea un ecosistema empresarial integral y conectado, y la integración y las interfaces entre todos estos componentes requieren una estrategia sólida de seguridad de las API.
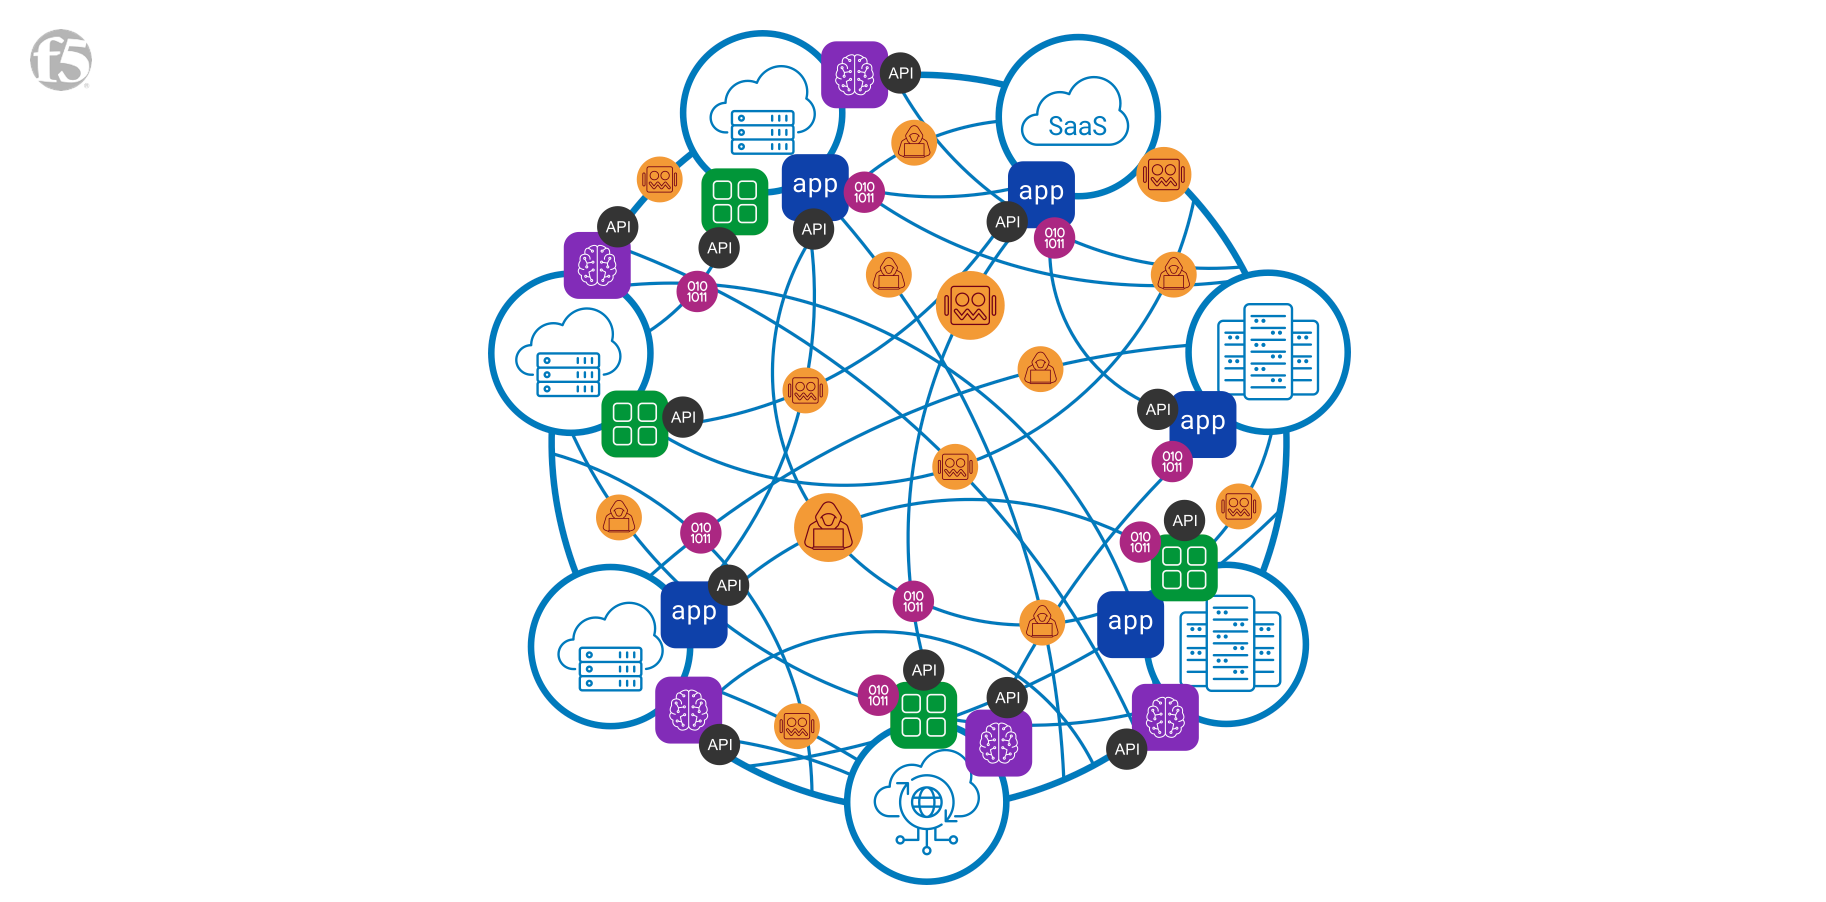
Las empresas actuales gestionan un número cada vez mayor de aplicaciones y API en un entorno híbrido y multinube cada vez más complejo. En F5, denominamos a este aumento del riesgo y la complejidad la «bola de fuego».
Afirmación n.º 2: las aplicaciones de IA están interconectadas mediante API
El auge de los sistemas basados en API, fruto de los rápidos esfuerzos de modernización, dio lugar a una proliferación de arquitecturas en centros de datos, nubes públicas y el edge. Esta evolución ha quedado reflejada en los estudios anuales de F5, incluido nuestro informe «Informe sobre el estado de la estrategia de aplicaciones 2024: Seguridad de las API | La vida secreta de las API».
La complejidad de las arquitecturas híbridas y multinube se ve acentuada por las aplicaciones de IA. Las organizaciones están evaluando rápidamente y aplicando de forma rigurosa estrategias de gobernanza para una gran variedad de aplicaciones de IA y los modelos de IA subyacentes, hasta decidirse por un enfoque de IA como servicio (AI-SaaS), alojado en la nube, autoalojado o alojado en el perímetroenfoque, en ocasiones según el caso de uso y para cada aplicación. Por ejemplo, algunos casos de uso implican realizar el entrenamiento en el centro de datos antes de pasar a producción, momento en el que la inferencia se lleva a cabo en el perímetro.
La conectividad con estos modelos y los servicios asociados se facilita en gran medida mediante API. Por ejemplo, las conexiones con servicios populares para realizar inferencias. Las aplicaciones de IA provocan un aumento exponencial del uso de las API, ya que una sola API puede llegar a tener miles de endpoints y las llamadas a las API pueden estar profundamente integradas en la lógica empresarial, fuera del ámbito de supervisión de los equipos de seguridad. Esto genera una complejidad insostenible y tiene graves implicaciones para la gestión de riesgos.
“El 38 % de las organizaciones ya tienen aplicaciones desplegadas en seis entornos. — Informe sobre el estado de la estrategia de aplicaciones de 2024”
Al final, no fue la nube la que se comió el mundo, sino las API. Y la IA va a comérselo todo. Como explicamos en nuestra entrada del blog, «Seis razones por las que la nube híbrida y multinube es la nueva normalidad para las empresas», un entorno altamente distribuido ofrece flexibilidad para implementar aplicaciones de IA y servicios asociados que garanticen el rendimiento, la seguridad, la eficiencia y la precisión. Esto es especialmente importante en lo que respecta a la gravedad de los datos. No sorprende que el 80 % de las organizaciones ejecute aplicaciones de IA en la nube pública y que el 54 % lo haga en sus propias instalaciones. Independientemente del enfoque, es necesario proteger todos los aspectos de la arquitectura, y el primer paso es proteger las API.
“«El principal servicio de seguridad previsto para proteger los modelos de IA es la seguridad de las API». — Tres cosas que debe saber sobre las aplicaciones de IA”
Afirmación n.º 3: Las aplicaciones de IA están expuestas tanto a riesgos conocidos como nuevos
Es fundamental proteger frente a los riesgos de seguridad las API que actúan como puertas de acceso a las funcionalidades de las aplicaciones de IA y a los intercambios de datos. Aunque siguen siendo aplicables los mismos riesgos relacionados con la explotación de vulnerabilidades, los ataques a la lógica de negocio, el abuso por parte de bots y la denegación de servicio (DoS), también deben tenerse en cuenta los puntos de inserción nuevos y modificados en las fábricas de IA, así como los riesgos para los LLM a través de interfaces de procesamiento del lenguaje natural (NLP), complementos, conectores de datos y servicios posteriores, durante el entrenamiento, el ajuste fino, la inferencia y la RAG. Además, los ataques conocidos, como los de DoS, plantean consideraciones adicionales: las medidas de mitigación frente a ataques DDoS volumétricos y ataques DoS a aplicaciones de capa 7 no neutralizan por completo los riesgos de DoS del modelo. Las aplicaciones de IA también presentan una paradoja de explicabilidad, lo que pone de relieve la importancia de la trazabilidad para ayudar a contrarrestar las alucinaciones, los sesgos y la desinformación.
Y los atacantes no se quedan de brazos cruzados. La IA generativa democratiza los ataques y aumenta la sofisticación de las campañas de ciberdelincuentes y Estados nación. Los agentes basados en LLM ya pueden atacar de forma autónoma aplicaciones web y API; por ejemplo, pueden realizar tareas tan complejas como la extracción a ciegas del esquema de una base de datos e inyecciones SQL sin necesidad de conocer de antemano la vulnerabilidad.
Aunque los nuevos riesgos de la IA están generando mucho revuelo, nunca se insistirá lo suficiente en la importancia de la seguridad de las API para las fábricas de IA. Es urgente. El aumento de la superficie de exposición de las API en las aplicaciones de IA es abrumador. Todo CISO debe incorporar la seguridad de las API a los programas de gobernanza de la IA, ya que un principio fundamental de cualquier guía de supervivencia para CISO debería ser: «No puedes proteger lo que no puedes ver». Si no dispones de un inventario de las interfaces que sustentan tus aplicaciones de IA, tu modelo de amenazas está incompleto y existen carencias en tu postura de seguridad.
Afirmación n.º 4: Los defensores deben adaptarse
Las aplicaciones de IA son dinámicas, variables e impredecibles. La adopción segura de aplicaciones de IA requiere prestar más atención a la eficacia, la creación de políticas sólidas y la automatización de las operaciones. Las tecnologías de inspección desempeñarán un papel fundamental y en constante evolución en la seguridad.
En lo que respecta específicamente a la seguridad de las API en las aplicaciones y los ecosistemas de IA, las organizaciones deberán contrarrestar la mayor probabilidad de que se haga un uso no seguro de API de terceros mediante el diseño de medidas de seguridad para las llamadas salientes a API y los casos de uso relacionados, además de los controles de seguridad para el tráfico entrante que ya están implantados en gran medida. Las soluciones de gestión de bots no pueden basarse únicamente en la identificación como «humano» o «máquina», dado el aumento del tráfico entre servicios y del tráfico este-oeste, por ejemplo, procedente de flujos de trabajo RAG. Además, dado que la cadena de suministro de las aplicaciones basadas en LLM puede ser vulnerable y afectar a la integridad de los datos de entrenamiento, los modelos y las plataformas de despliegue —que a menudo proceden de terceros y pueden manipularse mediante ataques de alteración o envenenamiento—, es necesario implantar controles de seguridad en todas partes: en el centro de datos, en las distintas nubes, en el perímetro y desde el código, pasando por las pruebas, hasta la producción.
La tecnología AI Gateway desempeñará un papel clave a la hora de ayudar a los equipos de seguridad y riesgos a mitigar riesgos para los LLM, como la inyección de prompts y la divulgación de información confidencial. Sin embargo, el primer paso en el camino hacia la seguridad de la IA consiste en proteger las API que conectan las aplicaciones y los ecosistemas de IA, integrando la seguridad en todo el ciclo de vida de las aplicaciones de IA.
Seguridad de las API en una arquitectura de referencia de IA
Desde la protección de las interacciones entre una aplicación front-end y la API de un servicio de inferencia hasta la supervisión de las interacciones de los usuarios con aplicaciones de IA SaaS y la protección de la conectividad entre complementos, conectores de datos y servicios posteriores, la adopción segura de aplicaciones y fábricas de IA depende de la seguridad de las API.
La plataforma F5 proporciona una protección continua de las API y una postura de seguridad coherente, y permite a los responsables empresariales innovar con confianza al ofrecer a los equipos de seguridad y riesgos las capacidades que necesitan para crear fábricas de IA de forma segura.
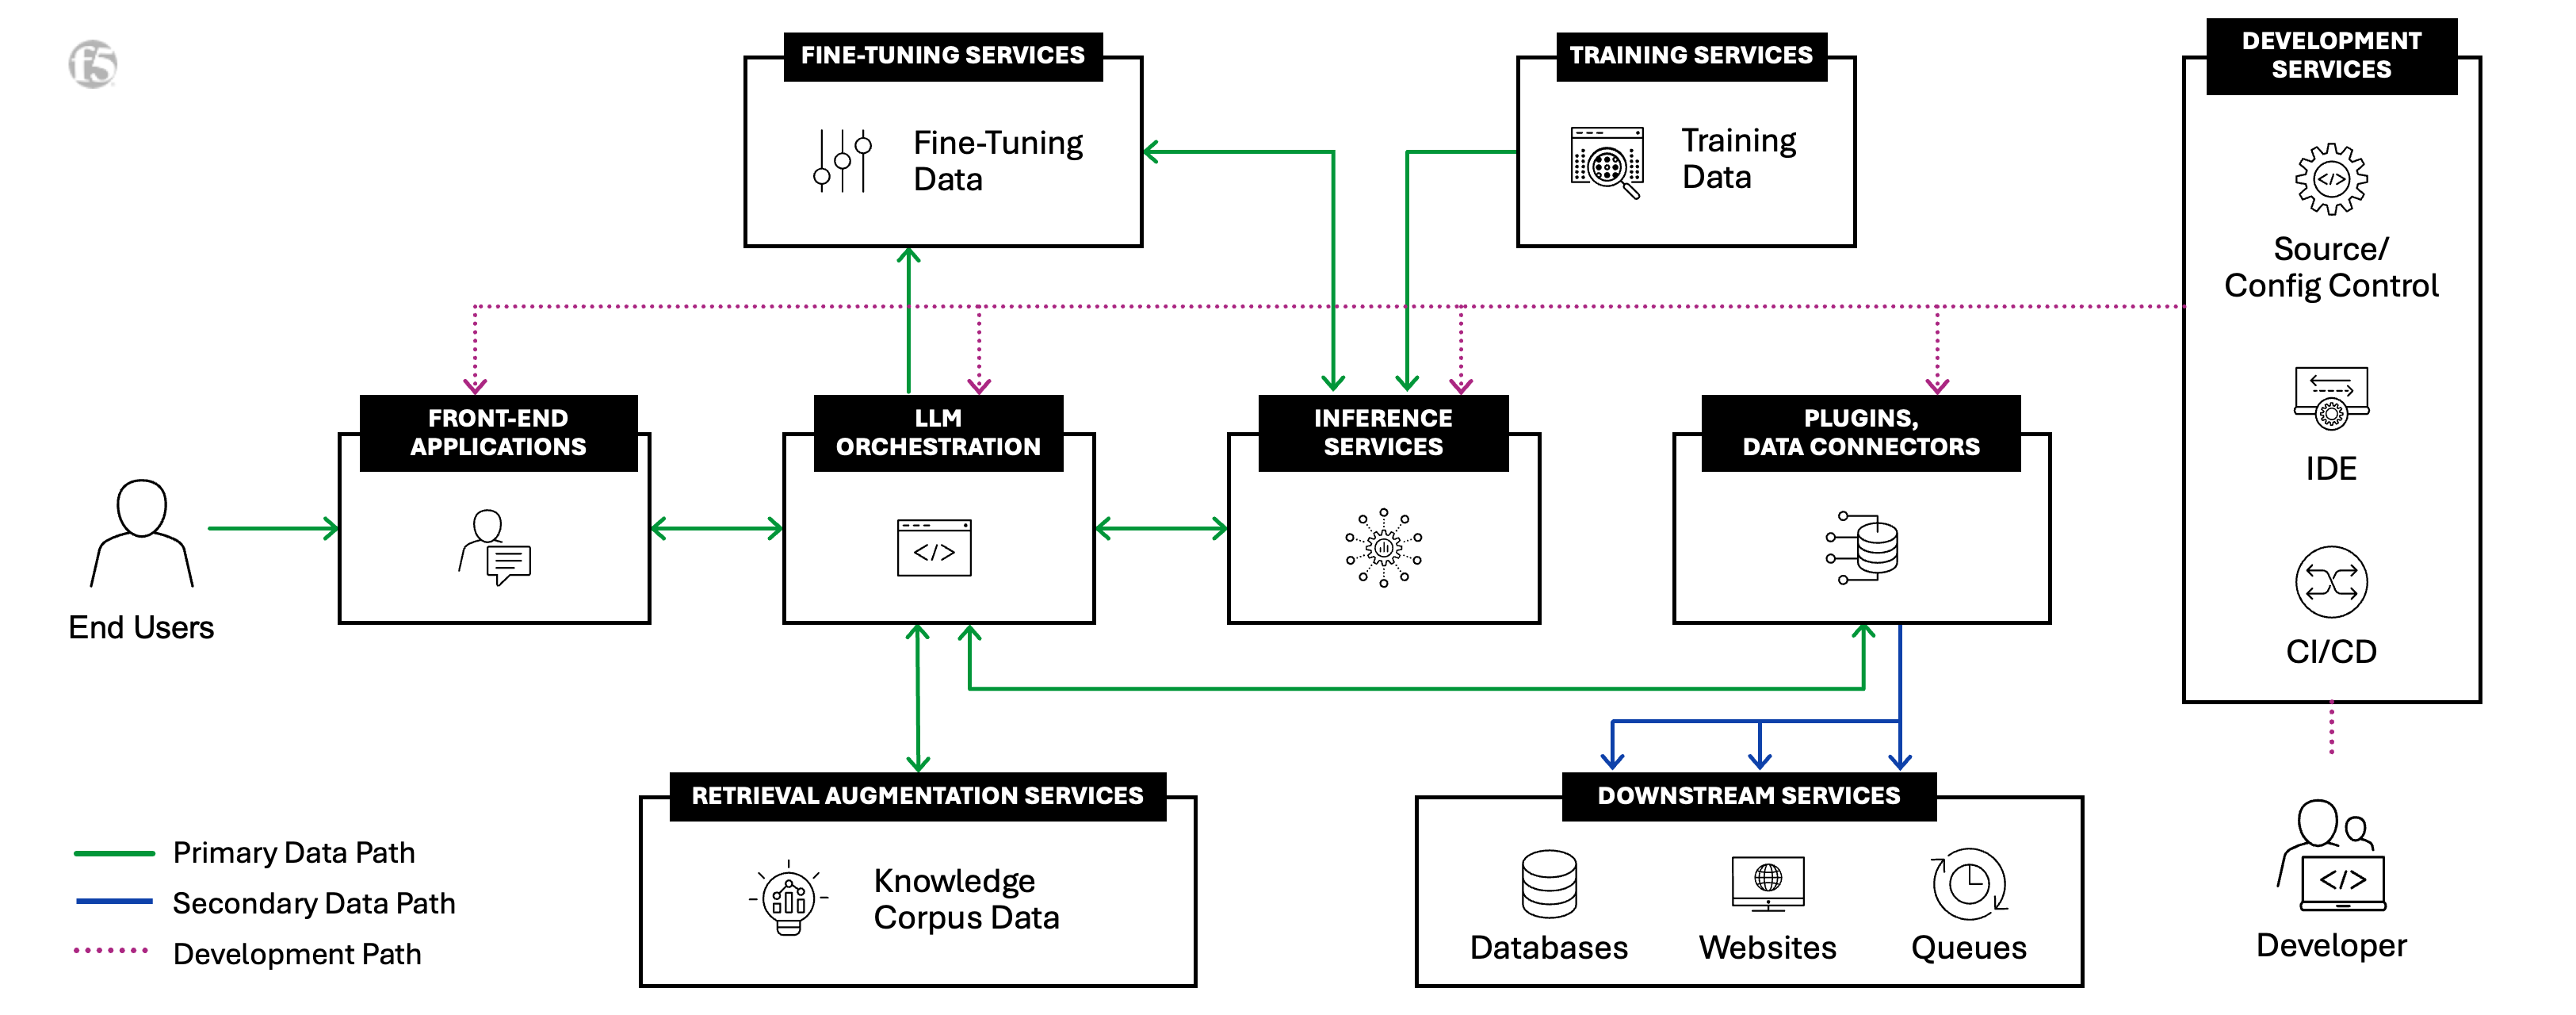
La arquitectura de referencia de IA de F5
El compromiso de F5 con la IA no termina aquí: descubre cómo F5 protege y distribuye aplicaciones de IA en cualquier entorno.
¿Le interesa saber más sobre las fábricas de IA? Descubra otros artículos de nuestra serie de blogs sobre fábricas de IA:
- ¿Qué es una fábrica de IA? ›
- Generación aumentada por recuperación (RAG) para fábricas de IA ›
- Optimice la gestión del tráfico para la ingesta de datos de fábricas de IA ›
- Conexión óptima de fuentes de datos en el edge con fábricas de IA ›
- La escalabilidad y la flexibilidad multinube respaldan las fábricas de IA ›
- La potencia y la importancia de la DPU NVIDIA BlueField para las fábricas de IA ›
- La importancia de la segmentación de red para las fábricas de IA ›
- Las fábricas de IA producen las aplicaciones más modernas: aplicaciones de IA ›
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.