A lo largo de la serie de F5 sobre fábricas de IA, hemos presentado y definido las fábricas de IA, analizado sus componentes y examinado cómo las decisiones relativas a la entrega y la seguridad de las aplicaciones afectan al rendimiento. En este artículo, el quinto de la serie, analizamos el papel fundamental que desempeñan las redes multinube a la hora de proporcionar inferencia y facilitar el movimiento de datos para una fábrica de IA, que F5 define como una enorme inversión en almacenamiento, redes y computación destinada a satisfacer requisitos de entrenamiento e inferencia de gran volumen y alto rendimiento.
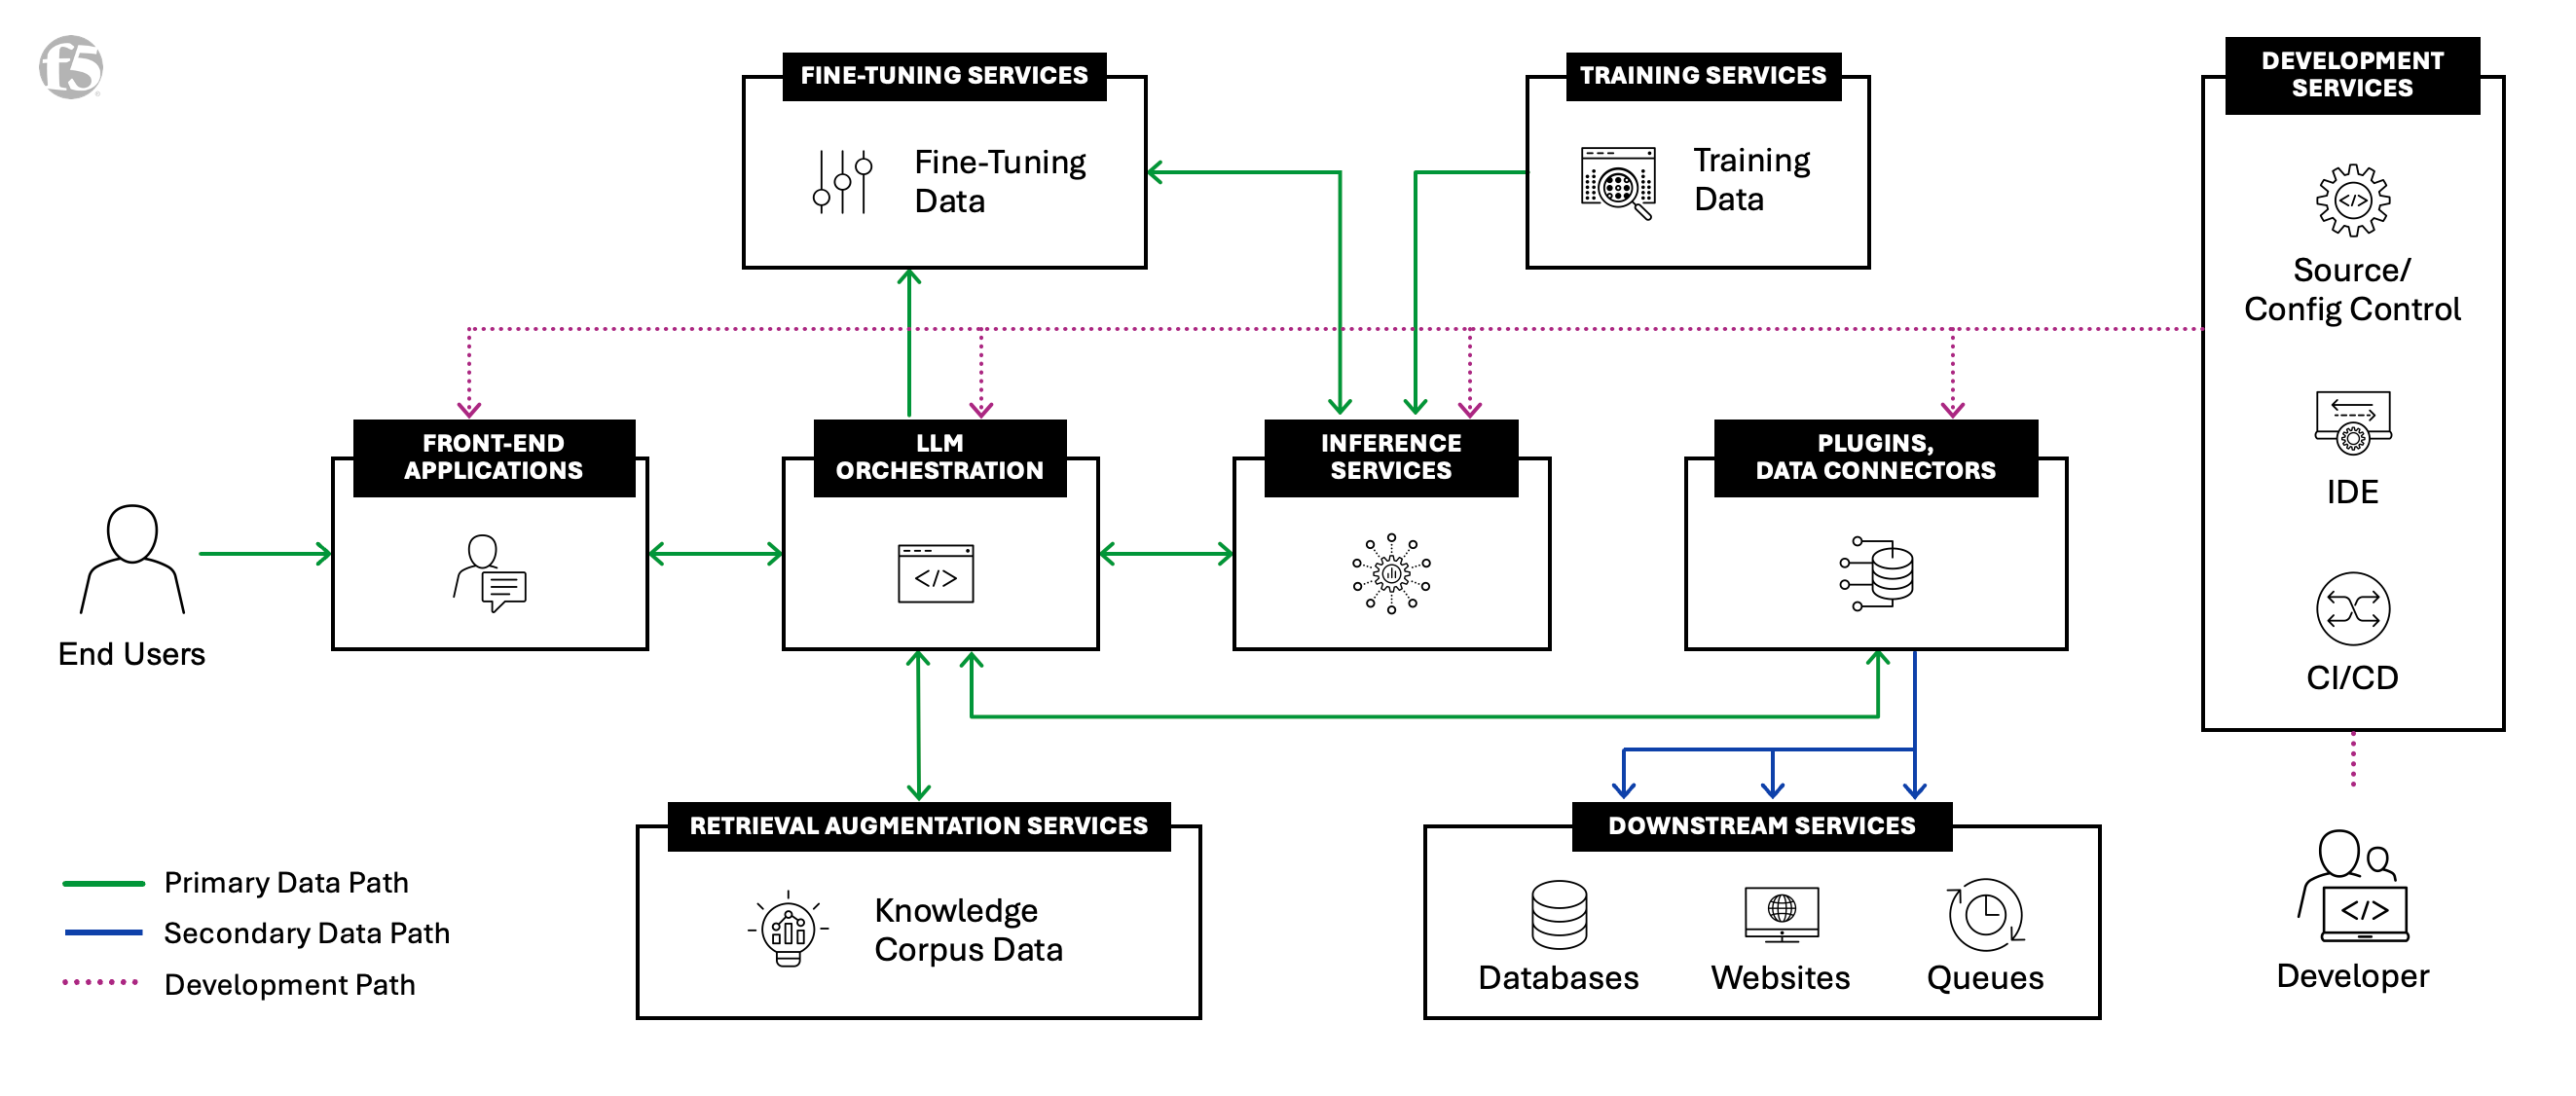
Diagrama de la arquitectura de referencia de IA de F5 ›
Cómo desenvolverse en una arquitectura distribuida: la ubicación influye en el rendimiento de las cargas de trabajo
Los puntos de interconexión distribuidos constituyen el núcleo de las fábricas de IA e impulsan el funcionamiento de la infraestructura de almacenamiento, redes y computación. A medida que las empresas diseñen sus fábricas de IA, es probable que muchos servicios se ubiquen físicamente en el mismo centro de datos o en sus proximidades. Sin embargo, algunos servicios pueden estar distribuidos geográficamente. Servicios como las aplicaciones de front-end, los servicios de inferencia y los modelos necesarios ofrecerán el mejor rendimiento si su arquitectura los sitúa cerca de donde deban utilizarse. Además, generación aumentada por recuperación (RAG) pueden intervenir datos del corpus de conocimiento de la generación aumentada por recuperación (RAG) si el diseño contempla el uso de RAG, pero por ahora nos centraremos en el front-end, los servicios de inferencia y el despliegue de modelos.
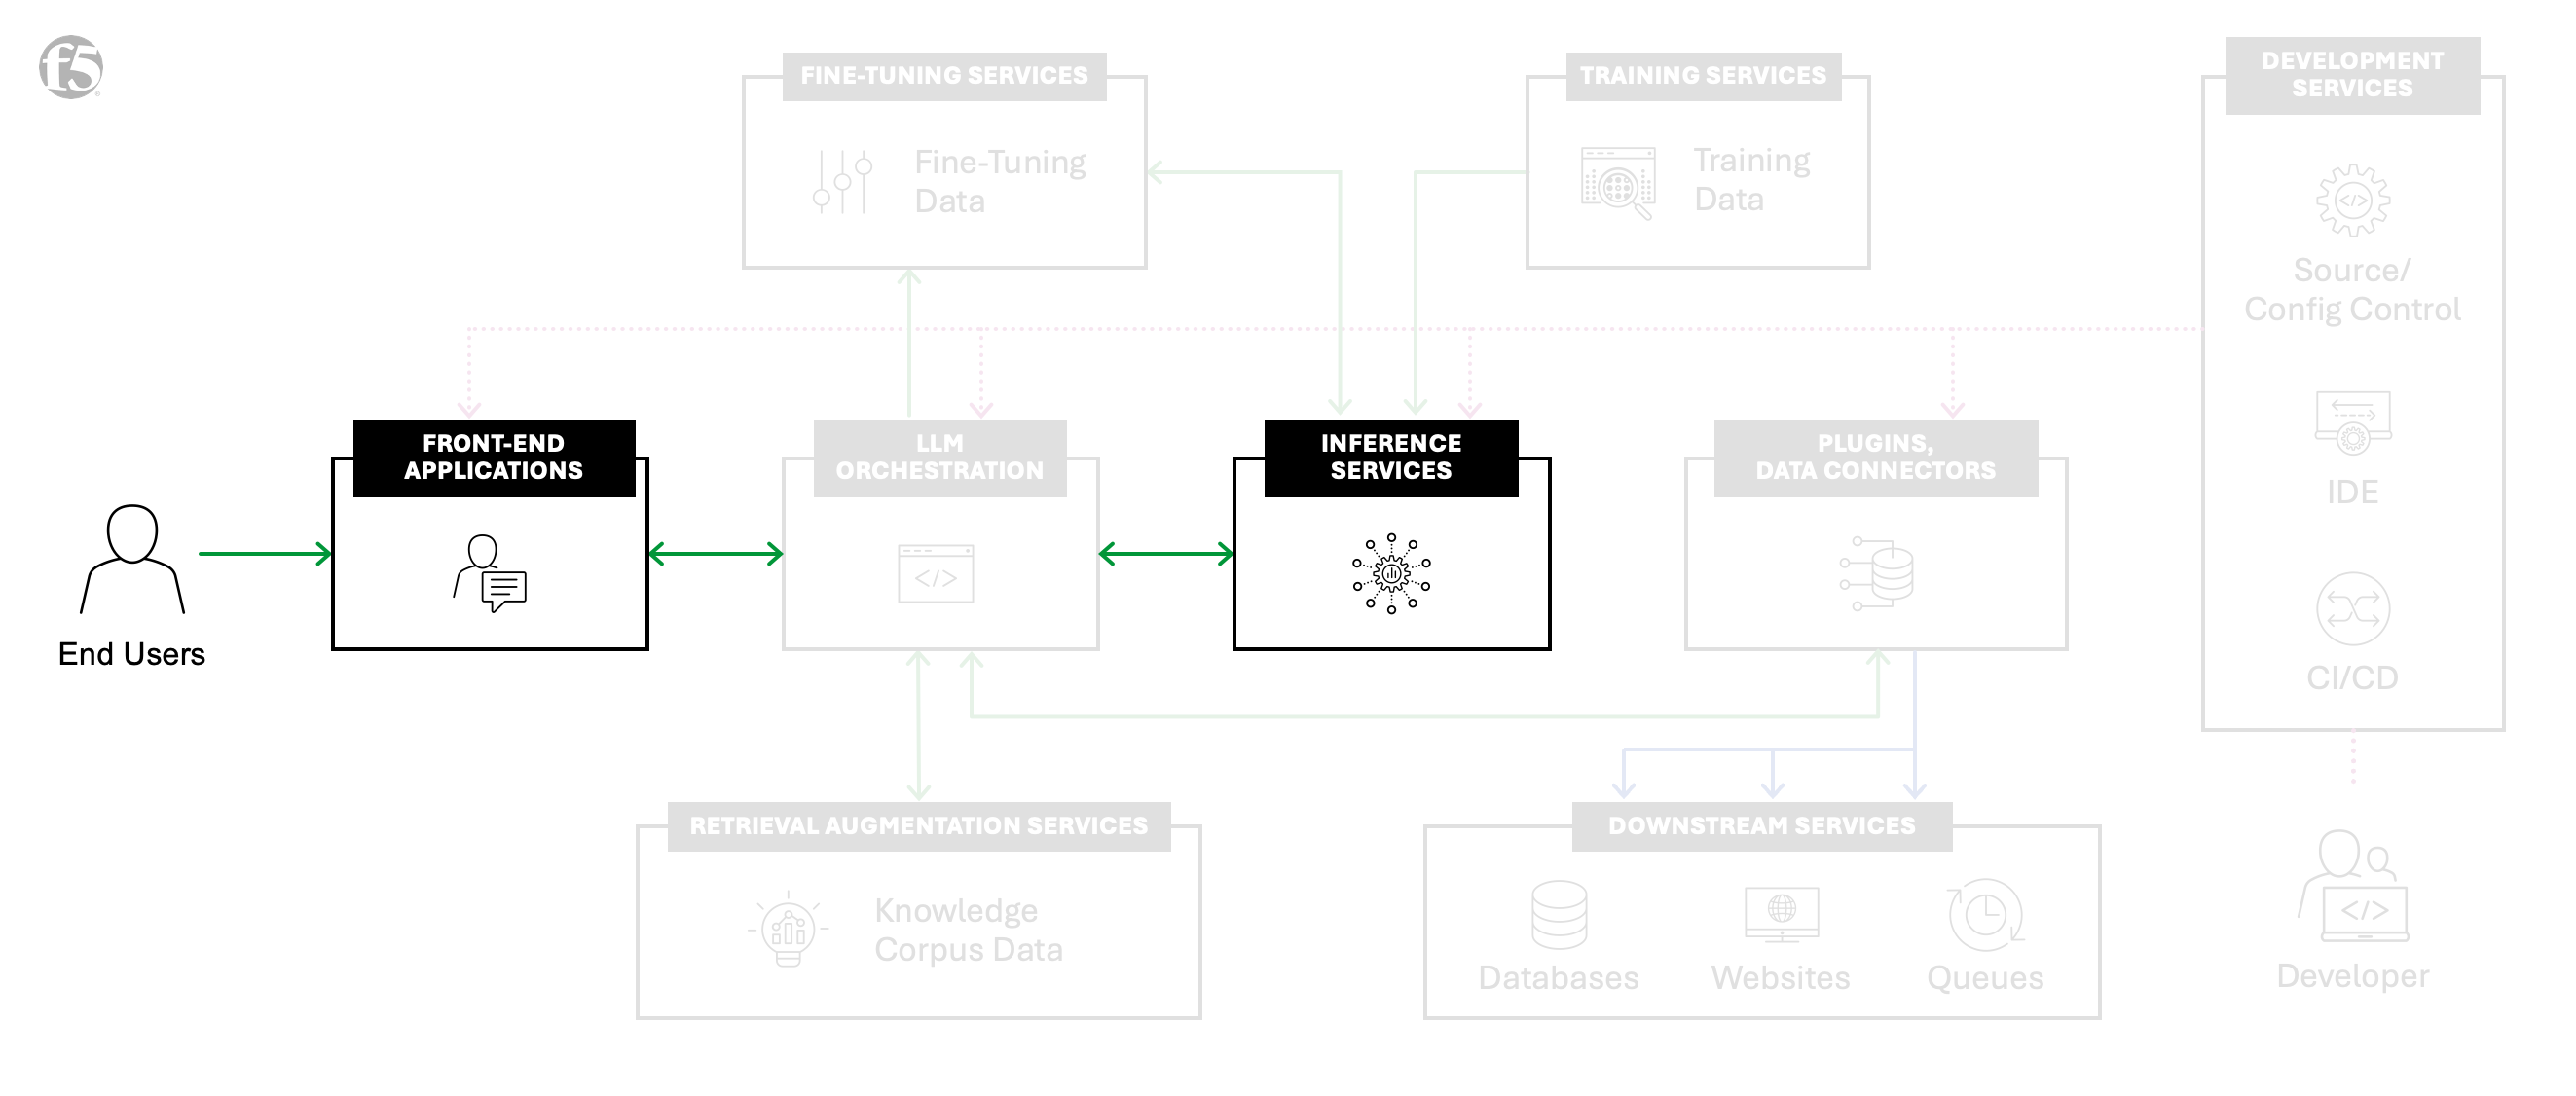
Servicios de inferencia y aplicaciones front-end
Según la lista de Google de 185 casos de uso reales de IA generativa de las organizaciones líderes a nivel mundial, observamos que muchas de estas empresas recurren a ubicaciones estratégicas para prestar servicio a cargas de trabajo de IA destinadas a clientes de todo el mundo. La arquitectura distribuida de una fábrica de IA debe ser un aspecto prioritario y diseñarse cuidadosamente teniendo en cuenta la experiencia del usuario final. En el informe de F5 sobre el estado de la estrategia de aplicaciones de 2024, se constató que el 88 % de las organizaciones operan con un modelo de nube híbrida. También se indicó que el 94 % de los encuestados se enfrenta a retos relacionados con la multinube.
Seguridad multicapa: lecciones aprendidas de las redes definidas por software (SDN)
Entonces, ¿cuál es la mejor manera de permitir una comunicación segura y optimizada entre las fábricas de IA y las instancias en las que se consume la inferencia? La respuesta gira en torno a las redes. Para entender por qué, analicemos un término de moda del sector que pasó prácticamente desapercibido fuera del ámbito de los proveedores de servicios: las redes definidas por software (SDN), que han sido fundamentales para la seguridad de arquitecturas 3GPP como 4G y 5G. El éxito de las arquitecturas 3GPP en materia de seguridad puede atribuirse al cumplimiento de un estricto aislamiento de las aplicaciones.
Las SDN ofrecen una potente solución mediante la aplicación de principios de confianza cero en las capas 2 y 3, según los cuales el tráfico no puede dirigirse a una aplicación a menos que se verifique y procese a través de una infraestructura de enrutamiento determinista definida por software. Esto garantiza que cada componente de una aplicación pueda escalarse de forma independiente, tanto a nivel local como global, para lograr un rendimiento y una seguridad óptimos. Además, las SDN enrutan el tráfico de las aplicaciones por nombre en lugar de por dirección IP, lo que mitiga problemas como el solapamiento de direcciones IP y permite escalar sin dificultades las aplicaciones y las soluciones de seguridad en distintas regiones y entornos. El enrutamiento y la tunelización explícitos de las SDN también proporcionan una sólida defensa frente a posibles ataques, ya que el acceso no autorizado requiere tanto la propiedad de recursos dentro de la SDN como el cumplimiento de estrictos protocolos de comunicación.
Los grandes operadores de telecomunicaciones de nivel 1 han demostrado la eficacia de estos principios a gran escala, y tiene sentido aplicarlos a cargas de trabajo aún mayores en redes multinube (MCN) para fábricas de IA.
Cómo proteger la conectividad a escala de la IA
Parece fácil, ¿verdad? Es probable que el smartphone desde el que está leyendo esto tenga una GPU, conectividad 5G y un código de acceso. Con eso debería bastar para garantizar la seguridad privada, ¿no? Pues no exactamente. Por ahora, analizaremos tres aspectos. Sin embargo, tenga en cuenta que estos son solo el punto de partida y que surgirán más a medida que diseñe y modele el panorama de amenazas de su fábrica de IA.
En primer lugar, hablemos de la velocidad. Cuando la IA generativa irrumpió con ChatGPT a finales de 2022, nos centrábamos en los datos de texto. Sin embargo, en 2024 vemos cada vez más casos de uso relacionados con otras modalidades, como imágenes, vídeo, texto y datos, que se combinan en el flujo, así como modelos de la capa de aplicación basados en especializaciones. En una arquitectura de fábrica de IA distribuida, puede que no sea conveniente ni viable desplegar todos los modelos en todas partes. Esto puede depender de factores como la gravedad de los datos, la disponibilidad energética o los requisitos de computación. En estos casos, se puede optar por una interconexión de red de alta velocidad para salvar las distancias y mitigar los problemas de rendimiento que surgen al separar entre sí servicios interdependientes.
Analicemos también el robo de modelos, uno de los 10 principales riesgos de OWASP para los modelos de lenguaje de gran tamaño (LLM) y las aplicaciones de IA generativa. Cualquier empresa que quiera aprovechar la IA generativa para obtener una ventaja competitiva incorporará su propiedad intelectual al sistema. Esto puede hacerse entrenando su propio modelo con datos corporativos o ajustando un modelo. En estos casos, al igual que ocurre con sus demás sistemas empresariales, su fábrica de IA genera valor mediante un modelo que debe proteger. Para evitar el robo de modelos en una arquitectura distribuida, debe asegurarse de que este modelo, sus actualizaciones y las fuentes de datos a las que necesita acceder la aplicación estén cifrados y cuenten con controles de acceso.
Por último, consideremos la denegación de servicio del modelo, que también figura entre los 10 principales riesgos de OWASP para los LLM y las aplicaciones de IA generativa. A medida que aumenta la confianza en las aplicaciones de IA, también crece su uso en sistemas críticos, ya se trate de un sistema que genere importantes ingresos para su empresa o de uno esencial para mantener vidas, como en el ámbito sanitario. El acceso al front-end y a la inferencia debe diseñarse de modo que cualquier posible vía de entrada sea resiliente, esté controlada y sea segura. Estos escenarios de acceso pueden aplicarse tanto al acceso de los usuarios finales como al acceso desde los servicios de inferencia al núcleo de la fábrica de IA.
Visibilidad, orquestación y cifrado integrados
Las soluciones seguras de redes multinube proporcionan la conectividad, la seguridad y la visibilidad necesarias para diseñar los componentes distribuidos de la arquitectura de una fábrica de IA. F5 Distributed Cloud Network Connect aborda todo lo anterior y mucho más. Distributed Cloud Network Connect también ofrece soluciones únicas para el perímetro del cliente que permiten una conectividad universal, tanto si desea ejecutar la inferencia en la nube pública como en sus propios centros de datos o en centros de datos compartidos, o bien en el extremo de la red con el hardware que elija. Impleméntelo de forma rápida y sencilla, y el perímetro del cliente establecerá la conectividad por sí solo.
- Conéctese a gran velocidad: F5 Distributed Cloud Services se basa en una red global interconectada de alta velocidad que se encuentra entre las redes con más interconexiones entre pares del mundo. Las empresas pueden tener la certeza de que sus fábricas de IA incorporan la conectividad más rápida posible con sus servicios distribuidos. Distributed Cloud Network Connect permite aprovisionar sitios rápidamente para que las empresas puedan ofrecer servicios de IA de inmediato.
- Conéctese de forma segura: Distributed Cloud Network Connect es seguro de forma predeterminada. La conectividad está cifrada y permite controlar por completo qué puede conectarse y qué no a una fábrica de IA y a los servicios distribuidos. Además, los perímetros del cliente pueden utilizarse para habilitar servicios adicionales a los que hemos analizado hasta ahora, incluida la protección de aplicaciones web y API (WAAP).
- Conéctese con visibilidad: Distributed Cloud Services también ofrece una consola basada en SaaS con completos paneles repletos de datos que proporcionan información sobre el estado de la conectividad de las aplicaciones en cualquier punto de la red. Esto permite a los equipos identificar de forma proactiva dónde pueden estar surgiendo problemas y abordarlos antes de que se agraven.
Diseñar una fábrica de IA no es tarea fácil, y las empresas quieren aprovechar las ventajas de la IA lo antes posible, garantizando al mismo tiempo la máxima seguridad. La capacidad de implementar de forma fiable varias funciones seguras de su fábrica de IA permitirá innovar con mayor rapidez y liberará tiempo para centrarse en los aspectos de las fábricas de IA que aportan una verdadera diferenciación empresarial y una ventaja competitiva. Si desea obtener más información sobre las redes multicloud, vea nuestra lección de Brightboard o descubra F5 Distributed Cloud Network Connect.
El compromiso de F5 con la IA no termina aquí: descubre cómo F5 protege y distribuye aplicaciones de IA en cualquier entorno.
¿Te interesa saber más sobre las fábricas de IA? Descubre otras en nuestra serie de artículos sobre fábricas de IA:
- ¿Qué es una fábrica de IA? ›
- Generación aumentada por recuperación (RAG) para fábricas de IA ›
- Optimice la gestión del tráfico para la ingesta de datos de fábricas de IA ›
- Conexión óptima de fuentes de datos en el edge con fábricas de IA ›
- La potencia y el significado de la DPU NVIDIA BlueField para las fábricas de IA ›
- Protección de API para fábricas de IA: el primer paso hacia la seguridad de la IA ›
- La importancia de la segmentación de red para las fábricas de IA ›
- Las fábricas de IA producen las aplicaciones más modernas: aplicaciones de IA ›
Sobre los autores
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.