
Hace poco, una amiga me contó que, de niña, jugaba con su familia a un juego. Durante los viajes por carretera, intentaban adivinar de dónde eran las personas que viajaban en otros coches. Sus conjeturas se basaban en información limitada: como mucho, el estado que figuraba en la matrícula o las pegatinas del parachoques.
Hoy, en cambio, nuestra información personal es extremadamente fácil de encontrar en nuestros activos digitales, y a los ciberdelincuentes les resulta cada vez más sencillo acceder a ellos mediante tácticas de ingeniería social como el phishing y el smishing.
La psicología de un ciberdelincuente
La ciberdelincuencia, como la mayoría de los delitos, parte del concepto MOM, es decir, medios, oportunidad y motivación. Es importante comprender la psicología de los ciberdelincuentes y qué les impulsa a cometer fraudes cibernéticos:
- Medios: La capacidad, las herramientas y los medios para cometer delitos son abundantes. Ahora, más que nunca, los delincuentes no necesitan ser expertos sofisticados para cometer fraudes, gracias a la gran cantidad de herramientas y servicios gratuitos que tienen a su disposición.
- Oportunidad: Hay multitud de objetivos potenciales. El auge de la economía de las aplicaciones, en la que todo se digitaliza, desde el dinero hasta los historiales médicos personales, ofrece a los ciberdelincuentes suficientes oportunidades y objetivos para cometer fraude.
- Motivación: Por lo general, aunque no siempre, la motivación es económica.
Asuma que está siendo atacado
En general, da por sentado que, tarde o temprano, todas las aplicaciones dirigidas a los consumidores y todas las cuentas digitales que controles sufrirán un ataque. Incluso las cuentas mejor protegidas pueden verse afectadas, ya que los atacantes se han vuelto expertos en aprovechar la lógica de las aplicaciones para cometer fraudes.
Vencer a los ciberdelincuentes exige trabajar en equipo. Este equipo incluye a los titulares de cuentas individuales, así como a los desarrolladores de aplicaciones y a los equipos de fraude y seguridad de las instituciones. El enfoque adecuado también requiere un esfuerzo colectivo por parte de quienes utilizan estas aplicaciones y de las empresas que las desarrollan, y debe comenzar por la coordinación de las defensas de los equipos de seguridad y fraude frente a las amenazas automatizadas contra las aplicaciones, con el fin de detener los ataques de bots en su origen y evitar así el fraude en fases posteriores.
Los bots son un arma de doble filo
La automatización, en sí misma, es algo positivo. Los bots automatizan tareas repetitivas, ayudan a las empresas a interactuar con los clientes y refuerzan la afinidad con la marca. Por ejemplo, es posible que haya interactuado con un chatbot de atención al cliente para obtener respuestas en tiempo real a sus preguntas.
Sin embargo, en las manos equivocadas, los bots y la automatización son herramientas potentes que pueden utilizarse para llevar a cabo ataques maliciosos como el relleno de credenciales para tomar el control de cuentas y cometer fraude.
Normalmente, los ataques de relleno de credenciales utilizan credenciales robadas previamente y las prueban en numerosos dominios. Estos ataques aprovechan el hecho de que los nombres de usuario y las contraseñas suelen reutilizarse en muchas aplicaciones.
De hecho, un informe reciente muestra que los empleados reutilizan las contraseñas una media de 13 veces. Además, incluso cuando se notifica a los consumidores que sus cuentas han sido vulneradas, solo alrededor de un tercio cambia sus contraseñas.
Los ciberdelincuentes aprovechan estas vulnerabilidades para cometer diversos tipos de fraude, entre ellos:
- Fraude financiero: Los atacantes utilizan información personal robada para abrir una cuenta a nombre de la víctima o acceder a ella con el fin de robarle su dinero. Estas cuentas también pueden utilizarse para otras actividades delictivas, como el blanqueo de capitales.
- Fraude en comercios: Los atacantes utilizan información personal robada para realizar compras en tiendas físicas o en sitios de comercio electrónico, acaparar existencias y robar tarjetas regalo con saldo disponible.
- Fraude en el sector de la hostelería: Este tipo de fraude suele dirigirse a los viajes y a los programas de fidelización de clientes. Los atacantes utilizan servicios fraudulentos de viajes u hostelería para obtener sus credenciales y datos de identidad con otros fines. También utilizan puntos de fidelización, millas aéreas y puntos de recompensa obtenidos previamente para reservar servicios de viaje para sí mismos o para otras personas.
El problema de los ataques contra credenciales
Los ataques contra credenciales basados en la identidad son la principal fuente de ataques web automatizados que derivan en fraude. La información de identidad se puede comprar fácilmente en foros de ciberdelincuencia. También es posible encontrar y comprar listas en algunas plataformas de redes sociales.
Las credenciales recientes —como las robadas en los últimos uno o dos días— son más valiosas y su adquisición resulta más cara para los ciberdelincuentes. Las credenciales antiguas tienen menos valor porque sus probabilidades de éxito son mucho menores. Dado que las credenciales valiosas y la información de identificación personal se obtienen mediante vulneraciones de cuentas externas, estos ataques son difíciles de detectar y detener.
Veamos un ejemplo. Una vez robadas o adquiridas las credenciales, los ciberdelincuentes utilizan bots u otras herramientas automatizadas para intentar crear cuentas o acceder a ellas. Pueden realizarse miles (o incluso millones) de intentos. La tasa de éxito de los ataques basados en credenciales oscila entre el 0,2 % y el 2 %. Aunque estos porcentajes puedan parecer bajos, los ataques con credenciales no necesitan una tasa de éxito elevada, ya que hay miles de millones de credenciales disponibles de forma gratuita o a un coste simbólico.
Imagina atacar un millón de cuentas y lograr acceder con éxito a entre 2.000 y 20.000. ¡Es una cifra asombrosa!
Prevención del secuestro de cuentas y el fraude
Es importante comprender que cada una de estas actividades delictivas constituye un eslabón de una cadena de acontecimientos. El «ciclo de ataques industrializados» (véase la figura siguiente) ilustra los elementos fundamentales del ecosistema. Por desgracia, se trata de un ecosistema amplio y resiliente, por lo que es imprescindible que tanto las personas como las organizaciones se mantengan alerta para protegerse a sí mismas, a sus clientes y a sus socios comerciales.
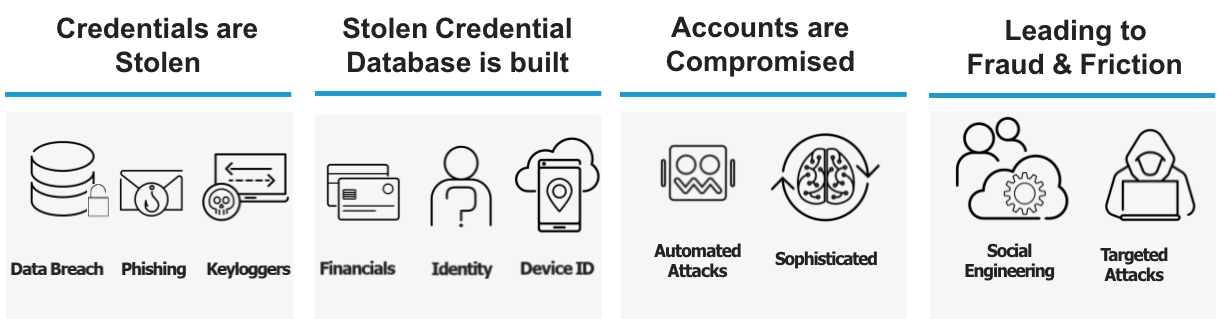
Como usuarios, debemos aprender a identificar los ataques de phishing potencialmente dañinos, utilizar contraseñas extremadamente seguras y evitar reutilizarlas en distintas cuentas.
Al mismo tiempo, los equipos de seguridad y lucha contra el fraude deben colaborar para frustrar conjuntamente el ciclo de vida de los ataques industrializados.
Vea el siguiente vídeo para descubrir cómo F5 ayuda a las organizaciones a protegerse contra el fraude cibernético.
No te pierdas la última entrada de nuestra serie de cuatro artículos con motivo del Mes de la Concienciación sobre la Ciberseguridad, en la que analizamos las API y por qué pueden suponer un problema de seguridad. Además, no dejes de leer nuestros artículos anteriores: «Cómo se crean e implementan las aplicaciones modernas» y «Cómo atacan los ciberdelincuentes las aplicaciones».
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.