¿Reservas un asiento para tu CISO en la mesa de la transformación digital? Deberías hacerlo.
Varias tendencias están relegando la infraestructura a un segundo plano. La adopción generalizada de la automatización y de enfoques de infraestructura como código para gestionar la base de las aplicaciones ha ocultado la importancia de las innumerables tecnologías de red y de aplicaciones necesarias para proporcionar y proteger las aplicaciones.
Los desarrolladores no quieren tener que preocuparse por los entresijos de la infraestructura, especialmente en lo que respecta a las redes. La computación en la nube lleva mucho tiempo intentando eliminar la necesidad de lidiar con la infraestructura mediante API y herramientas de configuración de arrastrar y soltar, para evitar que quienes rehúyen las redes y la infraestructura tengan que ensuciarse las manos. Kubernetes, creado por desarrolladores para desarrolladores, relega hábilmente las redes y la infraestructura a un segundo plano ocultándolas bajo una capa de magia de configuración y orquestación.
Pero eso no significa que debamos ignorar la existencia de la infraestructura ni su condición de objetivo clave para los ataques.
En concreto, tres de las diez principales vulnerabilidades identificadas por IBM X-Force en 2020 estaban relacionadas con la infraestructura.
Esperaré mientras asimilas eso.
Como cabría esperar, el resto de las diez principales vulnerabilidades afectaban a plataformas y frameworks de aplicaciones. Sin embargo, tres de ellas —incluida la vulnerabilidad más explotada— tenían como objetivo la infraestructura.
Mientras siga siendo necesaria la infraestructura —y lo será en el futuro previsible—, también será necesario protegerla. La infraestructura es el primer punto de contacto en la mayoría de las arquitecturas, con los cortafuegos, el DNS y los balanceadores de carga a la cabeza. Se trata de infraestructuras críticas que, si sufren un ataque, pueden hacer caer toda la presencia digital de una organización. De hecho, el Informe anual sobre Internet de Cisco señala: «Las interrupciones de la infraestructura también siguen siendo una amenaza, ya que más de la mitad de los operadores se ven afectados por este problema».
La relación entre la infraestructura y el negocio sigue siendo tibia. A decir verdad, los líderes empresariales conceden casi la misma importancia a proteger la infraestructura que a proteger el negocio y las aplicaciones. Es decir, no muestran demasiado entusiasmo por proteger, en fin, nada.
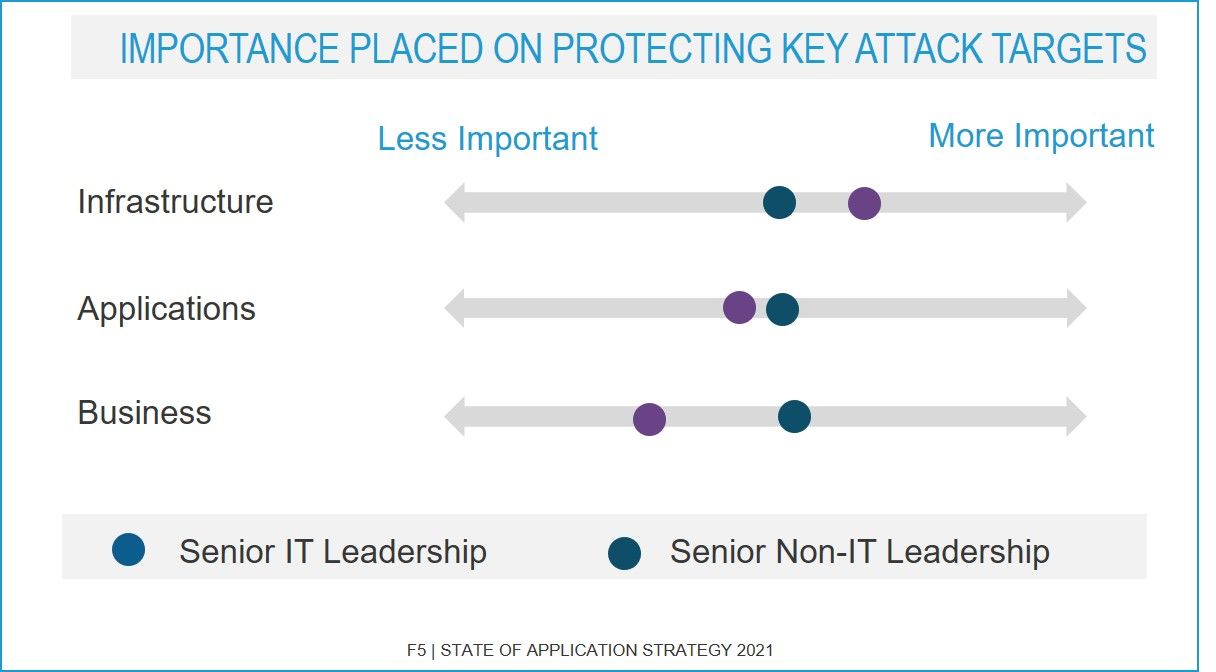
Elegimos estas categorías por una razón muy concreta: juntas conforman la «pila» del negocio digital. El negocio digital depende de las aplicaciones, y las aplicaciones dependen de la infraestructura. Las tres son inseparables en el mundo actual, digital por defecto, y, sin embargo, es evidente que se consideran elementos distintos que deben protegerse —o no— en función de cómo se perciba su importancia según el puesto que se ocupe en la organización.
La disparidad que se observa en la importancia otorgada a la protección de los principales objetivos de los ataques indica que la mayoría de las organizaciones aún están avanzando en su proceso de transformación digital. Las áreas de negocio y TI deben colaborar en pie de igualdad para gestionar y proteger eficazmente el negocio digital. Esto significa que TI debe considerar que proteger el negocio es tan importante como proteger la infraestructura, y viceversa.
Aunque la COVID-19 y la urgencia por «digitalizarse» aceleraron sin duda el proceso de transformación digital, la madurez de las prácticas y las percepciones tardará en ponerse al día. Actualmente, PWC informa de que, como consecuencia de la COVID-19, más de la mitad de las empresas «tienen ahora más probabilidades de tener en cuenta la ciberseguridad en todas las decisiones empresariales, frente al 25 % registrado en nuestra encuesta del año pasado».
Es un buen comienzo.
Una de las vías que pueden seguir las organizaciones que aún no han adoptado esta práctica es analizar quién participa en la toma de decisiones sobre la transformación digital. Aunque solemos hablar de la necesidad de que el CIO tenga un puesto propio, es menos habitual que mencionemos la importancia crucial de incluir también al CISO.
El papel del CISO ha evolucionado con el tiempo, en ocasiones de forma abrupta. En esencia, este puesto exige centrarse en la seguridad. A medida que las empresas han adoptado lo digital como opción predeterminada, el papel del CISO se ha ampliado y ha adquirido un carácter más estratégico, tan orientado a operar de forma segura como a hacerlo con rapidez. Esto significa que los CISO deben participar en la transformación digital desde el principio, con el objetivo de establecer las políticas y salvaguardas necesarias para que la organización proteja los datos de sus clientes y de la propia empresa, al tiempo que acelera el negocio digital.
Si su CISO aún no participa en la conversación sobre la transformación digital, debe hacerlo. La infraestructura sigue siendo un componente fundamental del negocio digital y un vector de ataque atractivo, y protegerla continúa siendo responsabilidad del CISO.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.