Puede que haya observado que uno de los temas recurrentes más destacados del discurso sobre la multinube es la facilidad de gestión. Esto se debe a que la tarea de escalar, proteger y ofrecer aplicaciones a los usuarios requiere un conjunto determinado de servicios: balanceadores de carga, computación, almacenamiento y seguridad de las aplicaciones. Y aunque la nube puede (y de hecho lo hace) facilitar mucho el proceso de aprovisionamiento de esos servicios, lo hace en detrimento de las operaciones. Por desgracia, simplemente traslada la complejidad a otro lugar.
Si eres quien aprovisiona esos servicios, todo va de maravilla. Pero si eres quien tiene que configurarlos, ajustarlos y gestionarlos, la cosa ya no es tan estupenda.
Porque la complejidad dificulta la gestión. No hay dos nubes iguales (en cuanto a API y servicios), y eso suele implicar dos modelos operativos completamente distintos con los que ahora hay que lidiar.
Por tanto, la facilidad de gestión es un factor clave para que una estrategia multinube tenga éxito.
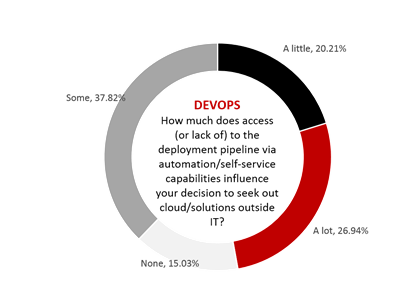
Una de las formas en que las organizaciones pueden hacerlo es adoptar estructuras que simplifiquen las implementaciones. Estas adoptan cada vez más la forma de algún tipo de plantilla: OpenStack HEAT, AWS CloudFormation y Azure ARM son algunos ejemplos. Estas plantillas codifican la mayor parte de una implementación de BIG-IP en función de la configuración específica que debe estar lista para poner en marcha el verdadero valor de BIG-IP: sus servicios.
Las plantillas son uno de los mejores ejemplos de infraestructura como código (IAC). Esto se debe a que pueden tratarse exactamente igual que los artefactos de código. Se pueden versionar, bifurcar, fusionar, recuperar, clonar y, finalmente, desplegar.
Este modelo encaja bien con la visión de la nube y la gestión orientada a DevOps mediante API y lenguajes de scripting. Al fin y al cabo, si DevOps puede ampliar su influencia a NetOps y, a su vez, este equipo puede implementar servicios rápidamente mediante un enfoque de infraestructura como código (IAC), todos salen ganando. Es justo lo que se necesitaba, teniendo en cuenta que la falta de este tipo de servicios por parte de NetOps influye considerablemente en la decisión de DevOps de eludir al departamento de TI cuando se trata de la nube.
Facilitar la gestión multicloud es exactamente lo que nosotros (ahora en sentido corporativo) imaginamos cuando empezamos a desarrollar plantillas para OpenStack, AWS y Azure. Esas plantillas están disponibles gratuitamente a través de github precisamente para posibilitar un enfoque de infraestructura como código (IAC) que aporte mayor agilidad y rapidez.
Porque nuestros despliegues de laboratorio no son como los suyos, ni tampoco como los de ese otro tipo (el de la fila de atrás, que está leyendo por encima de su hombro). Los despliegues comparten una serie de características comunes, pero todas las aplicaciones tienen necesidades específicas que no pueden satisfacerse con una misma configuración de servicios estandarizada. El balanceo de carga mediante round robin puede ser suficiente para aplicaciones sin estado basadas en microservicios, pero puede resultar sumamente ineficiente (por no decir costoso) para otras arquitecturas de aplicaciones, especialmente en entornos de nube. Necesita libertad para adaptar y optimizar el rendimiento de las aplicaciones, así como para garantizar la seguridad de los datos y la protección de las interacciones de los usuarios.
Debe poder descargar, clonar y confirmar esos artefactos en sus propios repositorios para aprovechar las ventajas de un enfoque NetOps que incluya IAC y así desplegar la mayor parte posible de su base de servicios en tantos entornos de nube como sea posible.
Así que descarga, clona, confirma los cambios e implementa según tus propios plazos, ya sea tres veces al día o tres veces al trimestre. Es de código abierto y siempre está disponible para acceder.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.