
El lanzamiento de la versión 4.0 de SSL Orchestrator de F5 Networks resuelve uno de los problemas de seguridad más difíciles de los últimos cinco años: la visibilidad del tráfico cifrado de los usuarios. Los presupuestos de seguridad han invertido miles de millones en sofisticados controles de seguridad que destacan en el uso de entornos aislados, la inspección profunda de paquetes y la inteligencia artificial, pero que no ven nada cuando se trata de cifrado. La situación es crítica, ya que el porcentaje de tráfico cifrado de los usuarios se ha más que duplicado desde 2014 y supera el 80 %, según el informe de telemetría TLS de 2017 de F5 Labs. Por supuesto, ahora existen soluciones de visibilidad SSL que ofrecen servicios de descifrado para que esos controles de seguridad puedan ver lo que hacen.
Pero la visibilidad, por sí sola, no basta. Los equipos de seguridad y operaciones de red han comprobado que configurar zonas de descifrado no es fácil. Nada fácil. A menudo, los equipos de seguridad tienen que recurrir al encadenamiento manual o a tediosas tareas de configuración para gestionar el descifrado y el cifrado en toda la infraestructura de seguridad. Y luego descubren que abundan las excepciones. En definitiva, ha sido un auténtico dolor de... *consulta sus notas* cuello.
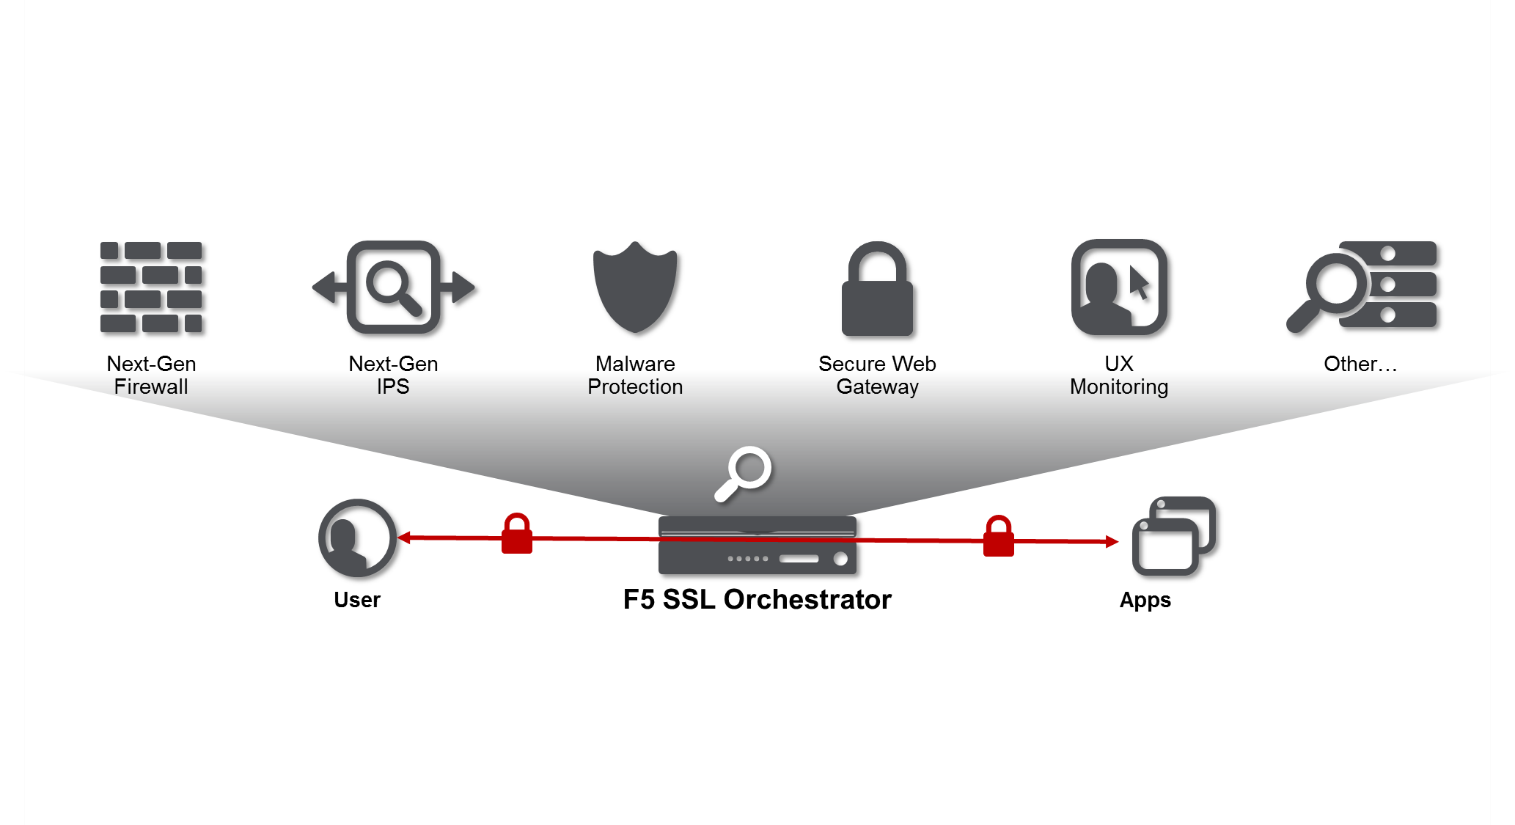
Aquí entra en escena la versión 4.0 de SSL Orchestrator de F5, que, como cabía esperar, ofrece visibilidad, pero se diferencia del resto gracias a la orquestación. La orquestación proporciona direccionamiento del tráfico basado en políticas hacia una cadena de servicios en función del riesgo y de las condiciones dinámicas de la red.
Gracias a su capacidad de actuar como proxy completo tanto para SSL/TLS como paraHTTP, SSL Orchestrator puede tomar decisiones inteligentes para dirigir el tráfico entrante y saliente a cadenas de servicios dentro de la pila de seguridad. Ninguna otra solución puede hacerlo.
La conclusión principal, por si decide no seguir leyendo, es que, por muy complejos que sean sus requisitos de cifrado del tráfico entrante y saliente, SSL Orchestrator puede devolver la visibilidad a sus equipos de inspección valorados en millones de dólares.
Encadenamiento de servicios más dinámico
F5 introdujo el concepto de encadenamiento de servicios de seguridad en las primeras versiones de SSL Orchestrator. Los distintos tipos de tráfico de red deberían someterse a distintos tipos de inspección, ¿verdad? Por ejemplo, el tráfico saliente de las estaciones de trabajo de los administradores debería someterse al máximo escrutinio y pasar sin cifrar por todos los controles de seguridad existentes. Sin embargo, las sesiones VDI de los contratistas de las unidades de negocio pueden omitir el entorno aislado y el IPS al salir.
La versión 4.0 incorpora mejoras importantes en los métodos de encadenamiento para la inserción de controles de seguridad, equilibrio de carga y supervisión, como las que se describen a continuación.
¡La visibilidad se vuelve (aún más) visual!
Si estás pensando que esto suena complicado o confuso, no dejes que la inquietud te impida seguir leyendo, porque SSL Orchestrator facilita el encadenamiento de servicios. De hecho, el Editor visual de políticas (VPE) de Orchestrator te permite arrastrar y soltar cadenas en tu arquitectura para que puedas ver cómo se habilita la visibilidad del tráfico.
Visibilidad: ya no solo para HTTPS
Claro, la mayor parte de tu tráfico es HTTPS, pero si perteneces a una organización de gran tamaño y por tus equipos circulan todo tipo de protocolos, es posible que también gestiones FTP(S), IMAP, POP3 e ICAP. Además, debido al reciente interés por el cifrado oportunista, muchas aplicaciones utilizan STARTTLS para esos servicios. Probablemente estés pensando: «Eso es DEMASIADO avanzado para que F5 pueda gestionarlo». Pues te equivocas, Kenny, porque SSL Orchestrator puede detectar y descifrar correctamente el cifrado oportunista, como STARTTLS, en FTP, IMAP, POP3 e ICAP.
Optimización de ICAP
La mayoría de los servicios ICAP con los que nos integramos son antivirus (AV). Los antivirus pueden añadir una latencia considerable (como es lógico), por lo que se han incorporado algunos ajustes en SSL Orchestrator. Ahora puede crear políticas que solo envíen determinados tipos de solicitudes/respuestas a través de ICAP. Un ejemplo habitual consiste en analizar únicamente las solicitudes POST y omitir el resto de las cargas útiles. No decimos que sea la forma recomendada de hacerlo, pero es lo que quieren los usuarios, así que se lo hemos proporcionado.
Todo eso y mucho más
Si quieres saber más sobre las jugosas novedades que incluye la versión 4.0 de SSL Orchestrator, aquí tienes una selección de puntos clave (y, más abajo, enlaces con más información).
Novedades de la versión 4.0
- Utilidad de configuración actualizada con funciones de aprovisionamiento de recursos
- Inspección de todo el tráfico para detectar malware y exfiltración de datos
- Modos de implementación flexibles para integrarse en toda su infraestructura de seguridad
- Configuración y categorías de análisis y registro mejorado
- Configuración de aplicaciones de capa 7 para tráfico específico (IMAP, SMTPS, POP3, FTP, HTTP)
- Alta disponibilidad con capacidades líderes del sector de equilibrio de carga, supervisión del estado y descarga de SSL
Y, por último, recuerde lo siguiente: debe analizar el tráfico entrante y saliente para detectar las amenazas del futuro, y SSL Orchestrator es la herramienta que permite que sus controles de seguridad eviten que el nombre de su organización aparezca en los titulares (en sentido figurado) y que reciba esas molestas multas del RGPD.
Recursos adicionales
- Página del producto SSL Orchestrator
- Descripción general de la solución SSL Orchestrator
- Blog dirigido a partners sobre SSL Orchestrator
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.