Mientras F5 prepara una nueva versión de nuestro eficaz producto SSL Orchestrator (SSLO), es un buen momento para volver a destacar el importante papel que desempeñan las alianzas en la seguridad de los clientes. En F5, colaboramos con muchas de las empresas de seguridad líderes del mundo para crear un ecosistema que refuerza la seguridad, aumenta la escalabilidad y la disponibilidad, y reduce los costes operativos. El objetivo último de estas estrechas colaboraciones es fomentar una integración e interoperabilidad que os beneficie a vosotros, nuestros clientes comunes; y SSLO es un ejemplo modélico de esta interoperabilidad en acción.
Antes de hablar de la integración de F5 SSL Orchestrator con las soluciones de nuestros socios, repasemos brevemente qué hace este producto.
No permita que SSL/TLS le impida ver las amenazas
Cuando hablamos de SSL, hablamos básicamente de cifrado. Lo complicado del cifrado es que se necesitan muchos recursos para llevar a cabo todo el descifrado y recifrado necesarios para inspeccionar el tráfico en busca de elementos maliciosos. En este caso, «elementos maliciosos» es el término altamente técnico que engloba, entre otros, ataques DDoS, vulnerabilidades web de día cero, droppers [archivos binarios] y conexiones de retorno multiprotocolo.
F5 SSL Orchestrator es nuestra respuesta para abordar los puntos ciegos creados por el cifrado. Esta versátil solución de software, disponible en diversas plataformas de F5, está diseñada específicamente para optimizar su infraestructura SSL al proporcionar a los dispositivos de seguridad una visibilidad altamente eficiente del tráfico cifrado mediante SSL/TLS. También permite gestionar mediante políticas y dirigir el tráfico a los dispositivos de seguridad existentes, lo que facilita enormemente su integración en las arquitecturas actuales —y con soluciones de otros proveedores— y le permite aplicar fácilmente los controles de seguridad corporativos a todo el tráfico cifrado.
Encadenamiento dinámico de servicios: descifre una vez, inspeccione varias veces y vuelva a cifrar una vez
Para resolver problemas de seguridad específicos, los administradores de TI suelen encadenar varios productos específicos para crear una pila de seguridad integral. Una pila puede incluir, por ejemplo, escáneres de prevención de pérdida de datos (DLP), firewalls de aplicaciones web (WAF), un proxy web, sistemas de prevención de intrusiones (IPS), herramientas de análisis de malware, etc. SSL Orchestrator facilita la creación y el mantenimiento de estas cadenas al determinar si el tráfico debe omitir la inspección o descifrarse y enviarse a uno u otro servicio. El uso de políticas para automatizar de este modo el direccionamiento del tráfico reduce los costes administrativos y permite obtener más valor de las inversiones ya realizadas en servicios de seguridad.
Nuestra colaboración con FireEye® es un ejemplo del valor que aporta el encadenamiento de servicios de SSLO. Tradicionalmente, un sistema de prevención de intrusiones (IPS), como FireEye Network Security, se implementaba en línea y todo el tráfico pasaba por él, lo que implicaba que también debía dimensionarse para gestionar el tráfico cifrado, aunque este no pudiera inspeccionarse (precisamente porque estaba cifrado). La solución moderna es mucho más eficiente. Al utilizar SSL Orchestrator, podemos enviar al IPS únicamente el tráfico que debe inspeccionarse.
«La integración de FireEye con SSL Orchestrator de F5 permite que la solución FireEye Network Security amplíe sus capacidades para incluir otros tipos de datos y ofrecer casos de uso adicionales», afirma Rich Stegina, vicepresidente de Socios Tecnológicos Estratégicos de FireEye. «El rendimiento de las soluciones de seguridad de FireEye mejora al liberarlas de la carga que suponen el descifrado y el cifrado de contenidos. En estas circunstancias, nuestros clientes pueden obtener una mayor visibilidad de las posibles amenazas de seguridad».
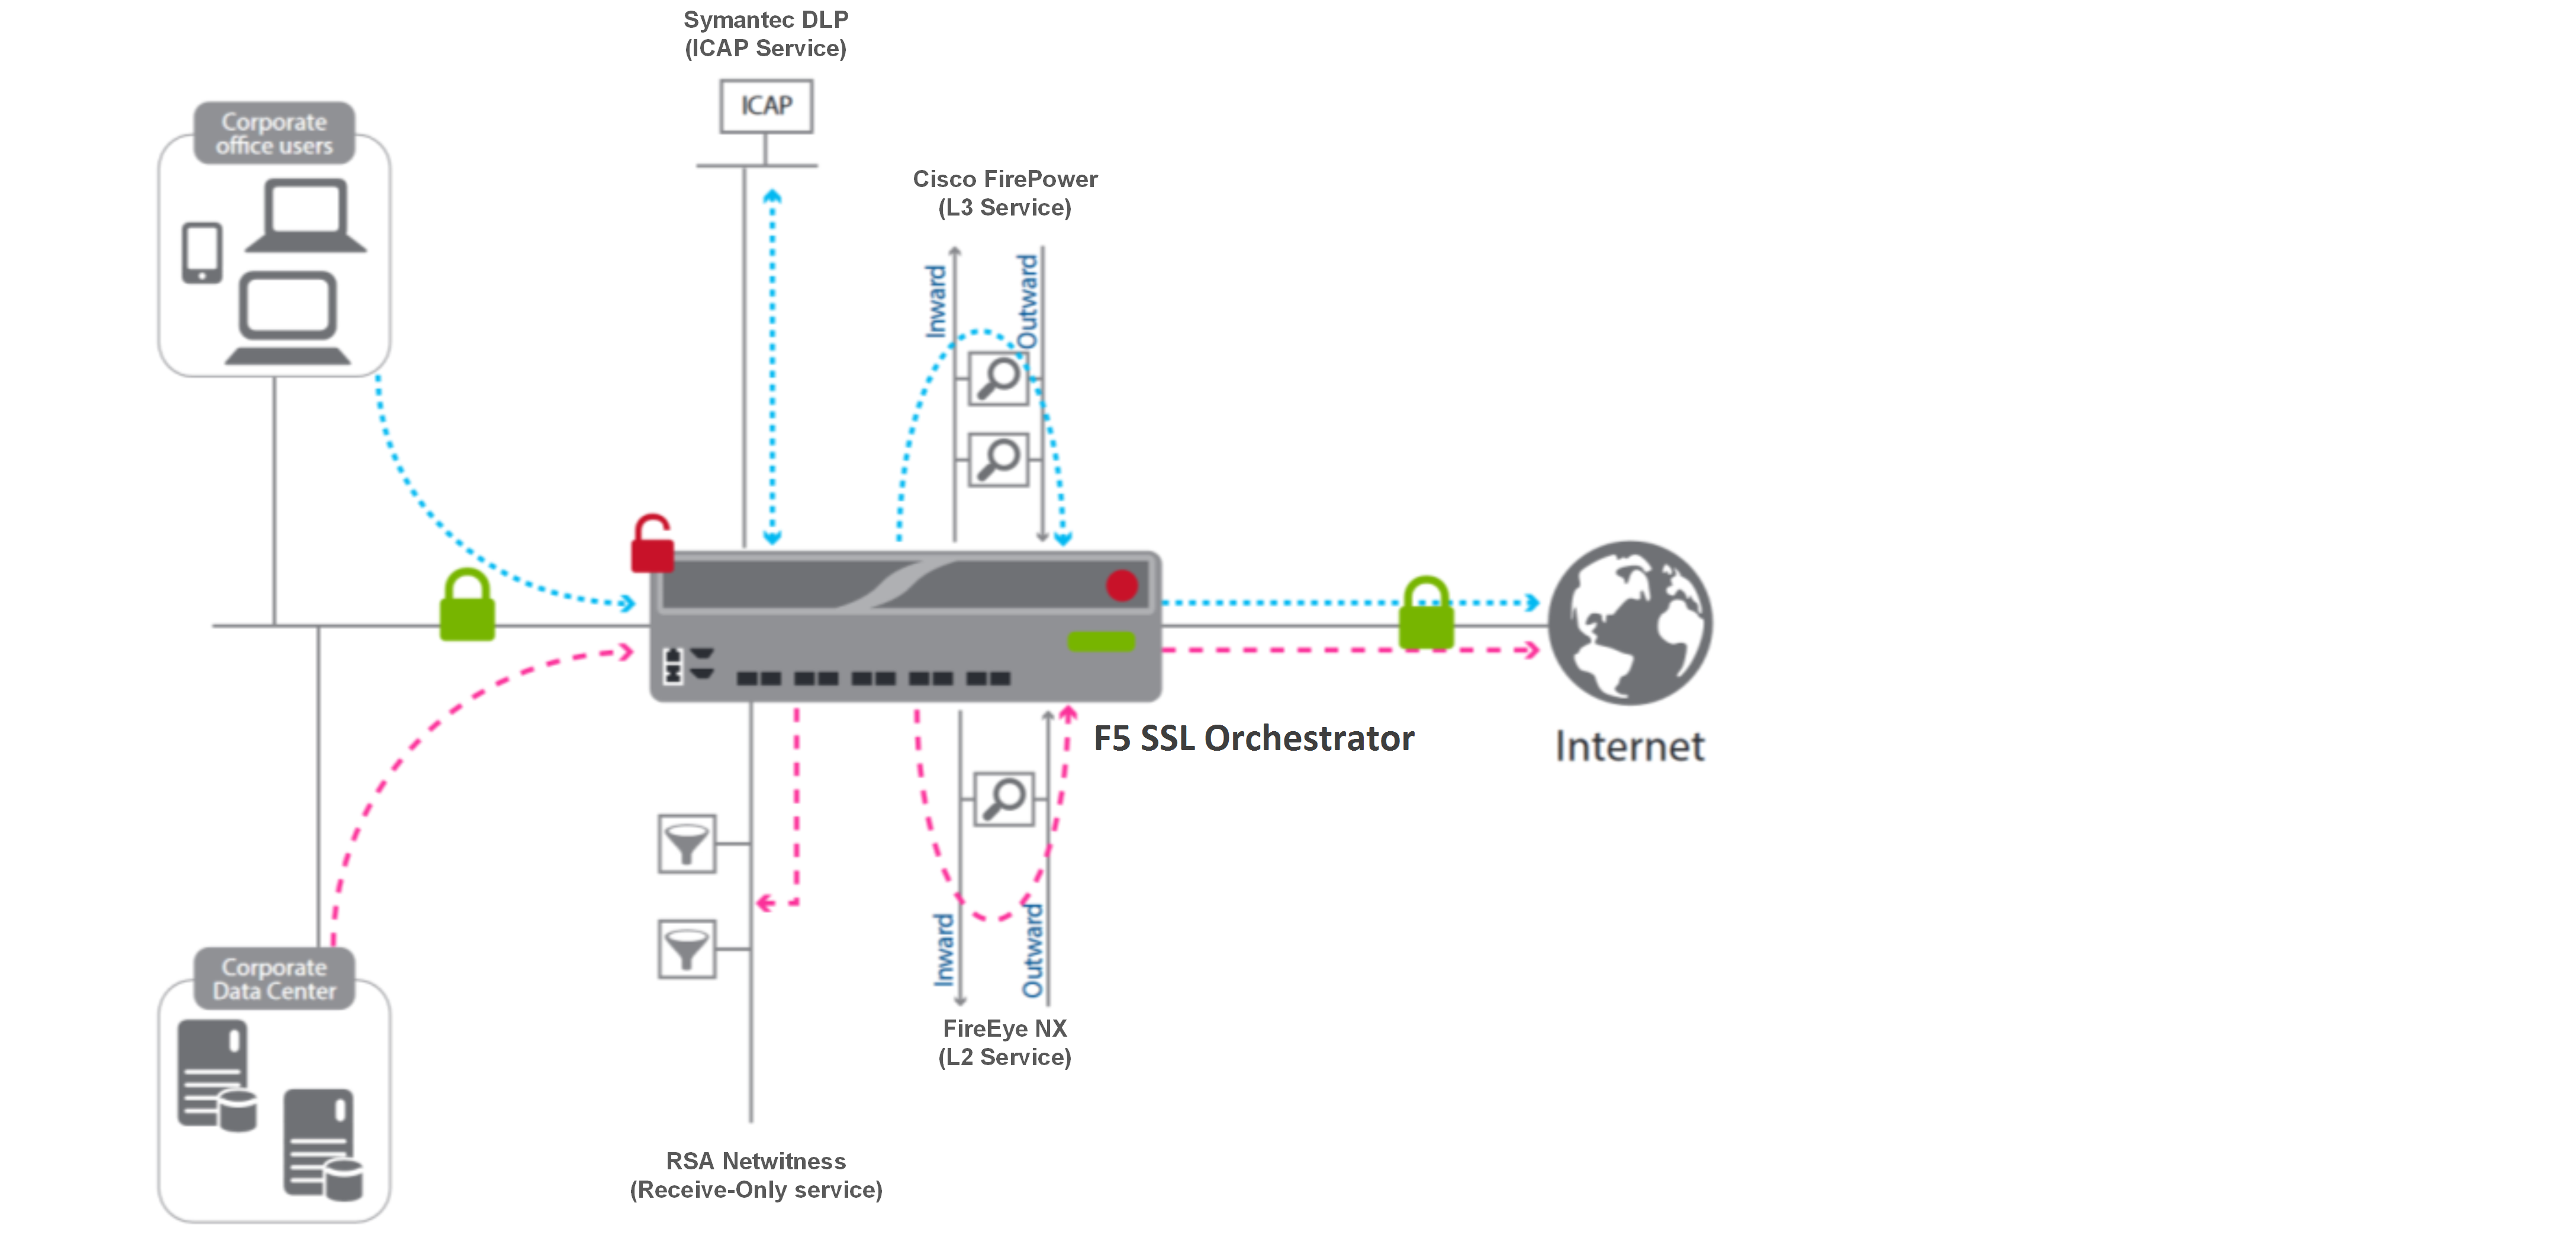
Los firewalls de nueva generación son otro excelente ejemplo de dispositivo de red que se beneficia de SSL Orchestrator. El destacado Cisco Firepower NGFW, por ejemplo, es un firewall de nueva generación y un sistema de prevención de intrusiones de nueva generación totalmente integrados, centrados en las amenazas y con gestión unificada. Ofrece una protección avanzada frente a amenazas antes, durante y después de los ataques.
Y, como antes, cuando Cisco Firepower NGFW forma parte de su cadena de servicios de SSLO, F5 centraliza el descifrado y recifrado SSL mediante una aceleración SSL por hardware líder del sector, eliminando así esa carga de procesamiento en cada punto de inspección de seguridad de la pila. Al quedar resueltos el descifrado y el recifrado, Cisco Firepower NGFW puede centrarse en lo que mejor sabe hacer.
«Cisco Firepower NGFW realiza una impresionante variedad de tareas sobre un volumen de tráfico increíble», afirma Douglas Hurd, director de Alianzas Técnicas de Cisco. «Aunque los clientes pueden utilizar el descifrado SSL integrado para obtener visibilidad, muchos optan por descargar este trabajo de gran exigencia computacional en F5 SSL Orchestrator, lo que nos permite dedicar una mayor parte de nuestra capacidad a lo que realmente importa: proteger a nuestros clientes».
Muchos otros socios se benefician de contar con SSL Orchestrator antes de su producto o solución. Symantec DLP es otro buen ejemplo, al igual que RSA NetWitness Suite y el firewall de nueva generación de Palo Alto Networks. En realidad, cualquier servicio que inspeccione el tráfico se beneficiará de la capacidad de SSL Orchestrator para transmitir únicamente datos relevantes sobre los que se pueda actuar. Y las ventajas son evidentes:
- Una mejor gestión del tráfico permite que su infraestructura de seguridad y, por tanto, sus aplicaciones funcionen sin problemas.
- El encadenamiento de servicios ofrece la ventaja de tener que descifrar el tráfico una sola vez, lo que permite realizar inspecciones en varios puntos y, posteriormente, volver a cifrarlo una única vez.
- Orquestación inteligente del tráfico descifrado en la pila de seguridad, rompiendo el paradigma de la conexión en cadena y permitiendo que los dispositivos se puedan direccionar, equilibrar en carga y supervisar de forma independiente, así como sortear en caso de fallo y, en última instancia, escalar con independencia de otros dispositivos de seguridad.
- Las funciones avanzadas de descifrado garantizan que las amenazas no se oculten en el tráfico cifrado.
Próximas novedades
Esté atento a las interesantes novedades de SSL Orchestrator que llegarán a lo largo de este año. SSLO ofrece funcionalidades esenciales para una gama tan amplia de dispositivos y soluciones que se está convirtiendo rápidamente en uno de nuestros productos estrella. Estamos trabajando intensamente para garantizar que siga aportando valor tanto a nuestros socios como a nuestros clientes.
Más información
- Descubra los secretos de su SSL: empiece a usar SSL Orchestrator (DevCentral)
- SSL/TLS: la visibilidad no basta, necesita orquestación (Blog)
- Los nuevos productos de seguridad y estudios sobre amenazas de F5 mejoran la protección de las aplicaciones (Comunicado de prensa)
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.