A medida que las organizaciones aceleran su transición para convertirse en empresas digitales, los CIO toman las riendas y ponen el motor tecnológico a pleno rendimiento para impulsar a las organizaciones durante la segunda fase de la transformación digital. Como de costumbre, el rendimiento supone un obstáculo importante para aprovechar las ventajas de las estrategias multinube y lograr que las empresas se extiendan definitivamente hasta el extremo de la red.
Hace poco perdí una hora de mi vida, más o menos, leyendo hilos sobre la frecuencia de sondeo de los ratones para gaming frente a la de un mando de consola. Descubrí que, aunque mi mando de Xbox es capaz de procesar 24 MIPS, solo sondea las entradas a 125 Hz. Esto significa que informa al juego de cualquier cambio aproximadamente una vez cada 8 milisegundos. En cambio, un ratón para gaming sondea las entradas a 1000 Hz e informa del movimiento una vez cada milisegundo.
Puede que esto te parezca insignificante. Pero en los videojuegos modernos —especialmente en el ámbito competitivo— cada milisegundo cuenta. Y si juegas con un mando y compites contra alguien que usa un ratón, la diferencia entre un milisegundo y ocho milisegundos es una eternidad. Por cierto, también descubrí que sí se puede hacer overclocking a un mando para que sondee a una frecuencia equiparable a la de los ratones si lo usas para jugar en un PC. A los jugadores que usan mando les resultará mucho más difícil solucionar esta diferencia de rendimiento.
El rendimiento importa, y no solo en los videojuegos. Nuestro análisis de las respuestas al informe State of Application Strategy 2022 reveló que el rendimiento influye en todo, desde las decisiones de seguridad hasta las estrategias de distribución de cargas de trabajo. El rendimiento sigue siendo primordial.
El dilema entre rendimiento y seguridad
Puede que sea el secreto peor guardado de la era digital: lo cierto es que las organizaciones desactivan los controles de seguridad a cambio de un mayor rendimiento.
Obviamente, ha habido —y sigue habiendo— situaciones en las que los servicios de seguridad se ven desbordados durante un ataque y se desactivan para evitar una interrupción del servicio. Sin embargo, hoy en día esto ocurre en contadas ocasiones, ya que la experiencia en estrategias de escalado distribuido permite resolver eficazmente este problema en la mayoría de los casos, sin renunciar a los controles de seguridad. Por tanto, la pregunta no es realmente «¿desactivarías la seguridad para mejorar el rendimiento?», sino «¿qué mejora del rendimiento tendría que ofrecerte para que desactivaras los controles de seguridad?»
Eso es exactamente lo que preguntamos.
Como estamos al tanto del secreto, esperábamos que hubiera un punto de inflexión a partir del cual la mayoría de los encuestados desactivaría, en efecto, los controles de seguridad. Pero no esperábamos que bastara una mejora tan pequeña del rendimiento.
Más de tres cuartas partes —el 76 %— desactivarían los controles de seguridad a cambio de una mejora del rendimiento. Aproximadamente dos tercios de ese grupo lo harían por un aumento del rendimiento de entre el 1 % y el 50 %. El resto exigiría una mejora más sustancial —superior al 51 %— antes de prescindir de los controles de seguridad.
Cuando profundizamos y analizamos las respuestas de los altos responsables de TI y de negocio —quienes tienen la capacidad de tomar estas decisiones—, los resultados fueron aún más sorprendentes. Cerca del 60 % de los responsables tanto de TI como de negocio desactivaría los controles de seguridad a cambio de una mejora del rendimiento de entre el 1 % y el 50 %. Solo uno de cada cinco responsables con poder de decisión (el 20 %) no se dejaría convencer para desactivar la seguridad a cambio de un mayor rendimiento.
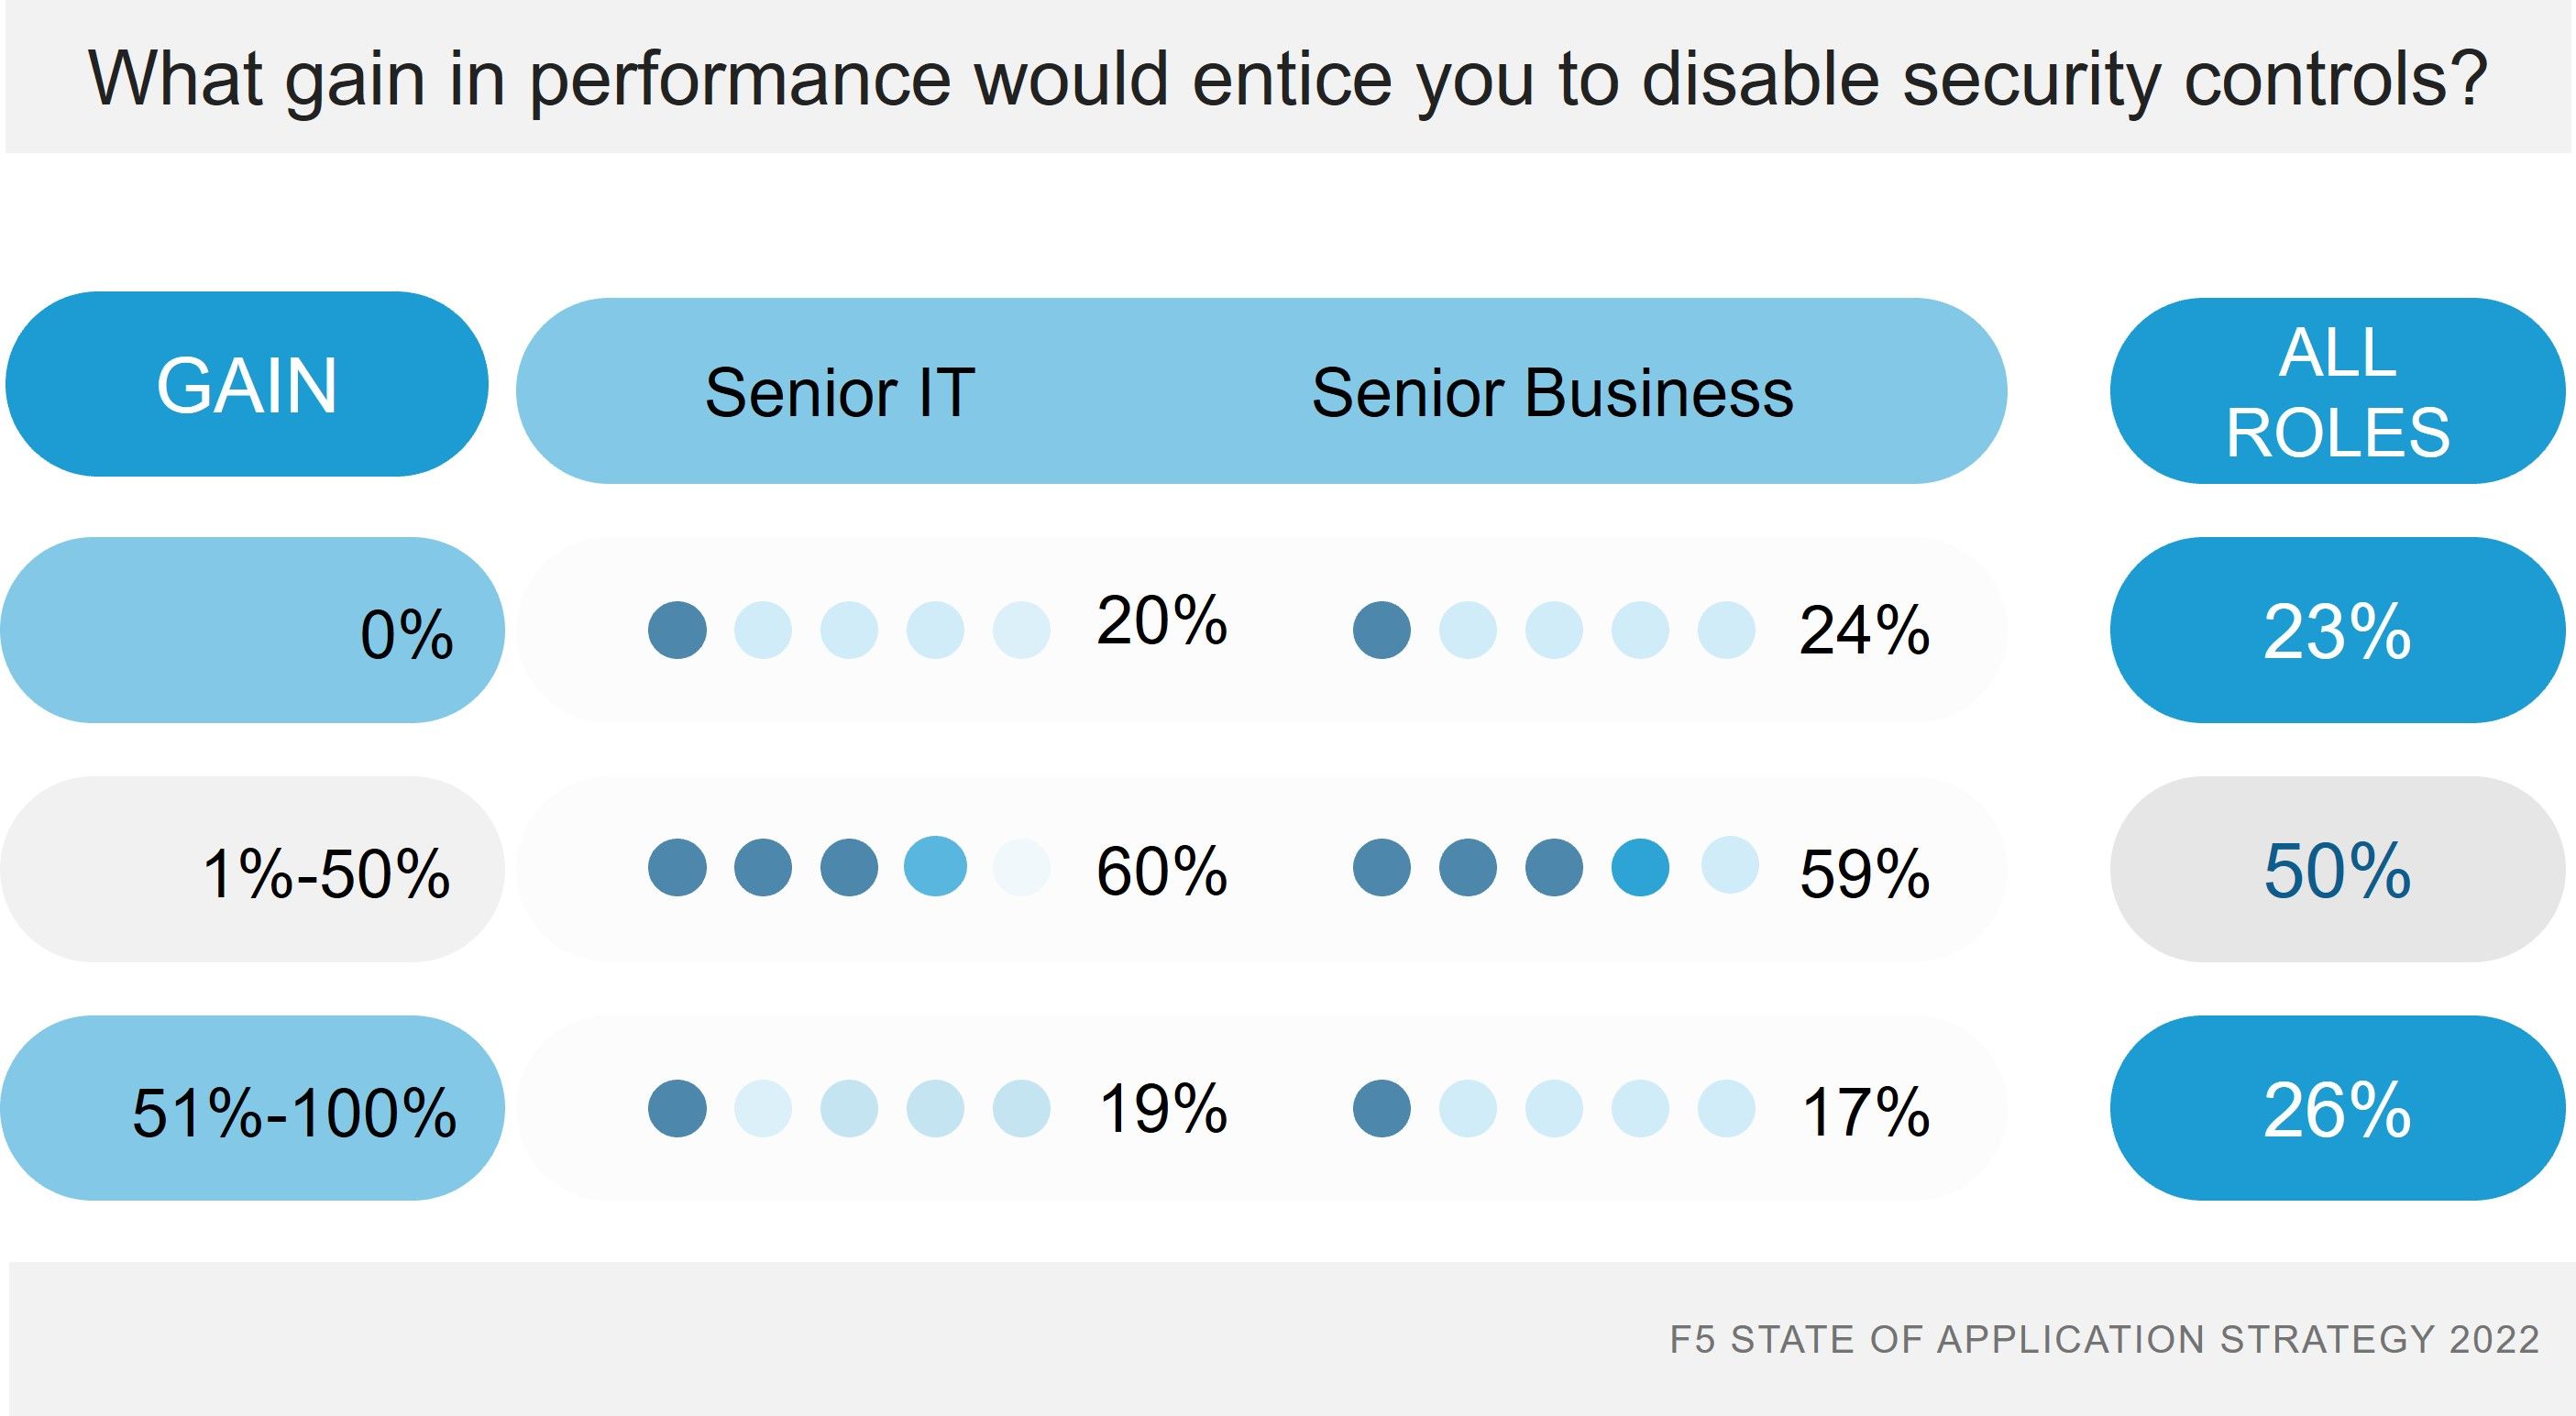
Esto no tiene por qué considerarse aterrador. Más bien, esta actitud refleja una visión más madura de la seguridad, en la que el enfoque pasa de un estado constante de defensa y neutralización a la gestión de riesgos. La seguridad adaptativa será una forma de equilibrar la pugna entre seguridad y rendimiento, y ya estamos observando una tendencia a preferir métodos de seguridad más adaptativos frente a los tradicionales.
El dilema entre el rendimiento y la nube
La seguridad no es el único ámbito en el que observamos conflictos con el rendimiento. Uno de los principales retos de operar en un entorno multicloud ha sido, y sigue siendo, mantener un rendimiento uniforme en todas las propiedades de la nube. El 40 % de los encuestados lo considera un reto importante, un porcentaje ligeramente inferior al 41 % que tiene dificultades para migrar aplicaciones entre nubes, al 44 % que encuentra complicado aplicar políticas de seguridad uniformes y al 45 % que se siente frustrado por la falta de visibilidad sobre el rendimiento y la seguridad.
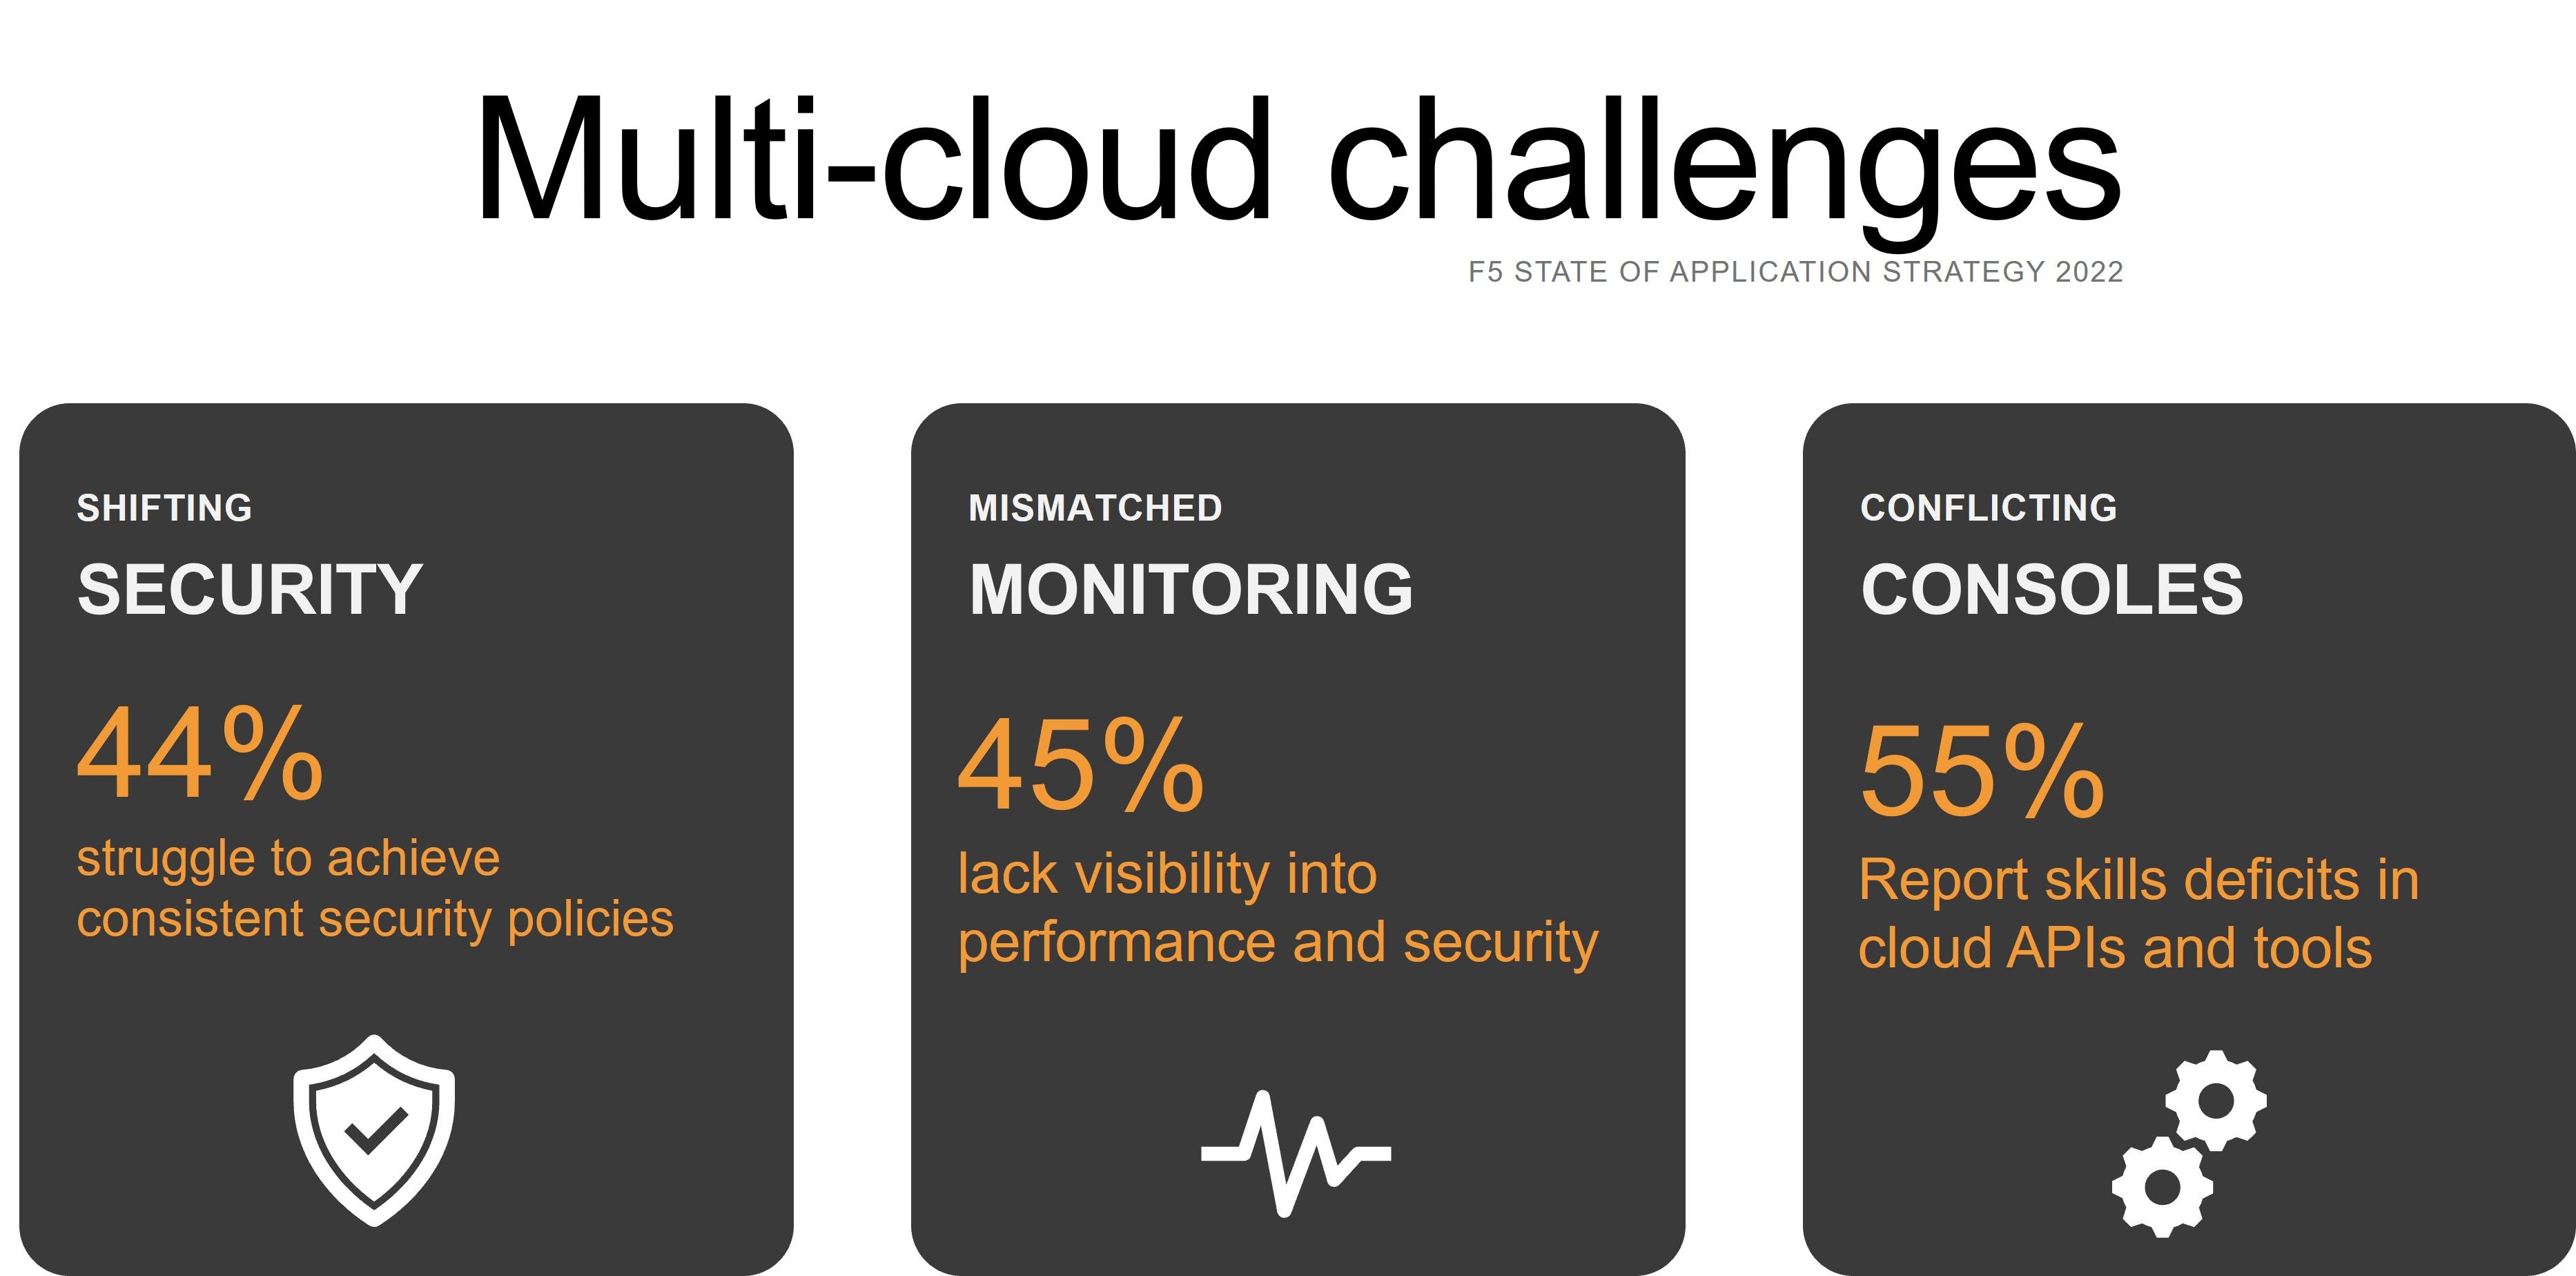
Somos conscientes de que la falta de visibilidad en los distintos entornos multicloud probablemente dificulta mantener un rendimiento uniforme. Al fin y al cabo, si no se puede medir, tampoco se puede optimizar, y mucho menos ofrecer una experiencia digital coherente a clientes y empleados. ¿Y cuál es uno de los tres datos clave que más echan en falta los encuestados? Exacto: la causa raíz de las degradaciones del rendimiento.
Por tanto, no le sorprenderá saber que «la búsqueda de las causas raíz» y «la búsqueda de formas de mejorar la experiencia del cliente» son actualmente los dos principales impulsores de los proyectos de análisis de datos. Los métodos de supervisión tradicionales no permiten satisfacer las necesidades de las empresas modernas y su dependencia de las señales digitales para posibilitar las operaciones en tiempo real y responder con rapidez a los cambios en las condiciones tanto de los entornos centrales como de los entornos en la nube.
Si no puede medirlo, no puede saber que existe y, si no sabe que existe, no puede resolverlo. El dilema del rendimiento en la nube se debe principalmente a la existencia de silos de estados y señales, una situación en la que una gran variedad de soluciones y servicios de monitorización almacenan los datos sobre el estado de los sistemas digitales en silos e impiden que las organizaciones aprovechen una estrategia de datos y observabilidad más completa.
Lamentablemente, una estrategia de datos y observabilidad solo representa la mitad de la solución. La otra mitad consiste en poder actuar con rapidez —incluso de forma proactiva— para resolver una situación. Esto también se ve dificultado por la naturaleza heterogénea de los servicios y las soluciones que abordan el rendimiento, la seguridad y la escalabilidad: las tecnologías de seguridad y entrega de aplicaciones. Con un auténtico abanico de soluciones y servicios distribuidos entre la infraestructura central y la nube, no existe una forma única y sencilla de cerrar el círculo entre detectar un problema y actuar rápidamente para solucionarlo. La falta de correspondencia entre las herramientas de supervisión y las consolas incompatibles siguen obstaculizando la prestación del rendimiento uniforme necesario para ofrecer experiencias digitales extraordinarias.
La conexión entre el rendimiento y el edge
Ofrecer experiencias digitales extraordinarias se considera una de las principales ventajas del edge computing. El año pasado señalamos que los principales casos de uso previstos para el edge estaban, de hecho, relacionados con el rendimiento. Por tanto, no fue ninguna sorpresa que este año volvieran a obtenerse los mismos resultados. Apenas un 10 % indicó que no tenía previsto implementar nada en el edge. Para el resto, el rendimiento es un factor clave.
Más de cuatro de cada diez (42 %) tienen previsto aprovechar la computación en el borde para mejorar el rendimiento de las aplicaciones. Más de un tercio (35 %) necesita el borde para procesar datos en tiempo real con requisitos de latencia inferiores a 20 milisegundos
Sin embargo, no nos conformamos con los casos de uso generales y profundizamos en las cargas de trabajo específicas que se prevé desplegar en el edge.
Los resultados no nos decepcionaron, ya que demuestran no solo el deseo de mejorar el rendimiento, sino también la voluntad de desplegar cargas de trabajo de aplicaciones en el extremo de la red.
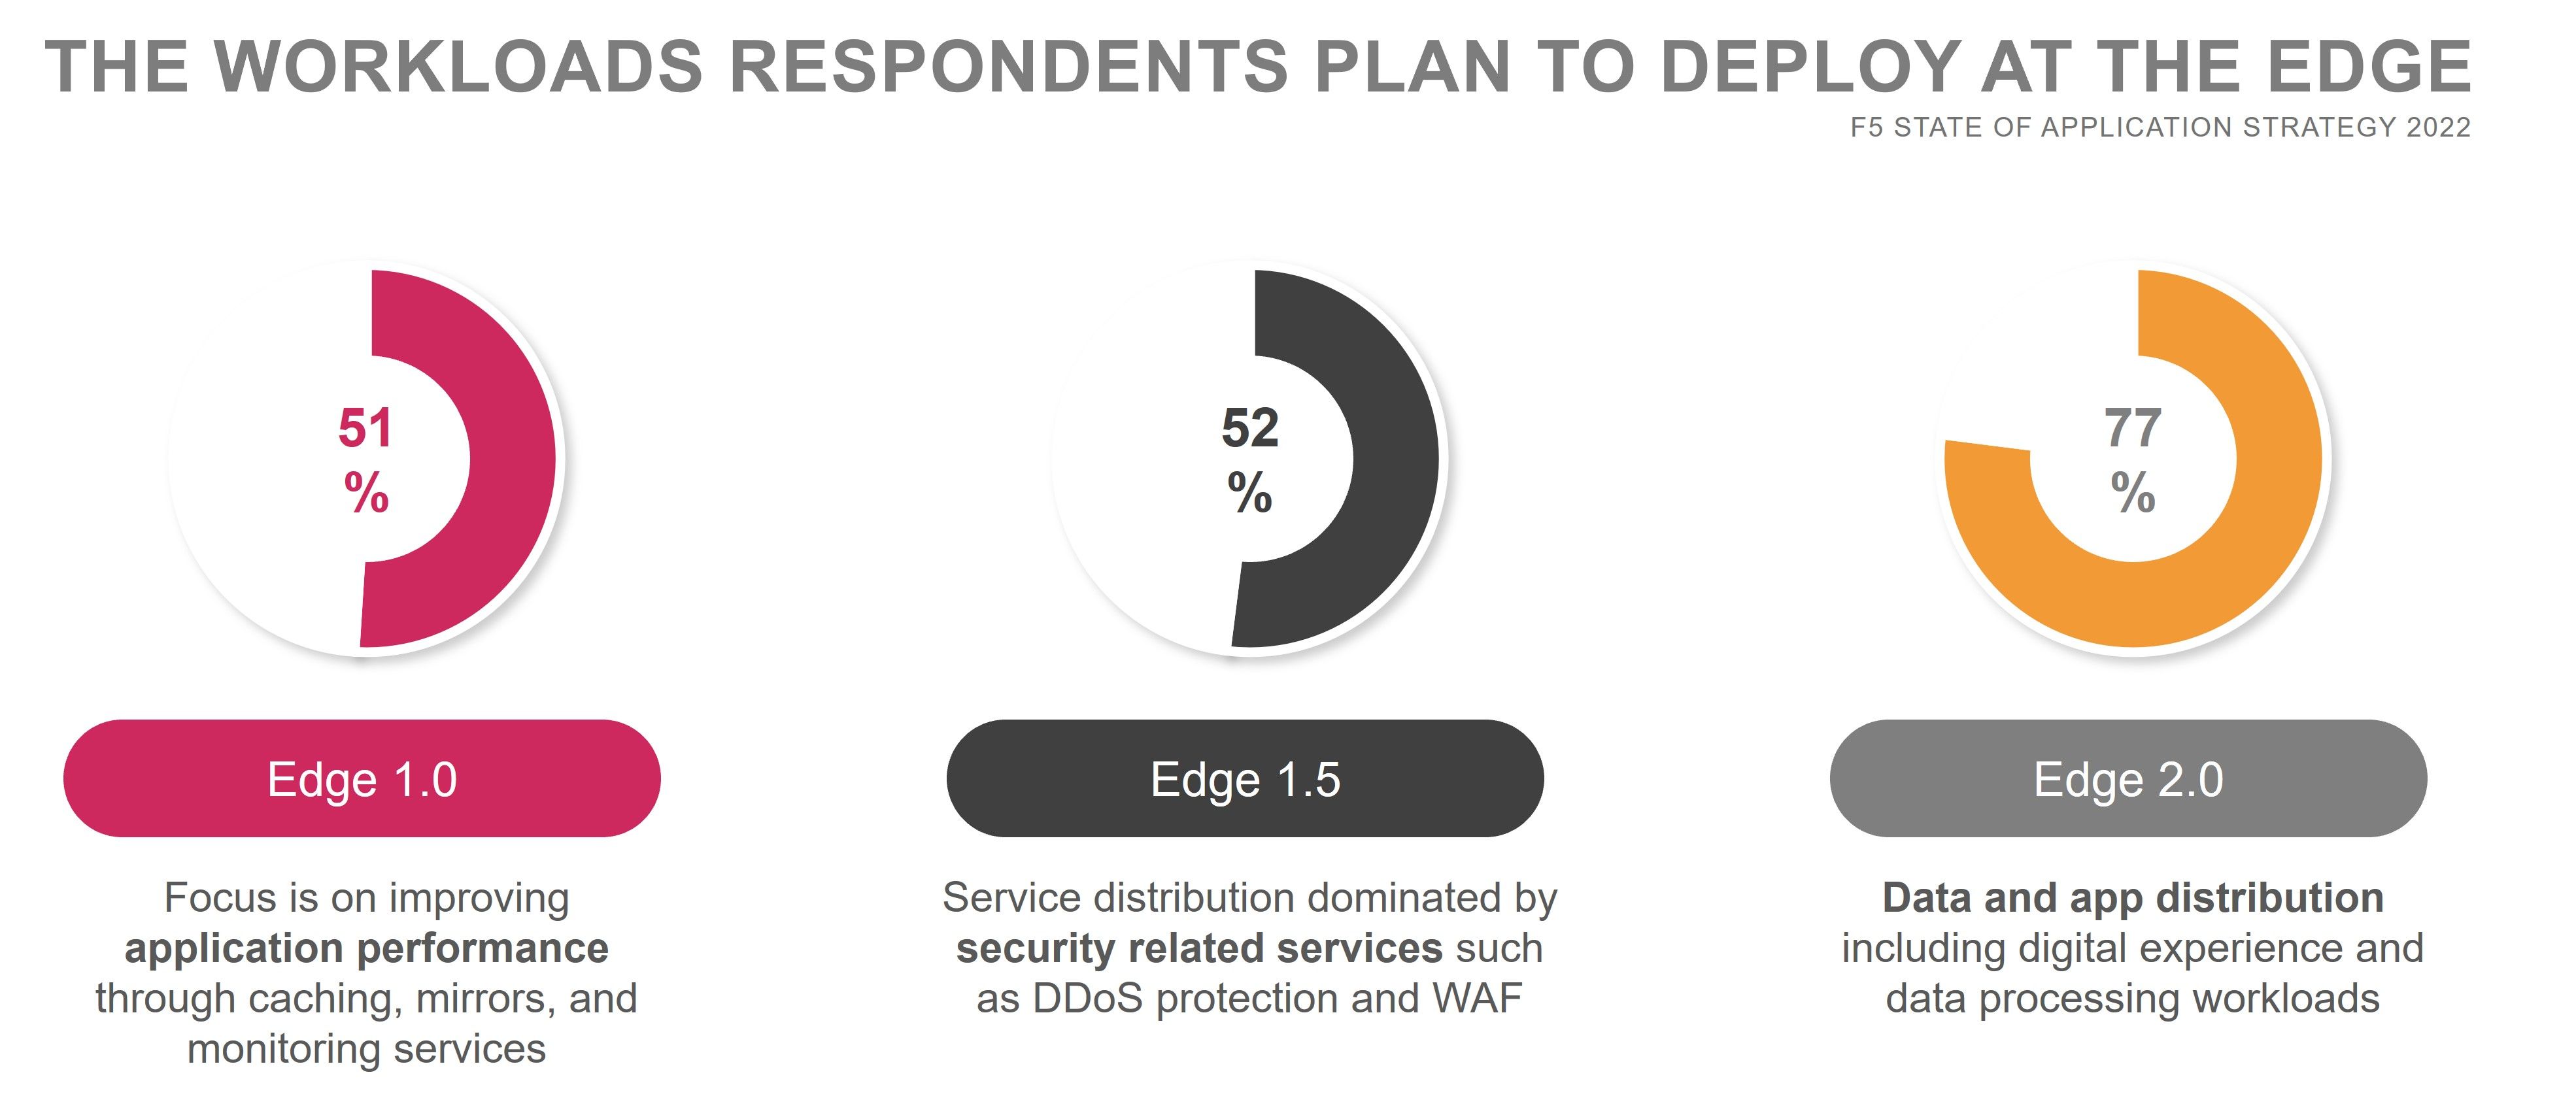
Más de la mitad (51 %) de las cargas de trabajo en el edge previstas están relacionadas con el rendimiento de las aplicaciones e incluyen servicios tradicionales del edge, como el almacenamiento en caché, la replicación y la supervisión. Pero lo más interesante es que más de tres de cada cuatro (77 %) tienen previsto desplegar cargas de trabajo de datos y experiencia digital en el edge. Esta percepción del edge refleja una comprensión cada vez más madura de que su evolución traslada sus capacidades desde la distribución de contenidos (1.0) a la de servicios (1.5) y, posteriormente, a la de cargas de trabajo (2.0), casi exclusivamente con el objetivo de mejorar la experiencia de empleados y clientes.
El rendimiento sigue reinando
Los meses que dedicamos a analizar los resultados de nuestro estudio anual son apasionantes, a veces sorprendentes y siempre fascinantes. El rendimiento está presente en casi todos los aspectos de las TI y los negocios actuales, impulsando las decisiones de implementación e influyendo en la forma en que las organizaciones operan en entornos centrales, en la nube y en el extremo de la red.
El rendimiento sigue reinando y, a juzgar por el comportamiento y las expectativas de mi hijo menor, nativo digital, seguirá en el trono durante muchos años.
Para obtener más información, descarga tu propio ejemplar de nuestro Informe sobre el estado de la estrategia de aplicaciones de 2022.
Consulta los artículos relacionados del blog para profundizar en temas concretos:
Estado de la estrategia de aplicaciones 2022: análisis de 8 años de tendencias ›
Estado de la estrategia de aplicaciones 2022: la seguridad se orienta hacia la identidad ›
Estado de la estrategia de aplicaciones 2022: la complejidad multinube continúa ›
Estado de la estrategia de aplicaciones 2022: Es hora de modernizar las operaciones ›
Estado de la estrategia de aplicaciones 2022: El futuro de las empresas es adaptativo ›
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.