Esta es la tercera entrada de una serie sobre los retos derivados de la transformación digital.
- La sorprendente verdad sobre la transformación digital
- La sorprendente verdad sobre la transformación digital: el caos de la nube
Omitir la seguridad.
A muchos veteranos de TI no les sorprenderá saber que, cuando el rendimiento de una aplicación se convierte en un problema, la seguridad suele ser el primer servicio que se sacrifica. ¿El cortafuegos falla ante un ataque? Desactívalo. ¿Los servicios están saturados por un aumento repentino de la demanda? Desactívalos.
Durante veinte años, hemos estado dejando sistemáticamente de lado la seguridad cuando el rendimiento de las aplicaciones se vuelve problemático.
Así que no debería sorprendernos que, cuando el rendimiento del pipeline está en juego, a menudo se omita la seguridad.
Nueve de cada diez directivos admiten sentirse presionados para lanzar aplicaciones al mercado más rápido y con mayor frecuencia debido a la transformación digital.
Que los directivos transmitan esa presión de forma explícita o implícita a los responsables es irrelevante; los equipos de desarrollo y operaciones suelen sentirse presionados cuando se trata de lanzar aplicaciones al mercado en un tiempo récord.
Y quizá por eso admiten que se saltan las medidas de seguridad. Casi la mitad (el 44 %) de los desarrolladores de aplicaciones móviles e IoT encuestados por IBM/Arxan reconocieron hacerlo, y es probable que los desarrolladores de otros sectores admitieran lo mismo.
Al fin y al cabo, la seguridad es difícil. La superficie de ataque es enorme y ninguna capa queda al margen. Desde la red hasta la plataforma y la aplicación, hay más formas de infiltrarse en las aplicaciones y extraer datos que capas tiene la red.
Pero, si analizamos las mayores brechas de seguridad de los últimos tiempos, veremos que surge un patrón que puede ayudar a todos a dedicar su limitado tiempo a los riesgos más importantes.
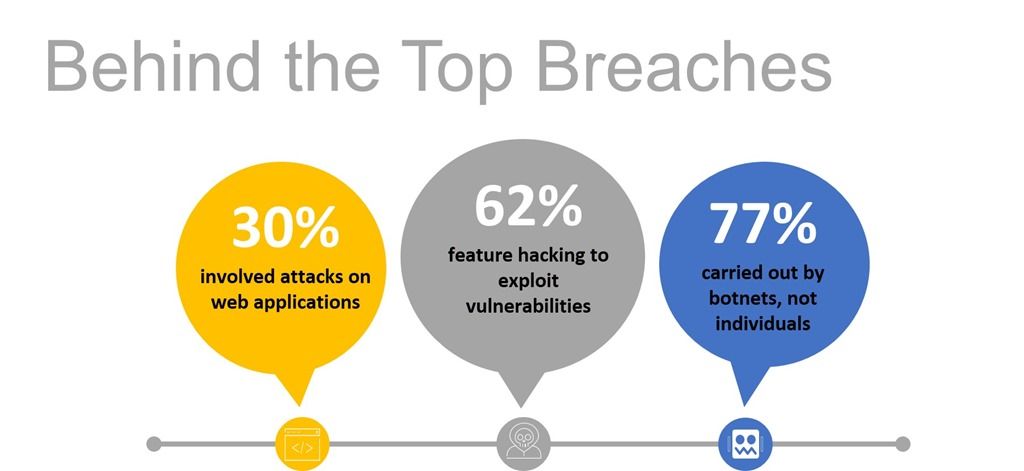
Todos hemos oído hablar de la brecha de seguridad de Equifax. Conocemos los sórdidos detalles y, al igual que muchas otras organizaciones, se vieron afectados por la explotación de una vulnerabilidad publicada en un framework de terceros sin parchear a través de una plataforma web. Es probable, aunque no se ha verificado, que el objetivo se descubriera mediante un bot o script automatizado que buscaba posibles blancos. Esto es probable porque, hoy en día, una mayoría significativa de la actividad de los bots no consiste en tráfico de ataque, sino en misiones de reconocimiento y sondeo.
Resulta que hace mucho tiempo que nadie consigue infiltrarse mediante SSH o aprovechando una vulnerabilidad de red. Los atacantes actuales buscan aplicaciones y credenciales, y utilizan bots para encontrar vulnerabilidades rentables y llevar a cabo el ataque.
Los tres principales riesgos de seguridad frente a los que debes proteger las aplicaciones son:
- Los diez principales riesgos de OWASP. Inyección SQL, XSS, inyección de comandos, inyección NoSQL, salto de directorio y recursos predecibles
- CVE. Apache, Apache Struts, Bash, Elasticsearch, IIS, JBoss, JSP, Java, Joomla, MySQL, Node.js, PHP, PHPMyAdmin, Perl, Ruby On Rails y WordPress.
- Bots. Escáneres de vulnerabilidades, rastreadores web, herramientas de DDoS y herramientas de spam en foros.
Aquí es donde la estandarización de la plataforma y las políticas de seguridad se combina con una arquitectura por aplicación para ofrecer una forma eficaz de mitigar los riesgos antes de que se conviertan en una amenaza existencial. Estandarizar una plataforma permite estandarizar las políticas. Gracias a esta combinación, los profesionales de la seguridad pueden crear una política de seguridad básica y estándar que se despliegue automáticamente en todas las aplicaciones, protegiéndolas de inmediato frente a las amenazas más recientes. Al aplicarse de forma individual a cada aplicación, se pueden añadir medidas específicas para reforzar su protección, pero, como mínimo, tendrá la tranquilidad de saber que los vectores de ataque más probables están cubiertos.
La otra ventaja de una arquitectura por aplicación es que las aplicaciones que normalmente no están protegidas por algo como un WAF (sí, ya sé, ¿cómo es posible? Pero créeme, las hay) pueden protegerse a corto plazo insertando una nueva instancia con las políticas adecuadas en el flujo de la aplicación durante el tiempo que sea necesario. Así, cuando se publique esa CVE —porque se publicará—, los profesionales de la seguridad podrán implementar de inmediato una política de mitigación e insertarla en la ruta de cada aplicación vulnerable antes de que pueda ser explotada.
La solución para evitar que los desarrolladores se salten la seguridad debido a la presión por cumplir con las exigencias de la transformación digital es estandarizar. Estandarice en torno a una plataforma común de seguridad de aplicaciones para aprovechar su capacidad de normalizar las políticas e incorporarlas al flujo de trabajo como un profesional.
No te pierdas la próxima publicación de esta serie, en la que analizaremos en profundidad cómo puedes hacer frente a la deseconomía de escala derivada de la tendencia de la transformación digital a crear más aplicaciones de las que los equipos de operaciones pueden gestionar.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.