La computación en la nube, que consiste en ofrecer servicios y recursos informáticos a través de una red, como Internet, está ya profundamente integrada en las actividades cotidianas de empresas y consumidores. Sustituye el modelo tradicional de propiedad y mantenimiento de la infraestructura de TI por un enfoque más flexible y orientado a servicios, accesibles desde cualquier lugar y en cualquier momento, lo que favorece la agilidad y la innovación.
Este artículo compara las nubes privadas, públicas e híbridas y explora las ventajas de cada una. También aborda la complejidad de los entornos de nube híbrida y la mejor manera de gestionar estos retos.
“Aunque la computación en la nube ofrece numerosas ventajas, también introduce niveles de complejidad que abarcan los ámbitos técnico, operativo, financiero y normativo, y que las empresas y organizaciones deben gestionar con cuidado.”
La computación en la nube se ha generalizado gracias a su escalabilidad, flexibilidad y rentabilidad. Sin embargo, aunque ofrece numerosas ventajas, también introduce niveles de complejidad que abarcan los ámbitos técnico, operativo, financiero y normativo, y que las empresas y organizaciones deben comprender y gestionar con cuidado. Según el Informe de F5 sobre el estado de la estrategia de aplicaciones de 2025, el 94 % de las organizaciones encuestadas gestiona aplicaciones en múltiples ubicaciones o modelos de implementación, y las organizaciones afirman que trabajan con una mediana de cuatro proveedores distintos de nube pública.
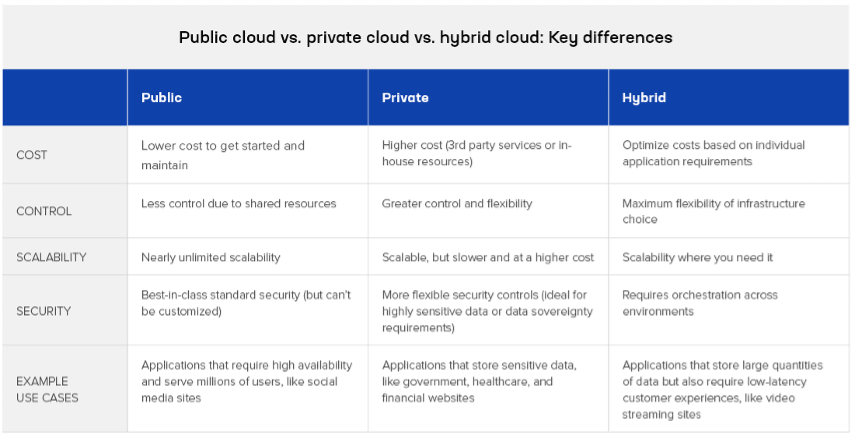
Existen tres modelos principales de computación en la nube. Los despliegues en la nube pública permiten a las organizaciones alojar aplicaciones y datos en recursos informáticos compartidos que pertenecen a un proveedor de servicios externo. La nube pública ofrece acceso a recursos informáticos prácticamente ilimitados, lo que permite a las organizaciones obtener importantes economías de escala sin necesidad de invertir en hardware para centros de datos.
Los despliegues de nube privada utilizan una infraestructura de nube dedicada —no compartida— controlada por una organización, aunque estos recursos informáticos pueden ser gestionados por un tercero o estar alojados en un centro de datos privado. La computación en la nube privada combina las ventajas de la tecnología en la nube —como la escalabilidad flexible y la virtualización— con la seguridad y la gobernanza de los entornos de TI tradicionales.
La nube híbrida ofrece una combinación de infraestructura de nube pública e infraestructura de nube privada o local, lo que permite a las organizaciones elegir el modelo de computación que mejor se adapte a sus necesidades. La principal ventaja de una nube híbrida es la agilidad: las organizaciones pueden ampliar o reducir los recursos de computación según la demanda y elegir dónde se procesan las cargas de trabajo en función de requisitos como una mayor seguridad de los datos o la sensibilidad de las cargas de trabajo. Dado que la nube híbrida combina las ventajas de las nubes públicas y privadas, muchas organizaciones utilizan este modelo para desplegar cargas de trabajo sensibles en infraestructuras de nube privada, al tiempo que aprovechan la nube pública para operaciones menos críticas y para ampliar los recursos bajo demanda.
¿Qué es una nube pública?
La nube pública es un modelo de computación en el que proveedores externos, como Amazon Web Services (AWS), Microsoft Azure y Google Cloud, ofrecen servicios de almacenamiento, servidores y aplicaciones a través de Internet u otras redes. Estos recursos se comparten entre varios usuarios, o «inquilinos», y están disponibles bajo demanda, normalmente mediante un modelo de precios de pago por uso.
Para las organizaciones, la principal ventaja de los despliegues en la nube pública es el acceso a recursos informáticos altamente escalables y flexibles sin tener que invertir en una infraestructura física de centro de datos ni mantenerla. La nube pública es ideal para cargas de trabajo que requieren un aprovisionamiento rápido, alcance global o que presentan una demanda variable.
Sin embargo, el modelo de precios de pago por uso de la computación en la nube implica que los costes pueden ser elevados si se utiliza de forma continuada. La seguridad también puede suponer un problema, ya que la computación en la nube suele funcionar con un modelo de seguridad de «responsabilidad compartida» que reparte las responsabilidades de seguridad entre el proveedor de servicios en la nube (como AWS o Google Cloud) y el cliente. Mientras que el proveedor se encarga de proteger la infraestructura de la nube (como los centros de datos físicos, los servidores y las redes), el cliente es responsable de proteger lo que aloja en ella, incluidas las aplicaciones, los datos y las cargas de trabajo. La naturaleza dinámica de los entornos de nube puede dificultar que el cliente supervise y aplique políticas y controles de seguridad coherentes en la nube, mientras que la visibilidad limitada de las cargas de trabajo en la nube puede dificultar la detección de anomalías o accesos no autorizados a los datos del cliente. Comprender dónde termina la responsabilidad del proveedor y dónde comienza la del cliente es fundamental para evitar brechas de seguridad, incumplimientos normativos y errores de configuración costosos.
¿Qué es una nube privada?
En la computación en la nube privada, las tecnologías, infraestructuras, recursos y servicios basados en la nube son de uso exclusivo de una única organización, que mantiene un alto nivel de control y seguridad sobre los recursos de la nube. A diferencia de las nubes públicas, que dan servicio a múltiples clientes, una nube privada ofrece un entorno de nube dedicado que proporciona un mayor control, personalización y seguridad, lo que la convierte en una opción atractiva para las organizaciones con requisitos específicos de rendimiento o cumplimiento normativo.
Entre las principales ventajas del modelo de nube privada se incluyen una mayor seguridad y privacidad de los datos, ya que los recursos exclusivos de la nube evitan que se comparta infraestructura con otras organizaciones. Esto también permite un mayor control sobre las configuraciones y el software, lo que facilita la optimización de la infraestructura específicamente para las cargas de trabajo de la organización o para satisfacer necesidades empresariales concretas.
Entre los inconvenientes del modelo de nube privada se encuentra la posibilidad de incurrir en costes más elevados, ya que las nubes privadas alojadas en las instalaciones de la organización requieren una inversión inicial considerable en hardware, software y otros recursos de TI. Los gastos operativos recurrentes, como el consumo eléctrico, las licencias y el mantenimiento, también pueden ser elevados. Además, gestionar una nube privada en las instalaciones de la organización requiere personal de TI cualificado que se encargue de la infraestructura, la virtualización, la seguridad y las actualizaciones.
Las nubes privadas pueden adoptar distintas formas, según cómo y dónde se despliegue la infraestructura y quién la gestione.
- Una nube privada local se aloja íntegramente en el centro de datos de la propia organización y la gestiona su equipo interno de TI, lo que proporciona a la organización un control total sobre el hardware, el software y los datos de su nube privada. Este modelo es adecuado para organizaciones con requisitos estrictos de cumplimiento normativo o soberanía de los datos.
- Una nube privada virtual (VPC) es un entorno aislado lógicamente dentro de un recurso de nube pública (como AWS) que utiliza tecnologías de segmentación de red, como redes privadas virtuales (VPN) o redes de área local virtuales (VLAN), para emular las garantías de seguridad o de cumplimiento normativo de una nube privada.
- Las nubes privadas alojadas son ofrecidas por proveedores externos que dedican recursos de nube en sus centros de datos públicos exclusivamente a una única organización. Esto permite a las organizaciones ejecutar cargas de trabajo en un entorno aislado y, al mismo tiempo, aprovechar la infraestructura de TI de la nube pública.
- Una nube privada gestionada es un entorno de nube privada, local o alojado, que está totalmente gestionado por un proveedor de servicios externo, que se encarga de la configuración, la supervisión, el mantenimiento, las actualizaciones y el soporte de la nube. Esto permite a las organizaciones aprovechar las funcionalidades de la nube privada sin dedicar recursos de TI internos a su gestión.
Nube pública frente a nube privada: cómo elegir
Elegir entre modelos de nube pública y nube privada requiere una evaluación minuciosa de los objetivos estratégicos de la organización, los requisitos de cumplimiento normativo, el presupuesto y las características de las aplicaciones y cargas de trabajo específicas.
Los criterios de evaluación deben incluir:
- Seguridad de los datos. ¿Tus aplicaciones utilizan datos personales, financieros, sanitarios o de otro tipo que sean sensibles? ¿Existen requisitos específicos de cumplimiento normativo para determinados tipos de datos o cargas de trabajo, como los que exige la HIPAA? Se recomienda utilizar nubes privadas para las cargas de trabajo sujetas a normativas estrictas que requieren controles de acceso rigurosos o privacidad de los datos.
- Escalabilidad para picos de tráfico. ¿Tus aplicaciones necesitan soportar aumentos periódicos del tráfico, como los de las compras navideñas, o picos de demanda imprevisibles? Si es así, el modelo de uso flexible de la nube pública es idóneo para cargas de trabajo y flujos de datos muy dinámicos.
- Normativa sobre soberanía de los datos. Las organizaciones que operan en países con leyes de protección de datos pueden estar sujetas a controles estrictos sobre cómo y dónde se recopilan, almacenan y transfieren los datos personales. Las nubes privadas ofrecen un mayor control sobre la ubicación de los datos, lo que las hace idóneas para cumplir los requisitos de soberanía de los datos. Los proveedores de nube pública suelen operar centros de datos en todo el mundo que pueden replicar o trasladar datos entre países sin que el cliente tenga un control explícito sobre ello.
- Capacidad de respuesta. ¿La mayoría de sus cargas de trabajo requieren una baja latencia o un alto rendimiento, o es fundamental que el rendimiento sea constante? ¿Los usuarios esperan una latencia prácticamente nula en todo momento? La nube privada es ideal para aplicaciones con requisitos exigentes de rendimiento y latencia.
- Requisitos de computación. ¿Tus aplicaciones necesitan procesar cantidades ingentes de datos, por ejemplo, para el análisis de big data o la IA generativa, y requieren una enorme capacidad de almacenamiento y computación? Las nubes públicas suelen ser la opción preferida para las cargas de trabajo de big data e IA porque permiten ampliar o reducir de forma elástica los recursos de computación y almacenamiento para procesar grandes conjuntos de datos, entrenar modelos de IA o realizar análisis por lotes.
¿Qué es una nube híbrida?
En ocasiones, el enfoque más adecuado para las organizaciones en materia de computación en la nube es utilizar una combinación de nubes públicas y privadas, lo que se conoce como nube híbrida. Se trata de un entorno informático mixto que combina la infraestructura de la nube pública con la nube privada de una organización o con su centro de datos local.
Una de las principales ventajas del modelo de nube híbrida es la flexibilidad para elegir la infraestructura más adecuada para cargas de trabajo y casos de uso específicos. Las organizaciones pueden migrar y gestionar cargas de trabajo entre entornos de nube para optimizar el rendimiento y el control del procesamiento, o para optimizar los costes utilizando entornos de nube privada más costosos solo cuando sea necesario.
Otros modelos de computación en la nube: multinube y nube comunitaria
Si bien la computación multinube es una arquitectura o estrategia de computación en la nube reconocida, no constituye un tipo independiente de computación en la nube. Multinube hace referencia al uso de varias plataformas de nube pública de distintos proveedores para satisfacer necesidades empresariales o técnicas. Por ejemplo, una organización puede utilizar AWS para algunas de sus aplicaciones y Microsoft Azure para otras. Una arquitectura multinube puede surgir de forma circunstancial (por ejemplo, como consecuencia de la fusión de dos empresas que utilizan nubes públicas diferentes) o ser el resultado de una decisión estratégica para atender distintos requisitos empresariales y tener en cuenta factores como el rendimiento, la resiliencia empresarial y la ubicación geográfica.
La nube comunitaria es otra estrategia o modelo de despliegue en la nube en el que los recursos se comparten entre un grupo de organizaciones con requisitos comunes y la necesidad de compartir datos, como organismos públicos o instituciones de investigación. La diferencia entre la nube híbrida y la nube comunitaria radica principalmente en quién comparte la infraestructura, cómo se utiliza y para qué se utiliza.
Cómo gestionar la complejidad de la multinube híbrida
Aunque implementar una estrategia de nube híbrida puede aportar numerosas ventajas a las organizaciones, también plantea diversos retos que deben abordarse de forma proactiva. Por ejemplo, los entornos de nube híbrida son más complejos que las infraestructuras de TI tradicionales, y la integración y gestión de distintas plataformas en la nube, infraestructuras locales y servicios de terceros requieren competencias y conocimientos especializados. La orquestación de datos y cargas de trabajo en múltiples entornos de nube híbrida es fundamental para ofrecer una experiencia de usuario uniforme y garantizar que los recursos funcionen juntos a la perfección, independientemente de dónde se encuentren.
La seguridad sigue siendo una preocupación fundamental en los entornos de nube híbrida. Además de mantener la visibilidad en todos los entornos, los equipos de seguridad deben gestionar el control de acceso, el cifrado y las identidades en los distintos entornos de nube, así como garantizar que su infraestructura de nube cumpla con la normativa del sector.
Para abordar estos retos, una plataforma convergente de entrega de aplicaciones y seguridad resulta esencial para las organizaciones que operan en entornos de nube híbrida, ya que les permite lograr el control coherente, la visibilidad unificada y la eficiencia operativa necesarios para ejecutar con confianza aplicaciones modernas en entornos complejos y distribuidos. Una plataforma convergente garantiza que se apliquen las mismas políticas y controles en todos los entornos, mientras que la automatización y la orquestación aumentan la eficiencia y agilizan las operaciones para reducir la carga de gestión. Los paneles de control unificados proporcionan visibilidad de extremo a extremo para supervisar el rendimiento de las aplicaciones, la postura de seguridad, la actividad de las amenazas y el estado de las cargas de trabajo.
Una plataforma convergente de entrega y seguridad de aplicaciones aborda las complejidades de operar en entornos de nube híbrida y debe incluir las seis capacidades siguientes.
- Una única plataforma que combine la entrega y la seguridad de todas las aplicaciones, ya que las organizaciones necesitan que ambas funciones trabajen juntas de forma coordinada.
- Se puede implementar en cualquier entorno y en cualquier formato, ya sea como dispositivo físico, dispositivo virtual, microservicios, aplicaciones nativas de la nube o servicio en la nube.
- Control mediante una única política, con gestión unificada para mantener configuraciones centralizadas y coherentes en todas las cargas de trabajo.
- Análisis avanzados e información de valor que combinan eficazmente información, análisis y gestión de la configuración en un único panel.
- Planos de datos totalmente programables, con opciones de personalización y automatización para resolver casos excepcionales y condiciones límite.
- Automatización de todo el ciclo de vida para facilitar su uso.
Descubra cómo F5 Application Delivery and Security Platform ayuda a las organizaciones a gestionar la complejidad de los entornos híbridos y multinube.
Sobre el autor
Artículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.