
Con la nueva especificación 1.3 del protocolo de seguridad de la capa de transporte (TLS), publicada por el IETF el pasado mes de agosto, muchas organizaciones están estudiando planes para adoptar el nuevo estándar. F5 encargó un proyecto de investigación a Enterprise Management Associates para comprender mejor cómo se están adaptando las empresas al creciente uso del cifrado en general. Aunque algunos grupos del sector han expresado serias reservas sobre la posibilidad de descifrar e inspeccionar el tráfico para solucionar problemas y detectar posibles programas maliciosos al utilizar TLS 1.3, la buena noticia es que un porcentaje considerable de los encuestados ya está habilitando TLS 1.3 o tiene previsto hacerlo pronto. Otra señal positiva es que una clara mayoría de los encuestados afirmó conocer TLS 1.3 a nivel técnico.
Son varios los factores que han impulsado los planes para adoptar rápidamente el nuevo estándar. Uno de ellos es que los principales proveedores de servidores web y navegadores ya han implementado TLS 1.3 en sus productos. Otro son las ventajas percibidas en cuanto a la mejora de la privacidad y la seguridad de los datos de extremo a extremo que aportan las mejoras de TLS 1.3. Los protocolos criptográficos como TLS existen para ayudar a evitar que agentes maliciosos intercepten y manipulen los datos. Sin embargo, la preocupación por la supervisión de la seguridad de las aplicaciones está generando cautela.
El uso del cifrado en Internet ha aumentado considerablemente en los últimos años. F5 Labs 2017 TLS Telemetry Report señala que el 81 % de las páginas web se cargan ahora mediante HTTPS. Aunque el uso del cifrado en los centros de datos y las redes empresariales fue el que más aumentó durante los últimos 18 meses, en los próximos 18 meses las empresas centrarán su atención en las aplicaciones y los servicios web desarrollados internamente.
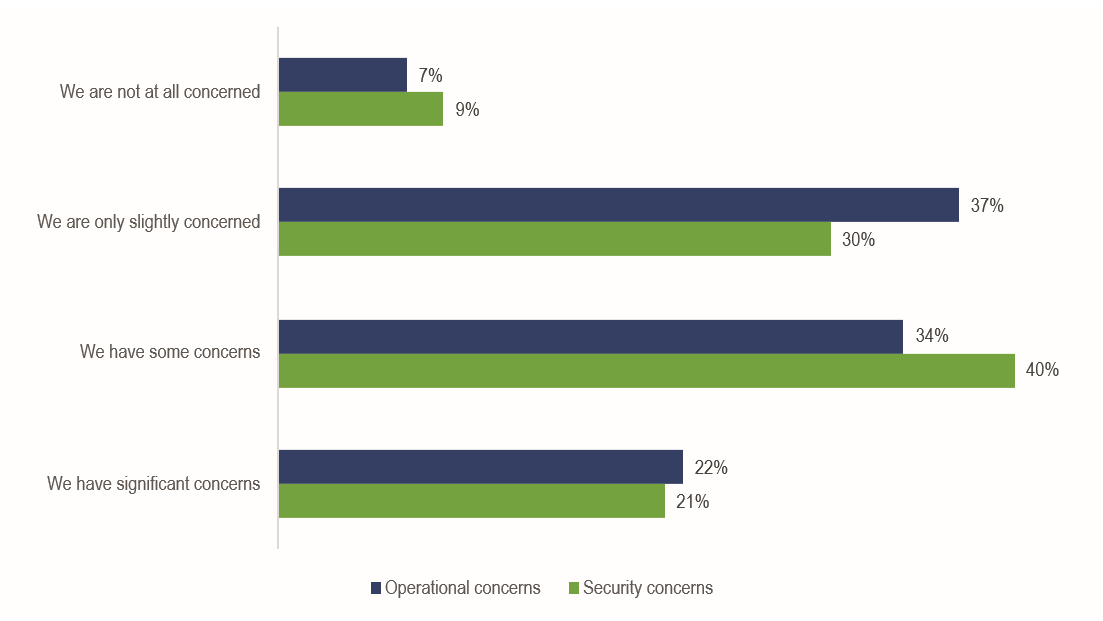
Dadas las implicaciones de la especificación TLS 1.3, una clara mayoría de los encuestados manifestó inquietudes tanto operativas como de seguridad respecto a la implementación de TLS 1.3 en sus organizaciones. La encuesta reveló que el 56 % de los encuestados expresó cierto grado de preocupación o una preocupación significativa en el ámbito operativo, mientras que el 61 % manifestó cierto grado de preocupación o una preocupación significativa en materia de seguridad.
La principal preocupación en materia de seguridad fue la visibilidad de la seguridad de las aplicaciones y del centro de datos: el 57 % de los encuestados indicó que su mayor preocupación era la imposibilidad de supervisar la seguridad de las aplicaciones.
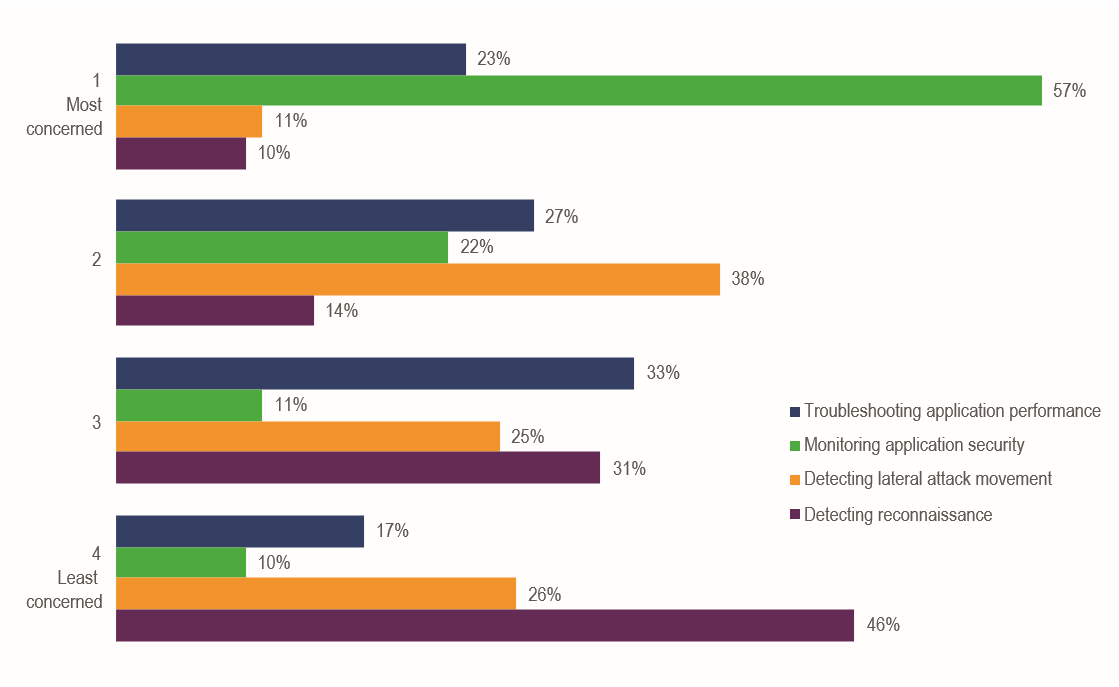
¿A qué tienen miedo?
No detectar comportamientos maliciosos ocultos en el tráfico legítimo. Solo un 6 % no estaba preocupado en absoluto.
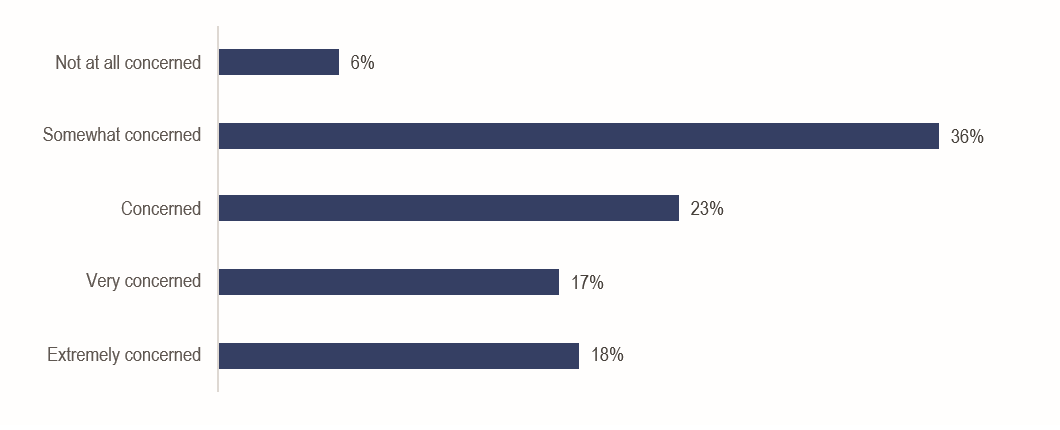
A pesar de estas preocupaciones, no hay vuelta atrás. Desde el punto de vista de las políticas, las empresas exigen claramente el uso del cifrado de transporte para proteger los datos, y TLS es el protocolo preferido.
Para saber cómo van a abordar las organizaciones las implementaciones de TLS 1.3, así como las estrategias, políticas, prácticas e inquietudes relacionadas, consulte el informe completo Adopción de TLS 1.3 en la empresa aquí.
Sobre el autor
Artículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.