Con la retirada de Ingress NGINX, cada vez más organizaciones recurren a Kubernetes Gateway API por su gestión flexible del tráfico, y el gateway se está convirtiendo rápidamente en uno de los objetivos de mayor valor para los ciberdelincuentes dentro del entorno. No es de extrañar, ya que es la puerta de entrada a todos los servicios que se encuentran detrás. Además, el enrutamiento también se vuelve más dinámico y distribuido, lo que hace que protegerlo todo sea mucho más importante, pero también cada vez más complejo, debido a que la tecnología tradicional de firewall de aplicaciones web (WAF) es menos flexible a la hora de implementarla y gestionarla.
Los equipos de plataforma y seguridad necesitan una forma de aplicar las protecciones WAF de manera coherente en todos los servicios, clústeres y entornos, sin depender de cambios puntuales ni actualizaciones manuales. Es un reto que vemos con demasiada frecuencia, independientemente del sector. Por eso seguimos invirtiendo en importantes mejoras que llevan nuestra tecnología WAF, líder del sector, a los entornos más recientes nativos de Kubernetes.
Nuestro F5 WAF for NGINX ahora se integra con F5 NGINX Gateway Fabric además de con F5 NGINX Ingress Controller para facilitar la gestión e implementación de la seguridad tanto en implementaciones de Gateway API como en entornos que requieren un controlador de entrada local.
Seguridad adaptada a la forma de trabajar de los equipos de Kubernetes
En la era posterior a Claude Mythos, la IA está eliminando el intervalo entre el descubrimiento y la explotación de vulnerabilidades. A medida que los ciclos de actualización se vuelven más frecuentes, la simplicidad operativa pasa a ser esencial para cualquier solución de seguridad viable.
Por eso diseñamos F5 WAF for NGINX Gateway Fabric como una solución nativa de Kubernetes, incluida la orquestación de políticas, que suele ser una de las tareas más exigentes de las operaciones diarias de un WAF.
Tanto si utilizan NGINX Gateway Fabric como NGINX Ingress Controller, los equipos obtienen el mismo enfoque de seguridad automatizado y basado en la intención en el que confían para el resto de su plataforma. En lugar de gestionar las políticas de seguridad «en otro lugar», pueden integrarlas directamente en los flujos de trabajo del clúster y aplicarlas con mayor coherencia.
Esto es fundamental porque implementar protecciones WAF de nivel empresarial en la puerta de enlace permite bloquear a gran escala ataques habituales —como la inyección, el scripting entre sitios, el abuso de API y los bots maliciosos— antes de que lleguen a las cargas de trabajo de las aplicaciones. Sin estas protecciones, un único endpoint expuesto puede convertirse rápidamente en un riesgo para todo el clúster.
Con esta solución, la orquestación de políticas es nativa de Kubernetes. Los flujos de trabajo habituales, como las actualizaciones de políticas y de firmas de seguridad, pueden gestionarse mediante manifiestos de Kubernetes.
Para simplificar aún más las operaciones, hicimos que la solución fuera compatible con GitOps, lo que permite a los usuarios hacer referencia a políticas de seguridad directamente desde repositorios Git externos y gestionarlas como parte de sus procesos de automatización existentes. También incorporamos la capacidad de detectar paquetes de firmas más recientes, lo que permite activar automáticamente los procesos y flujos de trabajo de automatización cuando hay actualizaciones disponibles. Además, para entornos con restricciones muy estrictas, la solución admite implementaciones totalmente aisladas; por ejemplo, haciendo referencia únicamente a políticas de repositorios Git locales y a paquetes de firmas de repositorios de artefactos locales.
Qué significa esto para todos los miembros del equipo
Para los equipos de Operaciones de Plataforma, esto supone disponer de un único plano de control para el tráfico y la seguridad. La gestión de políticas de WAF se integra en el mismo modelo nativo de Kubernetes utilizado para configurar Gateway, lo que reduce la proliferación de herramientas y favorece la coherencia operativa entre clústeres. Los equipos pueden estandarizar y replicar políticas para gateways compartidos y plataformas multiclúster sin tener que reinventar los procesos para cada equipo (por ejemplo, es compatible con las vías de adopción de Gateway API y con OpenShift).
Para los equipos de operaciones de seguridad, ahora pueden aplicar las políticas de seguridad donde la exposición es mayor —en la puerta de enlace—, de modo que las protecciones se apliquen de forma coherente en todas las aplicaciones y API. Esto ofrece varias ventajas importantes, como:
- Respuesta más rápida ante amenazas emergentes: Las actualizaciones automáticas de firmas ayudan a reducir el intervalo entre la aparición de nuevas técnicas de ataque y la implementación de las defensas.
- Controles basados en políticas que se adaptan a cualquier escala: Gestione las políticas del WAF como artefactos estructurados (JSON/YAML) para facilitar su revisión y validación, así como una implementación repetible.
- Mejor cobertura para las API modernas: Ayuda a abordar los riesgos habituales a los que se enfrentan las API (inyecciones, uso indebido y bots) sin depender de que todos los equipos de servicio implementen las defensas a la perfección.
En lo que respecta a DevOps, pueden tratar las políticas de WAF como artefactos declarativos, lo que permite trasladarlas a través de canalizaciones de tipo GitOps/CI (y reutilizarlas en distintos servicios). En última instancia, esto reduce considerablemente las fricciones entre todos los equipos, facilita la adopción de Gateway API y mantiene la coherencia de los controles de seguridad en distintos entornos y modelos de despliegue.
Seguridad estandarizada, automatizada y orquestada para cada punto de entrada de Kubernetes
Esta solución de F5 WAF for NGINX permite gestionar, validar y modificar las políticas de F5 WAF en entornos de Kubernetes mediante formatos que se integran bien en los pipelines modernos, como JSON y YAML (además de los formatos incluidos). Esto supone un cambio importante para los equipos que buscan estandarizar los controles de seguridad.
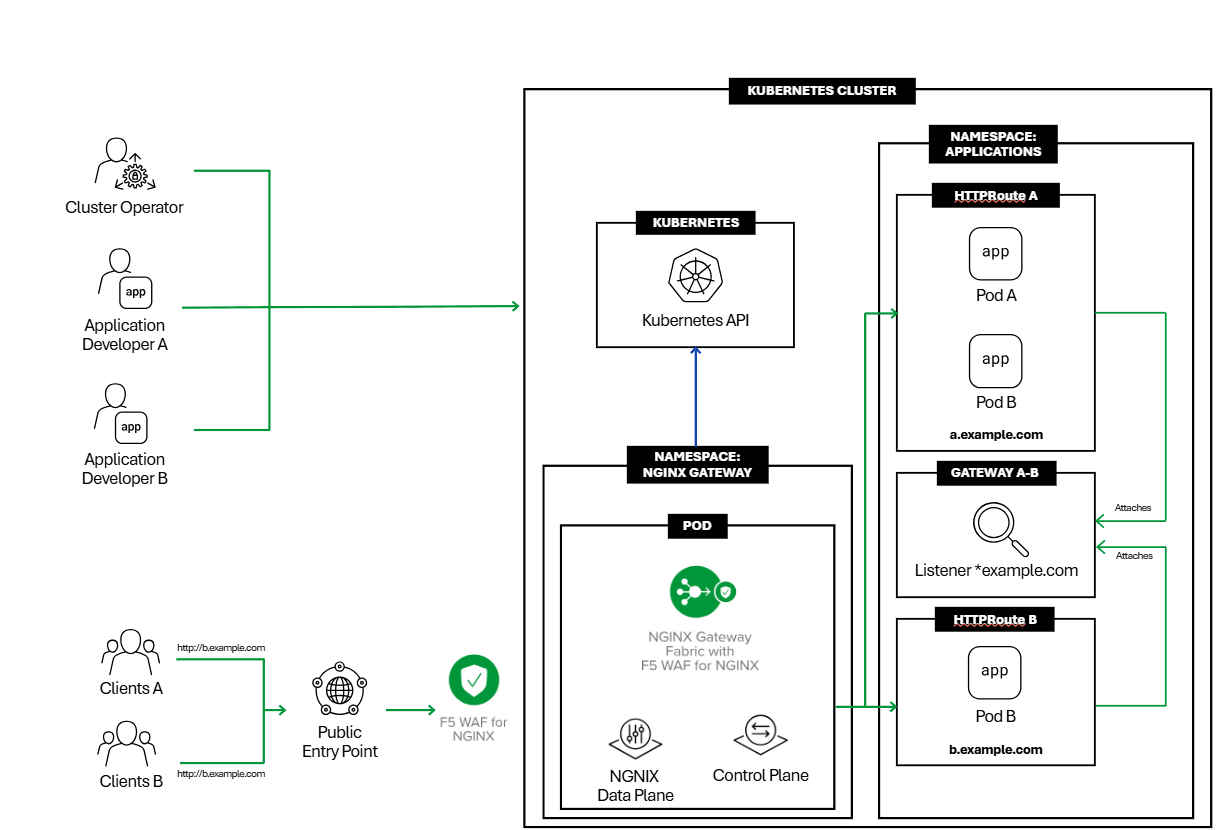
Además, las actualizaciones de las firmas de seguridad se pueden automatizar, lo que ayuda a reducir los periodos de exposición y a mantener las protecciones alineadas con la evolución de los patrones de ataque. Y, lo que es más importante, esto no se limita a un único tipo de punto de entrada de Kubernetes: F5 WAF ofrece una experiencia de usuario coherente tanto en NGINX Gateway Fabric como en NGINX Ingress Controller.
Gracias a la compatibilidad y al soporte de integración prediseñado para plataformas como Red Hat OpenShift, puede implementar funcionalidades de WAF delante de cargas de trabajo críticas con la escala y la estructura operativa que necesita.
WAF de nivel empresarial tanto para Gateway API como para implementaciones de ingress tradicionales
Al integrar F5 WAF for NGINX con F5 NGINX Gateway Fabric, ahora resulta mucho más fácil reducir el trabajo manual, mantener las protecciones al día mediante actualizaciones automáticas de firmas y aplicar una política coherente en las implementaciones de Gateway e ingress. En resumen, estos son algunos principios clave:
- Integre la política de WAF en los flujos de trabajo de Kubernetes en lugar de gestionarla por separado
- Automatice la protección continua mediante la actualización automática de firmas
- Compatibilidad tanto con Gateway API como con los modelos de ingreso tradicionales para garantizar una seguridad uniforme a medida que evolucionan las arquitecturas
Para obtener más información sobre cómo F5 WAF for NGINX puede optimizar su entorno, visite nuestra página web o póngase en contacto con uno de los expertos de nuestro equipo. Asimismo, no deje de leer nuestro reciente comunicado de prensa.
Sobre el autor
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]