La demanda de aplicaciones empresariales y de consumo no muestra signos de desaceleración, lo que ha dado lugar a una rápida proliferación de cargas de trabajo en arquitecturas distribuidas y multinube. Al mismo tiempo, las ciberamenazas son cada vez más frecuentes y sofisticadas, por lo que los equipos de seguridad apenas tienen otra opción que invertir considerablemente en las tecnologías más avanzadas para proteger sus carteras de aplicaciones y sus datos. Para muchas organizaciones, esto supone implementar una combinación de soluciones dispares —por lo general, de numerosos proveedores— con el fin de lograr una postura de seguridad sólida frente a una amplia variedad de amenazas. Como consecuencia, es probable que cada solución ofrezca sus propias funciones de alerta de eventos y paneles de control, aislados entre sí, lo que convierte la tarea de obtener una visión integral de las amenazas en todas las soluciones en un proceso tedioso, lento y muy poco eficaz. Este escenario se representa de forma general en la Figura 1 que aparece a continuación.
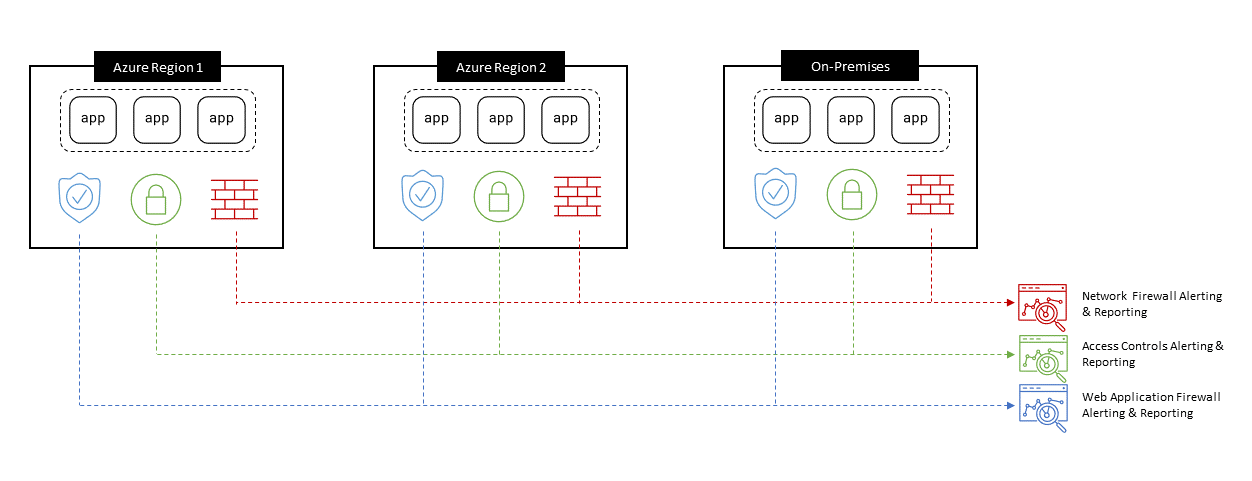
Dado que los equipos de seguridad de la mayoría de las organizaciones son responsables de proteger arquitecturas complejas que constan de muchos más dispositivos y entornos de seguridad de los que se muestran en la Figura 1, está claro que este modelo operativo no es escalable y podría aumentar el riesgo para las aplicaciones y los datos. Por este motivo, muchos han recurrido a soluciones de gestión de eventos e información de seguridad (SIEM) para ayudar a agregar, analizar y visualizar datos de varios sistemas de seguridad. Como era de esperar, una encuesta sobre SIEM realizada por Cybersecurity Insiders en 2022 reveló que el 80 % de las organizaciones ya ha implementado una solución SIEM o tiene previsto hacerlo en un futuro próximo, principalmente para detectar eventos con mayor rapidez y lograr unas operaciones de seguridad más eficientes. El mismo informe señaló que, entre 2021 y 2022, el mercado de SIEM siguió la tendencia general del mercado hacia las ofertas basadas en la nube y SaaS: menos organizaciones optaron por implementar localmente soluciones SIEM basadas en hardware o software, mientras que más migraron a soluciones SaaS en la nube, como Azure Sentinel y Sumo Logic. Siempre que los proveedores de seguridad ofrezcan integraciones con soluciones SIEM, la arquitectura de ejemplo de la Figura 1 puede simplificarse considerablemente, ya que todos los eventos de amenazas se recopilan en una herramienta SIEM centralizada, como se muestra en la Figura 2.
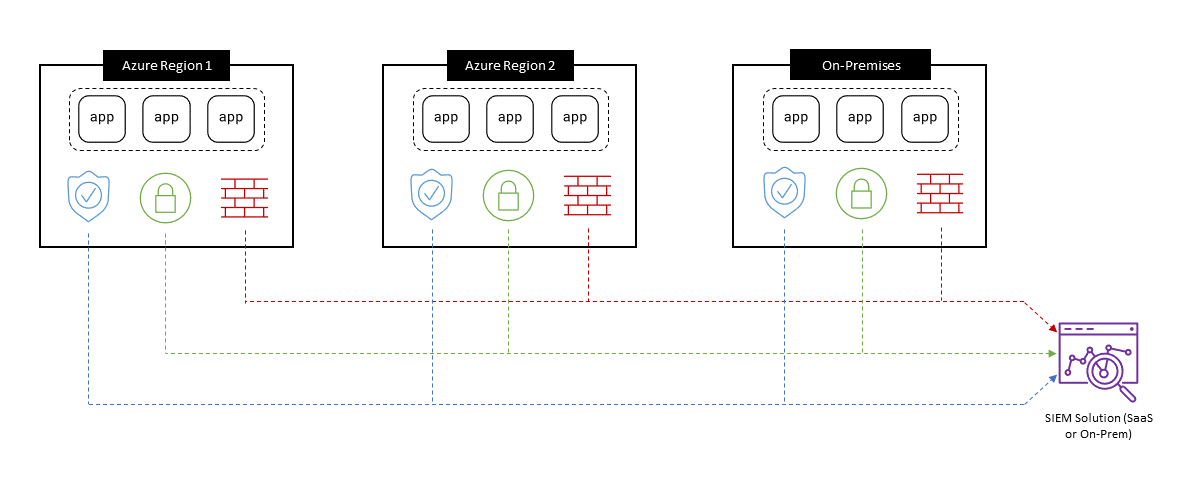
Tras haber observado este aumento en la adopción de soluciones SIEM por parte de los clientes en los últimos años, F5 ha convertido la validación de la integración con SIEM en una prioridad clave para su gama de productos. Ya se trate de BIG-IP, NGINX o los servicios de F5 Distributed Cloud, cada solución es compatible con una amplia variedad de plataformas SIEM líderes, como Splunk, Exabeam y Microsoft Azure Sentinel.
Centrándonos en este último, BIG-IP de F5 Advanced WAF ofrece desde hace varios años una integración con Azure Sentinel que utiliza un número considerable de clientes de Azure. Independientemente de dónde se implementen las instancias de BIG-IP Advanced WAF —en las instalaciones, en un centro de coubicación, en Azure o en cualquier otro entorno de nube—, esta integración permite a Sentinel recopilar datos en tiempo real de cada una de ellas y ofrecer una visión consolidada de las amenazas en toda la cartera de aplicaciones de una organización. Este escenario se refleja a continuación en nuestro tercer y último diagrama.
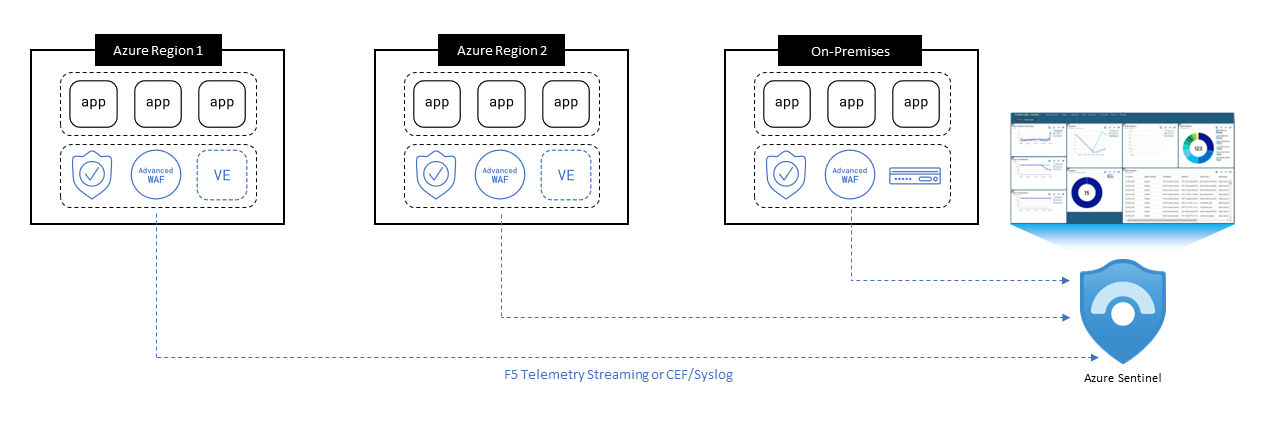
Actualmente existen dos métodos para conectar instancias de BIG-IP Advanced WAF con Azure Sentinel; ambos son recomendables y totalmente gratuitos. El primero utiliza F5 Telemetry Streaming que, como su nombre indica, es una extensión para BIG-IP que permite transmitir datos a soluciones de análisis de terceros. El único requisito de este método es que cada instancia ejecute, como mínimo, la versión de software v13.1. Como alternativa, si está familiarizado con las técnicas más habituales del sector que utilizan Syslog o CEF (formato común de eventos), ambas también son compatibles.
Si desea obtener más información sobre cómo conectar sus instancias de BIG-IP Advanced WAF con Azure Sentinel, puede consultar información adicional sobre cada método de integración en las siguientes fichas de Azure Marketplace:
- Integración de BIG-IP Advanced WAF y Azure Sentinel mediante F5 Telemetry Streaming
- Integración de BIG-IP Advanced WAF y Azure Sentinel mediante CEF/Syslog
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.