Zero trust architecture para la Administración pública
Proteja las aplicaciones, las API y la IA de las administraciones públicas con un modelo de confianza cero en entornos híbridos multicloud.
Proteja la continuidad de la misión y la confianza de la ciudadanía
Refuerce la resiliencia de los servicios esenciales para la misión
F5 combina controles de seguridad con una gestión inteligente del tráfico y un diseño de infraestructura resiliente para evitar interrupciones provocadas por incidentes cibernéticos y acelerar la recuperación cuando se producen. Los organismos mantienen la continuidad de las operaciones durante los ataques, protegiendo los datos de la misión y garantizando la disponibilidad de los servicios esenciales.
Proteja los servicios críticos con seguridad basada en IA
F5 ofrece una inspección uniforme y continua del tráfico de modelos, agentes y API, detectando la IA en la sombra y las API no gestionadas en entornos híbridos multinube y aislados físicamente, y bloqueando los flujos de datos no autorizados, la inyección de instrucciones y las filtraciones de datos antes de que lleguen a datos confidenciales de ciudadanos o de misiones.
Simplifique las operaciones de seguridad
F5 centraliza la gestión de políticas, la visibilidad y la automatización en entornos híbridos multicloud. Los organismos reducen la proliferación de herramientas, agilizan las operaciones de seguridad y aprovechan la telemetría de las capas L3 a L7 para acelerar el análisis de la causa raíz y mejorar el tiempo medio de resolución (MTTR).
Digital sovereignty y cumplimiento normativo simplificado
F5 registra cada decisión de aplicación y cumplimiento de políticas, lo que crea un rastro de evidencias que demuestra la madurez de la estrategia de confianza cero conforme a NIST SP 800-207, el Modelo de Madurez de Confianza Cero de la CISA y otros marcos nacionales equivalentes. La correspondencia de controles se extiende a líneas de referencia como NIST 800-53. Para los países con requisitos de residencia de datos, las opciones de despliegue soberano permiten mantener el control a nivel local, y F5 aplica la confianza cero dentro de esos límites.
Protección basada en IA con controles granulares de confianza cero
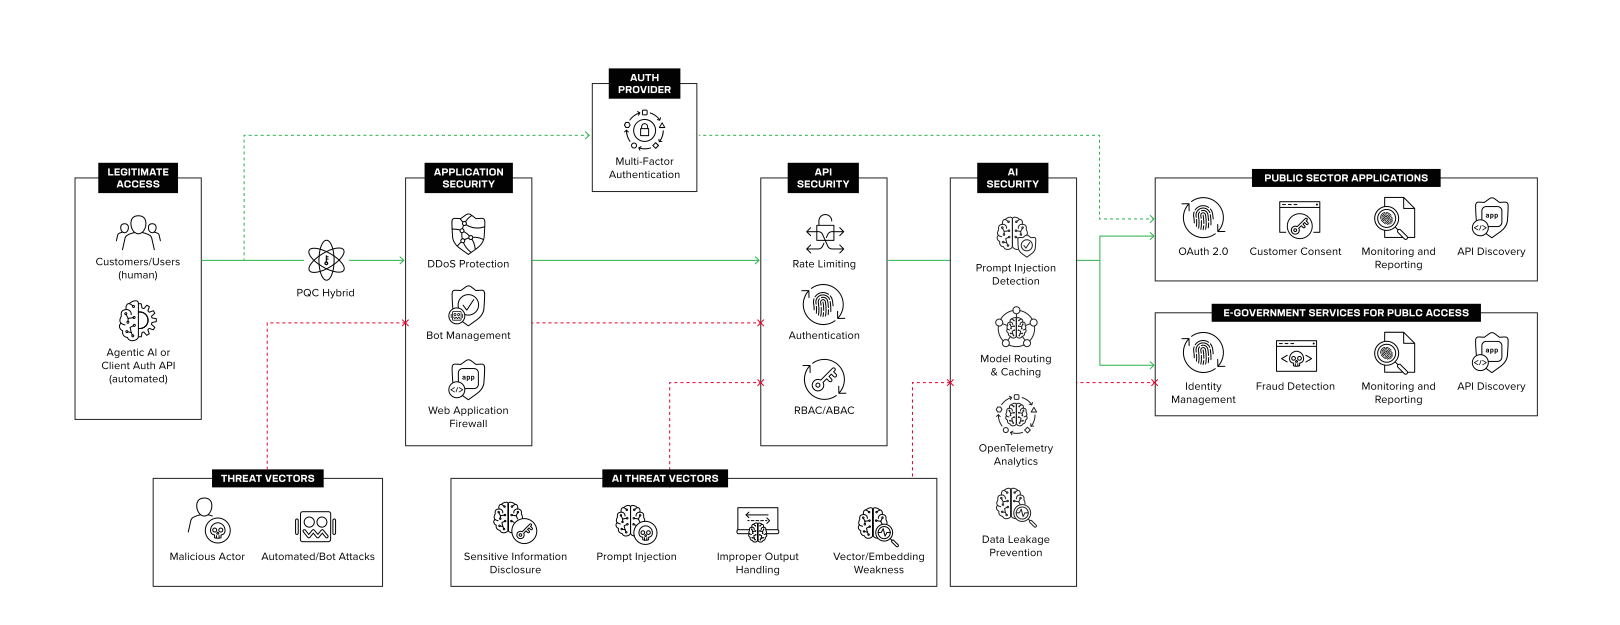
Protección uniforme y continua para las cargas de trabajo en entornos híbridos multicloud
F5 Application Delivery and Security Platform (ADSP) aplica la ciberseguridad en la ruta del tráfico de las aplicaciones en el centro de datos, la nube y el edge, con la confianza cero como principio fundamental: acceso basado en la identidad, microsegmentación, inspección del tráfico cifrado y protección de aplicaciones y API en tiempo de ejecución. F5 AI Security Platform amplía esta base a las cargas de trabajo de IA, detectando la IA en la sombra y controlando el tráfico de modelos, agentes y API, con posibilidad de implementación incluso en entornos aislados físicamente. Las políticas y los registros de ambas plataformas aportan las pruebas de auditoría necesarias para demostrar el cumplimiento normativo.
Cómo ayuda F5
Gestión de identidades y accesos
Proteja las aplicaciones modernas y heredadas con un modelo de confianza cero
Habilite el acceso de confianza cero basado en la identidad mediante la aplicación centralizada de políticas y controles de acceso coherentes para aplicaciones modernas y heredadas.
BIG-IP Zero Trust Access
Acceso seguro basado en la identidad para aplicaciones gubernamentales con controles basados en políticas.
Distributed Cloud Client-Side Defense
Proteja las aplicaciones web gubernamentales frente a ataques maliciosos del lado del cliente.
Firewall de red y microsegmentación
Refuerce la seguridad de la red con visibilidad del tráfico cifrado
Habilite la visibilidad centralizada de SSL/TLS para inspeccionar amenazas cifradas, aplique controles de tráfico basados en políticas y refuerce la microsegmentación para mitigar los ataques DDoS y las amenazas de red.
BIG-IP SSL Orchestrator
Descifre el tráfico gubernamental cifrado para someterlo a una inspección de seguridad.
Gestión de la seguridad del firewall de red
Aplique controles de tráfico basados en políticas para reforzar la seguridad de la red y la protección contra ataques DDoS.
Protección de aplicaciones y entornos de ejecución de IA
Garantice una seguridad uniforme en todos los servicios digitales
Proteja las aplicaciones gubernamentales, las API y la IA mediante la seguridad del ciclo de vida de las API, controles de acceso basados en políticas y mecanismos de protección para la IA en entornos distribuidos.
Seguridad de las API
Descubra, supervise y proteja las API con visibilidad y gobernanza continuas.
Firewall de aplicaciones web
Proteja las aplicaciones frente a ataques de capa 7 y los 10 principales riesgos de OWASP.
Gateway de API de NGINX
Proteja la comunicación de las API mediante autenticación y controles de acceso basados en políticas.
Guardrails de IA
Controle las interacciones de la IA para ayudar a reducir la inyección de instrucciones y la exposición de datos.
Visibilidad continua y gestión unificada
Estandarice las operaciones de entrega y seguridad de aplicaciones
Reduzca la complejidad operativa mediante una gestión centralizada, visibilidad integral y automatización inteligente para la entrega y la seguridad de aplicaciones.
BIG-IQ Centralized Management
Gestione los dispositivos y servicios BIG-IP mediante una plataforma de gestión única y unificada.
BIG-IP Automation Toolchain
Automatice el aprovisionamiento y la configuración de BIG-IP mediante interfaces declarativas.
Nginx One
Consolide la entrega, la seguridad y la gestión de aplicaciones en una única solución para garantizar operaciones coherentes.
F5 Insight para ADSP
Unifique la visibilidad de las aplicaciones y la infraestructura con inteligencia operativa práctica.
Recursos
Informes de analistas
Noticias recientes
COMUNICADO DE PRENSA
La superficie de ataque está en todas partes: el EDR en la red ya no es opcional
Descripción general de las soluciones
DESCRIPCIÓN GENERAL DE LA SOLUCIÓN
Soluciones de arquitectura de confianza cero de F5
DESCRIPCIÓN GENERAL DE LA SOLUCIÓN
Zero Trust en un mundo centrado en las aplicaciones
DESCRIPCIÓN GENERAL DE LA SOLUCIÓN