Pendant des années, le discours du secteur était simple : l’avenir des applications serait 100 % dans le cloud. Mais les impératifs opérationnels et réglementaires, ainsi que les contraintes de coût et de performance, ont poussé les entreprises à adopter une approche plus pragmatique, fondée sur le cloud hybride et multicloud. Les applications, les API et les charges de travail des entreprises sont désormais réparties entre plusieurs clouds publics, des centres de données sur site essentiels et des déploiements en périphérie. Elles adoptent de plus en plus de services basés sur l’IA qui sont, par nature, distribués.
Ce paysage a entraîné une croissance exponentielle de la surface d’exposition aux cybermenaces. Les API, par exemple, sont de plus en plus utilisées et jouent un rôle croissant dans les applications modernes, mais elles présentent également des risques de sécurité importants. À mesure que les entreprises adoptent les microservices et les architectures événementielles, la prolifération des API s’accentue, créant des angles morts en matière de visibilité que les attaquants peuvent exploiter.
Parallèlement, les bots sont devenus extrêmement sophistiqués, imitant souvent le comportement humain pour commettre des fraudes, extraire des données ou saturer des systèmes. L’IA a considérablement abaissé le niveau de compétence requis pour les cyberattaquants novices, tout en décuplant les capacités des acteurs malveillants les plus aguerris. Les mots et les prompts échangés entre les utilisateurs, les agents et les modèles créent une toute nouvelle surface d’attaque propice à l’ingénierie sociale, notamment sous la forme d’injections de prompts et de techniques inédites de contournement des garde-fous.
Réduire les risques et la complexité du paysage actuel des applications modernes
Aujourd’hui plus que jamais, toutes les organisations ont besoin d’une cohérence, d’une visibilité et d’une sécurité accrues dans l’ensemble de leurs environnements. Pour répondre à ce besoin, il est essentiel d’adopter une approche centrée sur une plateforme, afin de réduire la dépendance à l’égard de nombreuses solutions ponctuelles disparates de mise à disposition et de sécurité, dépourvues de contrôle et de gestion centralisés.
Chez F5, notre mission est simple : aider nos clients à proposer des expériences numériques exceptionnelles, rapides, disponibles et, surtout, sécurisées. Cette mission prend vie grâce à notre plateforme de distribution et de sécurité des applications (ADSP), une approche unifiée conçue pour simplifier et renforcer la sécurité dans des environnements toujours plus complexes. F5 ADSP réunit des fonctionnalités de pointe couvrant la sécurité des applications, des API et de l’IA, l’accès Zero Trust, la protection contre les bots, l’optimisation des performances et la mise en réseau multicloud, au sein d’une plateforme unique et extensible, conçue pour répondre aux réalités du paysage actuel des menaces.
“SecureIQLab conclut que F5 AI Guardrails obtient un score de sécurité de 98,36 %.”
SecureIQLab : test de validation de l’efficacité de la sécurité de F5 AI Guardrails
La force de la validation par des tiers
La sécurité exige confiance et résilience. C’est pourquoi F5 participe régulièrement à des tests indépendants réalisés par des tiers afin de valider l’efficacité et la résilience de nos services de sécurité dans des conditions proches de celles du monde réel.
Ces évaluations soumettent les produits à des scénarios adverses reproduisant des attaques réelles : campagnes de bots, tentatives d’abus d’API, attaques DDoS, exploitation de vulnérabilités applicatives, ainsi que des scénarios de manipulation de modèles tels que l’injection de prompts, l’autonomie excessive, et bien plus encore. Les tests indépendants donnent aux clients l’assurance que nos solutions sont performantes non seulement dans des conditions contrôlées en laboratoire, mais aussi dans des environnements complexes soumis à des tests de résistance, similaires à leurs propres déploiements de production hybrides et multicloud.
Nous avons récemment mené deux évaluations de sécurité avec le laboratoire indépendant de tests de sécurité SecureIQLab afin de tester nos solutions F5 AI Guardrails et F5 Web Application and API Protection (WAAP).
F5 AI Guardrails obtient un score de sécurité de 98,36 %
Sur les 10 catégories de menaces testées, F5 AI Guardrails a bloqué avec succès 19 356 des 19 679 charges utiles malveillantes.
Les meilleurs résultats ont été obtenus dans les catégories qui représentent le plus grand nombre de cas réels d’utilisation abusive de l’IA :
- Protection contre les contenus toxiques : 99,72 %
- Contenus préjudiciables et biais : 99,67 %
- Injection de prompt : 99,33 %
- Fuite de données sensibles : 99,01 %
La catégorie « autonomie excessive », qui évalue la capacité d’une solution à faire respecter les limites opérationnelles et à bloquer les accès non autorisés aux outils et aux API dans les déploiements agentiques, a obtenu un score de 98,68 %. Ce résultat prend tout son sens dans son contexte : dans notre étude sur le ressenti des équipes SecOps, les préoccupations liées à l’autonomie excessive ont été multipliées par 13 au cours des six derniers mois, ce qui en fait l’une des menaces dont la progression est la plus rapide parmi celles surveillées par les équipes de sécurité.
F5 WAAP + F5 AI Guardrails obtiennent un score de sécurité global de 97,09 %
SecureIQ Lab a exécuté environ 40 scénarios de test, couvrant près de 2 000 attaques et charges utiles bénignes, tandis qu’un trafic d’entreprise s’exécutait en arrière-plan afin de reproduire l’environnement type d’un client. Le laboratoire de test a conclu que F5 offre une protection robuste contre les attaques applicatives traditionnelles et émergentes, l’activité automatisée des bots et les techniques de déni de service (DoS) au niveau de la couche applicative, avec un score de sécurité global de 97,09 %.
Voici quelques-unes des conclusions marquantes du rapport. F5 a obtenu un score parfait, avec une protection efficace à 100 %, pour les catégories suivantes de l’OWASP Top 10 pour les WAF et les API :
- A 02:2025 Mauvaise configuration de la sécurité
- A 03:2025 Défaillances de la chaîne d’approvisionnement logicielle
- A 05:2025 Injection
- A 06:2025 Conception non sécurisée
- A 07:2025 Échecs d’authentification
- A 10:2025 Mauvaise gestion des conditions exceptionnelles
- API1:2023 Autorisation défaillante au niveau des objets
- API2:2023 Authentification défaillante
- API3:2023 Autorisation défaillante au niveau des propriétés des objets
- API6:2023 Accès non restreint aux flux métier sensibles
- API7:2023 Falsification de requête côté serveur
- API9:2023 Gestion inadéquate de l’inventaire
- API10:2023 Consommation non sécurisée des API
F5 WAAP a également obtenu la note parfaite de 100 % pour les catégories « Atténuation des attaques de bots » et « Protection contre les attaques DoS de couche 7 ».
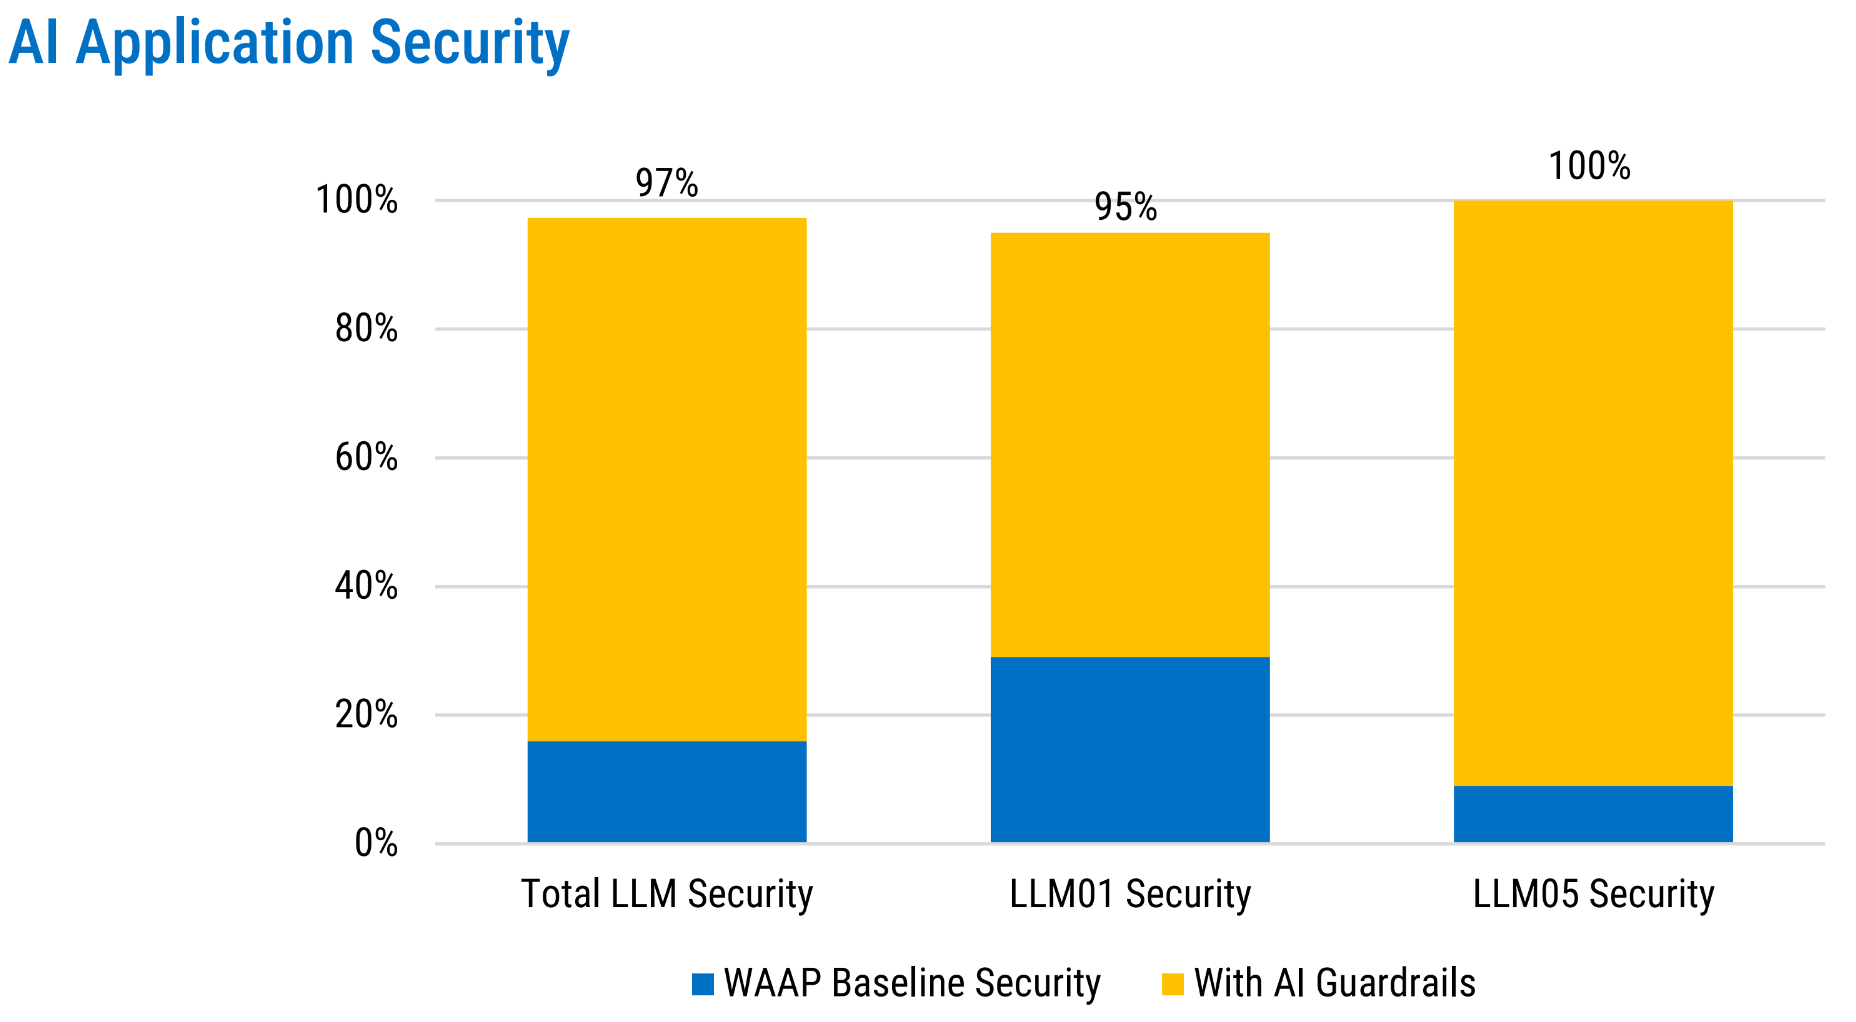
Lorsque AI Guardrails a été intégré à l’architecture de sécurité, la protection contre les menaces propres à l’IA a considérablement augmenté, faisant passer l’efficacité de la sécurité des LLM de 19 % à 97 %. De plus, 100 % des attaques de sécurité LLM05 (« gestion incorrecte des sorties » dans le Top 10 de l’OWASP pour les applications LLM) ont été contrées.
Consulter les rapports
Les évaluations de SecureIQLab nous aident, chez F5, à améliorer continuellement nos capacités. Nous tirons des enseignements de ces évaluations rigoureuses afin de garantir que nos solutions restent adaptées aux défis concrets de nos clients, et non à des enjeux théoriques. La méthodologie de SecureIQLab vise à établir une norme mondiale pour les tests WAAP, en fournissant aux responsables de la sécurité des entreprises des données WAAP transparentes, exploitables et 100 % indépendantes des fournisseurs. (Pour en savoir plus sur la méthodologie de SecureIQLab, consultez le site web de l’organisation).
Les tests de SecureIQLab démontrent que les capacités de sécurité WAAP et IA de F5 offrent une protection robuste contre les attaques applicatives traditionnelles et émergentes, notamment contre les risques du Top 10 de l’OWASP pour les WAF et les API, ainsi qu’une protection avancée des applications contre les bots malveillants et les attaques DoS de couche 7, et contre les attaques ciblant les applications d’IA.
Nous vous invitons à consulter les rapports complets et à contacter notre équipe afin d’évaluer plus en détail comment nos solutions peuvent vous aider à renforcer votre posture de sécurité :
Présentation du test SecureIQLab F5 WAAP 2026
SecureIQLab : test de validation de l’efficacité de la sécurité de F5 AI Guardrails
À propos de l’auteur
John Maddison est directeur marketing de F5. Il possède plus de 30 ans d’expérience dans la direction d’équipes produit et de fonctions marketing d’entreprise dans les domaines de la cybersécurité, du cloud et des télécommunications. Avant de rejoindre F5, John a passé 12 ans chez Fortinet, où il a occupé en dernier lieu les fonctions de directeur marketing et de vice-président exécutif chargé de la stratégie produit. Il a auparavant exercé des fonctions de direction chez Trend Micro, Vina Communications et Octel Communications. John est titulaire d’une licence en ingénierie de l’université de Plymouth, dans le Devon, en Angleterre.
Autres articles de John MaddisonArticles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]