Au second semestre 2025, l’IA est passée du statut d’aide à la décision à celui de décideur, et les équipes de sécurité se préparent avec inquiétude aux conséquences de cette autonomie. C’est du moins le sentiment dominant qui ressort de la dernière mise à jour de notre étude F5 sur la perception de l’IA, une analyse approfondie de ce que pensent de l’IA les 500 principaux contributeurs de r/cybersecurity sur Reddit, la plus grande communauté de cybersécurité sur Internet.
Dans notre dernière analyse, les préoccupations liées à l’IA fantôme et à la sécurité des données des services d’IA tiers étaient au cœur des préoccupations des professionnels. Mais au second semestre 2025, celles-ci se sont déplacées vers l’autonomie excessive et les accès accordés aux déploiements d’IA de leurs propres entreprises.
À cette crainte s’ajoute un scepticisme croissant quant à la valeur réelle que l’IA apportera au regard de ces risques. Les professionnels ne préconisent pas que le monde arrête brutalement le « train de l’IA ». Mais avec l’arrivée des agents autonomes, la demande de mesures de protection spécifiques atteint un niveau sans précédent.
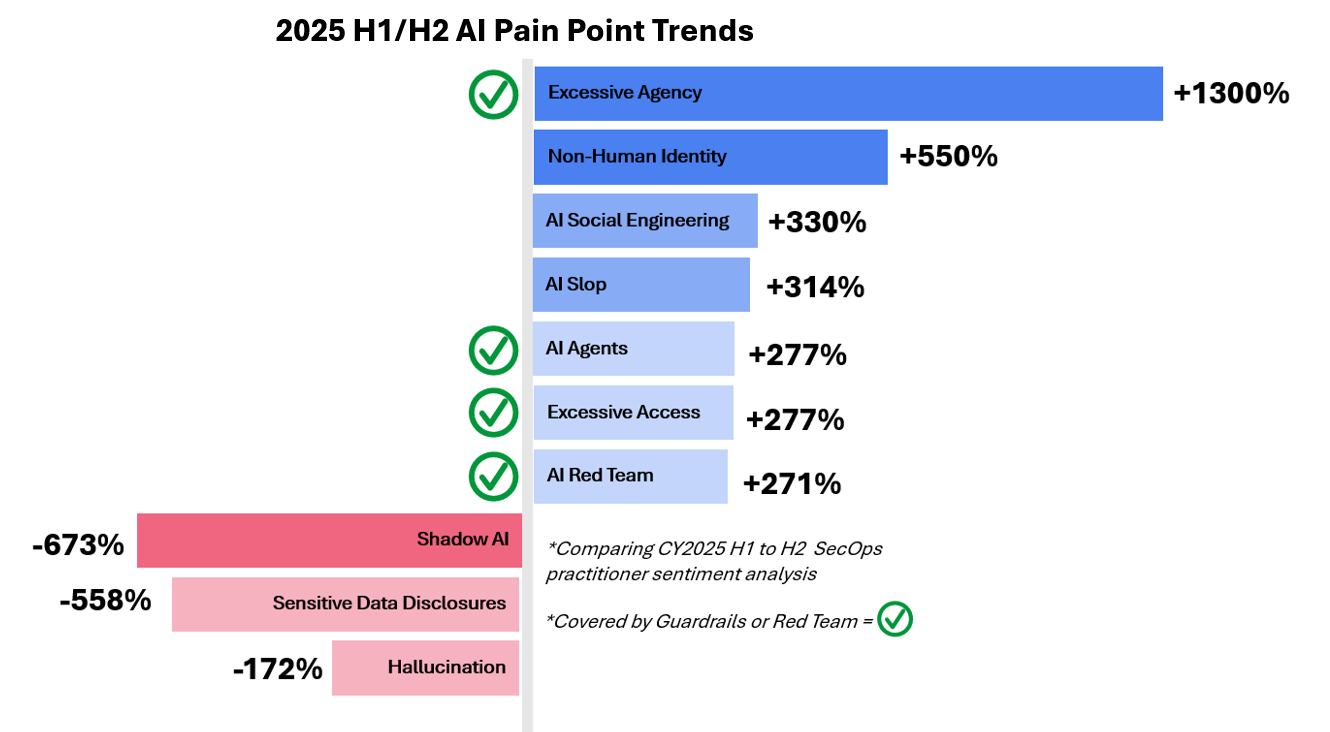
L’autonomie excessive détrône l’IA fantôme comme principale préoccupation
Selon l’analyse des sentiments réalisée par F5, les mentions de l’« autonomie excessive » au sein de la communauté r/cybersecurity de Reddit ont été multipliées par 13 au second semestre 2025 par rapport au premier semestre, ce qui en fait la principale préoccupation citée par les professionnels de la sécurité. Cette évolution intervient alors que les systèmes d’IA bénéficient d’une autonomie décisionnelle accrue, d’un accès à davantage d’outils dans les processus critiques, ainsi que d’un accès étendu aux données sensibles. Définie au sens large comme le fait que des systèmes d’IA agissent au-delà du périmètre prévu ou du contrôle exercé, l’autonomie excessive s’est manifestée non seulement sous la forme d’une inquiétude anticipée quant aux conséquences des agents d’IA autonomes, mais plus souvent encore à travers l’influence directe ou indirecte de l’IA sur les processus critiques.
À chaque nouveau cas d’usage innovant et prometteur dans les domaines de la santé, des services financiers ou de la technologie, l’étendue des répercussions dans le pire des scénarios augmente de manière disproportionnée. Un professionnel illustre ce phénomène à travers la dépendance excessive aux outils d’IA pour la synthèse de contenus :
“Nous pourrions entrer dans une ère où, au lieu d’exfiltrer des données brutes, les acteurs malveillants exfiltreront des synthèses générées par l’IA, susceptibles de fournir une analyse détaillée de la mission d’une entreprise, de ses lacunes, de ses vulnérabilités et de ses secrets les mieux gardés.”
— membre de r/cybersecurity
L’exemple le plus marquant de marge de manœuvre excessive évoqué est l’incident survenu en juillet avec l’agent de programmation de Replit, au cours duquel un agent a supprimé l’intégralité de la base de données d’un client alors qu’un gel du code était en vigueur. Les défaillances de sécurité de l’IA ne sont pas toujours aussi « criantes » que dans ce cas ; elles prennent souvent la forme de subtils signaux sémantiques, difficiles à atténuer dans les interactions traditionnelles avec les LLM, mais qui représentent un défi encore plus important dans les workflows agentiques, où la visibilité est plus limitée.
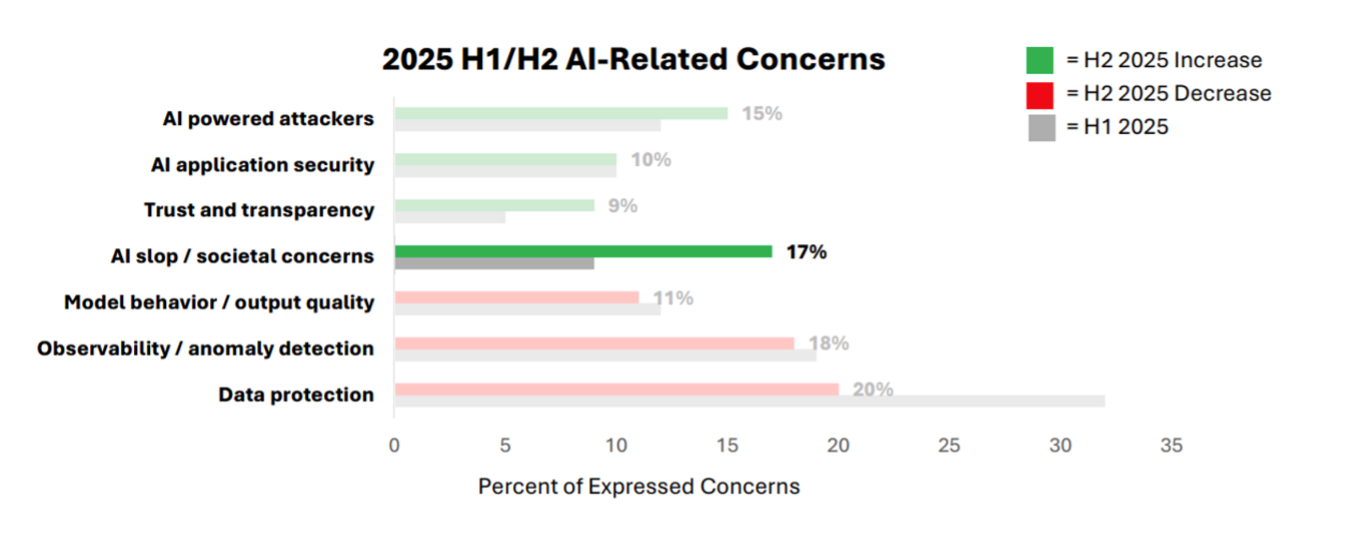
La médiocrité générée par l’IA est un enjeu de sécurité
Les doutes quant à la valeur actuelle, à court terme ou à long terme de l’IA se sont généralisés au second semestre 2025. La place occupée dans les esprits par l’« AI slop », ces contenus générés par l’IA, produits en masse et de piètre qualité, qui polluent les canaux d’information et accroissent le bruit opérationnel et les risques, a doublé au second semestre 2025. Cela s’est traduit par du code de qualité médiocre généré par l’IA, une méfiance accrue envers les contenus soupçonnés d’avoir été générés par l’IA, ainsi que par des préoccupations sociétales telles que l’abrutissement lié à la dépendance à l’IA.
“Avez-vous essayé notre crayon cloud IA Zero Trust nouvelle génération ? C’est comme un crayon ordinaire, sauf qu’il ne fonctionne qu’avec un abonnement à 6 000 $ par mois.”
-membre de r/cybersecurity
Les professionnels de la sécurité exigent que les applications et fonctionnalités basées sur l’IA apportent une valeur démontrable et reproductible. Il ne s’agit pas d’un groupe totalement opposé à l’adoption de l’IA : cela fait des années qu’ils utilisent l’IA et le machine learning pour la détection et le triage des menaces, avec un niveau de satisfaction généralement élevé. En outre, ils soulignent souvent qu’un code généré par l’IA inutilement verbeux peut introduire des vulnérabilités et réduire le nombre d’ingénieurs qui comprennent parfaitement les systèmes dont ils assurent la maintenance.
Ce phénomène, qualifié de « conception non sécurisée », a vu le nombre de ses mentions multiplié par 3,1 au second semestre. En raison de cette lassitude croissante, les produits commercialisés comme intégrant des fonctionnalités d’IA font l’objet d’un examen plus rigoureux que celui auquel des implémentations moins matures auraient pu être soumises auparavant.
Le red teaming appliqué à l’IA suscite l’optimisme
Malgré la profusion d’outils d’IA aux promesses excessives et aux résultats décevants, les outils dédiés au red teaming en IA ont vu leur nombre de mentions multiplié par 2,71, dont plus de 95 % présentaient cette pratique sous un jour favorable, comme une nouvelle exigence fondamentale. Comme l’a très justement résumé un professionnel :
“Le niveau de compétence minimal requis pour les attaquants vient d’être réduit à néant. Notre défense doit être plus rapide qu’un LLM sous caféine.”
— membre de r/cybersecurity
Alors que les barrières à l’entrée se réduisent pour les acteurs malveillants, dont beaucoup disposent de leurs propres outils d’IA, les systèmes de défense doivent suivre le rythme des techniques inédites d’injection de prompts et de contournement des garde-fous que les attaquants mettent au point chaque jour.
Les outils dédiés de red teaming conçus pour répondre à cette course aux armements ont d’abord suscité des réactions mitigées au début de l’année 2025, la plupart des observateurs mettant en doute leur efficacité par rapport aux équipes humaines de sécurité offensive. Ce scepticisme s’est transformé en l’un des principaux motifs d’optimisme au second semestre, à mesure que les solutions gagnaient en maturité et que l’éventail des techniques adverses devenait trop vaste pour reposer uniquement sur des tests manuels traditionnels.
Comment F5 s’inscrit dans les dernières tendances
Le principal enseignement qui ressort des dernières tendances en matière de perception est la rapidité avec laquelle tout évolue : les risques, les difficultés et les besoins changent à toute vitesse. La sécurisation des charges de travail d’IA est une tâche complexe, et les exigences varient considérablement d’une organisation à l’autre.
Aucun fournisseur ne peut appréhender pleinement, dès le départ, toutes les nuances et le contexte nécessaires pour sécuriser chaque cas d’accès excessif et d’autonomie excessive. Toutefois, avec F5 AI Guardrails, les équipes de sécurité bénéficient d’une protection immédiate contre les menaces les plus courantes pesant sur les systèmes d’IA, ainsi que de la possibilité de créer des garde-fous personnalisés afin d’adapter rapidement les défenses à leurs besoins spécifiques.
Nous partageons également l’idée que les tests d’intrusion appliqués à l’IA ne sont plus un luxe, mais une exigence fondamentale pour sécuriser les systèmes d’IA. S’appuyant sur notre base de données de référence sur les vulnérabilités de l’IA, qui recense plus de 130 000 schémas d’attaque, F5 AI Red Team aide les équipes à détecter et à corriger les vulnérabilités avant que des attaquants ne les exploitent.
Vous souhaitez en savoir plus sur les études de F5 concernant le ressenti des professionnels et les menaces liées à l’IA ? Regardez notre webinaire « Une sécurité de l’IA qui évolue au même rythme. »
Nous vous invitons également à lire nos précédents articles de blog analysant l’attitude des professionnels de la sécurité à l’égard de l’IA : « Quel est le sentiment des équipes SecOps vis-à-vis de l’IA ? » Partie 1 et Partie 2.
À propos de l’auteur

Articles de blog associés

IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.

Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.

Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.