Si vous suivez l’actualité technologique, vous avez souvent l’impression que chaque jour apporte une nouvelle faille de sécurité. Cependant, les attaques ciblant les API sont de plus en plus souvent à l’origine de ces failles. Même lorsque vous faites une pause pour vous dépenser, vous n’êtes pas à l’abri : un chercheur en sécurité a récemment découvert qu’une API du fabricant de vélos d’appartement Peloton transmettait des données privées de comptes utilisateurs en réponse à des requêtes non authentifiées !
Dans le rapport 2021 de F5 intitulé « État des stratégies applicatives en 2021 », 58 % des personnes interrogées ont déclaré mettre en place une couche d’API afin de moderniser les applications. Avec l’essor du DevOps, du cloud et des microservices, les applications et les API sur lesquelles elles reposent doivent être prises en charge dans un environnement distribué comprenant notamment :
- Environnements sur site, cloud et hybrides
- Environnements de développement, de test, de préproduction, de bac à sable et de production
- API internes qui favorisent la collaboration entre les développeurs et décloisonnent les données
- API externes mises à la disposition de vos clients, partenaires et développeurs tiers
Les passerelles d’API régulent le trafic des API en acheminant les requêtes, en authentifiant et en autorisant les clients d’API, et en appliquant des limites de débit afin de protéger les services basés sur des API contre les surcharges. De nombreux clients de NGINX ont déployé avec succès des passerelles d’API dans les différents types d’environnements distribués mentionnés ci-dessus, mais ont parallèlement constaté que les API constituaient un nouveau vecteur d’attaque. Selon le rapport de F5 intitulé « Rapport 2021 sur la protection des applications », près des deux tiers des incidents liés aux API se sont produits parce que celles-ci étaient totalement exposées, sans aucun mécanisme d’authentification ou d’autorisation.
Le module de gestion des API de NGINX Controller fournit divers mécanismes pour protéger vos API, notamment :
- Limitation du débit – Les politiques de limitation du débit protègent vos API contre les surcharges et atténuent les attaques DDoS en limitant le nombre de requêtes que la passerelle d’API accepte de chaque client d’API au cours d’une période donnée. Cela permet de remédier à la vulnérabilité Manque de ressources et limitation du débit (API4) du Top 10 2019 de l’OWASP sur la sécurité des API.
- Authentification et autorisation – Les mécanismes d’authentification et d’autorisation garantissent que seuls les clients disposant des droits d’accès appropriés peuvent utiliser vos API. L’un de ces mécanismes repose sur les revendications contenues dans les jetons web JSON (JWT). Cela permet de remédier à trois vulnérabilités du Top 10 2019 de l’OWASP sur la sécurité des API : Défaillance de l’autorisation au niveau des objets (API1), Défaillance de l’authentification des utilisateurs (API2) et Défaillance de l’autorisation au niveau des fonctions (API5).
Présentation du module complémentaire NGINX Controller App Security pour la gestion des API
Vous pouvez désormais renforcer davantage la sécurité de vos API grâce au module complémentaire NGINX Controller App Security pour le module NGINX Controller API Management.
Sécurité distribuée des API dans tous les environnements
Avec Controller App Security, vous pouvez désormais déployer un pare-feu applicatif web (WAF) afin de protéger vos API dans un environnement multicloud distribué. Ce module complémentaire permet d’intégrer facilement une sécurité robuste aux passerelles API NGINX déployées partout : dans le cloud public, le cloud privé, sur des serveurs bare metal, des machines virtuelles ou des conteneurs.
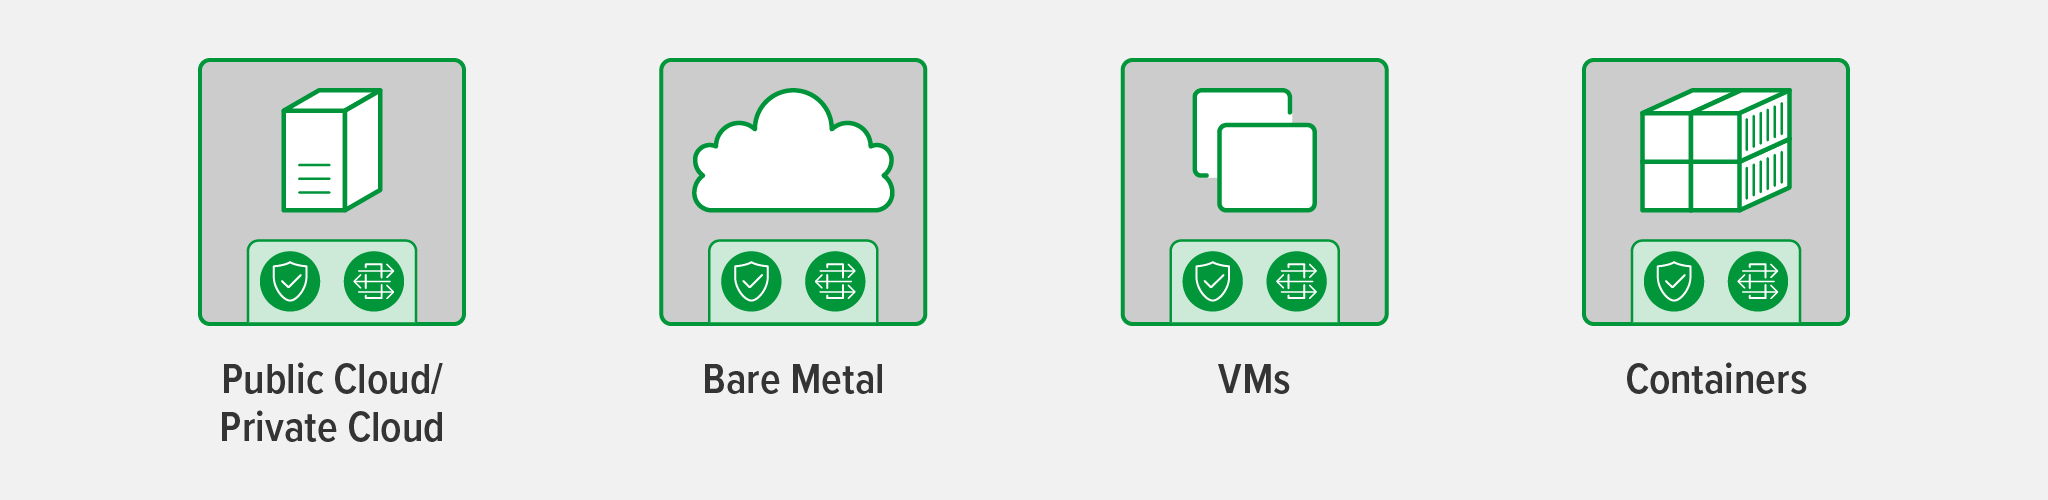
Fidèle aux « valeurs fondamentales » de NGINX, Controller App Security est une solution légère, indépendante de la plateforme et hautement performante. Comment parvenons-nous à offrir de telles performances ? Le WAF est colocalisé avec la passerelle API NGINX, ce qui élimine une étape pour le trafic API et réduit ainsi la latence et la complexité. Cela contraste fortement avec les solutions classiques de gestion des API, qui n’intègrent pas de WAF. Vous devez déployer le WAF séparément et, une fois celui-ci configuré, le trafic API doit transiter séparément par le WAF et la passerelle API. Grâce à l’intégration étroite de Controller App Security, vous bénéficiez de performances élevées sans compromettre la sécurité.
S’appuyant sur l’expertise éprouvée de F5 en matière de sécurité, Controller App Security offre une protection prête à l’emploi contre les vulnérabilités du Top 10 de l’OWASP pour la sécurité des API, ainsi que contre les vulnérabilités courantes telles que l’injection SQL et l’exécution de commandes à distance (RCE). Le module complémentaire recherche les cookies, les données JSON et XML mal formés, et vérifie également les types de fichiers autorisés et les codes d’état des réponses. Il garantit la conformité aux RFC HTTP et détecte les techniques de contournement utilisées pour dissimuler les attaques.
Visibilité et analyses améliorées
Controller App Security fournit diverses métriques et informations sur les différents types d’attaques. Celles-ci comprennent les principales menaces détectées par le WAF et les API ciblées, les principales signatures utilisées pour analyser les faux positifs, les statistiques sur les résultats du WAF et les événements de violation du WAF. Ce niveau de visibilité contribue à remédier à la vulnérabilité Journalisation et surveillance insuffisantes (API10) du Top 10 2019 de l’OWASP sur la sécurité des API.
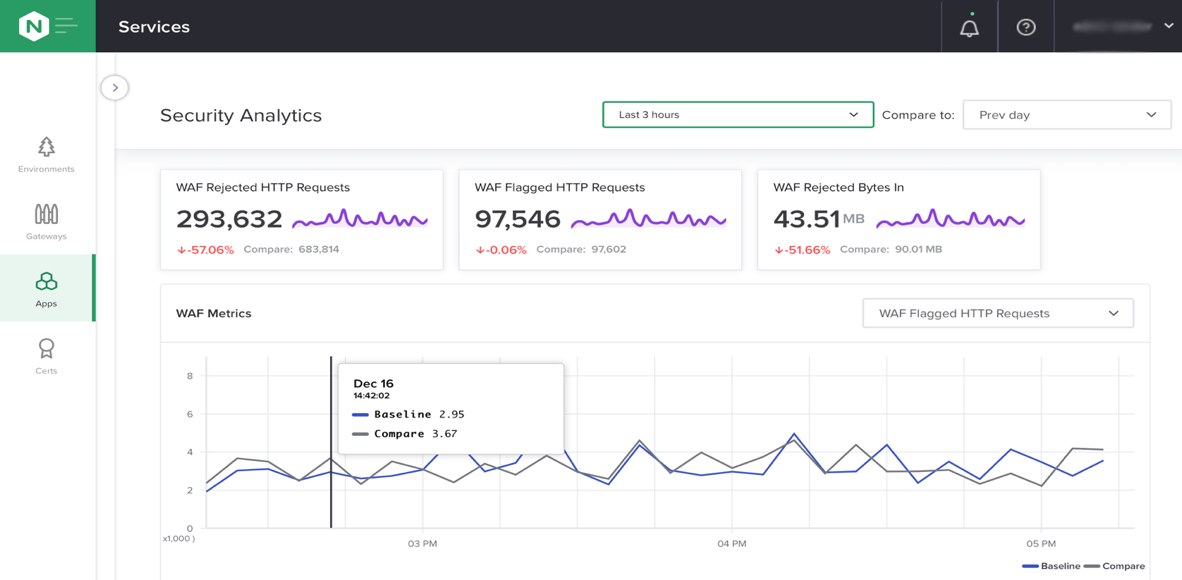
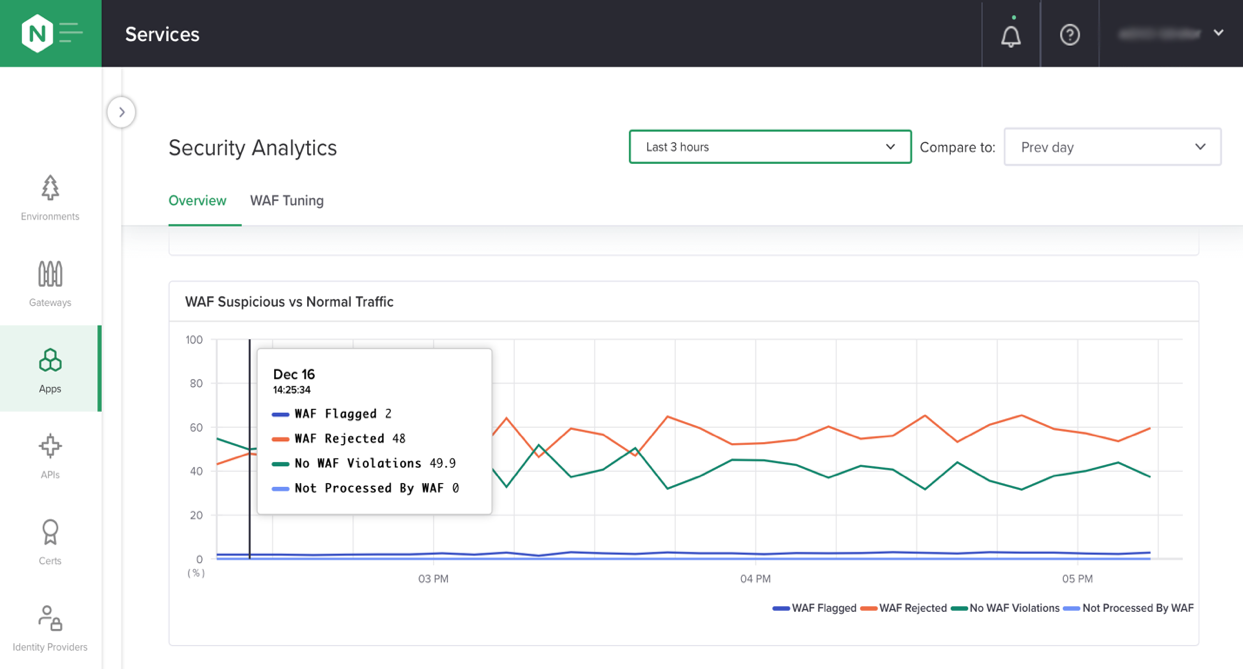
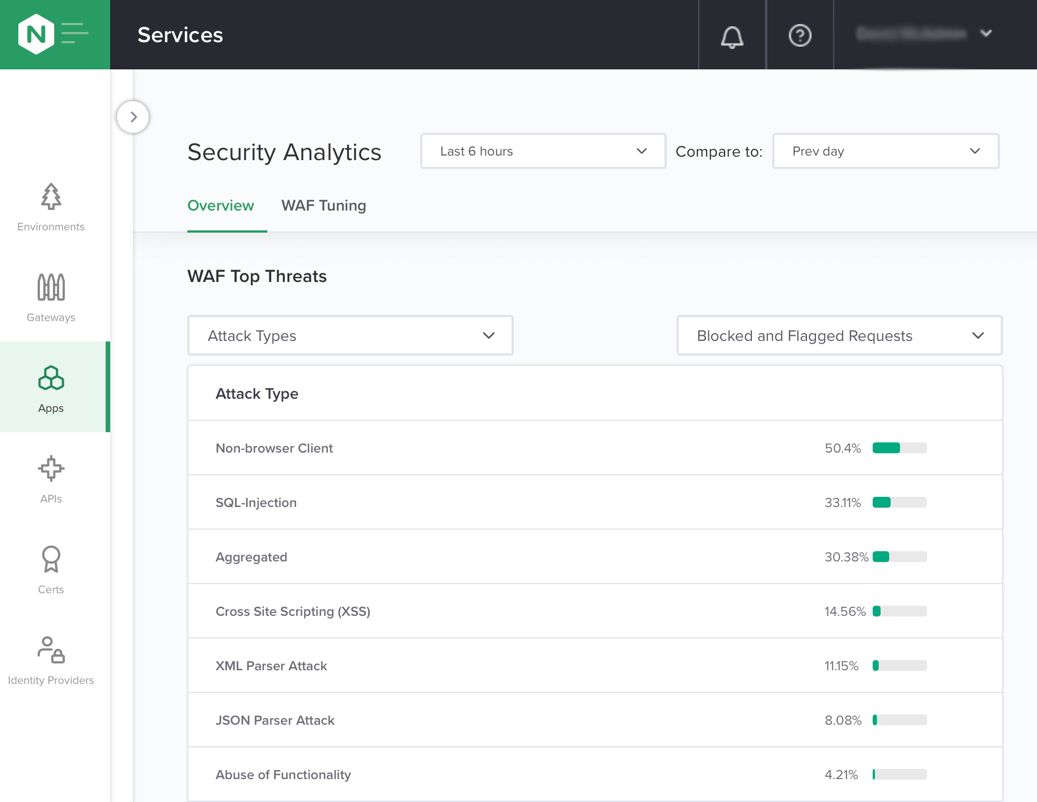
Les captures d’écran suivantes illustrent quelques-unes des métriques que vous pouvez suivre :
- Le nombre de violations de certains types au cours des trois dernières heures, par rapport à la même période la veille.
- Les modes d’application appliqués au trafic API au cours des trois dernières heures.
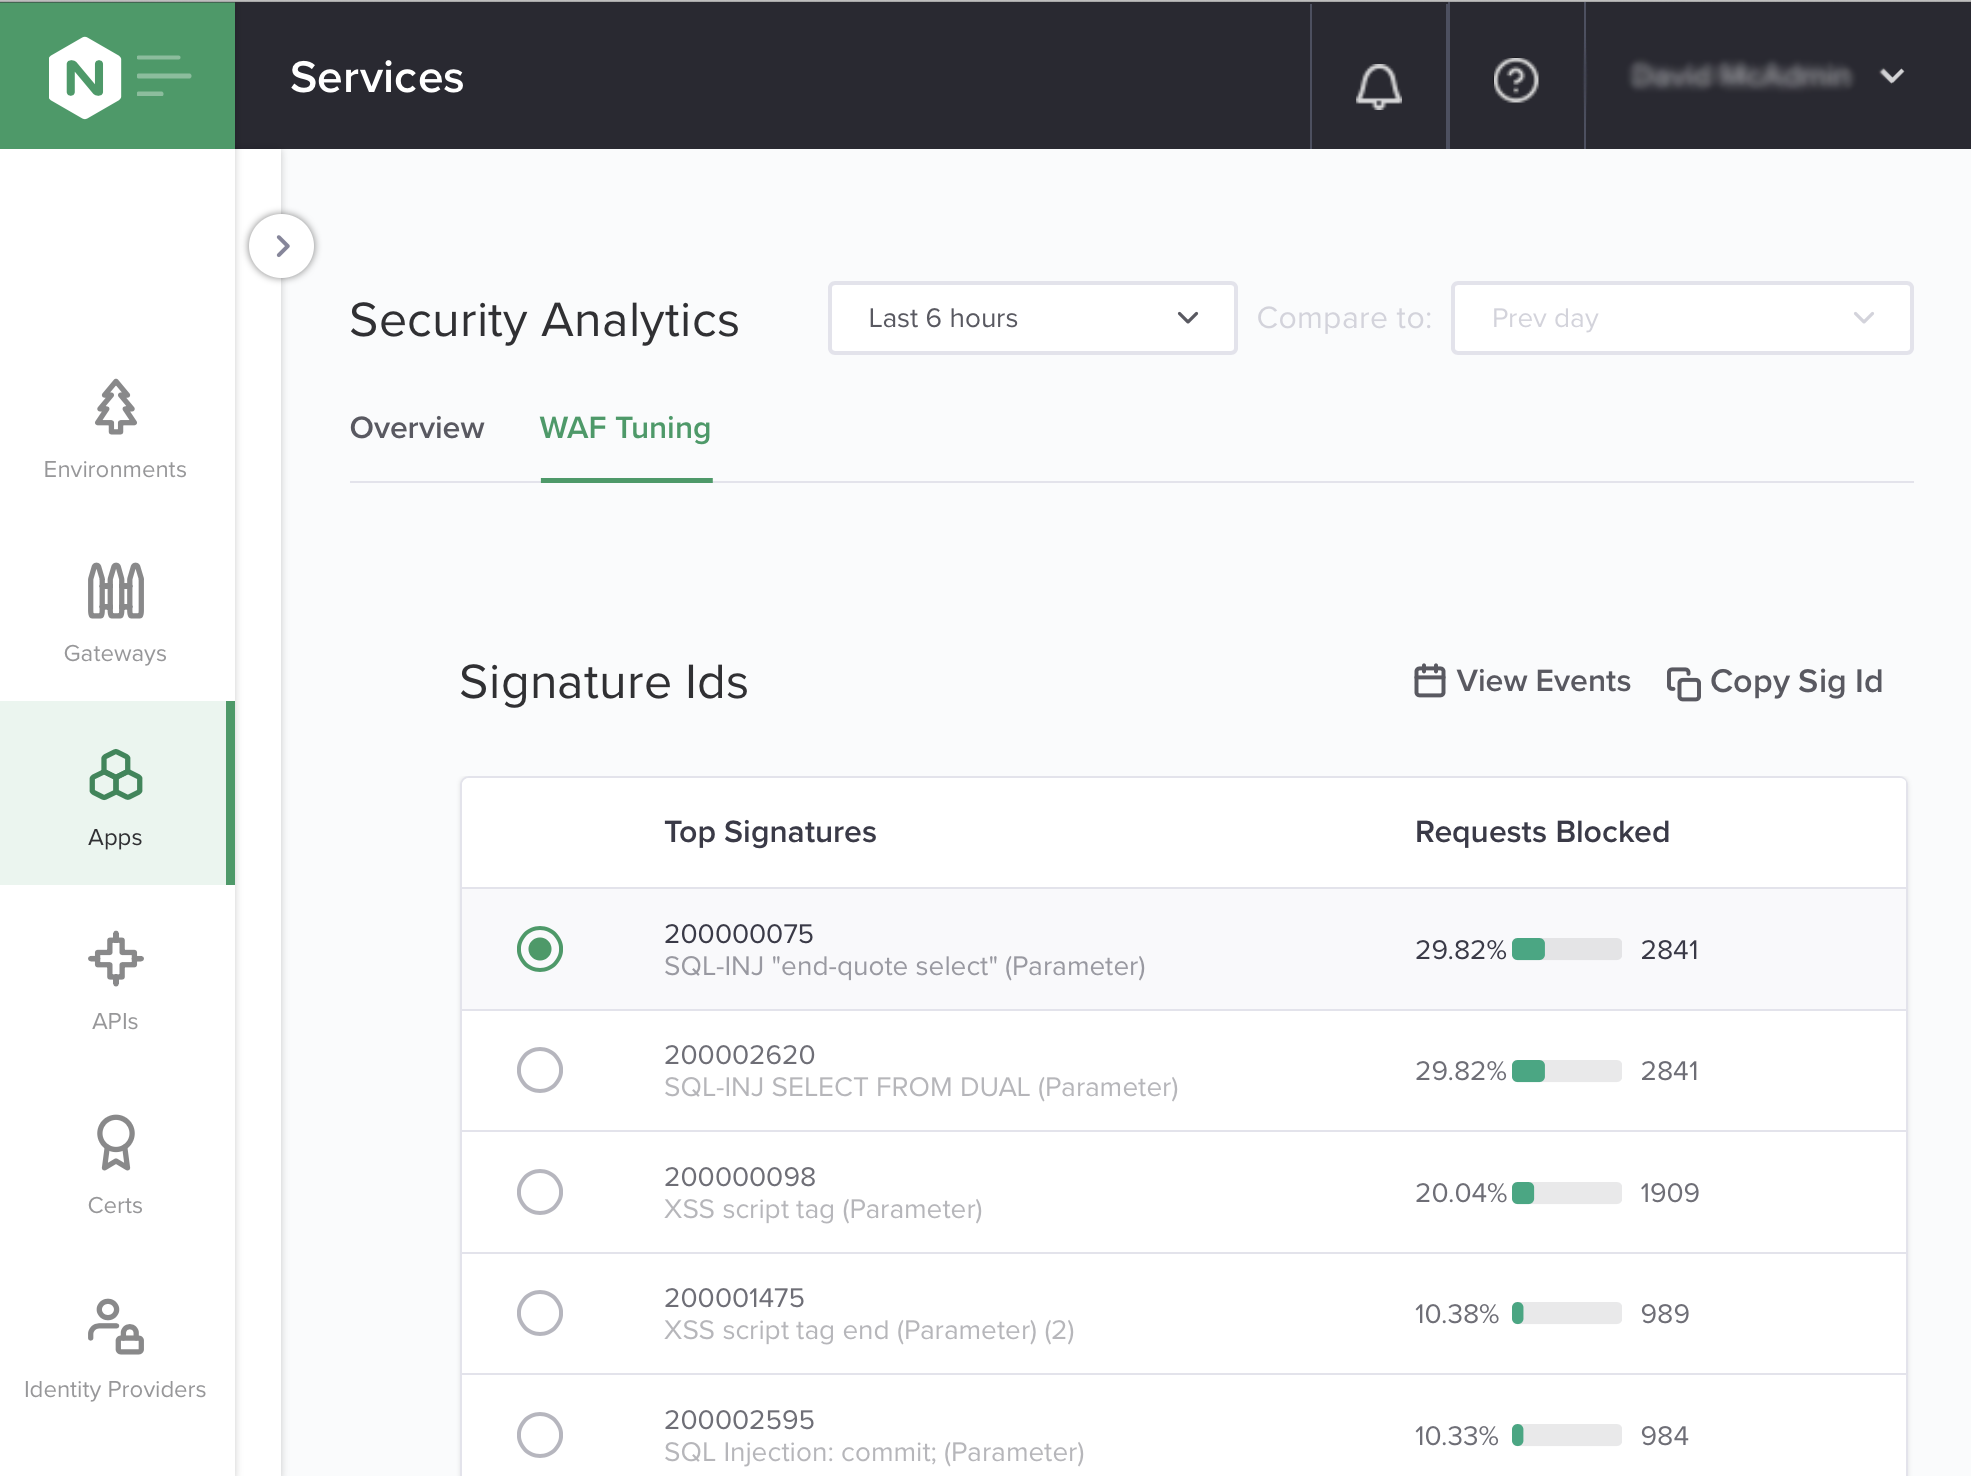
- Les principaux types d’attaques au cours des six dernières heures.
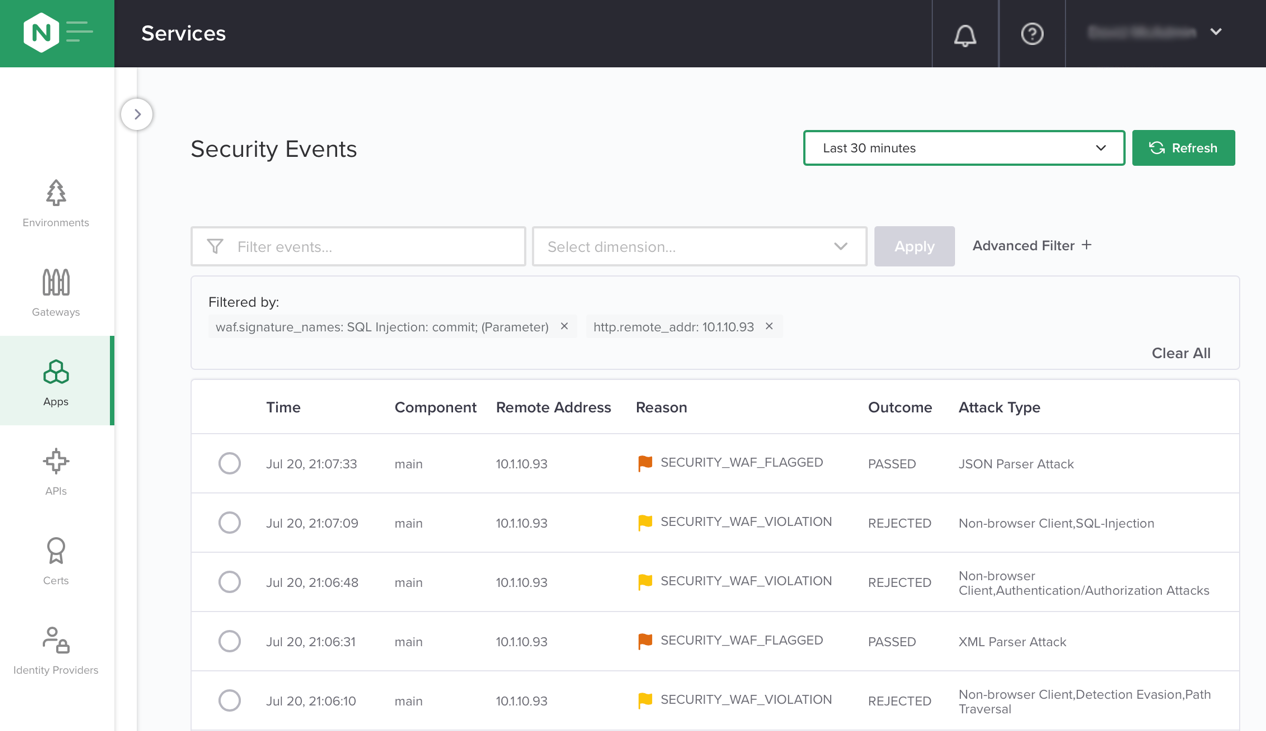
- Journal des événements de sécurité des 30 dernières minutes.
Politiques flexibles et finement ajustées
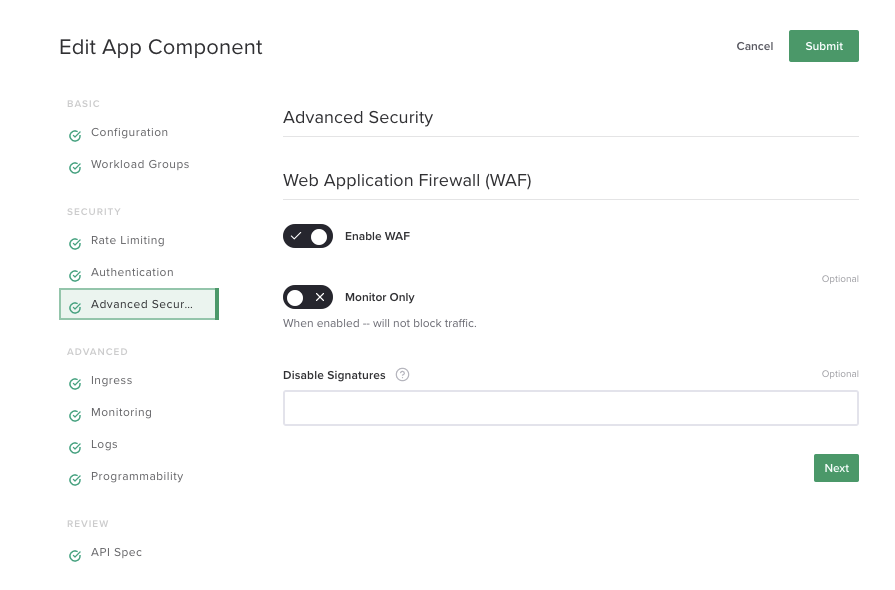
Controller App Security vous offre un contrôle flexible et précis des politiques de sécurité. Comme le montre cette capture d’écran, vous pouvez définir un mode d’application avec blocage ou avec surveillance uniquement. Dans ce second mode, le trafic malveillant est journalisé, mais tout de même transmis au serveur d’API. Vous pouvez également désactiver les signatures par défaut afin de réduire les faux positifs.
Cette capture d’écran présente la liste des signatures qui bloquent le plus d’appels d’API. Vous pouvez utiliser ces informations pour déterminer quelles signatures ajuster en priorité afin de réduire les faux positifs.
Sécurité des API adaptée au DevOps
Controller App Security vous permet de renforcer l’autonomie des équipes DevOps grâce au libre-service, de supprimer les goulets d’étranglement opérationnels entre les équipes de sécurité et DevOps, de favoriser l’automatisation et d’intégrer nativement le WAF aux pipelines CI/CD. Ces fonctionnalités contribuent au mouvement « shift left », qui consiste, pour les développeurs et les équipes DevOps, à intégrer la sécurité plus tôt dans le cycle de développement logiciel (notamment pendant la phase de test), directement au pipeline CI/CD. La sécurité des API n’est pas considérée après coup : elle fait partie intégrante du processus de développement des API, ce qui réduit le nombre de problèmes en production.
Vous souhaitez essayer NGINX Controller App Security pour la gestion des API ? Téléchargez une version d’essai gratuite de 30 jours ou contactez-nous pour discuter de vos besoins en matière de sécurité des API.
À propos de l’auteur
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.