En matière de sécurité des applications et des API, attendre qu’elles soient déjà en production pour découvrir des vulnérabilités revient à installer un système de sécurité chez soi après un cambriolage : il est trop tard. Ce principe est au cœur de notre approche des services de sécurité des API.
C’est précisément pourquoi l’équipe F5 est ravie de présenter la nouvelle fonctionnalité de test des API de notre service F5 Distributed Cloud API Security, qui fait partie de la F5 Application Delivery and Security Platform. Cette fonctionnalité permet aux équipes de sécurité de détecter les problèmes potentiels plus tôt dans le processus de développement, en identifiant de manière proactive les vulnérabilités avant que les attaquants n’aient la possibilité de les exploiter. Elle change la donne pour les entreprises qui cherchent à renforcer la sécurité de leurs API face à un paysage des menaces en constante évolution.
Le défi croissant de la sécurité des API
Les interfaces de programmation d’applications (API) sont devenues la colonne vertébrale des entreprises numériques. Elles connectent nos applications, permettent de proposer des expériences numériques et stimulent l’innovation. Mais cette connectivité s’accompagne de risques importants. Selon notre rapport F5 2025 sur l’état de la stratégie applicative, 58 % des organisations considèrent la prolifération des API comme un problème majeur, car elle complexifie la gestion et peut exposer un nombre croissant de services critiques et d’actifs de l’entreprise, notamment des données sensibles.
Passer d’une sécurité réactive à une sécurité proactive
Aujourd’hui, la plupart des organisations abordent la sécurité des API de manière réactive. Elles surveillent le trafic en production afin de repérer des schémas ou des comportements suspects susceptibles d’indiquer une attaque. Bien que cette approche soit nécessaire, elle ne suffit pas à elle seule.
L’un des premiers défis que nous avons identifiés consistait à déterminer comment adapter et cibler chaque test de sécurité en fonction du contexte. Nous devions d’abord comprendre la logique et le rôle de chaque point de terminaison, puis être en mesure de lancer des tests spécifiques adaptés à chaque API. Ce niveau de personnalisation est essentiel, car chaque API présente des vulnérabilités qui lui sont propres, selon sa finalité et son implémentation.
Le résultat est notre nouvelle fonctionnalité de test des API, qui permet aux équipes de sécurité d’effectuer des tests ciblés sur les points de terminaison d’API en préproduction. En identifiant les vulnérabilités avant le déploiement, les organisations peuvent corriger les problèmes avant qu’ils ne deviennent exploitables dans les environnements de production.
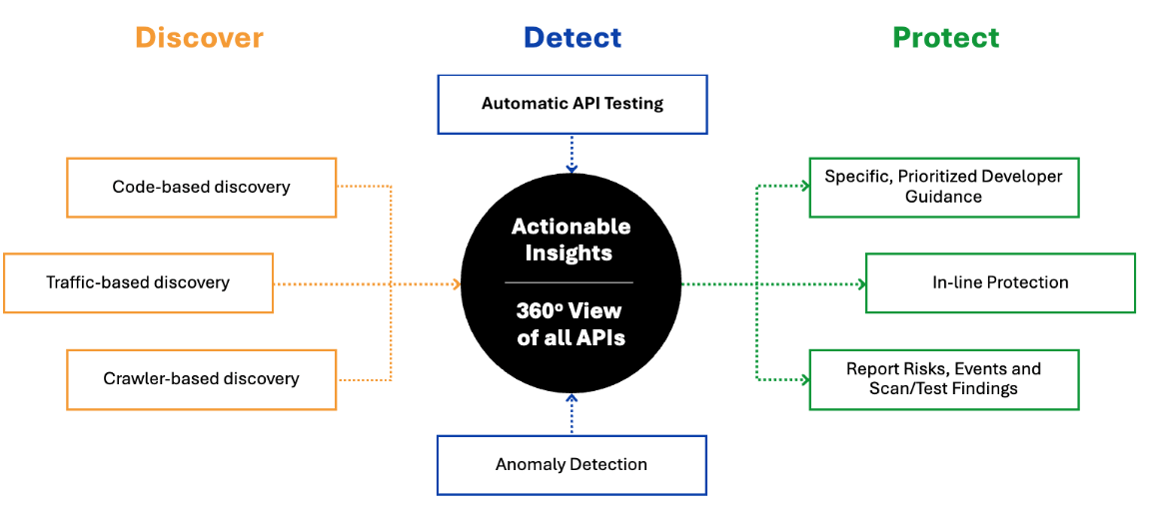
L’approche globale de F5 en matière de sécurité des API combine des fonctionnalités de découverte, de détection et de protection afin d’offrir une vue complète à 360° de votre écosystème d’API, permettant à la fois d’identifier les vulnérabilités de manière proactive et de se défendre contre les menaces en temps réel.
Trouver le juste équilibre
Un autre enseignement tiré de notre expérience a été de comprendre qui utilise réellement les outils de test d’API. Alors que nous ciblions initialement les équipes DevOps et les développeurs, nous avons découvert que les professionnels des opérations de sécurité (SecOps) et des opérations de sécurité du développement (DevSecOps) en étaient les principaux utilisateurs. Cette prise de conscience a façonné notre approche.
Nous avons appris que complexifier à l’excès la solution avec trop de paramètres et un niveau de granularité trop élevé n’était pas la meilleure approche. Les équipes de sécurité ont besoin d’une solution à la fois puissante et simple, qui s’intègre facilement à leurs processus existants sans nécessiter de formation approfondie ni de configuration complexe.
Notre solution effectue des tests avancés conformes au Top 10 des risques de sécurité des API de l’Open Web Application Security Project (OWASP), notamment des contrôles visant à détecter les défaillances d’authentification, les autorisations manquantes et d’autres vulnérabilités critiques. Le tout est présenté de manière accessible et exploitable par les équipes de sécurité.
Impact concret
“« Les enquêtes de l’Office chargé de l’application de la réglementation et le décret de consentement qui en a résulté montrent clairement que la sécurité des API est primordiale et doit retenir l’attention de tous les opérateurs. » — Loyaan A. Egal, chef de l’Office chargé de l’application de la réglementation et président du groupe de travail sur la protection de la vie privée et des données de la Commission fédérale des communications des États-Unis”
Les enjeux économiques liés à la sécurité des API sont considérables. Le rapport d’IBM sur le coût d’une violation de données révèle qu’en 2024, le coût moyen d’une violation de données a atteint 4,88 millions de dollars à l’échelle mondiale, soit une hausse de 10 % par rapport à l’année précédente. Cette même étude indique qu’il a fallu en moyenne 258 jours aux équipes de sécurité pour détecter et contenir une violation.
Ce long délai de détection crée une période de vulnérabilité prolongée pendant laquelle les attaquants peuvent accéder à des données et à des systèmes sensibles. Pour les API en particulier, les conséquences peuvent être encore plus graves, car elles donnent directement accès à des données précieuses et à des fonctions métier. En mettant en place des tests proactifs des API, les organisations peuvent détecter et corriger les vulnérabilités avant qu’elles ne soient exploitées en production. Cette approche préventive permet non seulement d’éviter des violations de données coûteuses, mais aussi de réduire considérablement le temps et les efforts nécessaires à la remédiation par rapport à une intervention après l’exploitation des vulnérabilités.
Combler les lacunes grâce à une approche multicouche
L’enseignement le plus important que nous ayons peut-être tiré est que ni les tests proactifs ni la surveillance en temps réel ne suffisent à eux seuls à garantir une sécurité robuste des API. Les organisations ont besoin des deux : des tests pour détecter les vulnérabilités en amont et une surveillance pour repérer les attaques qui exploitent des vulnérabilités inconnues.
Cette approche multicouche est cruciale, car les attaques visant les API ne cessent d’évoluer et leurs conséquences de s’aggraver. Selon Gartner, les violations d’API entraînent la fuite d’au moins dix fois plus de données qu’une faille de sécurité moyenne — une statistique alarmante qui montre pourquoi les organisations ne peuvent pas se contenter d’une seule ligne de défense. Face à des attaques toujours plus sophistiquées et potentiellement plus dommageables, la nécessité de combiner tests préventifs et surveillance active n’a jamais été aussi évidente. Dans l’économie numérique actuelle, où les API constituent le tissu conjonctif entre les applications et les services, les tests de sécurité proactifs ne relèvent pas seulement des bonnes pratiques : ils constituent un impératif commercial. En identifiant et en corrigeant les vulnérabilités avant qu’elles ne puissent être exploitées, les organisations peuvent protéger leurs actifs numériques les plus précieux tout en offrant à leurs clients les expériences fluides qu’ils attendent.
Découvrez notre solution complète F5 Distributed Cloud API Security ici.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.