Le secteur technologique se dirige à toute vitesse vers un avenir porté par l’IA. L’adoption de l’IA s’accélère, et celle-ci devient une fonctionnalité reposant sur des plateformes à tous les niveaux de la pile technologique. L’informatique hybride est là pour durer, et les architectures mutualisées sont devenues la norme. Dans ce contexte, le SaaS joue désormais un rôle central dans l’expérience client, la conformité et l’innovation.
Des signaux que vous ne pouvez pas ignorer
Pour les fournisseurs de solutions SaaS, les enjeux n’ont jamais été aussi importants : la confiance, la disponibilité et l’agilité sont les piliers de votre activité. Selon le rapport F5 2025 sur l’état des stratégies applicatives en matière d’IA, 96 % des organisations mettent en œuvre des modèles d’IA, mais seules 2 % se disent « parfaitement prêtes ».
Dans le même temps, la conformité passe des recommandations à l’application effective, avec des réglementations telles que la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) et le règlement de l’Union européenne sur l’intelligence artificielle, qui renforcent les exigences imposées aux plateformes mutualisées en matière d’isolation des données, de gouvernance des API et de démonstration de leur responsabilité.
Parallèlement, les technologies sont confrontées à des menaces automatisées persistantes. Selon le rapport F5 2025 sur les bots persistants avancés, 33,5 % du trafic d’authentification provient d’automatisations malveillantes. Pour aller de l’avant, il faut faire converger les opérations (XOps), unifier l’observabilité, mettre en place une sécurité allant au-delà de la conformité et adopter un plan pragmatique en matière de cryptographie post-quantique (PQC). La cohérence et la programmabilité sont vos leviers de mise à l’échelle.
“Une infrastructure de mise à disposition d’applications bien conçue peut faire toute la différence entre un SaaS florissant et un système défaillant.”
Modèles de mise à l’échelle efficaces pour des SaaS résilients
La structure de mise à disposition des applications constitue le socle des solutions SaaS modernes. Considérez-la comme l’écosystème programmable qui relie les utilisateurs à la logique applicative, et inversement. Il s’agit de l’ensemble des composants techniques qui garantissent la performance, la sécurité et la disponibilité des services SaaS.
Avec une infrastructure de mise à disposition des applications adaptée, l’équilibrage intelligent de la charge, la mise à l’échelle automatique, les contrôles d’intégrité et le basculement automatisé permettent de maintenir les SLA malgré les pics de charge et les incidents imprévus. Les API ne sont pas seulement documentées : elles sont continuellement découvertes, validées par rapport à leur schéma et protégées lors de l’exécution afin d’empêcher toute exploitation abusive de la logique métier. Le réseau est unifié dans les environnements de datacenter, de cloud et de périphérie, avec une politique de segmentation et une identité de service cohérentes. À mesure que l’IA se généralise, des données rapides et sécurisées permettent aux GPU de fonctionner à pleine capacité, tandis que des contrôles à l’exécution protègent les modèles et les points de terminaison d’inférence.
L’avenir du SaaS exige que le DevOps, le NetOps, le SecOps et le MLOps convergent et fonctionnent selon un modèle XOps, en s’appuyant sur une télémétrie partagée et des politiques sous forme de code. Ce modèle unifié permet d’appliquer des contrôles cohérents dans les environnements hybrides, multicloud et en périphérie. Le XOps permet de s’adapter rapidement aux changements et de tirer parti de l’IA pour détecter les risques, mettre en place des garde-fous et y remédier. Le XOps rationalise les opérations et améliore la résilience, la sécurité et l’orientation client. L’infrastructure distribuée est désormais un produit : versionné, documenté, observable, sécurisé et automatisé grâce au XOps.
L’observabilité devient le système d’exploitation de la confiance, grâce à un signal clair et contextualisé qui alimente l’AIOps, la détection des anomalies, l’analyse des causes profondes et la remédiation automatisée sécurisée. La résilience à grande échelle rendue possible par l’observabilité garantit une détection proactive, une isolation rapide et des garde-fous automatisés.
Sécurité dès la conception
Bien que les cadres de conformité tels que la norme PCI DSS et le règlement général sur la protection des données (RGPD) soient nécessaires, ils ne constituent qu’un socle de référence, et non une finalité. Dans un SaaS mutualisé, l’authentification, l’autorisation et la traçabilité ne sont pas de simples cases à cocher : elles constituent une véritable philosophie opérationnelle. Les méthodes modernes d’authentification des identités protègent la porte d’entrée, les autorisations granulaires limitent les privilèges au bon locataire et au bon moment, tandis que les journaux d’audit immuables assurent la traçabilité nécessaire pour prouver ce qui s’est passé, quand et par qui.
Étant donné qu’une part importante du trafic d’authentification provient de bots, les plateformes SaaS ont également besoin de protections modernes de bout en bout couvrant les applications web, les API et la logique métier. Alors que les attaquants continuent de déployer des stratégies fondées sur l’IA, les défenses doivent être adaptables, visibles et entièrement automatisées.
Renforcez l’infrastructure de diffusion en son cœur grâce à des protections contre les bots et les abus, appliquez rapidement les correctifs aux composants internes et tiers, et veillez à ce que les défenses restent adaptatives et automatisées. Considérez chaque requête entrante comme non fiable tant que vous ne l’avez pas vérifiée. Le modèle Zero Trust doit devenir la posture de sécurité par défaut à chaque périphérie et aux frontières de chaque API et service, car c’est la seule approche qui permette de passer à l’échelle en toute confiance.
Voici votre test décisif : un ensemble unique de politiques, une source unique de vérité, un résultat unique — du cœur du réseau au cloud, jusqu’à la périphérie.
À quoi ressemble une solution réussie : une plateforme convergée
Lorsqu’il s’agit de consolider des contrôles fragmentés et d’accélérer la création de valeur, la convergence des plateformes constitue un levier pragmatique. La F5 Application Delivery and Security Platform (ADSP) s’intègre nativement aux architectures traditionnelles et modernes, automatise les services des locataires via des API et assure des contrôles cohérents dans les environnements hybrides, multicloud et en périphérie.
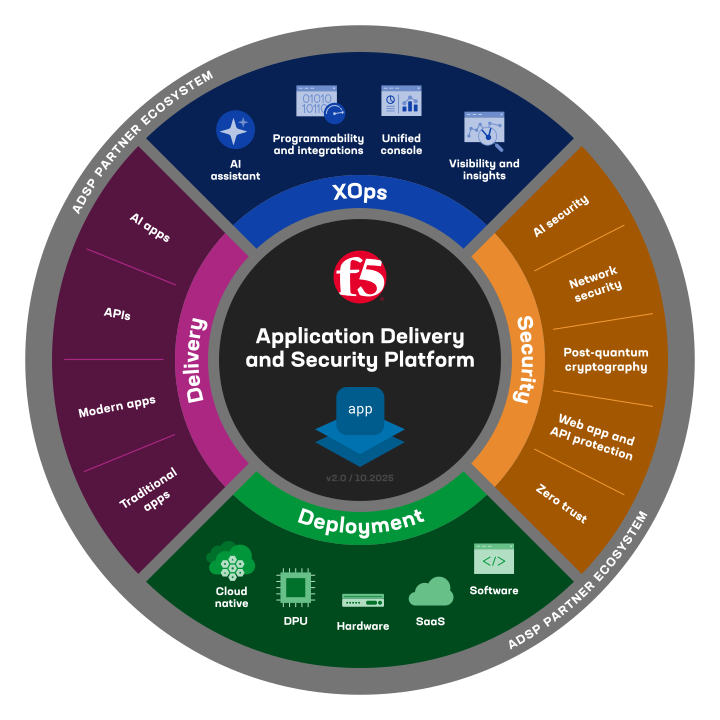
F5 ADSP réunit la fourniture d’applications, la mise en réseau multicloud, la protection des applications web et des API, la défense contre les attaques DDoS et les bots, ainsi que la sécurité des environnements d’exécution de l’IA, le tout sous forme de politiques en tant que code et avec une télémétrie unifiée. En prenant en charge les XOps, F5 ADSP unifie l’observabilité, la sécurité au-delà de la conformité et la crypto-agilité afin de constituer le modèle de référence d’un SaaS prêt pour l’IA. Résultat : moins d’angles morts, moins d’intégrations fragiles et davantage de temps consacré aux fonctionnalités plébiscitées par les clients.
À retenir
La mise à l’échelle d’un SaaS est complexe, évolue rapidement et présente des enjeux trop importants pour reposer sur des opérations manuelles et fragmentées. Les plateformes convergées comme F5 ADSP réduisent les tâches fastidieuses, accélèrent la mise sur le marché et préservent la confiance des clients, afin que vos équipes puissent se concentrer sur la création du prochain service révolutionnaire, tout en maintenant la crypto-agilité sur la feuille de route, alors que la préparation à l’ère post-quantique reste considérée comme une priorité absolue.
Pour en savoir plus, consultez le rapport O’Reilly, « Moderniser l’infrastructure centrale pour des applications SaaS prêtes pour l’IA », de Lee Atchison.
À propos de l’auteur
Articles de blog associés

IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.

Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.

Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.