*les technologies autrefois appelées « services applicatifs »
Vous avez peut-être remarqué quelques changements chez F5 au cours de l’année écoulée. Tout d’abord, nous sommes désormais simplement F5. Plus F5 Networks. Juste F5. Car, à vrai dire, notre activité n’a jamais été centrée sur le réseau. Il s’agissait d’un modèle de déploiement cohérent sur le plan architectural. Mais notre priorité a toujours été, et reste, d’accélérer, de faire évoluer et de sécuriser les applications. Ce qui nous amène au changement suivant : nous ne décrivons plus « ce que nous faisons » comme des services applicatifs, mais comme des technologies de sécurité et de mise à disposition des applications.
Pour être tout à fait honnête, cela s’est récemment étendu à la sécurité, à la sécurité des applications , à leur distribution et à leur livraison grâce à notre acquisition de Volterra.
Mais abordons les changements un par un, voulez-vous ? Aujourd’hui, je souhaite me concentrer sur le passage, loin d’être subtil, des services applicatifs aux technologies de sécurité et de mise à disposition des applications.
Services applicatifs
À une époque, la mise à disposition des applications visait principalement à relever le défi de la montée en charge. L’optimisation est venue ensuite, suivie de près par la sécurité. Le secteur des contrôleurs de mise à disposition d’applications est né chez F5 de la nécessité de répondre à ces trois enjeux — montée en charge, rapidité et sécurité — de manière rentable et avec une architecture efficace. Les services applicatifs tels que l’équilibrage de charge et les pare-feu pour applications web, fournis par un ADC, répondaient à ces préoccupations tout en relevant le défi de la mise à disposition et de la sécurisation des applications.
Ces technologies mettaient l’accent sur les capacités, c’est-à-dire sur les caractéristiques fonctionnelles de chaque service. Quelle quantité de bande passante pouvait être économisée ? Dans quelle mesure le temps de réponse pouvait-il être réduit ? Combien d’attaques pouvaient être bloquées ?
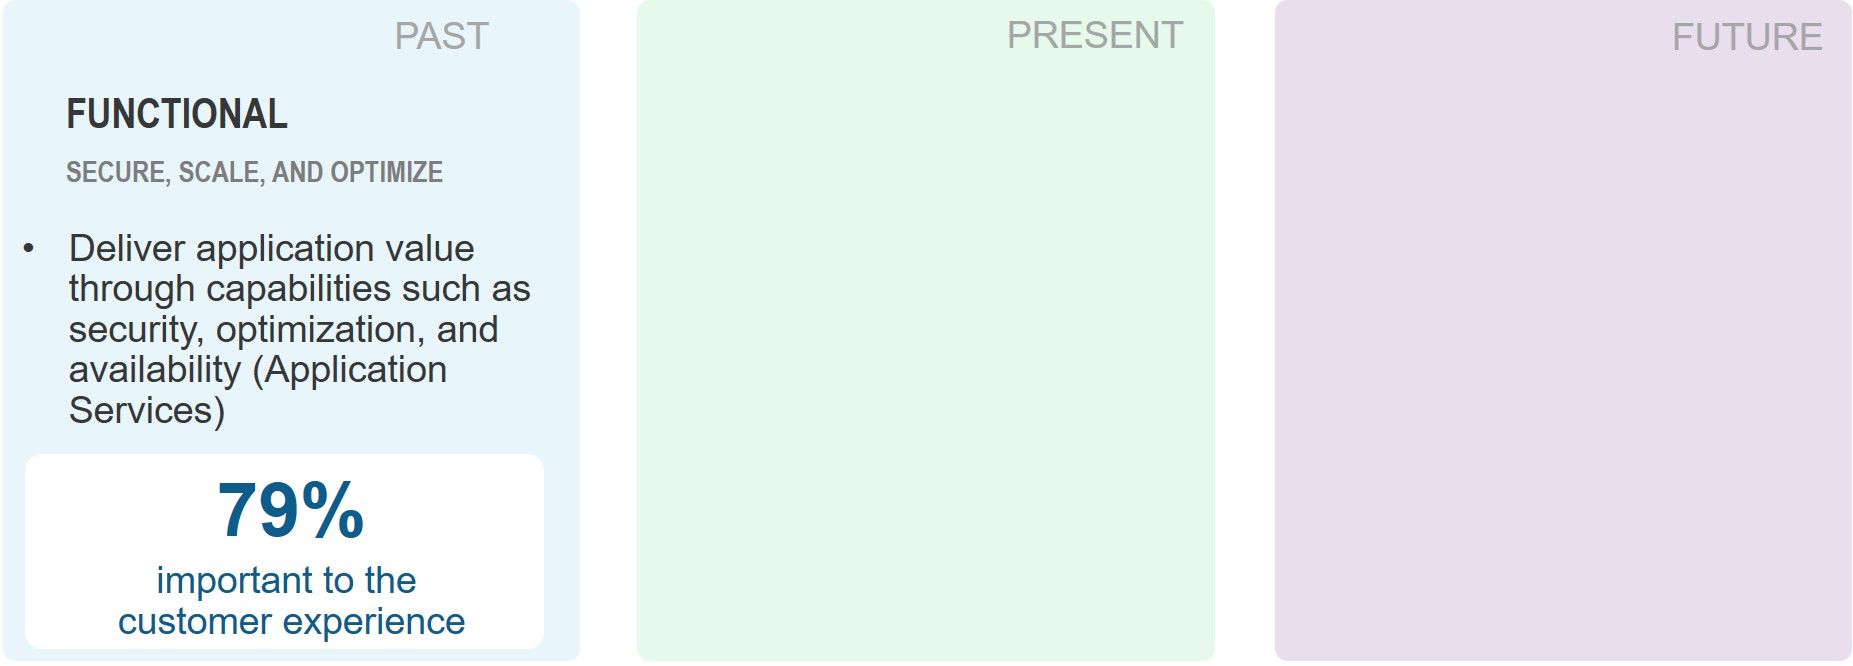
Ces caractéristiques restent importantes. Plus des trois quarts (79 %) des personnes ayant répondu à notre enquête annuelle indiquent que les technologies de sécurité et de mise à disposition des applications jouent un rôle important dans la création d’une expérience client exceptionnelle. Les capacités fonctionnelles de ces technologies restent un élément important de leur définition.
Technologies de sécurité et de mise à disposition des applications
Mais la transformation numérique bouleverse l’entreprise. Le passage du physique au numérique s’accompagne d’une dépendance à la technologie dans tous les domaines de l’entreprise. Autrefois, les entreprises mesuraient manuellement la fréquentation en comptant les personnes. Elles suivaient les inventaires et les stocks en générant des rapports à partir des bases de données qui recensaient les biens physiques.
Aujourd’hui, ces processus sont intégrés et s’effectuent de plus en plus par l’intermédiaire de canaux numériques. Les applications mobiles et les sites web sont désormais utilisés par défaut, et non plus considérés comme un luxe. Comprendre la « fréquentation » est aujourd’hui un enjeu numérique qui repose en grande partie sur les technologies utilisées pour fournir les applications et les sites web permettant aux consommateurs de consulter et d’acheter des produits.
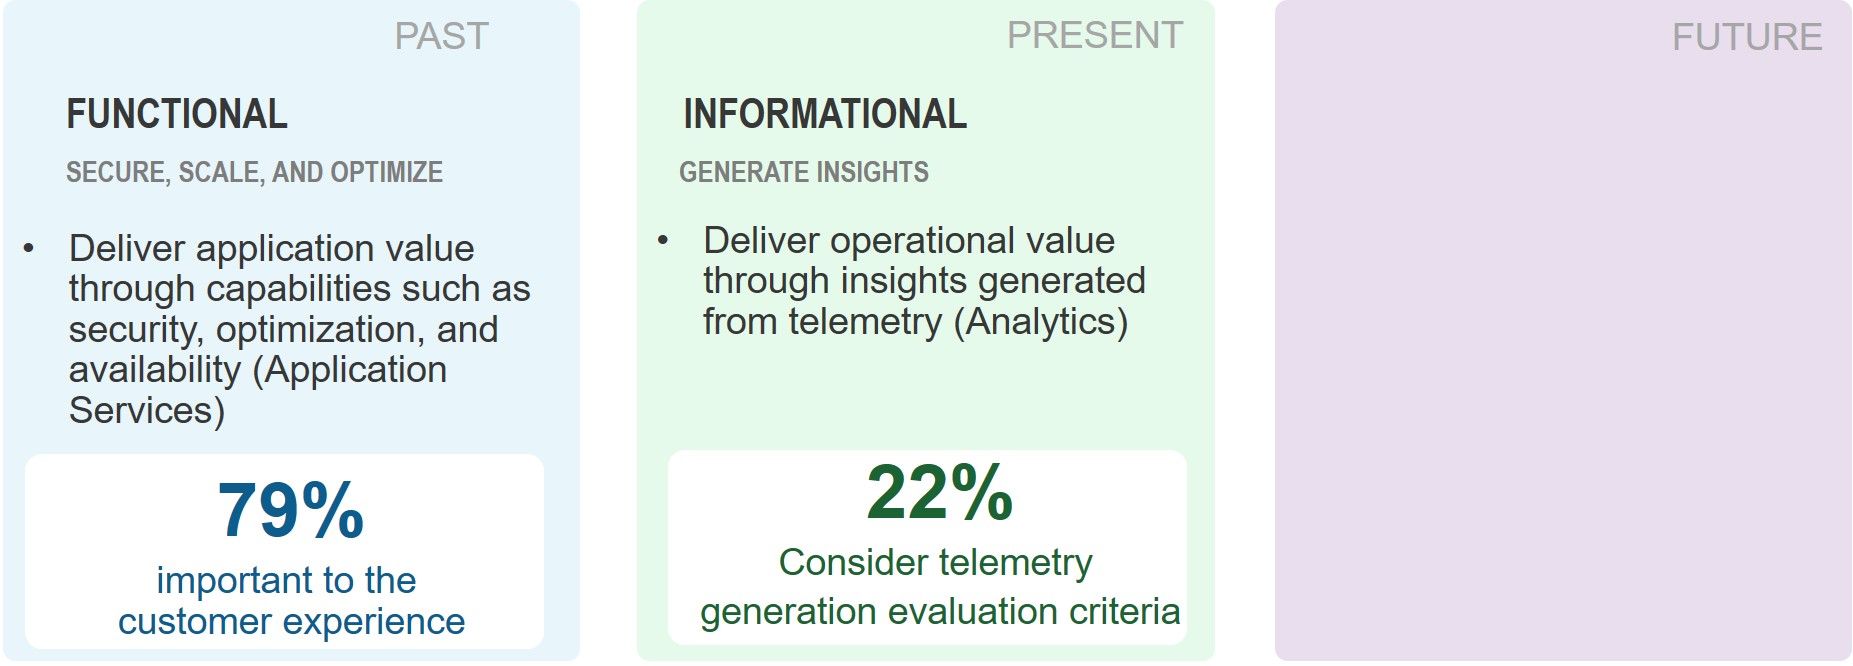
Évoluer dans un monde où le numérique est la norme signifie que les technologies qui sécurisent et fournissent les applications doivent évoluer pour répondre aux besoins d’entreprises toujours plus numériques. Il ne suffit donc plus qu’elles remplissent leurs fonctions. Ces technologies doivent également générer des informations sur les interactions dans le cadre desquelles ces fonctions sont exécutées. Elles doivent produire des données de télémétrie décrivant de bout en bout les interactions des consommateurs avec les applications, afin de dégager des enseignements sur les comportements numériques et les habitudes d’achat.
Cette tendance prend aujourd’hui de l’ampleur. Près d’un quart (22 %) des organisations considèrent déjà la capacité à générer des données de télémétrie comme un critère important dans le choix des technologies de sécurité et de mise à disposition des applications.
Un regard vers l’avenir
Il reste encore une case vide dans mon joli petit tableau, celle qui est tournée vers l’avenir. Après les données vient la capacité à agir en fonction des enseignements qui en sont tirés. L’avenir des technologies de sécurité et de mise à disposition des applications repose sur la capacité à « boucler la boucle », pour ainsi dire, entre les enseignements et l’action afin d’obtenir le résultat commercial souhaité.
Par exemple, les informations obtenues peuvent nous indiquer que les mauvaises performances de l’étape de traitement des paiements d’un workflow entraînent chaque jour un manque à gagner de plusieurs milliers de dollars en raison d’abandons. C’est utile, mais si nous savons ce qui est à l’origine de ces mauvaises performances — parce que nous disposons de données qui nous l’indiquent — ne devrions-nous pas être en mesure d’y remédier ?
Ou peut-être que l’analyse nous indique qu’un afflux de demandes visant un ensemble d’API utilisées par une application mobile risque de saturer les systèmes back-end qui la prennent en charge. Ne devrions-nous pas pouvoir augmenter automatiquement la capacité du service concerné afin d’éviter l’inévitable panne ou dégradation des performances ?
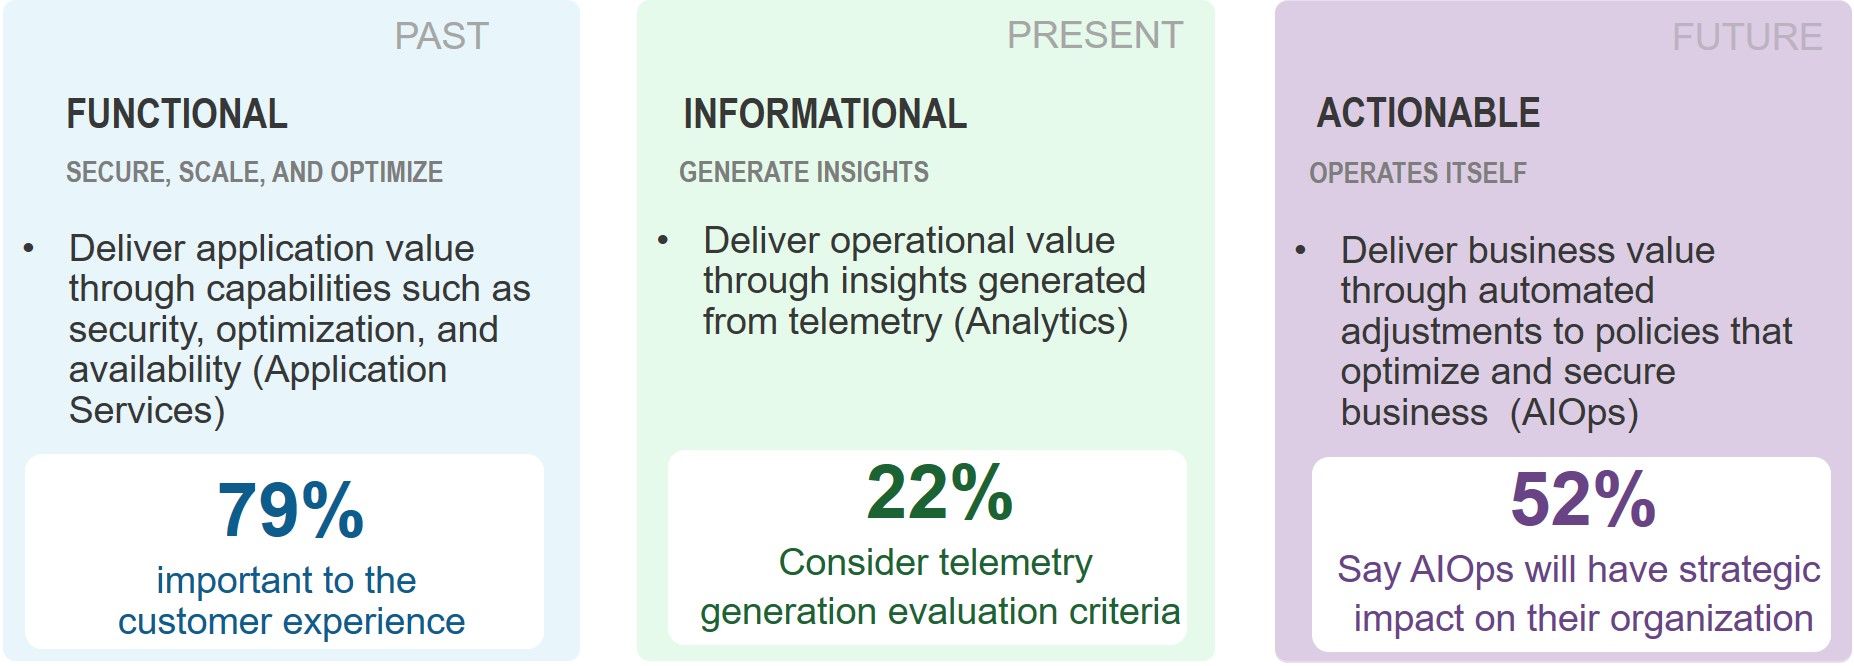
Plus de la moitié (52 %) font part de telles intentions et attentes en indiquant que l’AIOps aura un impact stratégique sur leur organisation au cours des deux à cinq prochaines années. La capacité à automatiser les ajustements afin de maintenir les performances et de garantir la sécurité est essentielle à l’expérience numérique. L’AIOps fait partie des technologies basées sur l’IA qui offriront ces capacités à l’avenir.
Ces capacités sont nécessairement liées aux technologies de sécurité et de mise à disposition des applications, qui doivent être en mesure d’appliquer les ajustements. Ces mêmes technologies fournissent ensuite un retour d’information sous forme de données de télémétrie, permettant aux outils d’analyse d’affiner à nouveau ces ajustements. Il s’agit d’une boucle fermée qui s’adapte en permanence en fonction d’analyses tenant compte des données historiques et en temps réel.
Lorsque Nous (le « Nous » de l’entreprise) parlons des résultats d’un tel système en boucle fermée, nous les appelons « Applications adaptatives ».
L’avenir des technologies de sécurité et de mise à disposition des applications est façonné par la transformation numérique et par la nécessité de collecter et d’analyser les données, puis d’agir en conséquence afin d’améliorer les résultats de l’entreprise. L’avenir des entreprises est numérique, ce qui signifie que les applications — ainsi que les technologies qui assurent leur mise à disposition et leur sécurité — sont au cœur de leur activité.
Si vous ne l’avez pas encore lu, n’hésitez pas à télécharger votre propre exemplaire du rapport « État de la stratégie applicative 2021 », qui contient de nombreux autres éclairages et informations.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.