Nous avons publié plusieurs articles de blog sur le fossé entre la livraison (développement d’applications) et le déploiement (production) à la suite de notre récente acquisition de NGINX. L’un d’eux abordait brièvement un concept que nous allons explorer aujourd’hui : la simplicité opérationnelle.
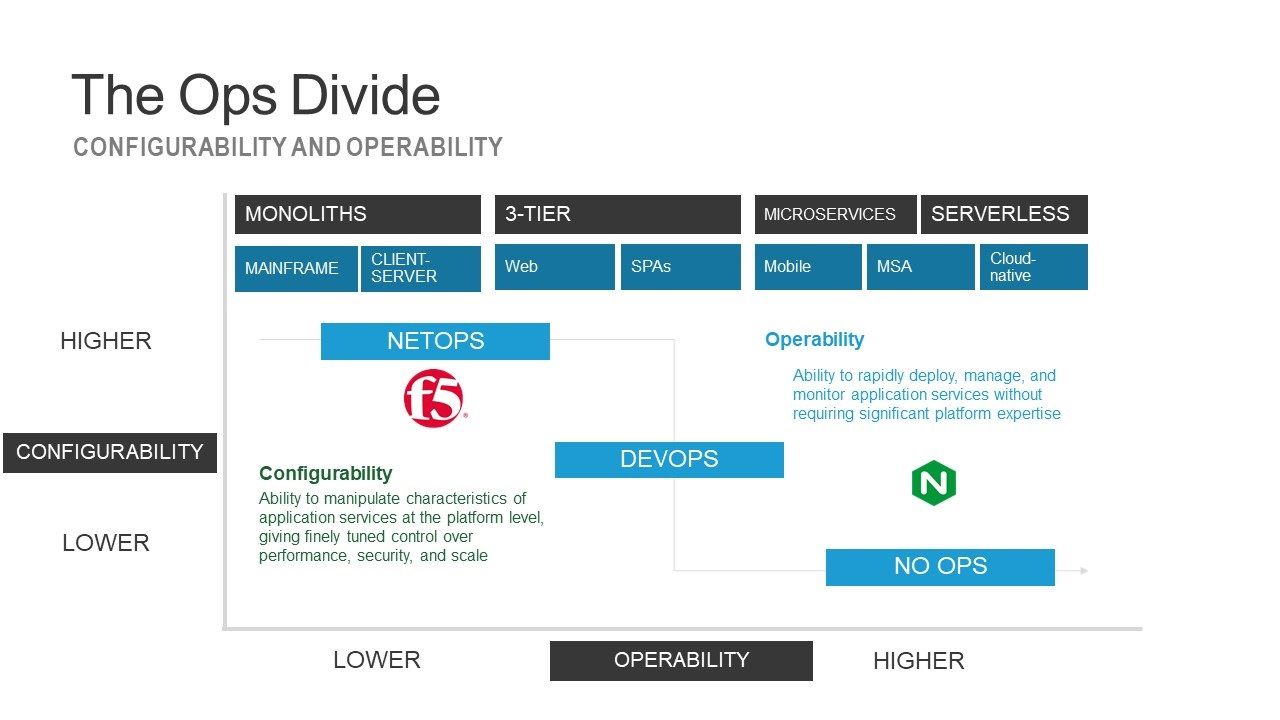
Derrière l’expression « simplicité opérationnelle » se cache une distinction entre la configurabilité et l’exploitabilité. Ces deux notions s’opposent nettement. D’un côté, il y a la configurabilité, c’est-à-dire la capacité à modifier les caractéristiques des services applicatifs au niveau du réseau, de la plateforme et des services applicatifs. C’est elle qui permet d’activer ou de désactiver l’algorithme de Nagle, ainsi que d’ajuster les paramètres qui influent sur les performances et l’efficacité des protocoles.
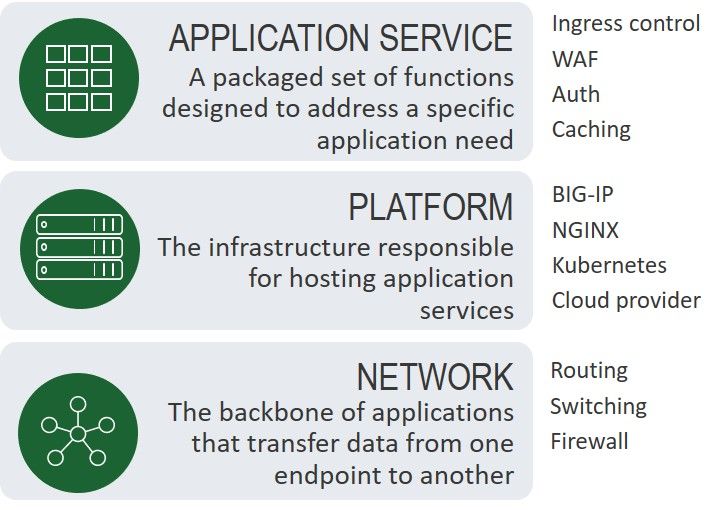
D’autre part, il y a l’exploitabilité, c’est-à-dire la capacité à déployer, gérer et surveiller rapidement les services applicatifs. En matière d’exploitabilité, il suffit de connaître le service applicatif, sans guère plus. Les opérateurs n’ont pas besoin d’être experts des couches plateforme ou réseau. Pour y parvenir, les options de configuration et les commandes disponibles au niveau de la couche des services applicatifs peuvent être limitées. L’objectif principal est de faciliter le déploiement et l’exploitation du service applicatif.
L’un des deux introduit de la complexité. L’autre la réduit. L’un exige des connaissances approfondies et étendues sur l’ensemble de la pile technologique. L’autre non. Chacun joue un rôle dans la livraison sécurisée des applications.
Séparation des responsabilités
Cette séparation est importante, car le cloud et les conteneurs poussent les infrastructures de services applicatifs à évoluer vers un modèle plus simple. Un certain nombre de services applicatifs sont désormais pris en charge par les conteneurs. L’équilibrage de charge, le contrôle des flux entrants, la supervision, les passerelles d’API et la sécurité des API sont considérés comme des composants indispensables à la réussite d’une stratégie de conteneurisation. En substance, la transformation des architectures entraîne une répartition des services applicatifs eux-mêmes. Certains sont mieux adaptés à un déploiement dans le chemin de données, tandis que d’autres s’intègrent davantage à l’architecture applicative.
Cela signifie que ce sont de plus en plus les équipes opérationnelles — et plus particulièrement DevOps — qui consomment les services applicatifs sur site et dans le cloud public. Cela a de profondes répercussions sur ces services applicatifs, car les équipes DevOps privilégient l’exploitabilité à la configurabilité. Les équipes DevOps ne cherchent pas particulièrement à optimiser les piles TCP ; elles veulent avant tout effectuer des déploiements rapides et fréquents, tout en maintenant la disponibilité des applications.
Cela s’explique en grande partie par l’importance accordée au délai de rentabilisation, qui exige d’accélérer la livraison et le déploiement. Personne n’a le temps de s’embarrasser de l’infrastructure : il faut mettre les applications sur le marché.
Mais cela ne signifie pas que la configurabilité n’est pas importante. Elle l’est, en particulier en matière de sécurité et de performances. Une pile réseau et plateforme standardisée n’est optimisée pour aucun usage particulier. Elle n’est pas capable de s’adapter pour optimiser l’expérience mobile tout en optimisant celle sur ordinateur. Elle n’est pas optimisée pour votre réseau, qu’il soit dans le cloud ou sur site.
Et, que nous voulions l’admettre ou non, les performances résultent de plusieurs facteurs. Si votre réseau est lent, votre application le sera encore plus. L’optimisation des couches réseau et plateforme est essentielle pour garantir non seulement la disponibilité, mais aussi les performances. La configurabilité doit donc être accessible à ceux qui sont en mesure d’en tirer parti.
Ce n’est pas un choix binaire
La configurabilité reste aussi importante que l’exploitabilité. Il ne s’agit pas vraiment d’un choix binaire, car la consommation des services applicatifs n’est pas binaire. Aujourd’hui, les équipes NetOps comme DevOps consomment des services applicatifs ; ce qui les distingue, ce sont leurs attentes en matière de déploiement et de gestion de ces services. Les NetOps ont besoin de configurabilité. Les DevOps ont besoin d’exploitabilité.
L’entreprise a besoin des deux, car une mise sur le marché rapide ne servira à rien si votre application n’est pas elle aussi rapide et fiable.
Ce fossé existe parce que la technologie se trouve dans une phase de transition entre un monde où la configurabilité était la règle et un avenir où l’exploitabilité est devenue une exigence. Aujourd’hui, il faut pouvoir combler ce fossé grâce à des services applicatifs qui répondent aux attentes opérationnelles de leurs exploitants. C’est pourquoi l’association de F5 et de NGINX est aujourd’hui si prometteuse.
Mais j’entrevois un avenir où configurabilité et exploitabilité pourront aller de pair. C’est pourquoi l’association de F5 et NGINX est si prometteuse pour demain. Et si vous souhaitez notamment savoir comment F5 et NGINX proposeront une gestion moderne des API, inscrivez-vous au prochain webinaire.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.