Quand avez-vous déménagé pour la dernière fois ?
À cette occasion, vous êtes-vous débarrassé de vos meubles ? De vos objets de décoration ? De vos tableaux ? De vos tapis ? Probablement pas. Vous en avez peut-être profité pour remplacer certaines affaires anciennes et usées par des neuves, mais vous avez emporté l’essentiel de vos biens avec vous.
Il s’avère que les portefeuilles d’applications d’entreprise ressemblent aux biens qui composent votre foyer. Lorsque les organisations adoptent de nouvelles architectures et développent de nouvelles applications, elles ne se débarrassent pas de celles qui existent déjà. Même si le portefeuille fait toujours l’objet d’un certain tri au fil du temps, les applications mises en service il y a plusieurs années à l’aide d’architectures traditionnelles restent généralement en activité, à condition qu’elles continuent d’apporter une valeur ajoutée à l’entreprise.
Pendant des années, cela a été présenté comme un fait, bien que peu de données viennent étayer cette affirmation. Personne ne conteste la véracité de ce postulat, mais il est appréciable de disposer enfin de données empiriques pour le confirmer.
Dans notre étude sur l’état des services applicatifs, nous nous intéressons aux tendances et aux technologies qui, selon nous, auront une incidence sur l’avenir des services applicatifs. Le cloud en fait partie, tout comme l’automatisation et l’orchestration. Mais ce sont peut-être les applications fournies et sécurisées par ces fonctions intermédiaires qui ont naturellement le plus d’impact sur les services applicatifs.
Nous avons donc interrogé les entreprises sur les architectures applicatives qu’elles utilisent et sur la composition de leur portefeuille d’applications.
Les résultats ne surprendront probablement personne, même si l’adoption rapide des architectures modernes — en particulier des microservices — mérite sans doute que l’on s’y attarde.
Comme vous le savez grâce à un article précédent, l’architecture applicative la plus répandue aujourd’hui dans les portefeuilles des entreprises reste traditionnelle : l’application web à trois niveaux (36 %). Elle est toutefois suivie de près par son prédécesseur, l’architecture client-serveur (34 %). Les mainframes et les monolithes représentent encore 11 % des portefeuilles applicatifs, mais les architectures modernes (ici, les applications mobiles et les microservices) les ont dépassés, représentant respectivement 14 % et 15 % du portefeuille applicatif.
C’est intéressant, mais la répartition entre architectures « traditionnelles » et « modernes » est encore plus fascinante. Pour les besoins de cette analyse, nous considérons que les architectures « traditionnelles » comprennent les monolithes, les architectures client-serveur et les applications web à trois niveaux. Les architectures « modernes » regroupent les applications mobiles et les microservices.
En utilisant ces catégories, nous constatons que la plupart (76 %) combinent les deux.
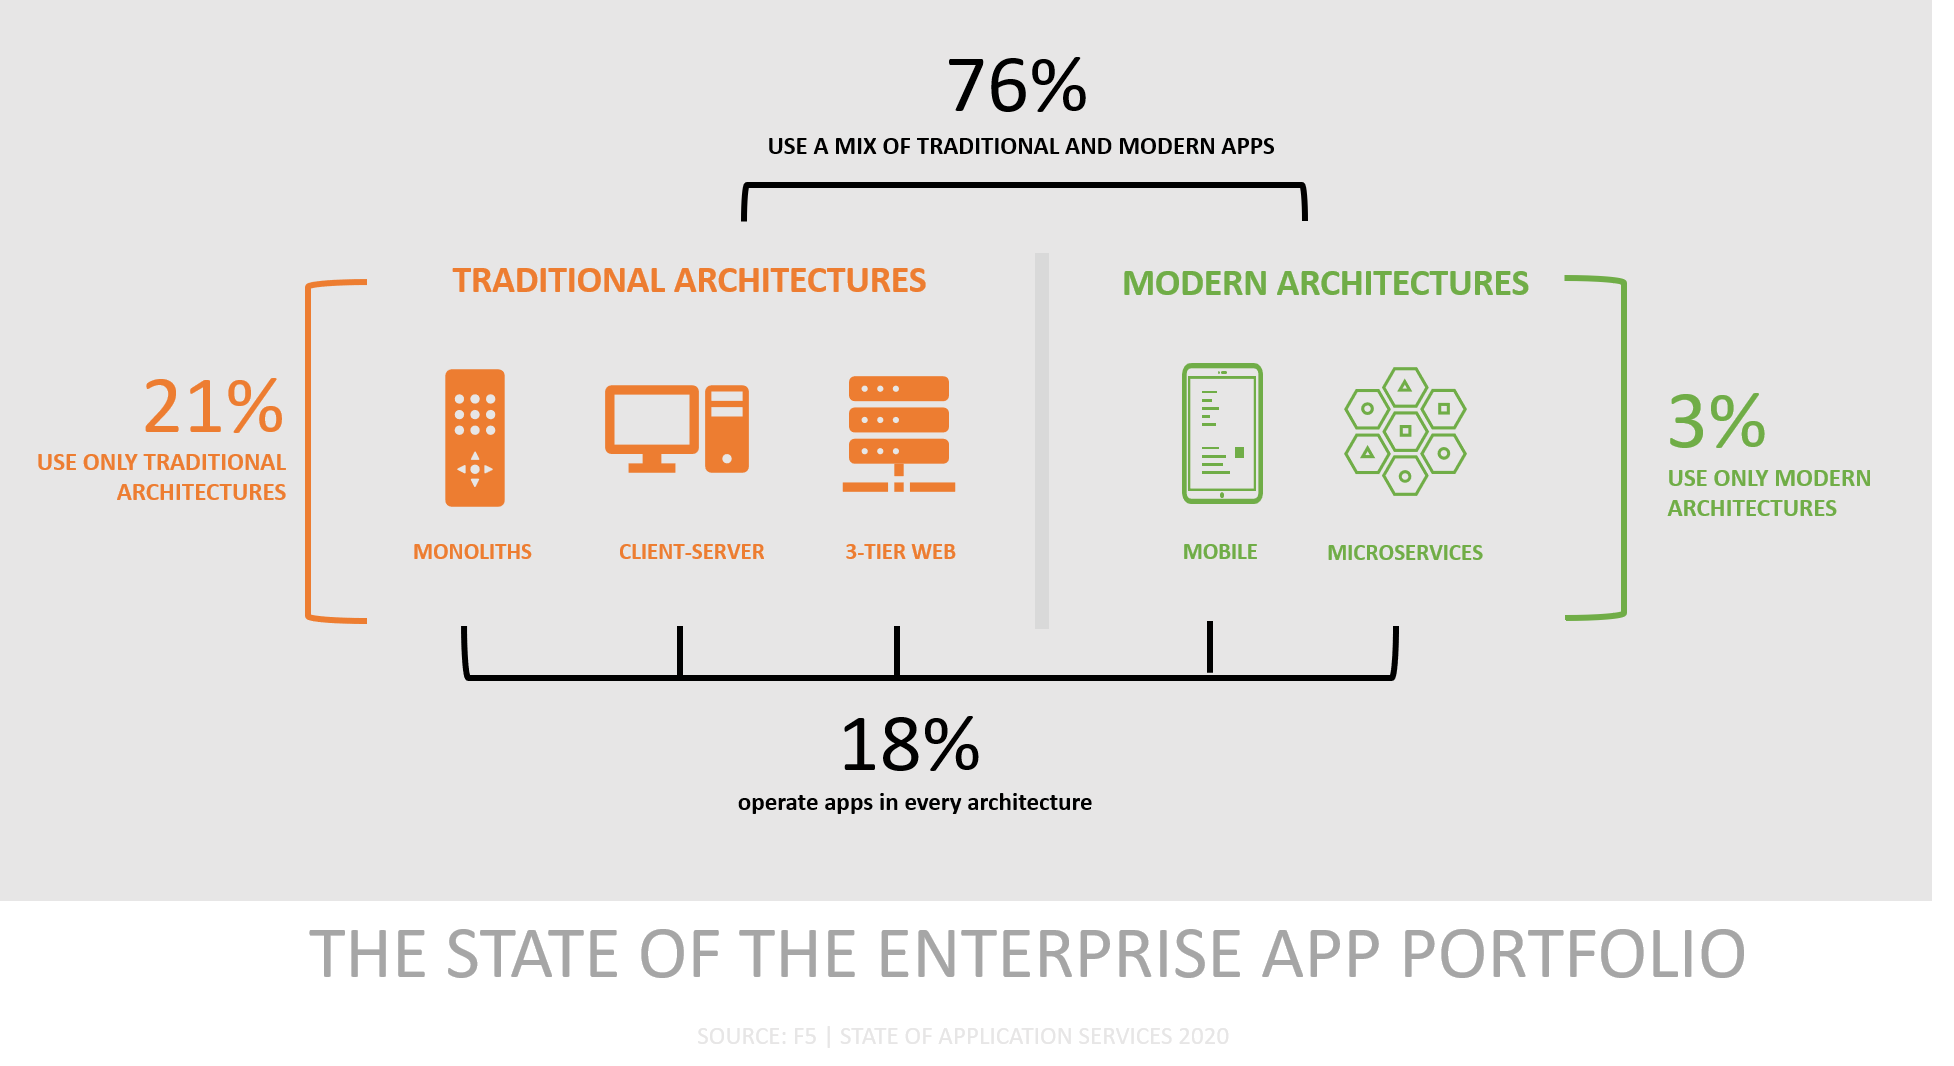
Les 24 % restants penchent nettement en faveur des architectures traditionnelles, 21 % utilisant exclusivement ce type d’architecture pour leur portefeuille d’applications. Les autres, que l’on pourrait qualifier d’audacieux, s’appuient uniquement sur des architectures modernes. Si un portefeuille d’applications d’entreprise compte en moyenne trois types d’architecture, la longévité de certaines entreprises se manifeste par le fait que 18 % des organisations exploitent des applications dans tous les types d’architecture. Les cinq.
Fait encore plus intéressant, 11 % des organisations n’utilisent qu’UNE seule architecture.
Les organisations gèrent des portefeuilles d’applications hétérogènes. À mesure qu’elles adoptent des architectures modernes, elles continuent d’utiliser des applications relevant de la catégorie des architectures traditionnelles et de les intégrer à leurs systèmes. Même si nous nous attendons à ce que la composition des portefeuilles d’applications évolue au fil du temps, à mesure que les applications arrivent en fin de vie et sont remplacées par des équivalents modernes, cette transition prend du temps. Dans certains cas, beaucoup de temps.
Je m’attends à ce que l’architecture client-serveur décline avant que l’architecture web à trois niveaux ne connaisse un recul significatif, parallèlement à un essor considérable des applications basées sur des microservices. Mais je ne prévois pas la disparition spectaculaire des systèmes centraux et des monolithes dans un avenir proche, compte tenu de l’étroite imbrication entre les activités métier et les applications fournies au moyen de telles architectures. En réalité, la transformation numérique favorise une intégration plus étroite entre les métiers et la technologie, et les « anciens » monolithes hébergés sur des systèmes centraux présentent souvent déjà une telle intégration.
Ainsi, si moins d’un tiers (31 %) des personnes interrogées nous ont indiqué que leurs applications étaient essentielles à leur activité, cette proportion atteint 38 % chez celles dont plus de la moitié du portefeuille applicatif est constituée de monolithes. De toute évidence, les monolithes et les systèmes centraux continuent de générer de la valeur pour l’entreprise, malgré leur ancienneté potentielle.
La relation avec les services applicatifs
Alors, pourquoi un fournisseur de services applicatifs et de solutions de sécurité s’intéresse-t-il aux architectures applicatives, au-delà de l’évidence selon laquelle « les applications doivent pouvoir monter en charge, être sécurisées et être rapides » ?
Les architectures applicatives ont toujours eu — et continueront d’avoir — une incidence profonde sur la manière dont les services applicatifs sont fournis. Les architectures traditionnelles, par exemple, sont bien adaptées aux mécanismes de fourniture traditionnels basés sur des proxys, tels que le contrôleur de mise à disposition d’applications (ADC). Mais les applications modernes, qui s’appuient fortement sur les API et les modèles d’exécution distribués, introduisent de nouveaux mécanismes de fourniture souvent mieux adaptés aux exploitants de ces applications. Les options natives pour les conteneurs, ainsi que les modèles « en tant que service », sont souvent associés aux applications modernes. En outre, les plug-ins pour serveurs web et serveurs d’applications (à l’instar des modules NGINX) constituent des mécanismes de fourniture de services applicatifs de plus en plus attrayants.
En réalité, les microservices fragmentent le réseau. Ce faisant, ils déplacent le centre de gravité des architectures de mise à disposition vers l’application. Cela rapproche certains services applicatifs critiques — notamment ceux liés à la disponibilité et à la sécurité — de l’application, voire les intègre directement à celle-ci.
Cela va changer la façon dont notre secteur déploie et exploite les services applicatifs, ainsi que la manière dont F5, en tant que fournisseur, les propose.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.