APIとサードパーティ連携を保護する方法
デジタルビジネスの基盤を保護
APIは、最新のアプリの基盤であり、AIアプリへの橋渡し役でもあります。異なるシステムやエコシステムを連携させることで、広範なサードパーティエコシステムを活用し、市場投入までの期間を短縮するとともに、ユーザーエクスペリエンスを向上できます。一方、APIの利用急増と生成AIの台頭により、アーキテクチャの分散化と複雑化が進み、重大なリスクが生じています。その結果、アプリとAPIの保護はさらに難しくなり、攻撃者にとって極めて魅力的な標的となっています。組織がアプリポートフォリオのモダナイゼーションを進め、新たなデジタル経済でイノベーションに取り組み続ける中、APIの数は2031年までに10億に達すると予測されています。
主なメリット
分散型セキュリティ
F5は、データセンター、複数のクラウド、エッジ、モバイルアプリのバックエンド、サードパーティ統合など、APIが存在するあらゆる環境で稼働します。
継続的な保護
F5のソリューションは、コードからテスト、本番環境に至るまで、APIの背後にある重要なビジネスロジックを継続的に検出し、自動的に防御します。そのために、環境全体を可視化し、実用的なインサイトと高度にトレーニングされた機械学習を提供します。
一貫した適用
F5のセキュリティは、APIスキーマの学習、自動リスクスコアリング、機械学習ベースの保護を基盤とするポジティブセキュリティモデルを採用しています。
2031年までに、セキュリティを確保すべきAPIは10億を超える可能性があります。
APIの課題と潜在的なリスクを理解する
エンドポイントと統合のネットワークが絶えず拡大し、APIが無秩序に増加する中、セキュリティチームが手作業で重要なビジネスロジックを特定し、保護することは現実的ではありません。APIは、データセンター、パブリッククラウド、エッジサイトを活用するハイブリッド環境やマルチクラウド環境など、異種インフラストラクチャ全体にますます分散しています。その結果、重要なビジネスロジックが一元管理されたセキュリティ制御の範囲外にさらされています。さらに、アプリケーション開発チームはイノベーションに向けて迅速に開発を進めるため、API呼び出しがビジネスロジックの奥深くに埋もれ、安全でないコードを参照する場合があり、保護が困難になります。
イノベーションのスピードが重視されるあまり、セキュリティへの対応が後回しになることが少なくありません。API自体の設計でセキュリティが見落とされる場合もあります。また、セキュリティが考慮されていても、複数のクラウドやアーキテクチャにまたがるアプリケーションのデプロイを維持する際の複雑かつ微妙な要件により、ポリシーの設定に不備が生じることがよくあります。
APIはマシン間のデータ交換を目的として設計されているため、多くの場合、機密データに直接アクセスする経路となりますが、ユーザー向けWebフォームの入力検証と同等のリスク管理策が講じられていないことも少なくありません。しかし、こうしたエンドポイントもWebアプリを悩ませる攻撃の対象となります。具体的には、脆弱性の悪用、ビジネスロジックの不正利用、アクセス制御の回避であり、データ侵害、ダウンタイム、アカウント乗っ取り(ATO)につながる可能性があります。
APIエンドポイントには、ビジネスロジック攻撃のリスクを軽減するためのコード分析、ペネトレーションテスト、脅威モデリングなど、Webアプリケーションと同等のリスク管理策による評価が必要です。さらに、シャドーAPIやゾンビAPIのように、セキュリティチームの管理対象外にある、または実質的に放棄されているエンドポイントがもたらす意図しないリスクを軽減するには、追加の考慮が必要です。
APIファーストアーキテクチャが攻撃対象領域に及ぼす影響は、いまだ広く理解されていません。
APIはWebアプリと同様の攻撃を受ける可能性がある
APIは、Webアプリケーションを標的とする既知の攻撃の多くに対して同様に脆弱であるため、APIセキュリティインシデントは、特に注目を集めたデータ侵害の原因となってきました。脆弱な認証/認可制御、設定ミス、ビジネスロジックの悪用、サーバーサイドリクエストフォージェリ(SSRF)などのリスクは、WebアプリとAPIの両方に影響します。特に懸念されるのは、脆弱性の悪用や、ボットおよび悪意のある自動化による不正利用です。
- インジェクションとクロスサイトスクリプティング(XSS)により、データへの不正アクセスが発生する可能性があります。
- 分散型サービス拒否(DDoS)攻撃により、収益を生み出す重要なサービスが中断する可能性があります。
- クレデンシャルスタッフィングやその他の自動化された攻撃は、侵害、データ漏えい、不正行為につながる可能性があります。
APIは設計から実装までの全工程で意図しないリスクをもたらす
アプリケーションの分散化と非集中化が進み、APIがその相互接続を担うようになっています。オンライン環境で競争力を維持するには、ビジネス価値を高めるモバイルアプリやサードパーティ統合が不可欠です。F5 Labsの調査では、最新のアプリケーションアーキテクチャを採用する業界が増えるにつれ、APIが攻撃対象として注目されるようになっている実態を詳しく解説しています。その一因は、APIの構造化が進んでおり、攻撃者が悪用しやすいことにあります。
包括的なガバナンス戦略がないままAPIが広く分散すると、リスクが高まります。複雑なサプライチェーンとの統合やCI/CDパイプラインによる自動化に伴い、継続的なアプリケーションライフサイクルプロセスの中でアプリケーションとAPIが絶えず変化するため、このリスクはさらに増大します。
インターフェースの多様化と潜在的なリスクへの露出を踏まえ、セキュリティチームは、モダンアプリやAIアプリの構成要素に相当する正面玄関だけでなく、すべての窓も、プロアクティブかつ動的、継続的に保護する必要があります。
APIセキュリティソリューション
機械学習の進歩により、テスト環境と本番環境の両方でAPIエンドポイントを動的に検出し、その相互依存関係を自動的にマッピングできるようになりました。これにより、API通信パターンを継続的に分析し、リスクを高めるシャドーAPIや文書化されていないAPIを特定するための実用的な手段が得られます。
さらに、エンドポイントを継続的に監視・分析することで、セキュリティベースラインを自律的に構築できます。これにより、セキュリティチームの負担を不必要に増やすことなく、リアルタイムの検知、リスクスコアの自動算出、悪意のあるユーザーへの対策が可能になります。
この継続的かつ自動化された保護により、高度に調整されたポリシーを、あらゆるアーキテクチャ、すべてのAPI、ソフトウェア開発ライフサイクルの全段階にわたって一貫して適用できます。これにより、エクスプロイトを緩和し、ビジネスロジック攻撃を抑止するとともに、スキーマ、プロトコル準拠、アクセス制御を適用します。
企業は、最新のアーキテクチャとサードパーティ連携を活用して新たなユーザー体験を開発すると同時に、レガシーアプリをモダナイズする必要があります。コアからクラウド、エッジに至るまでAPIを保護する包括的なガバナンス戦略は、既知および未知のリスクを軽減しながら、デジタルトランスフォーメーションを支援します。
包括的なガバナンス戦略は、既知および未知のリスクを軽減しながら、デジタルトランスフォーメーションを支援します。
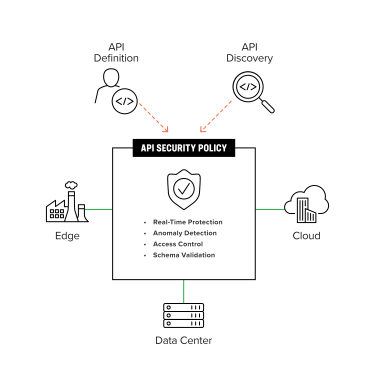
主な機能
公開されているWebアプリとAPIの既知のリスクを把握し、AIで強化されたインサイトを活用してテスト中の脆弱性を特定することで、修復を支援します。
動的APIディスカバリ
エンタープライズアプリのエコシステム全体にわたるAPIエンドポイントを検出します。
API定義のインポート
OpenAPI仕様に基づいて、ポジティブセキュリティモデルを作成し、適用します。
ポリシーの自動化
開発フレームワークやセキュリティエコシステムと統合できます。
異常検知
自動リスクスコアリングと機械学習を活用して、不審な行動や悪意のあるユーザーを特定します。
プロトコルおよび認証への準拠
REST、GraphQL、gRPCベースのAPI、各種認証方式、JSON Web Token(JWT)をサポートします。
可視化とインサイト
APIの関係性グラフを作成し、エンドポイントのメトリクスを評価します。
柔軟なAPIセキュリティのパラダイム
F5ソリューションは、あらゆる環境で運用できる柔軟性を提供します。環境全体を可視化し、機械学習に基づく保護を自動化することで、効果を最大限に高め、セキュリティチームの負担を軽減します。F5は、専業ベンダーや特定分野に特化したソリューションを統合し、ハイブリッド環境とマルチクラウド環境を一貫して保護することで、レジリエンスと修復対応の向上を支援します。
APIセキュリティの導入における主な考慮事項:
- ハイブリッドおよびマルチクラウドのサポート
環境全体の可視化と一貫したポリシー適用により、複雑さやツールの乱立、設定ミスのリスクを軽減し、修復を迅速化できます。 - 既存の開発プロセスとの統合
セキュリティチームは、テスト中にリスクをプロアクティブに特定し、ネイティブのterraformレジストリを介してセキュリティポリシーをCI/CDパイプラインに統合することで、アプリケーションライフサイクルに対応できます。 - ポジティブセキュリティモデル
F5ソリューションは、OpenAPI定義、Swaggerファイル、ゼロトラスト原則を使用してスキーマを適用するポジティブセキュリティモデルにより、ポリシーを簡素化します。 - 自動化された防御
機械学習ベースの異常検知により、環境全体にわたるポリシー調整や過剰な誤検知でセキュリティチームに負担をかけることなく、脆弱性の悪用、ビジネスロジックの不正利用、サービス拒否攻撃に対処します。 - 充実した可視化
API使用状況のベースラインをドリルダウンできるセキュリティダッシュボードにより、運用担当者はインサイトを関連付け、インシデント対応を簡素化できます。 - セキュリティレジリエンス
永続性の高いテレメトリと高度にトレーニングされた機械学習により、デジタルビジネスのスピードに対応し、新たに出現する敵対的AI攻撃を緩和する、より効率的で効果的なセキュリティを実現します。
アプリのセキュリティを確保することは、ビジネス、顧客、収益源を守ることにつながります。
まとめ
F5ソリューションは、クラウドやアーキテクチャを横断して重要なビジネスロジックとサードパーティ統合を継続的に検出し、自動的に保護することで、企業ポートフォリオ全体のAPIを保護します。
包括的で一貫性のあるセキュリティポリシーと、MLを活用したレジリエントな防御を組み合わせることで、組織はAPIセキュリティをデジタル戦略に整合させることができます。これにより、リスク管理を改善し、確信を持ってイノベーションを推進し、運用を効率化できます。