F5 Distributed Cloud Web App Scanning
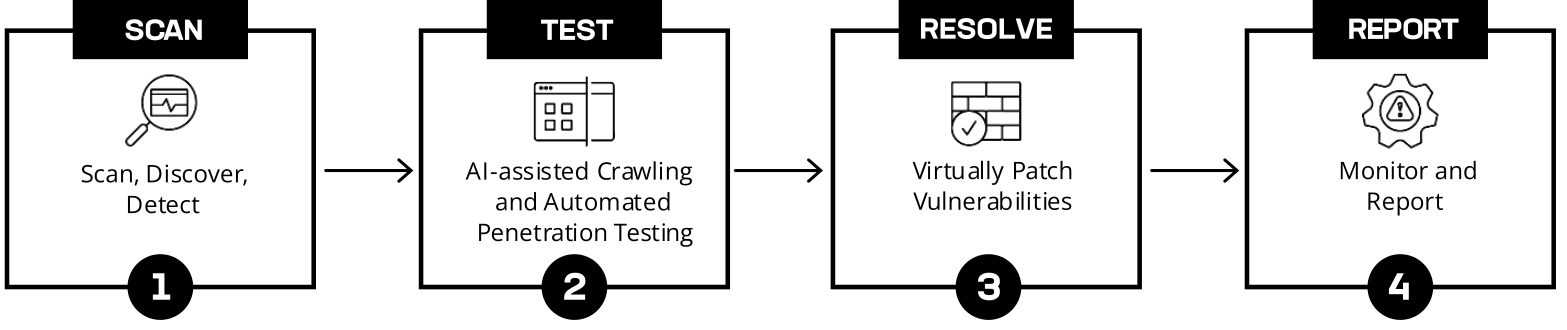
外部攻撃対象領域を動的かつ継続的にスキャンし、外部に公開されているWebアプリケーションとAPIを特定します。自動ペネトレーションテストにより、脆弱性を検出して報告します。
Webアプリを自動でクロール、スキャン、テスト
ソフトウェアデリバリーの高速化とAIの進歩に従来のセキュリティガバナンスが追いつかない状況が続く一方、攻撃者はAIを活用し、脆弱性の特定と悪用を大規模かつ迅速に進めています。F5 Distributed Cloud Web App Scanningは、外部攻撃対象領域を動的かつ継続的にスキャンしてテストし、Webアプリの進化に伴う脆弱性を検出して報告することで、こうした変化への対応を可能にします。
継続的な自動セキュリティテストのメリット
急速に変化する攻撃対象領域に先手を打つ
外部攻撃対象領域を継続的にマッピングし、外部に公開されているWebアプリと共通脆弱性識別子(CVE)を把握します。
Distributed Cloud Web App Scanningは、外部攻撃対象領域を継続的に管理します。ドメインを自動的にスキャンし、外部に公開されているWebアプリ、サーバーバージョン、オペレーティングシステム、ホスティングプロバイダー、既知の脆弱性の影響を受けるサービスを特定します。外部向けアプリのエコシステム全体を常に最新の状態で容易に把握できるため、ソフトウェア開発サイクルの高速化に伴ってアプリが進化する中でも、リスクに先手を打つのに役立ちます。
AIを活用した偵察と脆弱性悪用への対策
AIを活用したクローリングと自動テストにより、Webアプリを詳細かつスケーラブルに評価し、OWASP Top 10の脆弱性を継続的に可視化します。
Distributed Cloud Web App Scanningは、外部公開Webアプリをインテリジェントにクロール、スキャン、テストし、WebアプリおよびLLMのOWASP Top 10カテゴリに該当する脆弱性を検出します。攻撃者に悪用される前に脆弱性をプロアクティブに発見できるため、脅威にさらされる領域をリアルタイムで縮小できます。自動テストを実行することで、本番環境に潜む未知の脆弱性を迅速に特定し、アプリのセキュリティ確保に役立つ実用的なインサイトを得られるため、大規模で複雑なアプリポートフォリオ全体のリスクに速やかに対処できます。
外部公開Webアプリのセキュリティを強化
F5 WAFでアプリにほぼリアルタイムで仮想パッチを適用し、攻撃者に先んじて対処します。
F5 Distributed Cloud Web App Scanningにより、組織は外部公開Webアプリの脆弱性を特定し、十分な情報に基づいて迅速に修復できます。実用的なインサイトと技術的なガイダンスを提供するこのソリューションは、F5 WAF for BIG-IPとシームレスに連携し、仮想パッチによる対応を効率化します。ユーザーはテスト結果を効率的にインポートし、脆弱性を特定のエンドポイントにマッピングして、対象を絞ったシグネチャセットをわずか数回のクリックで適用できるため、正確かつタイムリーな緩和が可能です。このアプローチにより、攻撃者に悪用される前に脆弱性へ対処し、正規ユーザー向けアプリの安定したパフォーマンスを維持しながら、重要なシステム、サービス、データを保護できます。
コンプライアンスレポートを効率化
明確で実用的な脆弱性レポートとセキュリティ態勢の検証により、コンプライアンス対応を簡素化
F5 Distributed Cloud Web App Scanningは、SOC 2やISO 27001などの主要な業界フレームワークへの準拠を支援する、明確で包括的なレポートを提供し、コンプライアンスプロセスを簡素化します。このソリューションは、スクリーンショット、動画、技術的証拠で補足された詳細な調査結果など、状況に応じたインサイトを提供するため、組織はコンプライアンスを容易に検証できます。透明性の高いレポートと効率的な文書化を実現することで、F5は、チームが規制要件への対応に安心して取り組みながら、情報に基づいて迅速に行動できるよう支援します。
コア機能
スキャンとテストを自動化セキュリティの専門知識や複雑な設定は不要。わずか数分で開始し、Webアプリの脆弱性を発見できます。
アプリを包括的にカバーAIを活用したクロールとナビゲーションにより、あらゆるWebアプリに対して、実際の利用状況に即したコンテキスト認識型の入力を生成します。
インサイトと可視性スクリーンショット、動画、技術的な詳細を含む包括的なコンテキストを把握できます。
統合AIアシスタント検出された脆弱性を把握し、分析します。
統合MCPサーバー 独自のAIエージェントから自然言語を通じて脆弱性データをシームレスに利用できます。
DevOpsとの統合 CI/CDパイプラインやタスク追跡ツール内で作業できます。
レポート作成検出結果を、指定したタスクトラッカーまたはPDFで自動送信できます。
仮想パッチ適用 テスト結果をF5 WAF for BIG-IPにインポートし、対象を絞った保護による迅速な対応を可能にします。
AIを活用したWebアプリケーションセキュリティテストの自動化
F5 Distributed Cloud Web App Scanningにより、Webアプリ、リポジトリ、公開サーバー、その他のコンポーネントを含む、組織の外部攻撃対象領域を継続的に監視できます。大規模なクローリングとペネトレーションテストを自動化することで、OWASP Top 10を含む脆弱性を検出し、本番環境で迅速に仮想パッチを適用するための実用的な根拠を提供します。この効率的なアプローチは、リスクの迅速な特定と軽減に役立ち、Webプレゼンスを狙う進化し続ける脅威への先手を打つことができます。
Software-as-a-Service(SaaS)
管理対象のハードウェアやソフトウェアを必要とせず、F5独自のインフラストラクチャから、公開されているWebアプリを大規模にスキャンおよびテストできます。
オンプレミス
Dockerを使用して、お客さまの環境内でサービスを導入し、ご自身で管理できます。
リソース
製品ドキュメント
よくあるご質問
大規模かつ分散したアプリポートフォリオに対して手動のペネトレーションテストを継続的に実施することは、多大なリソースとコストを要するため、ほとんどの組織にとって現実的ではありません。F5 Distributed Cloud Web App Scanningが提供するような自動スキャンとペネトレーションテストは、組織の手動ペネトレーションテストを補完し、定期テストの合間を埋めることができます。開発のペースに合わせて、実行時にアプリポートフォリオ全体を大規模かつ継続的にスキャンし、アプリのセキュリティ態勢と脆弱性について、一貫性のある最新の状況を把握できます。
F5は、OWASP Top 10: 2025およびOWASP Top 10 for LLM Applicationsで示されている脅威の発見を目的として、F5 Distributed Cloud Web App Scanningに自動検出・テスト機能を実装しています。
仮想パッチとは、基盤となるコードを変更せずに、脆弱性のあるアプリに対象を絞った緩和策を適用する機能です。F5 Distributed Cloud Web App ScanningはF5 WAF for BIG-IPとシームレスに連携し、特定された脆弱性を即座にインポートして、最小限の手間で的確なシグネチャセットを導入できます。これにより、攻撃者に悪用される前にセキュリティ上のギャップを解消し、不可欠な保護をほぼリアルタイムで実現すると同時に、開発チームが恒久的な修正を実装するために必要な時間を確保できます。