Há muitos outros atributos que podem ser extraídos de uma solicitação de aplicativo aparentemente simples, além do que se percebe à primeira vista. Há, é claro, o endereço IP, a partir do qual é possível determinar a localização de uma pessoa. Isso é geolocalização, e hoje é uma prática bastante comum coletar esse dado. Mas também é possível inferir outros atributos com base nele, como “dentro das instalações de uma empresa”. Também é possível usar técnicas um pouco mais avançadas de mineração de dados para determinar se a localização é ou não habitual para o usuário que está tentando acessar o aplicativo.
E isso é apenas a partir de um endereço IP. Os parâmetros do sistema operacional e do dispositivo podem ser facilmente obtidos examinando os cabeçalhos da solicitação HTTP enviada para acessar a aplicação. Quando se trata de um navegador da web, é possível realizar uma identificação ainda mais específica e, posteriormente, compará-la com comunicações anteriores para determinar se “Jim” é realmente o mesmo “Jim” ao qual você concedeu acesso no passado.
Todas essas informações — as variáveis extraídas e inferidas — compõem o que o setor de controladores de entrega de aplicações (ADC) chama de “contexto” há muitos anos. É esse contexto que fundamenta as decisões de segurança, possibilita inovações na entrega e auxilia na aplicação de técnicas de aceleração que melhoram a experiência com a aplicação.
Portanto, não foi nenhuma surpresa ler este artigo que declara a morte do RBAC e a introdução do ABAC (Controle de Acesso Baseado em Atributos). Ele se baseia no contexto, apenas descrito por uma sigla muito mais interessante, que soa melhor (e parece algo muito mais formal). O foco do artigo (vá em frente e leia; estarei aqui quando você voltar...) está, na verdade, em eliminar a função como principal meio de autorização e substituí-la por atributos, tratando mais de um mecanismo de controle de acesso interno ou entre empresas, mas o conceito tem ampla aplicação. Ele é muito utilizado em soluções antifraude, por exemplo, nos setores bancário e financeiro. Você provavelmente já interagiu com uma delas ao acessar sua conta bancária ou consultar seus investimentos e, durante o processo, o aplicativo o incomodou com uma de suas perguntas de segurança — porque você estava acessando de um local que não é habitual, usando um novo dispositivo ou um navegador diferente.
Considerando que uma porcentagem significativa dos comprometimentos ocorridos nos últimos 15 anos foi atribuída a problemas de acesso a aplicativos (principalmente credenciais roubadas), resultando em milhões de dólares em fraudes e na perda de informações pessoais, esses tipos de técnicas são cada vez mais importantes para proteger tanto os dados corporativos quanto os dos consumidores. De acordo com o relatório da Javelin Strategy & Research Relatório de Fraude de Identidade de 2014: Violações de Dados de Cartões e Hábitos Inadequados dos Consumidores em Relação a Senhas Impulsionam Tendências Preocupantes de Fraude 61% das violações em geral são resultado de credenciais roubadas.
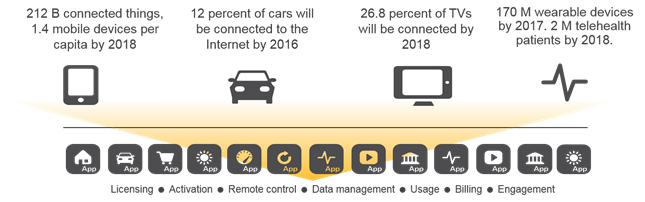
E agora, dado o número crescente de “coisas” que se comunicarão com aplicativos em todo o mundo, a necessidade de fornecer a essas “coisas” acesso aos aplicativos é uma questão de sobrevivência.
E isso tradicionalmente significa algum tipo de credencial. Credenciais que podem ser roubadas e usadas (ou abusadas) para causar estragos em sistemas internos, redes e dados.
Não conheço nenhuma organização que esteja considerando seriamente atribuir a uma função cada “coisa” à qual talvez precise conceder acesso. A escala necessária para isso é possível, mas não é viável. Além disso, atribuir identidades individuais a cada uma dessas “coisas” parece um desafio intransponível; matematicamente, um limite* que jamais poderá ser alcançado. Mas o fato é que essas coisas (e seus proprietários) precisarão acessar aplicativos, alguns dos quais poderão estar no seu próprio data center. Aplicativos que as ativam, controlam e fornecem informações sobre elas.
É importante considerar isso antes da implantação. Antes da disponibilização geral. Antes que milhões de consumidores tenham a sua “coisa” tentando acessar esses aplicativos.
Pense agora em como você fornecerá acesso seguro, antes que isso se torne um problema. Projete uma solução baseada no contexto — em atributos — antes que sejam necessárias atualizações de firmware ou software em milhões de dispositivos.
O fabricante de uma interface de rede (Ethernet, Bluetooth etc.) pode ser identificado pelos endereços MAC. Essa é uma informação extremamente relevante para solucionar problemas em uma rede local, especialmente se o engenheiro ou operador puder identificá-la facilmente em uma captura de pacotes. Haverá oportunidades com “coisas” que ofereçam o mesmo tipo de identificação baseada em atributos, o que pode ajudar a projetar e implementar um sistema ABAC. Não endereços MAC, que não persistem fora do domínio local, mas outros atributos de identificação do dispositivo que possam ser incorporados à troca de comunicações e usados pelos controladores de acesso para determinar a legitimidade.
E, considerando a quantidade de coisas que você terá de identificar se estiver atuando no universo da IoT, será importante projetar e implementar um sistema desse tipo.
Portanto, se você está mergulhando na IoT (e os dados do nosso próximo relatório State of Application Delivery 2016 indicam que muitos de vocês estão), então realmente não é cedo demais para começar a pensar em como gerenciar o acesso com segurança. Chame isso de contexto, de ABAC ou de qualquer outra coisa. Mas, seja qual for o nome, não deixe que isso seja algo que você se esqueceu de considerar — e de colocar em prática.
*Tudo bem, eu admito. Minha habilitação secundária na graduação foi, de fato, em matemática. Pronto. Falei.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...