Ao longo do último ano, os diretores de segurança da informação (CISOs) acompanharam a ascensão da navegação agêntica com uma mistura de curiosidade e preocupação. Ao contrário dos navegadores tradicionais, os navegadores agênticos não apenas carregam uma página da web; eles agem sobre ela. Eles leem conteúdos, clicam em links, resumem documentos, extraem dados, preenchem formulários e até fazem compras em nome dos usuários. Em essência, esses navegadores “navegam na web por você” e realizam tarefas autônomas, como enviar e-mails, criar eventos no calendário ou até fazer compras.
“Navegadores agênticos combinam percepção (leitura e compreensão) com execução (realização de ações): o que parece ser conteúdo inerte para uma pessoa pode se tornar uma instrução executável para um agente de IA.”
À medida que o F5 Distributed Cloud Bot Defense classifica padrões de tráfego em aplicações reais, uma pergunta continua surgindo entre os líderes de segurança: em que a navegação agêntica é diferente — e ela traz mais abusos e riscos — em comparação com a navegação tradicional?
Com base em pesquisas independentes e documentadas publicamente sobre navegadores agênticos, a resposta parece ser sim: a navegação agêntica cria novos vetores de abuso e aumenta os riscos, pois essas ferramentas interpretam o conteúdo próprio e de terceiros como instruções literais. Isso significa que elas podem ser sequestradas para executar ações maliciosas usando as credenciais existentes de um usuário.
Como a navegação agêntica muda o modelo de ameaças
Os navegadores tradicionais renderizam conteúdo e dependem de decisões humanas para realizar ações. Por definição, os navegadores agênticos combinam percepção (leitura/compreensão) com execução (realização de ações). Essa combinação altera o limite de confiança: o que parece ser conteúdo inerte para uma pessoa pode se tornar uma instrução executável para um agente de IA. Pesquisadores demonstraram que invasores podem ocultar instruções em URLs, HTML, comentários e até mesmo capturas de tela. Quando um agente as processa, essas instruções podem ser executadas em sessões autenticadas.
É exatamente por isso que é importante distinguir o tráfego de agentes do tráfego humano. As sessões de agentes tendem a apresentar padrões não humanos (análise em velocidade de máquina, interações autônomas com formulários e navegação não linear), permitindo que os sistemas de mitigação de bots as detectem e tratem de forma diferenciada — um controle essencial à medida que o ecossistema se torna mais robusto.
Exemplos de ataques direcionados ao comportamento de agentes
A seguir, apresentamos alguns dos riscos de segurança e privacidade introduzidos pelos navegadores agênticos.
CometJacking é um método de injeção de prompt no qual uma URL maliciosa transforma secretamente um assistente de navegador prestativo em um ladrão de dados, usando uma única URL como instrução para exfiltração de dados. O link contém comandos ocultos que instruem o agente a coletar dados (como e-mails e compromissos do calendário), ofuscá-los (por exemplo, com codificação Base64) e exfiltrá-los para um endpoint controlado pelo invasor. Não é necessário roubar credenciais, pois o agente já tem acesso legítimo.
Instruções ocultas incorporadas em páginas da web representam outro risco de segurança. Quando os usuários pedem a um navegador para “resumir esta página da web”, o navegador pode enviar conteúdo ao seu LLM sem distinguir de forma confiável o conteúdo não confiável da página — que pode conter instruções incorporadas — dos comandos do usuário. Isso permite que injeções indiretas de prompts, por meio de texto invisível ou oculto, acessem endereços de e-mail e senhas de uso único, além de realizarem ações não autorizadas entre abas.
Ataques esteganográficos por captura de tela ocorrem quando o recurso de reconhecimento óptico de caracteres (OCR) de capturas de tela de um navegador detecta textos ocultos, legíveis por máquina, mas invisíveis para seres humanos. Após serem extraídas por OCR, essas “instruções fantasma” são interpretadas como comandos, contornando as proteções tradicionais do navegador (como a política de mesma origem) e permitindo acesso não autorizado e roubo de dados. Um site que exibe links para imagens de terceiros pode estar sofrendo um ataque ativo sem que haja qualquer diferença perceptível no conteúdo apresentado.
Esses exemplos de ataques ao comportamento agêntico apontam para problemas sistêmicos — e não isolados — que são inerentes à navegação agêntica: combinar canais de conteúdo e de comando abre espaço para injeção de prompts e sequestro de instruções, a menos que haja limites rigorosos. Muitos navegadores nativos de IA ainda não foram suficientemente “testados em condições reais”, e essa vulnerabilidade pode se estender a qualquer aplicativo ou conector integrado.
A principal conclusão? A navegação tradicional não trata conteúdo como comandos; no entanto, a navegação agêntica trata, e pesquisas recentes indicam que invasores podem explorar essa diferença.
Práticas recomendadas para mitigar os riscos da navegação agêntica
Diante das explorações já demonstradas contra navegadores agênticos e da probabilidade de que riscos semelhantes existam em outras ferramentas agênticas, os CISOs devem adotar uma política explícita e uma estrutura de controles para a navegação agêntica.
- Implemente controles de acesso e políticas. Isso inclui restringir ou permitir condicionalmente navegadores agênticos. Adote listas explícitas de permissão e bloqueio para navegadores baseados em IA na borda da rede, em firewalls de aplicações web (WAFs) e nas camadas de aplicação. Considere os clientes agênticos como de maior risco devido às ações autônomas e ao processamento de instruções. Além disso, exija autenticação reforçada para operações sensíveis. Acione a autenticação multifator (MFA) ou a reautorização para exportações de dados, alterações de perfil ou credenciais, eventos de pagamento e ações administrativas, a fim de limitar os danos caso um agente seja sequestrado durante uma sessão autenticada.
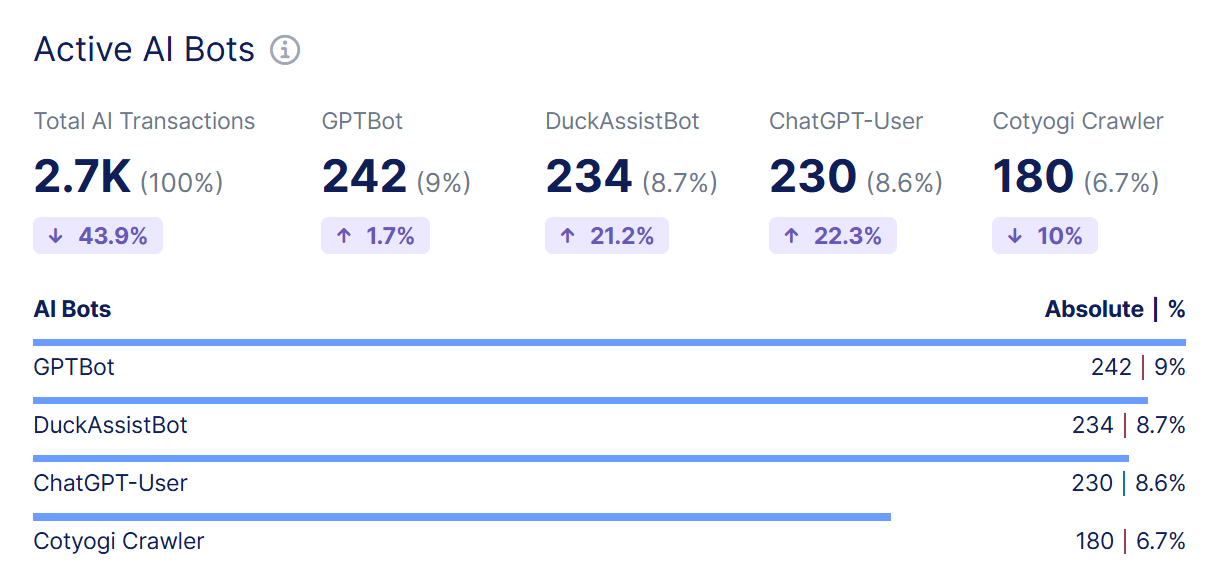
- Detecte e monitore. Use o Distributed Cloud Bot Defense para detectar e classificar o tráfego de agentes, distinguindo sessões humanas de sessões de agentes por meio de indicadores comportamentais e baseados em sinais. Aplique políticas adaptativas às sessões de agentes. Além disso, empregue o monitoramento contínuo de anomalias comportamentais para identificar sequências rápidas ou consistentes demais para serem realizadas por humanos. Combine-o com a pontuação de risco para acionar desafios ou conter sessões temporárias.
- Aplique medidas de proteção no nível da aplicação. Valide todas as solicitações que alteram o estado e imponha verificações no lado do servidor (nunca confie apenas nos sinais do cliente). Isso reduz a taxa de sucesso de ataques com instruções ocultas que induzem agentes a realizar ações prejudiciais. Aplique limites de taxa a endpoints confidenciais para restringir tentativas de autenticação, operações financeiras e endpoints de exportação/download, reduzindo abusos automatizados em velocidade de máquina.
- Minimize a exposição de dados confidenciais por visualização. Projete as páginas de modo que os agentes não consigam extrair grandes quantidades de dados confidenciais em uma única solicitação. Além disso, faça um inventário das ferramentas de IA e dos navegadores com agentes e mantenha um mapa de endpoints/aplicações que indique quais ferramentas de IA estão instaladas e quais sistemas elas podem acessar. Considere isso parte do gerenciamento da sua superfície de ataque.
- Use táticas de red team contra ameaças agênticas. Adicione ao seu programa de segurança ofensiva casos de teste para injeção indireta de prompts, cargas esteganográficas, parâmetros de URL maliciosos e extração de dados entre abas. Isso revela lacunas de controle específicas da navegação agêntica. Conheça o F5 AI Red Team para identificar superfícies de ataque e implantar agentes que explorem vulnerabilidades em modelos e aplicações de IA.
A navegação agêntica exige uma nova postura de defesa
Como a navegação agêntica cria padrões distintos, como tempos de resposta não humanos, navegação autônoma e ciclos repetidos de resumo ou extração, o Distributed Cloud Bot Defense pode identificar essas sessões e responder adequadamente com autenticação reforçada, limitação de taxa, redução de funcionalidades ou bloqueios completos, de acordo com o risco. Essa visibilidade é essencial à medida que o ecossistema agêntico evolui e os fornecedores de navegadores compreendem melhor o isolamento de conteúdo.
As explorações mencionadas contra navegadores agênticos, incluindo URLs maliciosas, instruções ocultas em páginas e prompts esteganográficos em capturas de tela, mostram que a navegação agêntica introduz riscos para os quais a segurança tradicional da Web não foi projetada. Em modelos agênticos, conteúdos aparentemente inofensivos podem se transformar em instruções executáveis, e uma sessão autenticada pode transformar um agente de IA em uma poderosa ameaça interna.
Até que os navegadores agênticos implementem limites sólidos entre conteúdo e comandos, os CISOs devem considerar esses clientes de alto risco por padrão, aplicar políticas claras e contar com a proteção avançada contra bots da F5 para detectar e gerenciar o tráfego agêntico. Tanto a visibilidade quanto a aplicação de políticas são essenciais nesta nova era.
Avalie sua exposição hoje mesmo —agende uma análise de riscos de agentes de IA com nossa equipe de segurança.
Sobre os autores
Publicações relacionadas no blog

Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]