Coisas para consumidores. Coisas para empresas. Coisas para a indústria.
Celulares. Tablets. Phablets. Notebooks. Computadores de mesa.
Uso intensivo de processamento. Uso intensivo de rede. Uso intensivo de armazenamento.
Casa. Trabalho. Restaurante. Carro. Parque. Hotel.
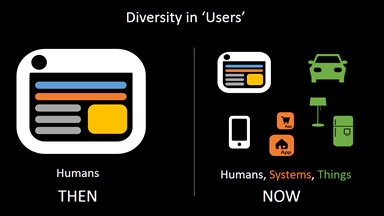
O cenário está mudando nos dois lados do negócio – aplicativos e clientes. O termo “usuário” não se refere mais apenas a um ser humano. Ele também inclui sistemas e dispositivos que são acionados automaticamente para se conectar, compartilhar e interagir com aplicativos em todo o data center.
Considere, por exemplo, a tendência emergente da arquitetura de microsserviços, que divide aplicações monolíticas em seus componentes. Cada componente é um serviço independente e disponibiliza uma API (interface) por meio da qual outros componentes (serviços) e “usuários” podem se comunicar.
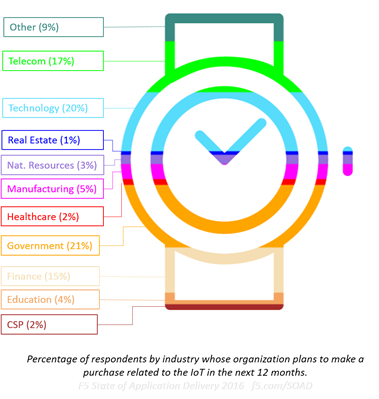
Você não faz parte dos 36% que estão experimentando microsserviços? (Typesafe, 2015) Manter arquiteturas de aplicativos bem conhecidas não protegerá você do impacto da crescente diversidade de “usuários”, especialmente se estiver se aventurando na Internet das Coisas. Nossos dados indicam que alguns de vocês estão: 22% de todos os entrevistados acreditam que ela terá importância estratégica nos próximos 2 a 5 anos, e 15% estão se antecipando, com planos de adquirir tecnologias para dar suporte à IoT nos próximos 12 meses.
Isso significa que as “coisas” terão de ser vistas como “usuários”, cada uma com seu próprio conjunto de necessidades e requisitos específicos em relação à segurança e ao desempenho, sem falar na disponibilidade.
Isso significa que os serviços de rede e de aplicativos encarregados de fornecer um conjunto cada vez mais diversificado de aplicativos a um número crescente de clientes, em uma quantidade ainda maior de locais, precisam ser capazes de diferenciar um usuário humano de um usuário que seja uma “coisa”. Para otimizar o desempenho e garantir a segurança, é fundamental que os serviços responsáveis pelo desempenho e pela segurança consigam aplicar a política correta no momento certo, considerando o conjunto de variáveis existentes naquele instante.
Isso significa que eles precisam gerenciar o tráfego (dados e comunicações, em termos de aplicativos) considerando o contexto de toda a transação: o usuário, o aplicativo e a finalidade da tentativa de comunicação.
Você pode pensar no contexto de forma muito semelhante àquela que talvez tenha aprendido (se tiver idade suficiente — e não, não precisa admitir se preferir não fazê-lo) sobre as cinco perguntas básicas que devem ser feitas ao coletar informações: quem, o quê, onde, quando e por quê. Ao analisar o tráfego e obter uma resposta para cada uma dessas perguntas, é possível reunir contexto suficiente para tomar uma decisão adequada sobre como tratar a troca. Negá-la. Permiti-la. Verificá-la. Filtrá-la. Otimizá-la. Roteá-la. Esses são os tipos de tarefas que os serviços de aplicativos realizam “na rede”, e eles as executam melhor e com mais eficácia quando consideram o contexto da troca.
- Quem
Identifica o usuário. É uma pessoa? Em caso afirmativo, é um usuário corporativo ou consumidor? É um dispositivo ou outro aplicativo? Em caso afirmativo, qual dispositivo e qual aplicativo? Embora minha lâmpada inteligente possa ter acesso a um aplicativo de geração de relatórios de dados, ela não tem acesso aos sistemas contábeis. - O quê
O que estão fazendo? Enviando dados? Solicitando dados? Pesquisando? O HTTP contém uma grande quantidade de dados que podem ajudar a determinar isso sem a necessidade de uma análise muito aprofundada. É uma solicitação HTTP POST ou GET? Um UPDATE ou DELETE? Apenas o status já pode nos dar pistas sobre a finalidade dessa troca. - Onde
De onde eles estão fazendo isso? Estão em casa? Na sede da empresa? No Starbucks do outro lado da rua ou do outro lado do mundo? Em uma rede local ou pela Internet? A geolocalização é um recurso muito usado para restringir o acesso a aplicativos, recursos e dados. Ao disponibilizar aplicativos aos usuários, independentemente do tipo, a localização é importante, principalmente se houver políticas corporativas que proíbam o acesso a determinados tipos de dados ou aplicativos em locais públicos, como o aeroporto ou o Starbucks da região. - Quando
Que horas são? E, mais importante, que horas são aqui e no local onde o usuário está? Ele está tentando acessar um sistema às 3h de um local onde são 8h? Por exemplo, sabemos, com base em pesquisas, que foi observado um aumento significativo no tráfego de bots fora do horário comercial, entre 18h e 21h. Podemos combinar esses dados com a informação de “quem” e determinar imediatamente se Alice deveria estar trabalhando às 3h quando está na sede da empresa. - Por quê
O “porquê” é como a inexistente camada 8. Ele só pode ser inferido a partir do “o quê” e exige que você consiga reunir pistas com base em dados que, de outra forma, seriam bastante básicos, como o URI (supondo que seja baseado em HTTP, o que, hoje em dia, é uma suposição razoável). Depois de sabermos o que estão fazendo, como enviar dados, talvez queiramos saber por que estão fazendo isso. Trata-se de uma atualização de perfil ou do envio de dados de sensores? Estão fazendo uma pesquisa ou enviando um pedido?
São esses elementos que compõem o contexto. Você não precisa necessariamente coletar todos os cinco (afinal, isto não é Pokémon) para poder decidir qual é a medida adequada a ser tomada. Mas é preciso ter visibilidade (acesso) a todos os cinco, caso seja necessário. É por isso que a visibilidade de toda a pilha de rede — das camadas 2 a 7 — é tão importante para os serviços de aplicativos. Isso porque cada um deles pode precisar avaliar uma solicitação ou resposta dentro do contexto em que ela foi feita, e somente a visibilidade de toda a pilha garante que você possa acessar e obter essas informações quando necessário.
Essa é uma das vantagens que um proxy inteligente oferece: a visibilidade necessária para garantir que arquitetos (e engenheiros) de redes, segurança e infraestrutura possam implementar políticas que dependam do contexto para assegurar a segurança, a velocidade e a confiabilidade de que todo usuário — seja ele humano, sensor ou software — precisa, em última análise.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...