O destino da transformação digital sempre foi um modelo operacional em que o digital é o padrão. Não me lembro da última vez que alguém deixou uma lista telefônica na porta da minha casa ou me entregou um DVD com um filme novo para assistir. Quando quero jogar um jogo novo, uso a loja do meu console. Certamente não saio mais de casa, dirijo até uma loja física de jogos e fico procurando cartuchos. E as atualizações? Elas são entregues automaticamente. Sério, hoje até meus RPGs de mesa favoritos são digitais. Não preciso carregar treze livros e vários quilos de dados até a casa de alguém para jogar. Só preciso do meu notebook.
Mas não que eu vá abrir mão dos meus dados. Porque isso seria loucura.
Mas estou usando mais recursos digitais porque as empresas estão nos oferecendo mais opções digitais.
No ano passado, todos os setores avançaram rapidamente — impulsionados pela necessidade — para a segunda e a terceira fases da transformação digital.
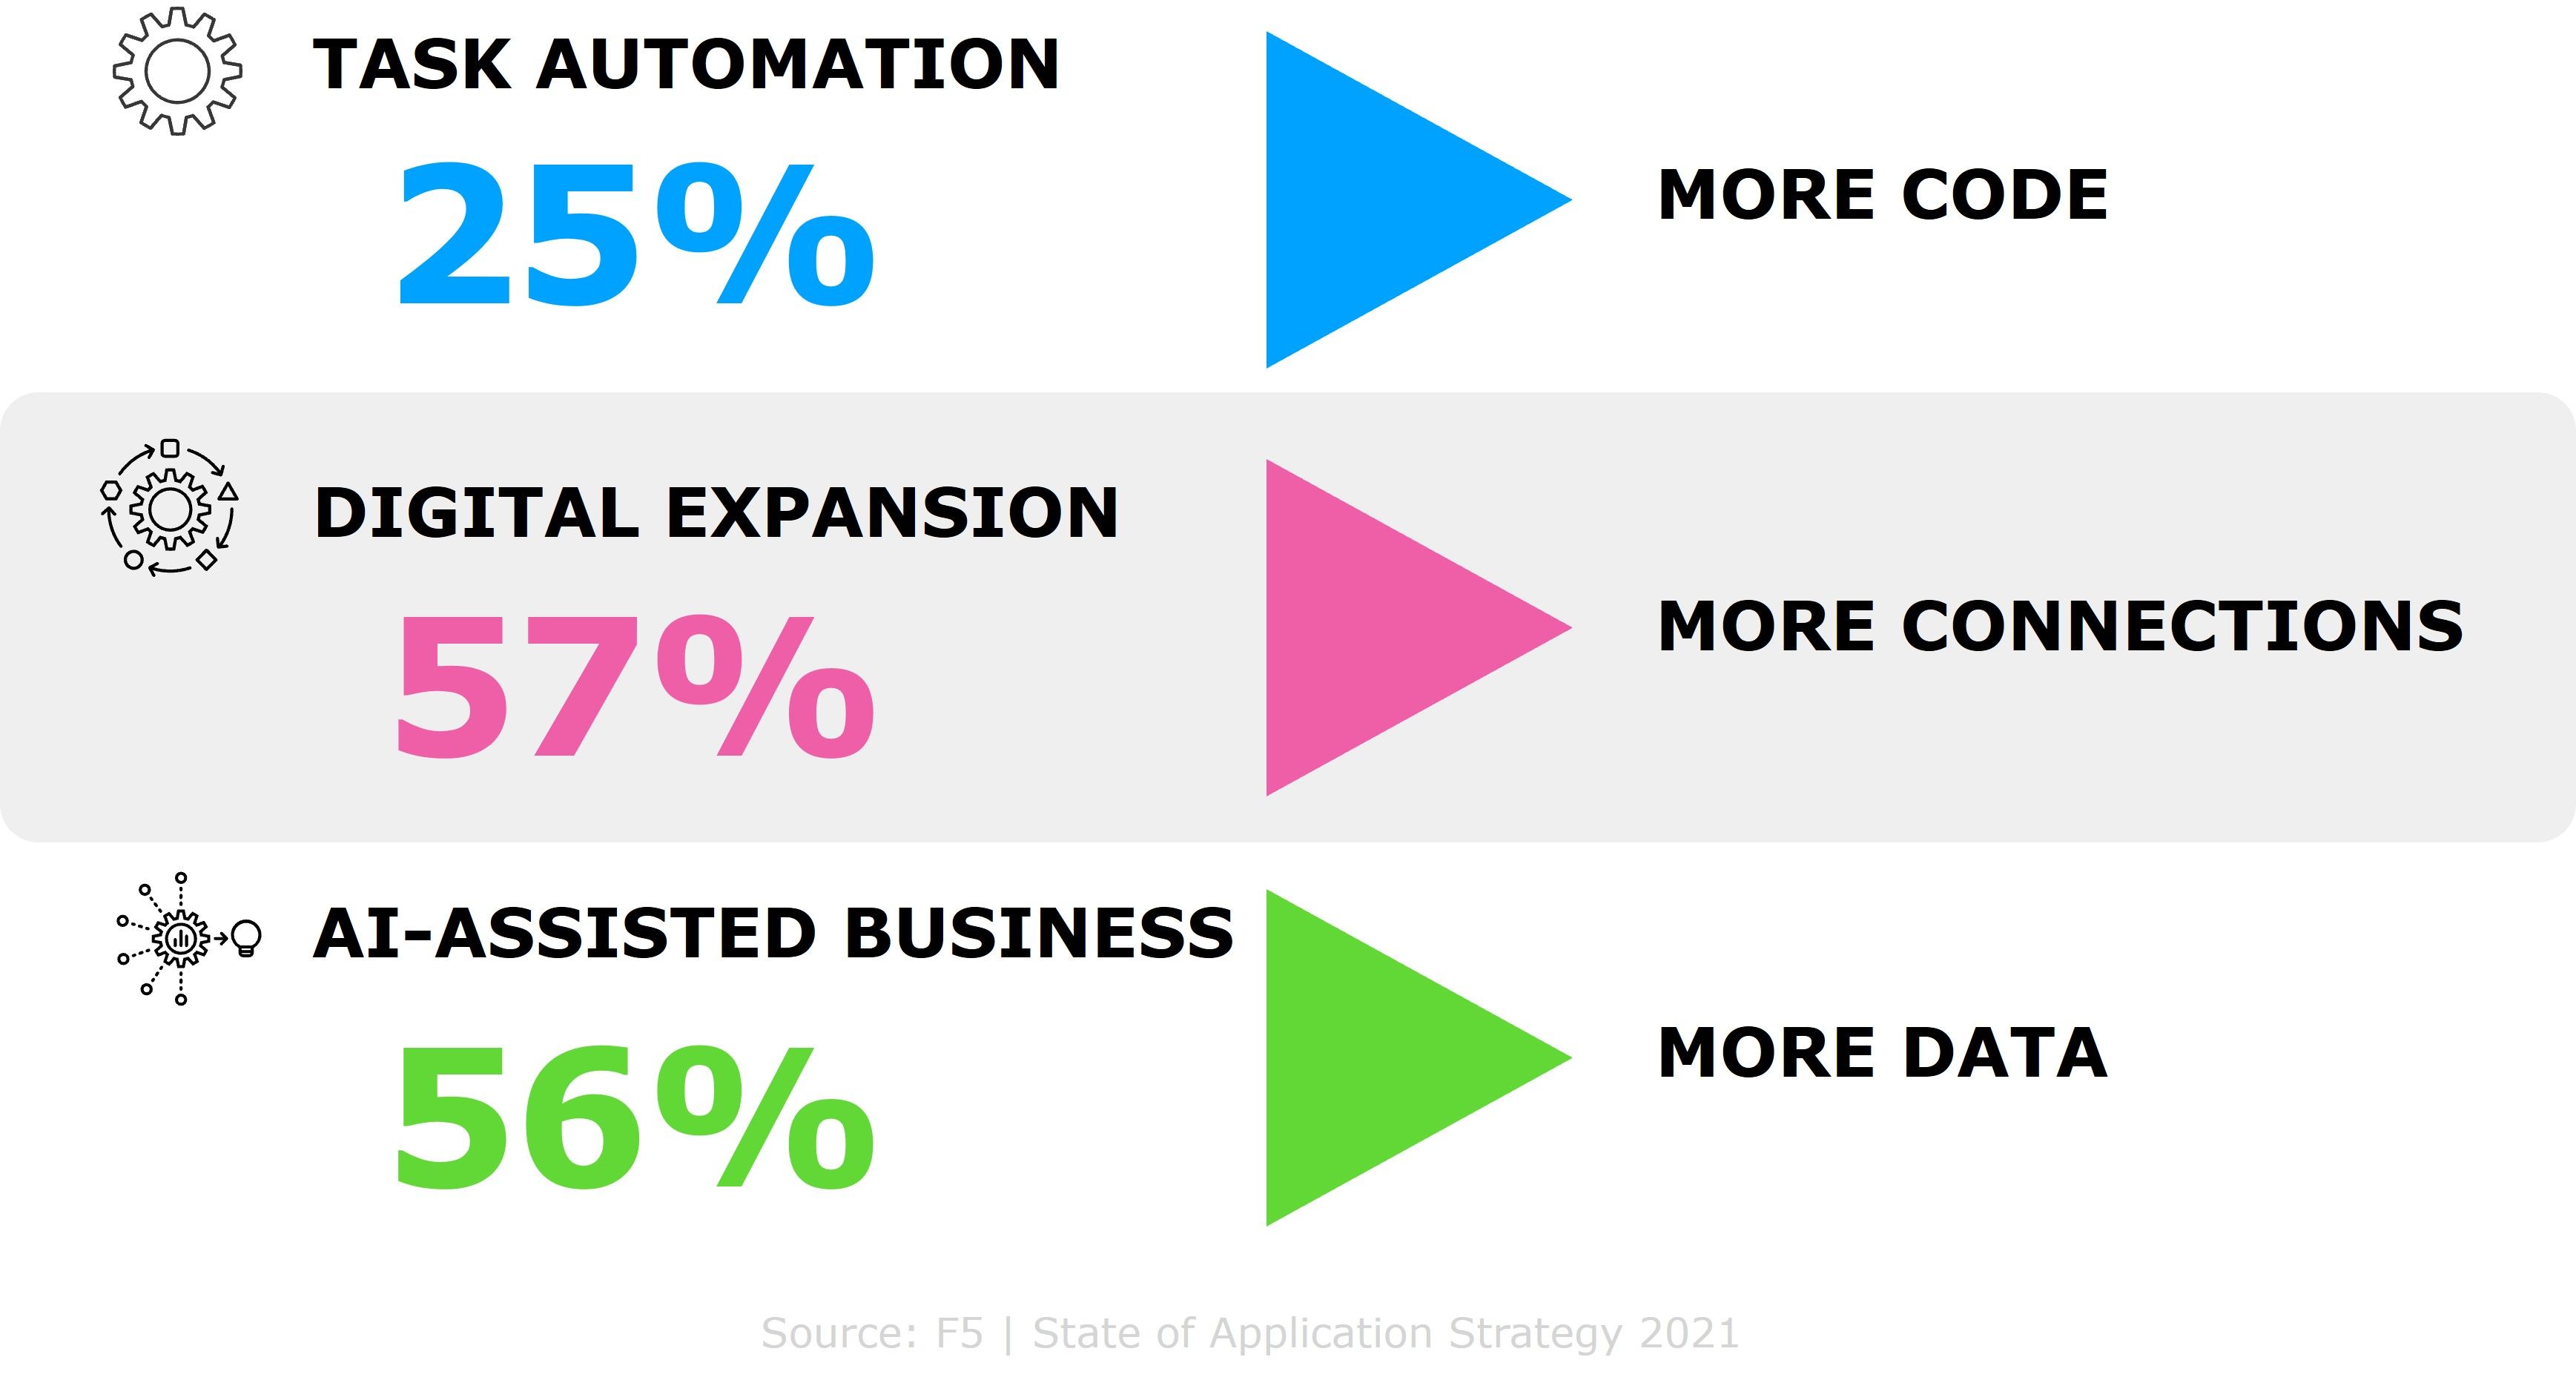
Fase 1
Automação de tarefas
Nesse estágio, a digitalização leva as empresas a transformar tarefas de negócios realizadas por pessoas em diversas formas de "automação", o que significa que mais aplicações são introduzidas ou criadas como parte do fluxo de negócios. Esse processo começou com a automação de tarefas individuais e bem definidas para aumentar a eficiência. Um exemplo comum são os sistemas de URA, que respondem a perguntas frequentes sobre um produto ou serviço, mas podem precisar transferir o atendimento para um representante humano. Nessa fase, as tarefas individuais são automatizadas, mas não integradas de forma consistente.
A consequência não intencional: mais código
Não é apenas o aumento no número de aplicativos que gera mais código; as novas arquiteturas de aplicativos também contribuem para isso. Um aplicativo médio para iPhone tem menos de 50 mil linhas de código. E o Google? Mais de 2 milhões. A maioria dos aplicativos fica em algum ponto entre esses dois extremos. Todo esse código precisa ser mantido, atualizado e protegido, e há anos as organizações vêm expandindo sua base de código em diferentes arquiteturas. Hoje, elas operam cinco arquiteturas distintas e cerca de três a quatro bases de código diferentes, de COBOL e C a JS e Go.
E isso sem contar o uso crescente de JSON, YAML e Python à medida que as organizações adotam a "infraestrutura como código". Segundo a nossa pesquisa anual, mais da metade (52%) já adota essa prática, e esse número só tende a crescer à medida que as organizações que começam a explorar IA e ML passam a adotar práticas operacionais que também incluem "modelos e algoritmos" como código.
Fase 2
Expansão Digital
À medida que as empresas começam a aproveitar as infraestruturas nativas da nuvem e a impulsionar a automação por meio do desenvolvimento de software próprio, surge uma nova geração de aplicações para viabilizar a escalabilidade e a expansão contínua de seu modelo digital. Essa fase é impulsionada por líderes empresariais que passam a participar das decisões sobre aplicações destinadas a gerar diferenciação ou proporcionar uma experiência única aos clientes. Por exemplo, os prestadores de serviços de saúde estão integrando cada vez mais os prontuários e o faturamento dos pacientes aos sistemas de admissão, alta e agendamento. Assim, lembretes automáticos de consultas podem eliminar processos manuais. O foco na melhoria dos processos de negócios de ponta a ponta é o tema central dessa fase.
A consequência não intencional: mais conexões
Mas espere, tem mais. A adoção do digital como padrão e a modernização da TI significam mais conexões — entre aplicativos, sistemas, dispositivos, consumidores, parceiros e APIs. Cada uma delas é um possível ponto de entrada que pode acabar resultando em uma violação significativa ou no comprometimento de sistemas.
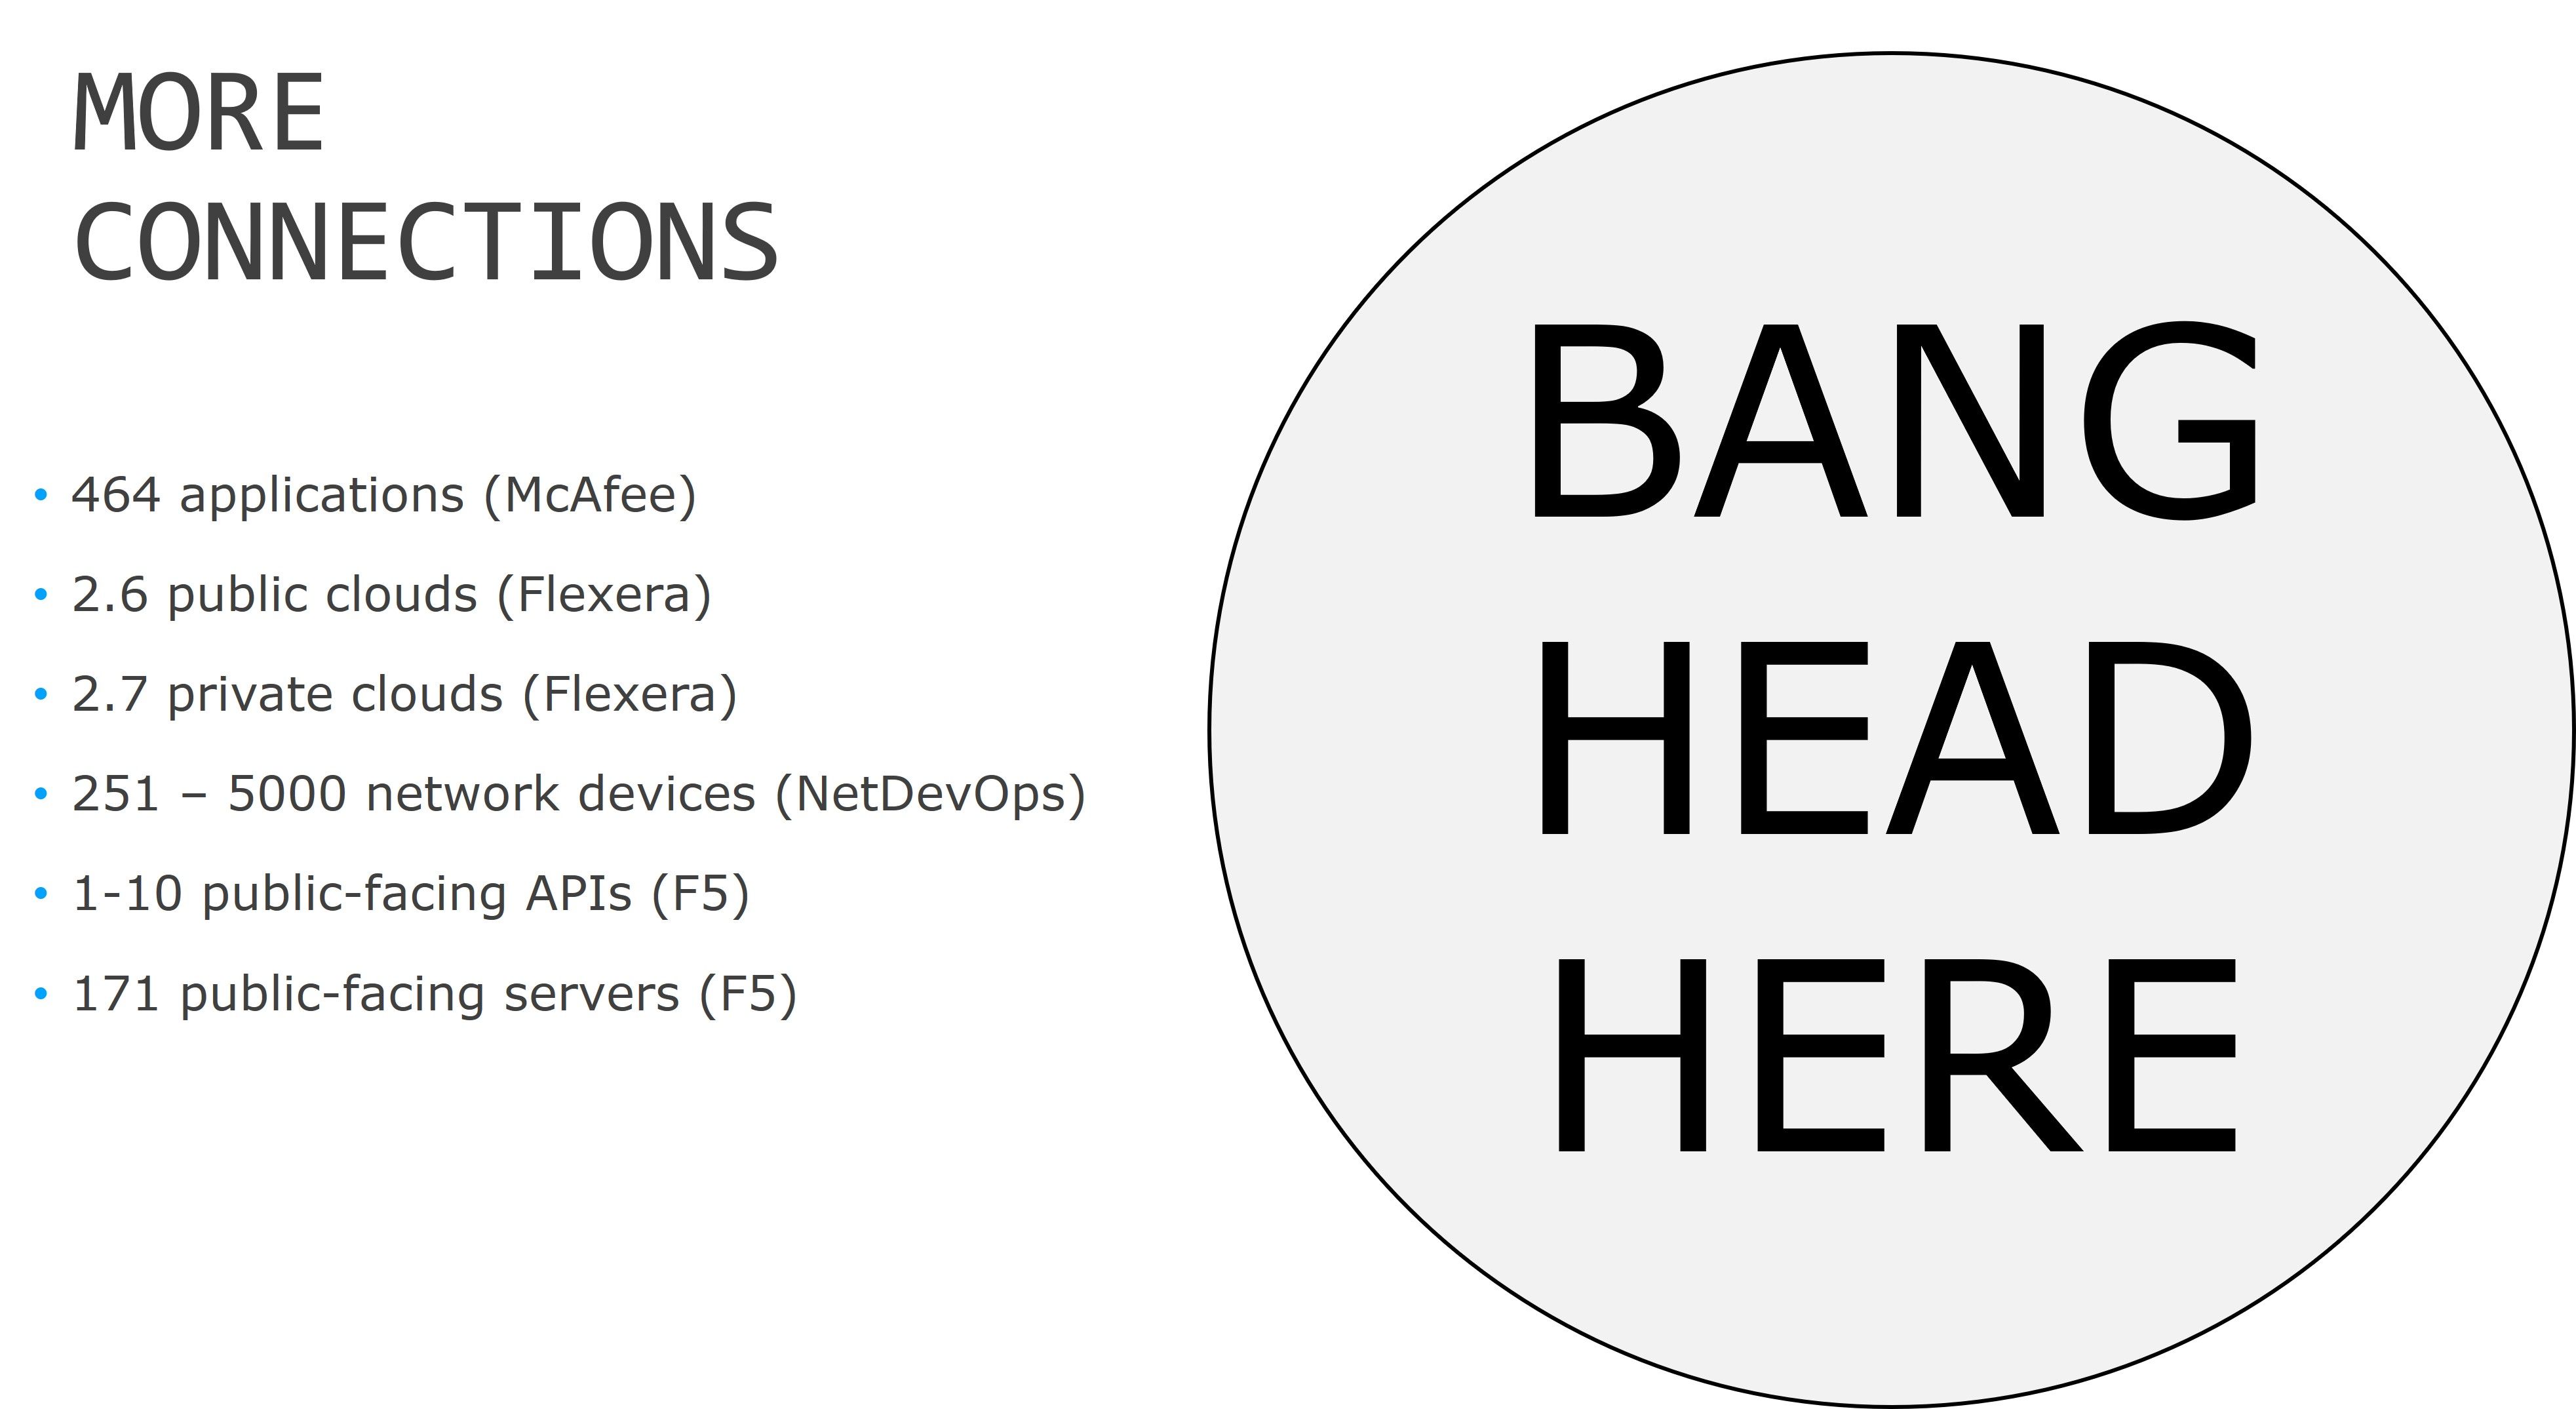
O que está em jogo aqui é muito importante. Malware. Ransomware. Fraude. Perda de receita. Os custos de não proteger tudo o que pode ser atacado são avassaladores — assim como o desafio de descobrir como fazer isso.
Fase 3
Negócios Assistidos por IA
À medida que as empresas avançam em sua jornada digital e aproveitam recursos mais avançados em plataformas de aplicativos, telemetria empresarial e análise de dados, além de tecnologias de ML/IA, elas passam a contar com o auxílio da IA. Essa fase abre novas possibilidades de ganhos de produtividade empresarial que antes não estavam disponíveis. Por exemplo, um varejista constatou que entre 10% e 20% das tentativas de login malsucedidas eram de usuários legítimos com dificuldades no processo de validação. Negar o acesso por padrão representava uma perda de receita potencialmente significativa. A análise comportamental pode ser usada para distinguir usuários legítimos de bots que tentam obter acesso. A tecnologia e a análise de dados possibilitaram identificar esses usuários com o auxílio da IA e permitir sua entrada, aumentando a receita e melhorando a retenção de clientes.
As consequências não intencionais: mais dados
Por fim, adotar o digital como padrão necessariamente resulta em mais dados. Não apenas dados de clientes — pedidos, produtos, endereços e informações de pagamento —, mas também dados operacionais, como métricas e logs. Uma empresa digital precisa de telemetria para compreender os visitantes, os padrões de engajamento, o desempenho, os fluxos incomuns e os comportamentos anômalos. Esses dados de telemetria não podem simplesmente ser analisados e descartados, pelo menos não de imediato. Podem ser necessários dias, ou até semanas ou meses, de telemetria para estabelecer adequadamente parâmetros operacionais de referência e, então, identificar padrões que orientem decisões de negócios, bem como anomalias que indiquem um ataque.
Todos esses dados exigem atenção. Eles precisam ser normalizados, armazenados, processados, analisados e organizados. Também precisam de segurança, pois alguns deles podem conter informações protegidas de clientes, sujeitas a requisitos de conformidade e supervisão regulatória.
O resultado não intencional da transformação digital: mais complexidade
Não importa se uma organização avança por essas fases de forma rápida ou lenta, o resultado é o mesmo: mais complexidade.
E todos sabemos que a complexidade é inimiga da segurança.
Portanto, para os profissionais de segurança, adotar o digital como padrão traz novos desafios. Uma das maneiras de lidar com esse conjunto de desafios de segurança é dividi-lo em categorias mais fáceis de gerenciar.
Simplifique para manter a sanidade
A maioria dos desafios de segurança pode ser agrupada, de modo geral, em três categorias: aplicações, infraestrutura e negócios. Essas categorias mais abrangentes são úteis para alinhar as demandas com a alta gestão quando você precisa de recursos financeiros ou apoio executivo. Elas também ajudam na triagem ao determinar a melhor abordagem para mitigar esses desafios.
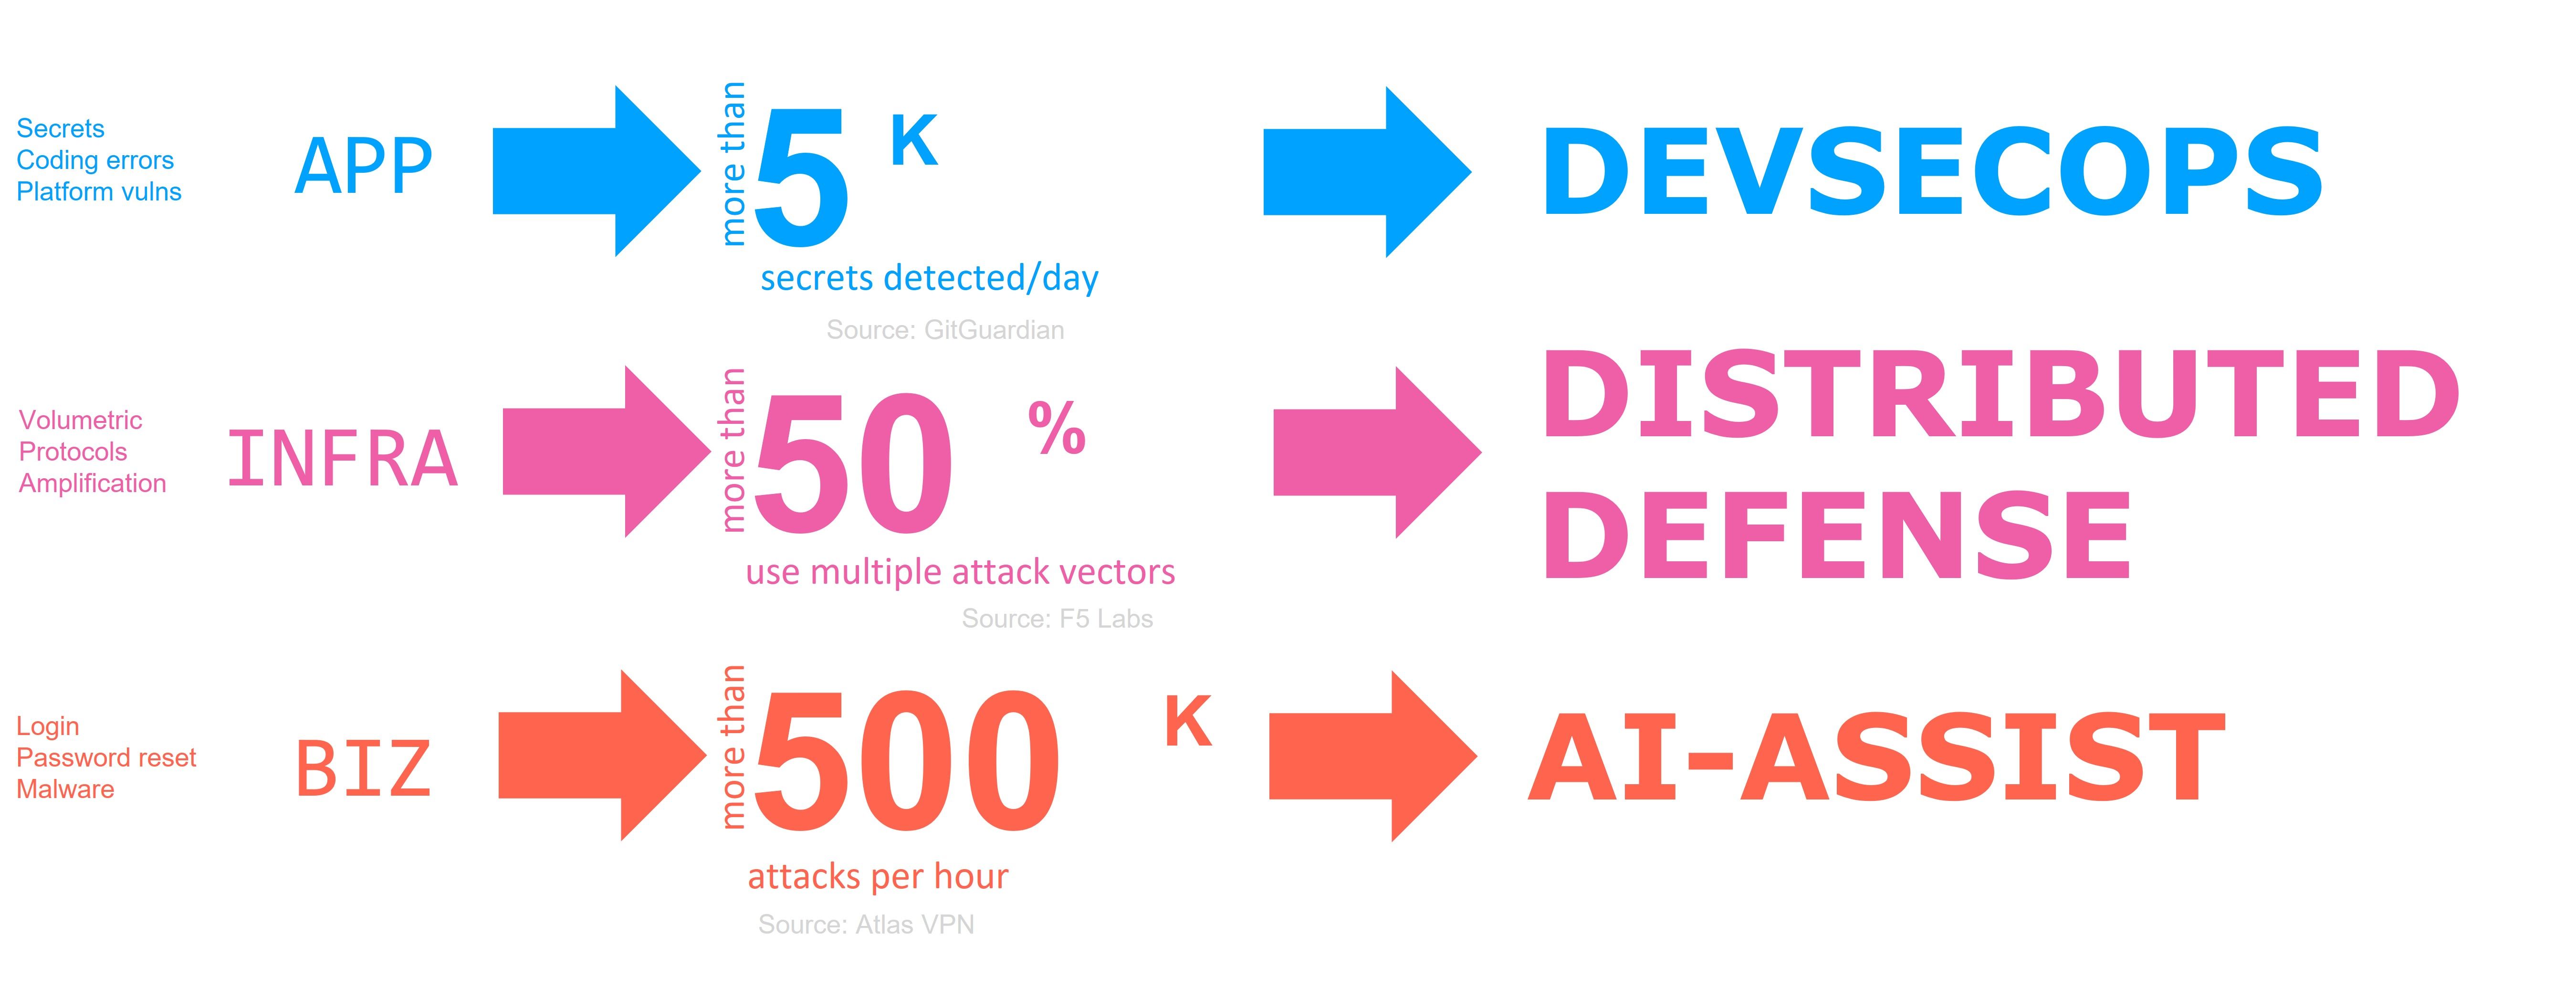
Camada de Aplicação → DevSecOps
As vulnerabilidades na camada de aplicação podem ser tratadas com uma abordagem shift left, ou seja, incorporando a segurança a todas as etapas do pipeline — do desenvolvimento à implantação e à operação. Quase sempre, essas vulnerabilidades são involuntárias, geralmente causadas por uma ação humana, seja ela intencional ou acidental. Elas abrangem toda a stack, desde segredos compartilhados em repositórios pessoais de desenvolvedores até configurações incorretas de buckets do S3. Ferramentas podem identificar vulnerabilidades em componentes de terceiros e outras dependências para garantir que você esteja usando a versão mais recente, avançada e, espera-se, mais segura desse script.
De WAF a DAST, RASP e SAST, há inúmeras ferramentas para ajudar a verificar e proteger o código. A maioria delas pode ser totalmente integrada ao pipeline de desenvolvimento. Ao automatizar as verificações, você elimina efetivamente uma transferência de responsabilidade — e a perda de tempo associada a ela. O setor chama isso de DevSecOps, mas também poderia ser chamado de processamento paralelo ou multitarefa. Isso significa que o cronograma não fica paralisado quando uma equipe ou pessoa está indisponível ou sobrecarregada. Significa também uma análise mais minuciosa e a capacidade de detectar erros mais cedo no processo.
Vulnerabilidades de infraestrutura → Defesa distribuída
Vulnerabilidades mais tradicionais, como ataques DDoS volumétricos e amplificação de DNS, estão na camada de infraestrutura. Não é possível antecipar a mitigação dessas vulnerabilidades no ciclo de desenvolvimento e, definitivamente, não é possível eliminá-las, pois você não controla os invasores. Você só pode controlar a sua resposta.
As vulnerabilidades da camada de infraestrutura exigem uma abordagem mais voltada à proteção à direita, na qual os serviços de segurança defendem contra ataques em andamento, pois não há como eliminá-los por meio do processo de desenvolvimento.
Hoje, o aplicativo é o perímetro, e as organizações têm aplicativos espalhados pelo mundo todo. Sem considerar o SaaS, as organizações usam, em média, 2,7 nuvens públicas diferentes que ampliam os data centers existentes. Isso mesmo, no plural.
Elas também têm muitos endpoints distribuídos — como meu notebook corporativo. Mesmo antes de o trabalho remoto se tornar algo mais ou menos permanente, as pessoas viajavam — e isso significava endpoints móveis distribuídos.
Isso está impulsionando a necessidade de soluções distribuídas, centradas em aplicativos e identidades, para proteger a infraestrutura e os aplicativos. Isso significa adotar SASE e Zero Trust, além de usar a edge para aproximar os serviços de defesa da infraestrutura da origem dos ataques. SASE e ZTNA transferem as políticas de endereços IP e redes para usuários e dispositivos e exigem comprovação de identidade para acessar aplicativos e recursos.
Vulnerabilidades empresariais → Assistência por IA
Por fim, há as vulnerabilidades da camada de negócios. Assim como as vulnerabilidades da camada de infraestrutura, elas são inerentes; não é possível eliminá-las por meio de processos. Não dá para simplesmente remover uma página de login ou um processo de redefinição de senha, então resta se defender de ataques que inevitavelmente colocarão suas defesas à prova.
E elas serão, sim, duramente atacadas. Uma pesquisa da F5 Labs aponta que o tamanho médio dos ataques DDoS aumentou 55% no último ano, e o setor de educação esteve entre os mais visados no início de 2021. Em 2020, foram lançados mais de 500 mil ataques de preenchimento de credenciais por hora contra jogadores de videogame. Esses ataques precisam ser combatidos em tempo real.
É por isso que não surpreende que a segurança assistida por IA esteja sendo adotada em um ritmo frenético, para acompanhar a velocidade alucinante com que novos ataques e novas formas de executar ataques antigos são desenvolvidos e lançados.
Lembre-se: a ciência nos diz que os seres humanos só conseguem processar cerca de 50 a 60 bits por segundo. É por isso que realizar várias tarefas ao mesmo tempo é tão difícil. Dados provenientes de sistemas, dispositivos, aplicações, clientes e da rede chegam a uma velocidade muito maior do que nós, seres humanos, conseguimos processar. É por isso que temos painéis e visualizações, mas eles não nos mostram de fato o que realmente está acontecendo. São retratos de um determinado momento e, muitas vezes, baseiam-se apenas em métricas binárias — ativo ou inativo, rápido ou lento. A capacidade de processar dados com precisão e prever possíveis ataques foi apontada por 45% dos participantes da nossa pesquisa anual como algo que está "ausente" nas soluções de monitoramento que utilizam atualmente. A IA é uma resposta para isso, com a promessa de analisar dados em tempo real por meio de modelos treinados capazes de detectar um possível ataque e nos alertar.
O digital como padrão é o novo normal
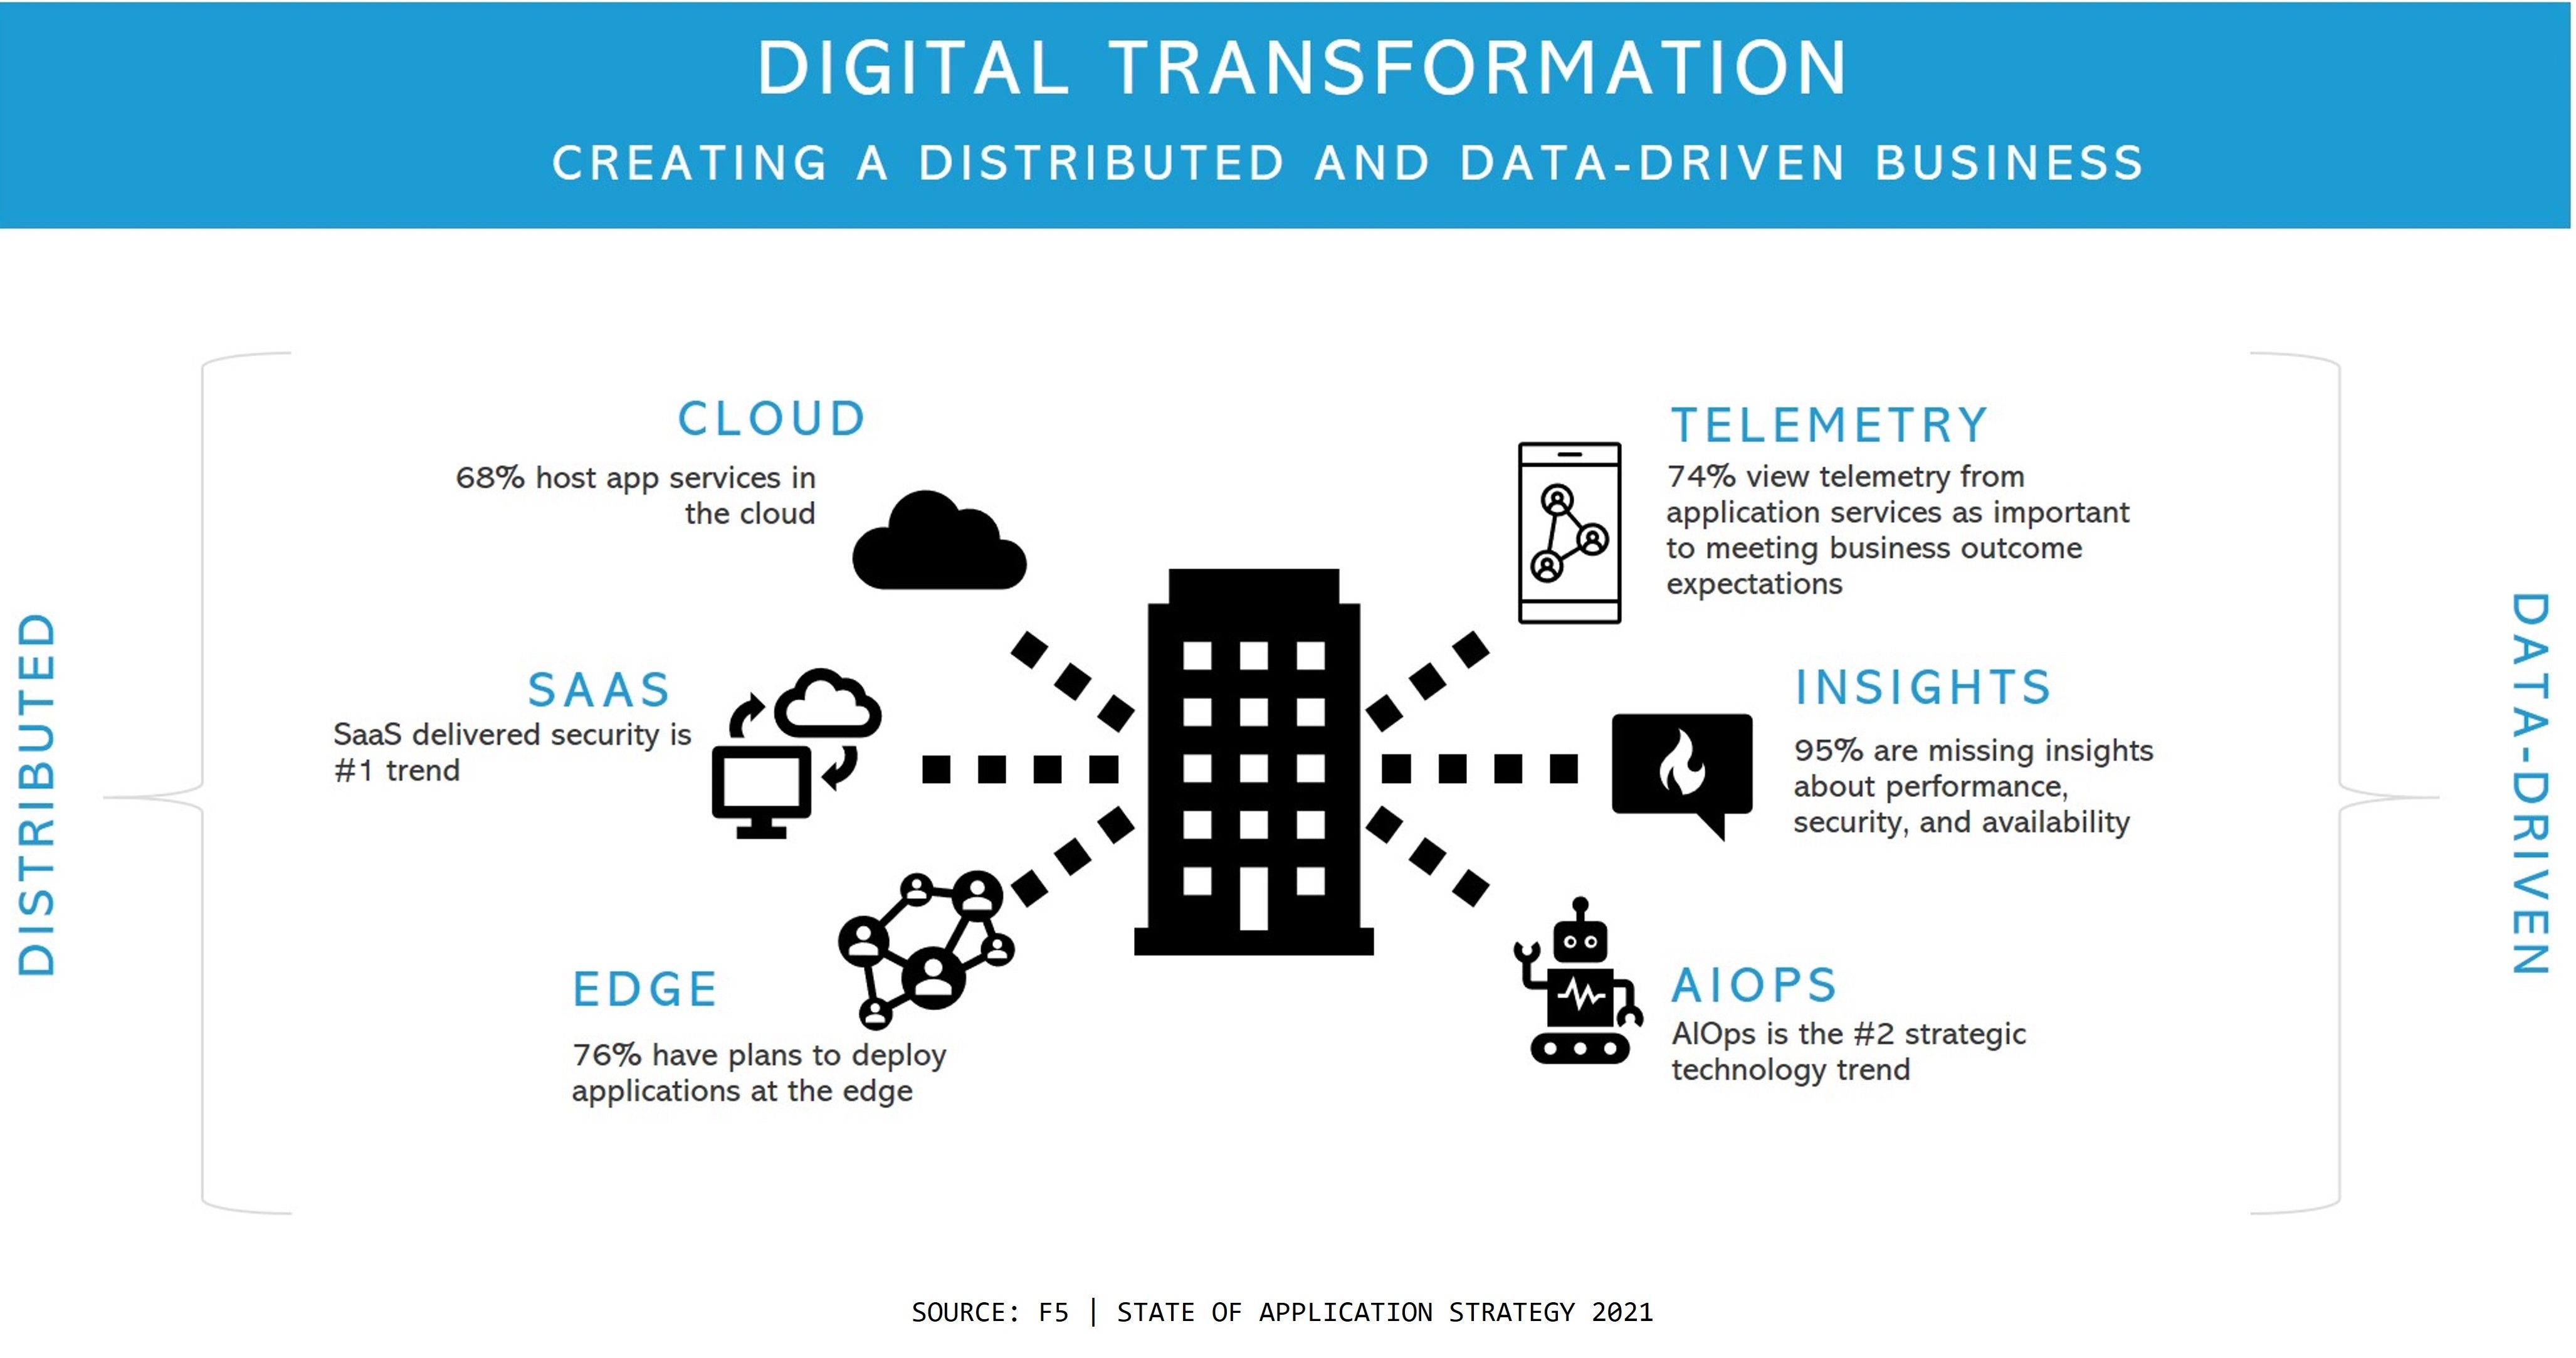
Em última análise, toda essa digitalização está criando um mundo distribuído e orientado por dados. O digital se tornou o padrão. E isso significa mais maneiras de invasores obterem acesso, extraírem dados e, de modo geral, causarem transtornos. Em um mundo onde o digital é o padrão, a segurança precisa de uma stack digital — o que inclui DevSecOps, um modelo de defesa distribuída e segurança assistida por IA.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.