
Os mecanismos tradicionais de controle de acesso já não conseguem proteger dados e recursos confidenciais no cenário de cibersegurança do DoD, que está em constante evolução. À medida que as organizações amadurecem e buscam atingir os marcos de roteiros como o roteiro de confiança zero do DoD, elas precisam de uma abordagem mais granular, dinâmica e flexível para garantir que as pessoas certas possam acessar os recursos certos no momento certo. É nesse contexto que entra o Controle de Acesso Baseado em Atributos (ABAC). Nesta publicação do blog, vamos nos aprofundar no conceito de ABAC e explorar sua implementação, com foco específico no uso das soluções da F5 para reforçar as medidas de segurança.
Entendendo o controle de acesso baseado em atributos (ABAC)
O Controle de Acesso Baseado em Atributos (ABAC) é um modelo moderno de controle de acesso que avalia diversos atributos ou características associados a um usuário, recurso e ambiente para tomar decisões de acesso. Ao contrário dos modelos tradicionais de controle de acesso, que se baseiam em funções ou grupos, o ABAC considera uma ampla variedade de características, como atributos do usuário (nível de autorização, departamento, cargo), atributos do recurso (sensibilidade, classificação) e atributos do ambiente (horário, localização).
Benefícios superiores do ABAC:
- Granularidade: O ABAC permite um controle de acesso granular, possibilitando que as organizações definam políticas de acesso com base em atributos específicos. Isso garante que os usuários tenham acesso apenas aos recursos necessários para suas funções.
- Acesso dinâmico: O ABAC se adapta a mudanças nos atributos e no contexto. Essa natureza dinâmica garante que as decisões de acesso considerem alterações em tempo real, reduzindo o risco de acesso não autorizado. Um exemplo seria usar dados de telemetria de uma solução de UEBA ou de um mecanismo de risco para determinar o risco geral associado a um usuário e ajustar as permissões dinamicamente.
- Flexibilidade de políticas: As organizações podem criar políticas de acesso complexas que reflitam com precisão as regras de negócios. Essa flexibilidade é vantajosa em ambientes nos quais os usuários têm funções e necessidades de recursos variadas.
- Gerenciamento de riscos: Ao considerar atributos como a sensibilidade dos dados e a postura de segurança do dispositivo do usuário, o ABAC ajuda a gerenciar os riscos de segurança de forma eficaz.
Implementação do ABAC com a F5
A F5 é líder em entrega e segurança de aplicações e oferece soluções que se integram aos princípios do ABAC para aprimorar o controle de acesso e a segurança. Veja como a F5 pode ser utilizada para implementar o ABAC ou complementar as soluções atuais:
- BIG-IP Access Policy Manager (APM): O módulo APM da F5 permite criar políticas de acesso com base em uma ampla variedade de atributos. Ele pode interceptar solicitações de usuários, avaliar atributos e conceder ou negar acesso de acordo com o resultado. Isso garante que os usuários só possam acessar recursos se atenderem aos critérios de atributos especificados. O Access Policy Manager é frequentemente usado como PEP ou PDP em arquiteturas de confiança zero. Além disso, C2C, ou Comply to Connect, é outro caso de uso no DoD em que o APM pode ajudar as organizações a obter um controle ABAC granular.
- Segurança contextual: As soluções da F5 podem coletar informações contextuais de diversas fontes, como diretórios de usuários, informações de dispositivos, mecanismos de pontuação de confiança e serviços de terceiros, como UEBA. Essas informações contextuais enriquecem o processo de avaliação de atributos, resultando em decisões de acesso mais precisas.
- Logon único (SSO): Os recursos de SSO da F5, combinados com o ABAC, proporcionam uma experiência de usuário integrada e segura. Os usuários se autenticam uma única vez, e seus atributos e as políticas definidas controlam o acesso subsequente, a cada solicitação, a diferentes recursos.
- Integração com provedores de identidade e provedores de serviços: As soluções da F5 podem ser integradas a diversos provedores de identidade e de serviços, incluindo Active Directory, LDAP e provedores de nuvem como Okta, Ping e SailPoint, para recuperar atributos dos usuários. Esses atributos desempenham um papel fundamental na tomada de decisões de acesso bem fundamentadas.
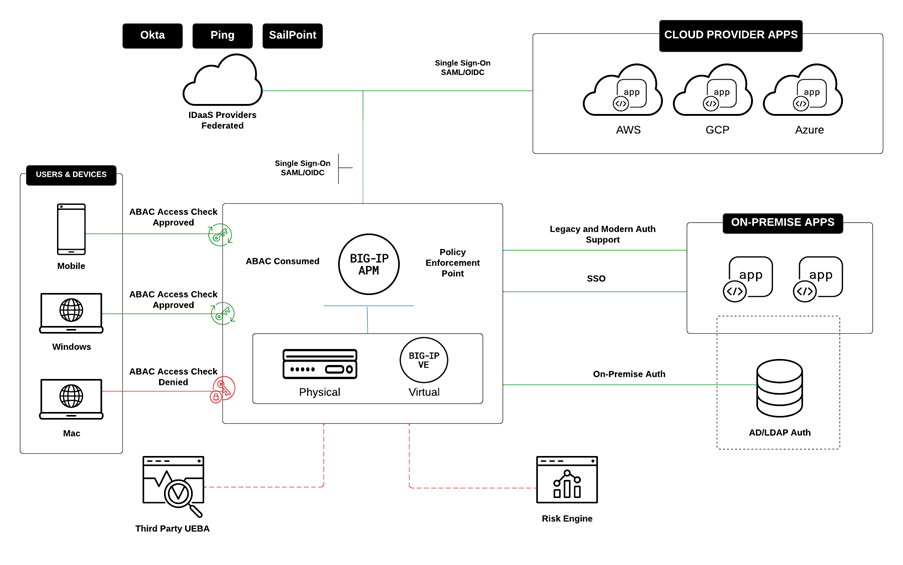
À medida que as organizações do Departamento de Defesa dos EUA (DoD) continuam enfrentando os desafios de proteger seus ativos digitais, soluções como o Controle de Acesso Baseado em Atributos (ABAC) oferecem uma maneira robusta de aprimorar as medidas de controle de acesso. Com suas soluções avançadas de entrega e segurança de aplicações, a F5 fornece uma plataforma poderosa para implementar os princípios do ABAC. Ao considerar diversos atributos e contextos, as organizações podem garantir que seus recursos confidenciais permaneçam protegidos, permitindo que usuários autorizados trabalhem com eficiência.
Em um mundo onde violações de dados e incidentes de acesso não autorizado são preocupações cada vez maiores, torna-se imprescindível adotar mecanismos modernos de controle de acesso. Ao combinar os recursos do ABAC com as soluções da F5, as organizações do Departamento de Defesa podem aprimorar sua postura de segurança e estabelecer uma defesa robusta contra ameaças cibernéticas em constante evolução.
Acesse https://www.f5.com/solutions/public-sector/public-sector-cybersecurity para saber mais sobre soluções de segurança voltadas ao setor público.
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...