A Era Pertence à Tecnologia
A tecnologia está transformando a maneira como fazemos negócios, trazendo mais praticidade e agilidade. Já não precisamos enfrentar filas para pagar contas de serviços públicos ou pegar um táxi. Nosso smartphone nos informa quando o ônibus chegará e nos mantém conectados ao trabalho enquanto estamos em trânsito. Com a rápida digitalização, cada vez mais aspectos do nosso trabalho e da nossa vida serão controlados por nossos dispositivos inteligentes.
Os criminosos estão acompanhando o avanço da tecnologia e descobriram maneiras inovadoras de tirar proveito de sua adoção. As recompensas oferecidas pelo cibercrime, a possibilidade de agir escondendo-se atrás de proxies e a facilidade de alugar tecnologias em mercados clandestinos abriram caminho para o aumento dos crimes cibernéticos.
Tanto as empresas quanto os indivíduos estão buscando e investindo em tecnologias para prevenir, detectar e responder a essas ameaças. Grandes investimentos são feitos na área de segurança de redes e aplicações para proteger a fortaleza (leia-se: valor da marca). Novas ameaças são mitigadas com soluções pontuais, o que leva as empresas a adquirirem muitas tecnologias.
Orquestração Inteligente da Segurança
Hoje, uma empresa típica combina diferentes tipos de tecnologia em camadas de defesa, pelas quais passa o tráfego dos usuários. Individualmente, muitos dispositivos de segurança conseguem lidar com a carga de tráfego, o descarregamento de SSL/TLS e o processamento de todo o tráfego, mas os ciclos de CPU utilizados podem ser otimizados e mais bem aproveitados com uma orquestração inteligente.
Analisando mais a fundo, vamos examinar o tráfego gerado por uma empresa típica (esta não é uma lista completa).
- Sites da intranet
- Redes sociais como Facebook, Twitter etc.
- YouTube e outras plataformas de compartilhamento de vídeos
- Mecanismos de busca
- E-mails
- Sites de Comando e Controle
- Tráfego de backup
- Sites que contêm informações de identificação pessoal e informações financeiras
Alguns tipos de tráfego exigem uma análise mais rigorosa do que outros. Fazer com que todos passem pelo mesmo tipo de inspeção não é uma escolha inteligente. As redes modernas precisam de algo semelhante a uma arquitetura orientada a serviços para combater as ameaças atuais de forma otimizada.
Apresentando a Zona de Inspeção Inteligente
Uma zona de inspeção inteligente pode ser caracterizada pela disponibilização, como serviços, das soluções de segurança adquiridas por uma organização. Esses serviços são então aplicados ao caminho do tráfego com base no nível de ameaça. Conforme mostrado na imagem abaixo, a zona de inspeção precisa ser controlada por um Orquestrador. O Orquestrador é responsável por:
- Disponibilizar dispositivos de segurança como serviço para diversos caminhos de rede
- Crie uma zona de inspeção sem SSL para otimizar o uso do serviço de inspeção
- Manter a rede aberta ou fechá-la em caso de falha de um dispositivo
- Seleção de dispositivo de segurança orientada por políticas para o tráfego de rede com base na ameaça
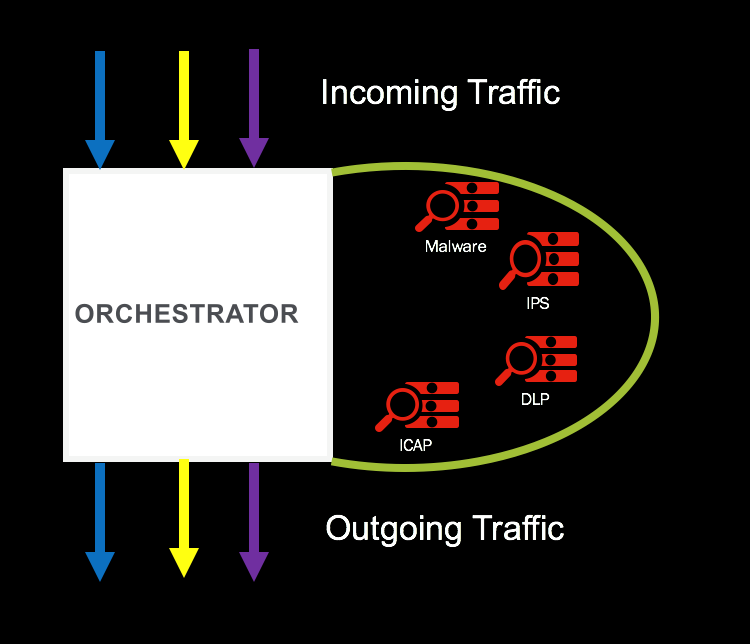
O tráfego direcionado a um site não confiável na internet (possivelmente um servidor de Comando e Controle) deve passar por uma inspeção rigorosa.
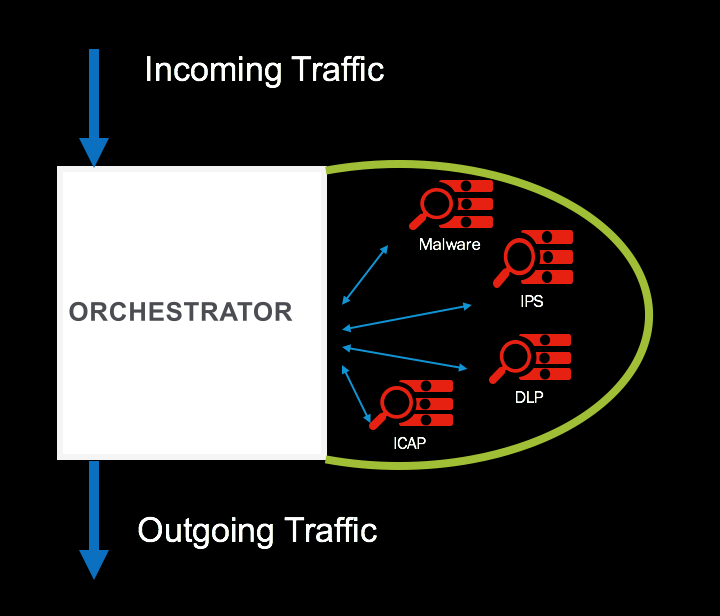
O tráfego direcionado a um site confiável na internet (ou a um site interno de backup) deve passar por um nível intermediário de inspeção.
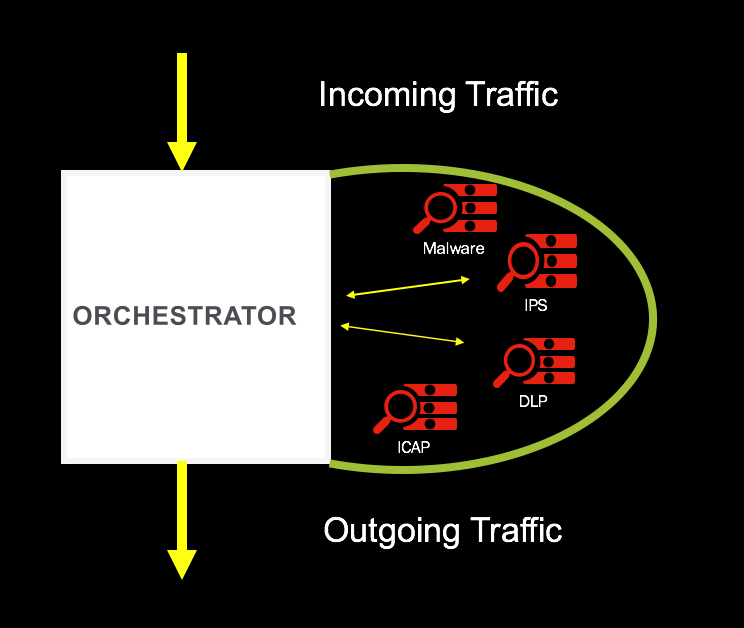
Uma zona de inspeção inteligente também oferece uma maneira fácil de introduzir novos dispositivos de segurança, bastando adicioná-los à zona de inspeção e à política de direcionamento de tráfego.
Conclusão
Uma zona de inspeção inteligente ajudará a organização a orquestrar a segurança e otimizar os investimentos nessa área. Disponibilizar os dispositivos de segurança como serviço e oferecer uma zona de inspeção sem SSL ajudará as organizações a aproveitar melhor esses dispositivos.
Sobre o autor
Shahnawaz Backer foi consultor principal de segurança na F5 Labs. Com grande interesse em desenvolvimento moderno de aplicações, identidade digital e vetores de fraude, ele se concentra em incorporar inteligência de segurança às soluções e acredita firmemente na defesa proativa automatizada.
Mais publicações de Shahnawaz BackerPublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...