A Internet das Coisas (IoT) é certamente um tema muito discutido, embora, para muitos, ainda seja uma tendência voltada ao consumidor que não chegou a causar um impacto real nas empresas.
A menos, é claro, que sua empresa esteja aproveitando as coisas conectadas como parte de sua estratégia de negócios.
Às vezes, esquecemos que, para além dos dispositivos de consumo que ganham as manchetes, existe todo um universo de sensores, aparelhos, sistemas de controle e até brinquedos que já fazem parte da Internet das Coisas.
E isso significa que já existem problemas de segurança.
Um problema recente envolve um ursinho de pelúcia da Fisher Price conectado à internet. O problema de segurança? Aparentemente, um aplicativo web com o qual o ursinho se comunicava continha uma vulnerabilidade que deixou expostas as identidades das crianças. Isso ocorreu logo após a descoberta de várias falhas que poderiam permitir que a boneca Hello Barbie, conectada à internet, fosse transformada em um dispositivo de vigilância.
Não tem filhos? Experimente ler os testes de segurança de Princeton sobre o Belkin WeMo Switch, o Nest Thermostat, um alto-falante inteligente Ubi, uma câmera de segurança Sharx, um porta-retratos digital PixStar e um hub SmartThings. Segundo o relatório, “a Ubi usava métodos de comunicação não criptografados que poderiam revelar informações confidenciais, como se o usuário estava em casa ou se havia algum movimento dentro da residência”. Tanto a Sharx quanto a PixStar transferiam dados não criptografados.
Talvez estejamos nos concentrando um pouco demais no lado das “coisas” por ser algo novo, e porque cada novo dispositivo que se conecta a uma rede acaba trazendo uma série de novos riscos de segurança que precisam ser enfrentados — e, convenhamos, é algo novo e empolgante. Mas a realidade é que, ao pensar em incorporar “coisas” ao seu modelo de negócios — seja para aumentar a eficiência operacional, seja para explorar novos mercados —, é importante voltar ao básico e garantir que esse lado da equação também esteja coberto.
Criptografar o tráfego é algo simples. A Internet acumula mais de 15 anos de lições, algumas aprendidas a duras penas, sobre a importância do gerenciamento adequado de chaves e certificados. Mesmo assim, milhões de dispositivos estão reutilizando certificados e compartilhando chaves. E quanto à segurança das aplicações web? Temos insistido nessa questão desde que o comércio eletrônico ganhou seu “e” e passou a ser alvo de exploração.
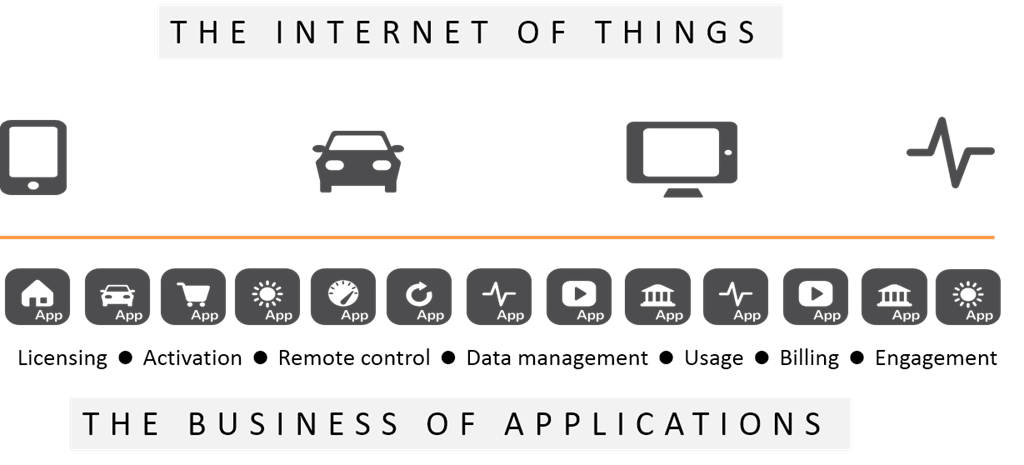
As coisas estão chegando, não tenha dúvida disso. Muitas já estão aqui, e algumas delas parecem, como diria Douglas Adams, “praticamente inofensivas”. Mas não se trata apenas das coisas. Trata-se também dos aplicativos e sistemas com os quais essas coisas quase sempre se comunicam, seja para se cadastrar, serem ativadas, obter novos conteúdos, compartilhar dados ou serem gerenciadas.
Mesmo que o aplicativo que fornece funções de back-end para o seu dispositivo não seja divulgado como acessível ao público, ele deve ser, por definição, acessível ao público para que dispositivos externos possam acessá-lo pela Internet. Isso significa que você deve exigir testes de segurança para todos os aplicativos que serão acessados pelo dispositivo que você criou. Seja na nuvem ou no data center, ele precisa ser testado e protegido.
A Internet das Coisas é o negócio das aplicações. E isso significa que a segurança da Internet das Coisas envolve tanto proteger os dispositivos quanto proteger o ecossistema de aplicações que lhes dá suporte.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...