Como leitor do blog da NGINX, você provavelmente já percebeu que o NGINX Open Source é bastante popular. Mas não é apenas por ser gratuito (embora isso também seja ótimo!) — o NGINX Open Source é tão popular porque é conhecido por ser estável, leve e o canivete suíço™ dos desenvolvedores.
Se você precisa de um servidor web, proxy reverso, gateway de API, controlador Ingress ou cache, o NGINX (que é leve o suficiente para ser instalado a partir de um disquete) está ao seu lado. Mas há algo que os usuários do NGINX Open Source nos disseram que está faltando: suporte empresarial. Por isso, temos o prazer de apresentar esse recurso (e muito mais) com a nova Assinatura de Open Source!
O que é a assinatura de código aberto?
A Assinatura de Código Aberto é um novo pacote que inclui:
- Suporte empresarial: Conte com um consultor de confiança e atenda aos requisitos regulatórios
- Recursos empresariais: Atenda a uma ampla variedade de casos de uso de gerenciamento de tráfego e identidade
- Gerenciamento de frota: Reduza os riscos e o caos com a administração simplificada do NGINX
Suporte empresarial para NGINX Open Source
O NGINX Open Source é reconhecido por sua confiabilidade, e a comunidade oferece um suporte fantástico, mas às vezes é necessário algo mais. Com a assinatura do Open Source, a F5 adiciona suporte empresarial ao NGINX Open Source, incluindo:
- Opções de SLA em horário comercial ou 24 horas por dia, 7 dias por semana
- Patches de segurança e correções de bugs
- Notificações de segurança
- Depuração e correção de erros
- Esclarecimento de discrepâncias na documentação
Agora, vamos analisar mais a fundo alguns dos benefícios de contar com suporte empresarial.
Patches e correções em tempo hábil
Uma vulnerabilidade comum a qualquer software de código aberto (OSS) é o tempo que pode levar para corrigir Vulnerabilidades e Exposições Comuns (CVEs) e bugs. Na verdade, já vimos forks do NGINX Open Source levarem semanas, ou até meses, para receber correções. Por exemplo, em 19 de outubro de 2022, anunciamos correções para as vulnerabilidades CVE-2022-41741 e CVE-2022-41742, mas as correções correspondentes para Ubuntu e Debian só foram disponibilizadas em 15 de novembro de 2022.
Como cliente da Assinatura de Código Aberto, você terá acesso imediato a patches e correções, notificações proativas sobre CVEs e muito mais, incluindo:
- Patches de segurança nas versões mainline e estáveis mais recentes
- Correções de bugs críticos na versão mainline mais recente
- Correções de bugs não críticos na versão principal mais recente ou em uma versão futura
Conformidade regulatória
Um número cada vez maior de empresas e governos está preocupado com questões relacionadas à cadeia de suprimentos de software, e muitos estão adotando a prática de criar uma lista de materiais de software (SBOM). À medida que o conceito de SBOM amadurece, os órgãos reguladores estão começando a exigir a aplicação de patches "em um ciclo regular razoavelmente justificado", com patches em tempo hábil para vulnerabilidades graves encontradas fora do ciclo normal de aplicação de patches.
Com a Assinatura de Código Aberto, você pode garantir que suas instâncias do NGINX Open Source atendam aos requisitos de software de código aberto da sua organização, demonstrando a devida diligência, a rastreabilidade e a conformidade com as regulamentações pertinentes, especialmente no que diz respeito aos aspectos de segurança.
Confidencialidade
Para obter um bom suporte, é necessário compartilhar arquivos de configuração. No entanto, ao compartilhar configurações com um membro da comunidade ou em fóruns, você expõe sua organização a vulnerabilidades de segurança (ou até mesmo a violações). Um único trecho simples de código NGINX compartilhado no Stack Overflow pode dar a agentes mal-intencionados pistas sobre como explorar seus aplicativos ou sua arquitetura.
A assinatura de código aberto oferece acesso direto à equipe de especialistas em segurança da F5, garantindo que suas configurações permaneçam confidenciais. Para saber mais, consulte a Política de Suporte do NGINX Open Source.
Observação: A Assinatura de Código Aberto inclui suporte para pacotes Linux das versões estável e mainline do NGINX Open Source obtidos diretamente da NGINX. Estamos avaliando como poderíamos oferecer suporte a pacotes personalizados e distribuídos por outros fornecedores. Portanto, conte-nos nos comentários quais distribuições são importantes para você!
Recursos empresariais por meio do acesso automático ao NGINX Plus
Com a assinatura do Open Source, você tem acesso ao NGINX Plus sem nenhum custo adicional. A assinatura permite que você escolha quando usar NGINX Open Source ou NGINX Plus de acordo com as necessidades da sua empresa.
O NGINX Open Source é perfeito para muitos casos de uso de entrega de aplicações e se destaca especialmente como servidor web, no armazenamento de conteúdo em cache e no gerenciamento básico de tráfego. Embora seja possível estender o NGINX Open Source para outros casos de uso, isso pode causar problemas de estabilidade e latência. Por exemplo, é comum usar scripts Lua para detectar alterações nos endpoints (nesse caso, o manipulador Lua escolhe para qual serviço upstream encaminhar as solicitações, eliminando assim a necessidade de recarregar a configuração do NGINX). No entanto, o Lua precisa verificar continuamente se há alterações e, com isso, acaba consumindo recursos, o que, por sua vez, aumenta o tempo de processamento das solicitações recebidas. Além de causar tempos limite, isso também aumenta a complexidade e os custos com recursos.
NGINX Plus pode lidar com casos de uso avançados e oferece recursos prontos para uso de balanceamento de carga, gateway de API, controlador de Ingress, entre outros. Muitos clientes escolhem o NGINX Plus para aplicativos e APIs essenciais aos negócios que têm requisitos rigorosos de tempo de atividade, disponibilidade, segurança e identidade.
Mantenha o tempo de atividade e a disponibilidade em grande escala
O tempo de atividade e a disponibilidade são essenciais para aplicativos e APIs de missão crítica, pois seus clientes (internos e externos) são diretamente afetados por quaisquer problemas que surjam durante o escalonamento.
Você pode usar o NGINX Plus para:
- Reduza a latência e as interrupções com persistência de sessão, alta disponibilidade e verificações ativas de integridade
- Atualize as configurações sem precisar recarregar usando a reconfiguração dinâmica
- Solucione problemas facilmente por meio de monitoramento em tempo real, OpenTelemetry nativo, além de mais de cem métricas adicionais que podem ser exportadas para suas ferramentas de monitoramento favoritas
- Implemente casos de uso de gateway de API, como limitação de taxa
Aprimore a segurança e o gerenciamento de identidades
Ao incorporar requisitos não funcionais à sua estratégia de gerenciamento de tráfego, você pode transferir esses requisitos dos seus aplicativos. Isso reduz os erros e permite que os desenvolvedores se concentrem nos requisitos essenciais.
Com o NGINX Plus, você pode reforçar a segurança das seguintes maneiras:
- Usar a autenticação JWT, o OpenID Connect (OIDC), e o SAML para centralizar a autenticação e a autorização no balanceador de carga, gateway de API ou controlador de Ingress
- Aplicação de criptografia de ponta a ponta e gerenciamento de certificados com descarregamento de SSL/TLS e terminação SSL
- Habilitação do FIPS 140-2 para o processamento de todo o tráfego SSL/TLS e HTTP/2
- Implementação das práticas recomendadas do PCI DDS para proteger os números de cartão de crédito dos consumidores e outros dados pessoais
- Adição do NGINX App Protect para proteção por WAF de camada 7 e contra ataques de negação de serviço (DoS)
Gerenciamento de frota com o Instance Manager
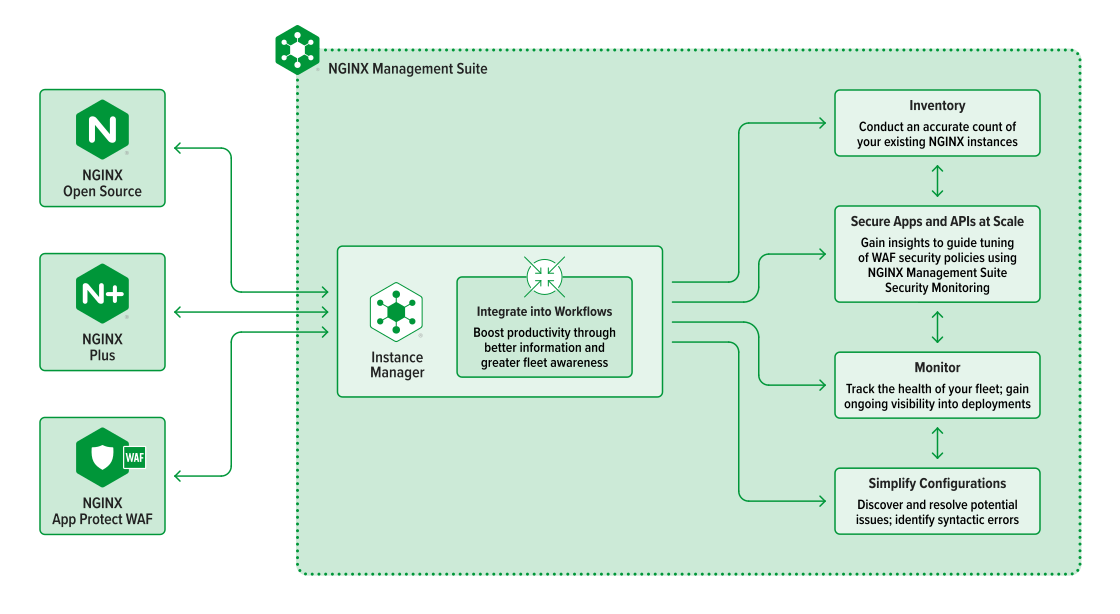
Administrar uma frota NGINX em grande escala pode ser difícil. Com o NGINX Open Source, sua organização pode ter centenas de instâncias (talvez até milhares!), o que pode gerar muita complexidade e riscos relacionados a CVEs, problemas de configuração e certificados expirados. É por isso que a assinatura do Open Source inclui o NGINX Management Suite Instance Manager, que permite inventariar de forma centralizada todas as suas instâncias do NGINX Open Source, NGINX Plus e NGINX App Protect WAF, para que você possa configurar, proteger e monitorar sua frota NGINX com facilidade.
Entenda seu ambiente NGINX
Com o Instance Manager, você pode obter uma contagem precisa das suas instâncias em qualquer ambiente, inclusive no Kubernetes. O Instance Manager permite:
- Faça o inventário das instâncias e identifique versões de software com possíveis exposições a CVEs
- Saiba mais sobre problemas de configuração e resolva-os com um editor integrado que utiliza recomendações de práticas recomendadas
- Visualize insights de proteção, analise possíveis ameaças e identifique oportunidades para ajustar suas políticas de WAF com o Monitoramento de Segurança
Gerenciar certificados
Certificados expirados se tornaram uma causa notória de violações de segurança. Use o Instance Manager para garantir a comunicação segura entre as instâncias do NGINX e seus clientes. Com o Instance Manager, você pode monitorar, gerenciar e implantar certificados SSL/TLS em todas as suas instâncias (inclusive localizando e atualizando certificados prestes a expirar), além de alternar as chaves de criptografia regularmente (ou sempre que uma chave for comprometida).
Simplifique a visibilidade
A quantidade de dados que você pode obter das instâncias do NGINX pode ser impressionante. Para ajudar você a aproveitar ao máximo esses dados e suas ferramentas de terceiros, o Instance Manager fornece dados de eventos e métricas que ajudam você a coletar métricas valiosas do NGINX e encaminhá-las para ferramentas de monitoramento, visibilidade e alertas amplamente utilizadas por meio de API. Além disso, você pode obter insights exclusivos e selecionados sobre a proteção dos seus aplicativos e APIs, como quando o NGINX App Protect é adicionado.
Comece a usar a assinatura de código aberto
Se você tem interesse em começar a usar a nova Assinatura de Código Aberto, entre em contato conosco hoje mesmo para conversarmos sobre seus casos de uso.
Explore mais a fundo os casos de uso que você pode viabilizar com o NGINX Plus:
- Compare os recursos do NGINX Open Source e do NGINX Plus
- Verificações de integridade ativas ou passivas: qual é a ideal para você?
- Como visualizar o NGINX Plus com Prometheus e Grafana
- Implantação do NGINX como um gateway de API
- Autenticando clientes de API com JWT e NGINX Plus
- Como alcançar a conformidade com o FIPS usando o NGINX Plus
Saiba mais sobre o NGINX Management Suite Instance Manager:
- Como verificar seu ambiente em busca de instâncias do NGINX
- Gerenciamento da configuração do NGINX em escala com o Instance Manager
- Por que o gerenciamento de WAFs em escala exige visibilidade centralizada e gerenciamento de configurações
Sobre o autor

Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.