Editor – Este post faz parte de uma série de 10 artigos:
- Reduza a complexidade com Kubernetes pronto para produção (este post)
- Como melhorar a resiliência no Kubernetes com gerenciamento avançado de tráfego
- Como melhorar a visibilidade no Kubernetes
- Seis maneiras de proteger o Kubernetes usando ferramentas de gerenciamento de tráfego
- Guia para escolher um controlador de Ingress, parte 1: identifique seus requisitos
- Guia para escolher um controlador de Ingress, parte 2: riscos e preparação para o futuro
- Guia para escolher um controlador de Ingress, Parte 3: código aberto vs. padrão vs. comercial
- Guia para escolher um controlador de Ingress, parte 4: opções de controlador de Ingress do NGINX
- Como escolher uma malha de serviços
- Testes de desempenho de controladores de Ingress NGINX em um ambiente dinâmico de nuvem Kubernetes
Você também pode baixar a coletânea completa de artigos do blog como um eBook gratuito – Levando o Kubernetes dos testes à produção.
2020 foi um ano que poucos de nós esquecerão. O fechamento repentino de escolas, empresas e serviços públicos nos deixou subitamente isolados de nossas comunidades e em meio à incerteza quanto à nossa segurança e estabilidade financeira. Agora imagine por um momento que isso tivesse acontecido em 2000, ou mesmo em 2010. O que seria diferente? A tecnologia. Sem os serviços digitais de alta qualidade que hoje consideramos parte do dia a dia – atendimento médico, streaming de vídeo, ferramentas de colaboração remota –, uma pandemia seria uma experiência muito diferente. O que tornou a tecnologia de 2020 tão diferente da de décadas anteriores? Contêineres e microsserviços.
Microsserviços e suas arquiteturas — que geralmente utilizam contêineres e Kubernetes — impulsionam o crescimento e a inovação dos negócios ao reduzir o tempo de lançamento de experiências digitais no mercado. Seja em conjunto com arquiteturas tradicionais ou de forma independente, essas tecnologias modernas de aplicações oferecem maior escalabilidade e flexibilidade, implantações mais rápidas e até mesmo redução de custos.
Antes de 2020, constatamos que a maioria dos nossos clientes já havia começado a adotar microsserviços como parte de sua estratégia de transformação digital, mas a pandemia realmente acelerou a modernização de aplicações. Nossa pesquisa de 2020 com usuários do NGINX revelou que 60% dos entrevistados usam microsserviços em produção, em comparação com 40% em 2019, e que os contêineres são mais de duas vezes mais populares do que outras tecnologias modernas de aplicações.
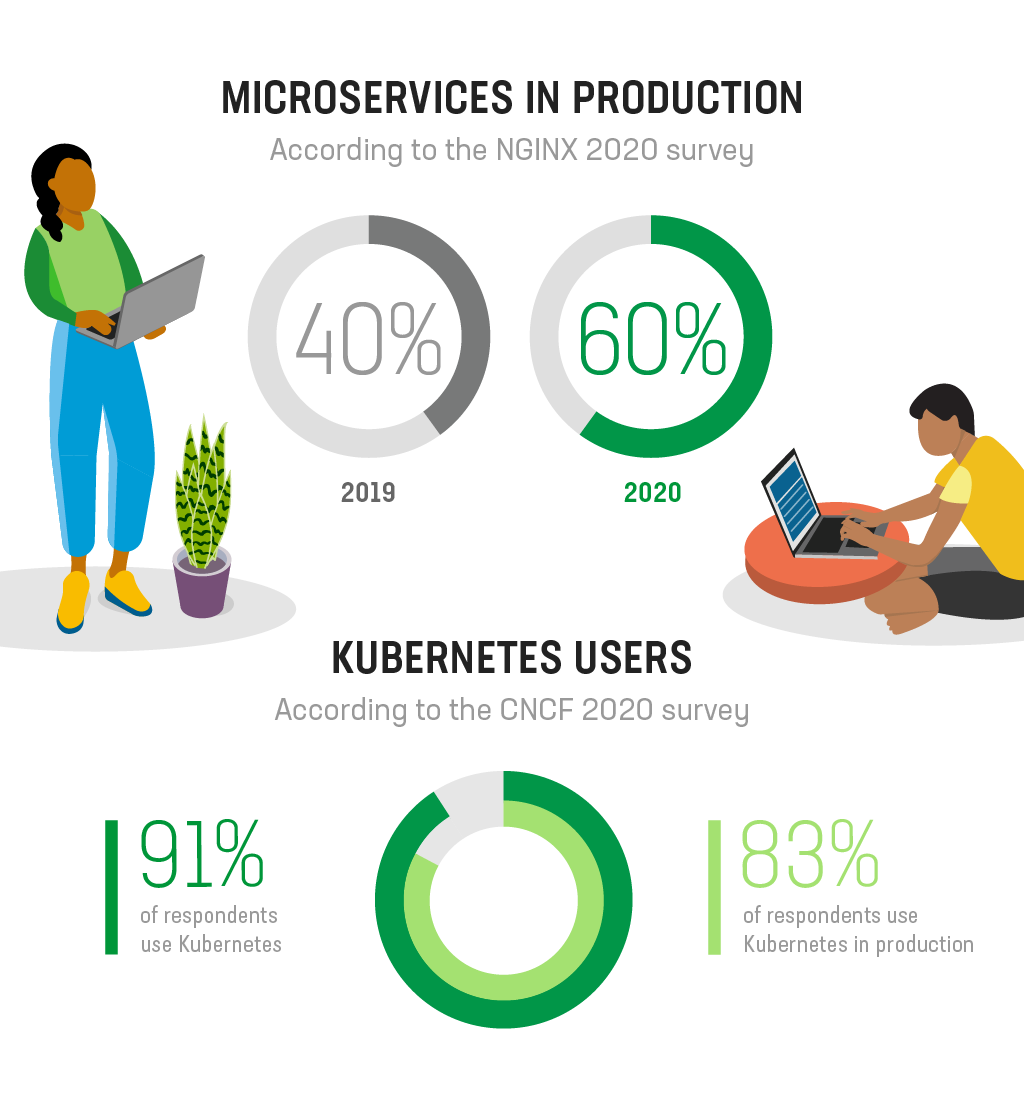
O Kubernetes é o padrão de fato para gerenciar aplicações em contêineres, como demonstra a pesquisa de 2020 da Cloud Native Computing Foundation (CNCF), que constatou que 91% dos entrevistados usam Kubernetes — 83% deles em produção. Ao adotar o Kubernetes, muitas organizações estão preparadas para mudanças arquiteturais significativas, mas se surpreendem com os impactos organizacionais de executar tecnologias de aplicações modernas em escala. Se você usa Kubernetes, provavelmente já se deparou com estas três barreiras críticas para os negócios:
- Cultura
Mesmo quando as equipes de aplicativos adotam abordagens modernas, como desenvolvimento ágil e DevOps, elas geralmente continuam sujeitas à Lei de Conway, segundo a qual “as organizações projetam sistemas que refletem sua própria estrutura de comunicação”. Em outras palavras, aplicativos distribuídos são desenvolvidos por equipes distribuídas que operam de forma independente, mas compartilham recursos. Embora essa estrutura seja ideal para permitir que as equipes trabalhem com agilidade, ela também incentiva a formação de silos. As consequências incluem falhas de comunicação (que, por sua vez, têm suas próprias consequências), vulnerabilidades de segurança, proliferação de ferramentas, práticas de automação inconsistentes e conflitos entre equipes. - Complexidade
Para implementar tecnologias de microsserviços de nível empresarial, as organizações precisam reunir um conjunto de componentes essenciais que ofereçam visibilidade, segurança e gerenciamento de tráfego. Normalmente, as equipes usam plataformas de infraestrutura, serviços nativos da nuvem e ferramentas de código aberto para atender a essa necessidade. Embora cada uma dessas estratégias tenha seu lugar, todas apresentam desvantagens que podem contribuir para a complexidade. E, com muita frequência, diferentes equipes de uma mesma organização escolhem estratégias distintas para atender aos mesmos requisitos, gerando uma “dívida operacional”. Além disso, as equipes escolhem processos e ferramentas em determinado momento e continuam a usá-los, independentemente das mudanças nos requisitos de implantação e execução de aplicações modernas baseadas em microsserviços que utilizam contêineres. O Panorama Interativo de Tecnologias Nativas da Nuvem da CNCF ilustra bem a complexidade da infraestrutura necessária para dar suporte a aplicações baseadas em microsserviços. As organizações precisam dominar uma ampla variedade de tecnologias distintas, o que traz consequências como dependência de uma infraestrutura específica, TI não autorizada, proliferação de ferramentas e uma curva de aprendizado acentuada para os responsáveis pela manutenção da infraestrutura. - Segurança
Os requisitos de segurança diferem significativamente entre aplicações nativas da nuvem e aplicações tradicionais, pois estratégias como a segurança de perímetro não são viáveis no Kubernetes. O amplo ecossistema e a natureza distribuída das aplicações em contêineres tornam a superfície de ataque muito maior, e a dependência de aplicações SaaS externas faz com que funcionários e pessoas de fora da organização tenham muito mais oportunidades de injetar código malicioso ou exfiltrar informações. Além disso, as consequências descritas nas áreas de cultura e complexidade – em especial, a proliferação de ferramentas – têm impacto direto na segurança e na resiliência das suas aplicações modernas. Usar ferramentas diferentes em todo o ecossistema para resolver o mesmo problema não é apenas ineficiente – isso cria um enorme desafio para as equipes de SecOps, que precisam aprender a configurar corretamente cada componente.
A solução: Kubernetes pronto para produção
Assim como acontece com a maioria dos problemas organizacionais, a solução para superar os desafios do Kubernetes é uma combinação de tecnologia e processos. No restante deste post, vamos nos concentrar no componente tecnológico, mas fique de olho nas próximas publicações sobre processos e outros temas.
Como o Kubernetes é uma tecnologia de código aberto, há várias maneiras de implementá-lo. Embora algumas organizações prefiram implementar e gerenciar por conta própria uma versão do Kubernetes sem modificações, muitas valorizam a combinação de flexibilidade, orientações predefinidas e suporte oferecida por serviços como o Amazon Elastic Kubernetes Service (EKS), o Google Kubernetes Engine (GKE), o Microsoft Azure Kubernetes Service (AKS), o Red Hat OpenShift Container Platform e o Rancher.
As plataformas Kubernetes podem facilitar a implantação e o início das operações; no entanto, elas priorizam a variedade de serviços, e não a profundidade dos recursos. Assim, embora você possa encontrar todos os serviços de que precisa em um só lugar, é pouco provável que essas plataformas ofereçam o conjunto de funcionalidades necessário para operar em produção em larga escala com a devida preparação. Especificamente, elas não se concentram em recursos avançados de rede e segurança, e é nesse ponto que vemos o Kubernetes decepcionar muitos clientes.
Para preparar o Kubernetes para ambientes de produção, você precisa adicionar mais três componentes nesta ordem:
- Uma camada escalável de entrada e saída para permitir o tráfego de e para o cluster
Isso é feito com um controlador de Ingress, que é um balanceador de carga especializado que abstrai a complexidade da rede do Kubernetes e conecta os serviços de um cluster Kubernetes aos serviços externos a ele. Esse componente se torna adequado para ambientes de produção quando inclui recursos que aumentam a resiliência (por exemplo, verificações avançadas de integridade e métricas do Prometheus), permitem o escalonamento rápido (reconfiguração dinâmica) e oferecem suporte ao autoatendimento (controle de acesso baseado em funções [RBAC]).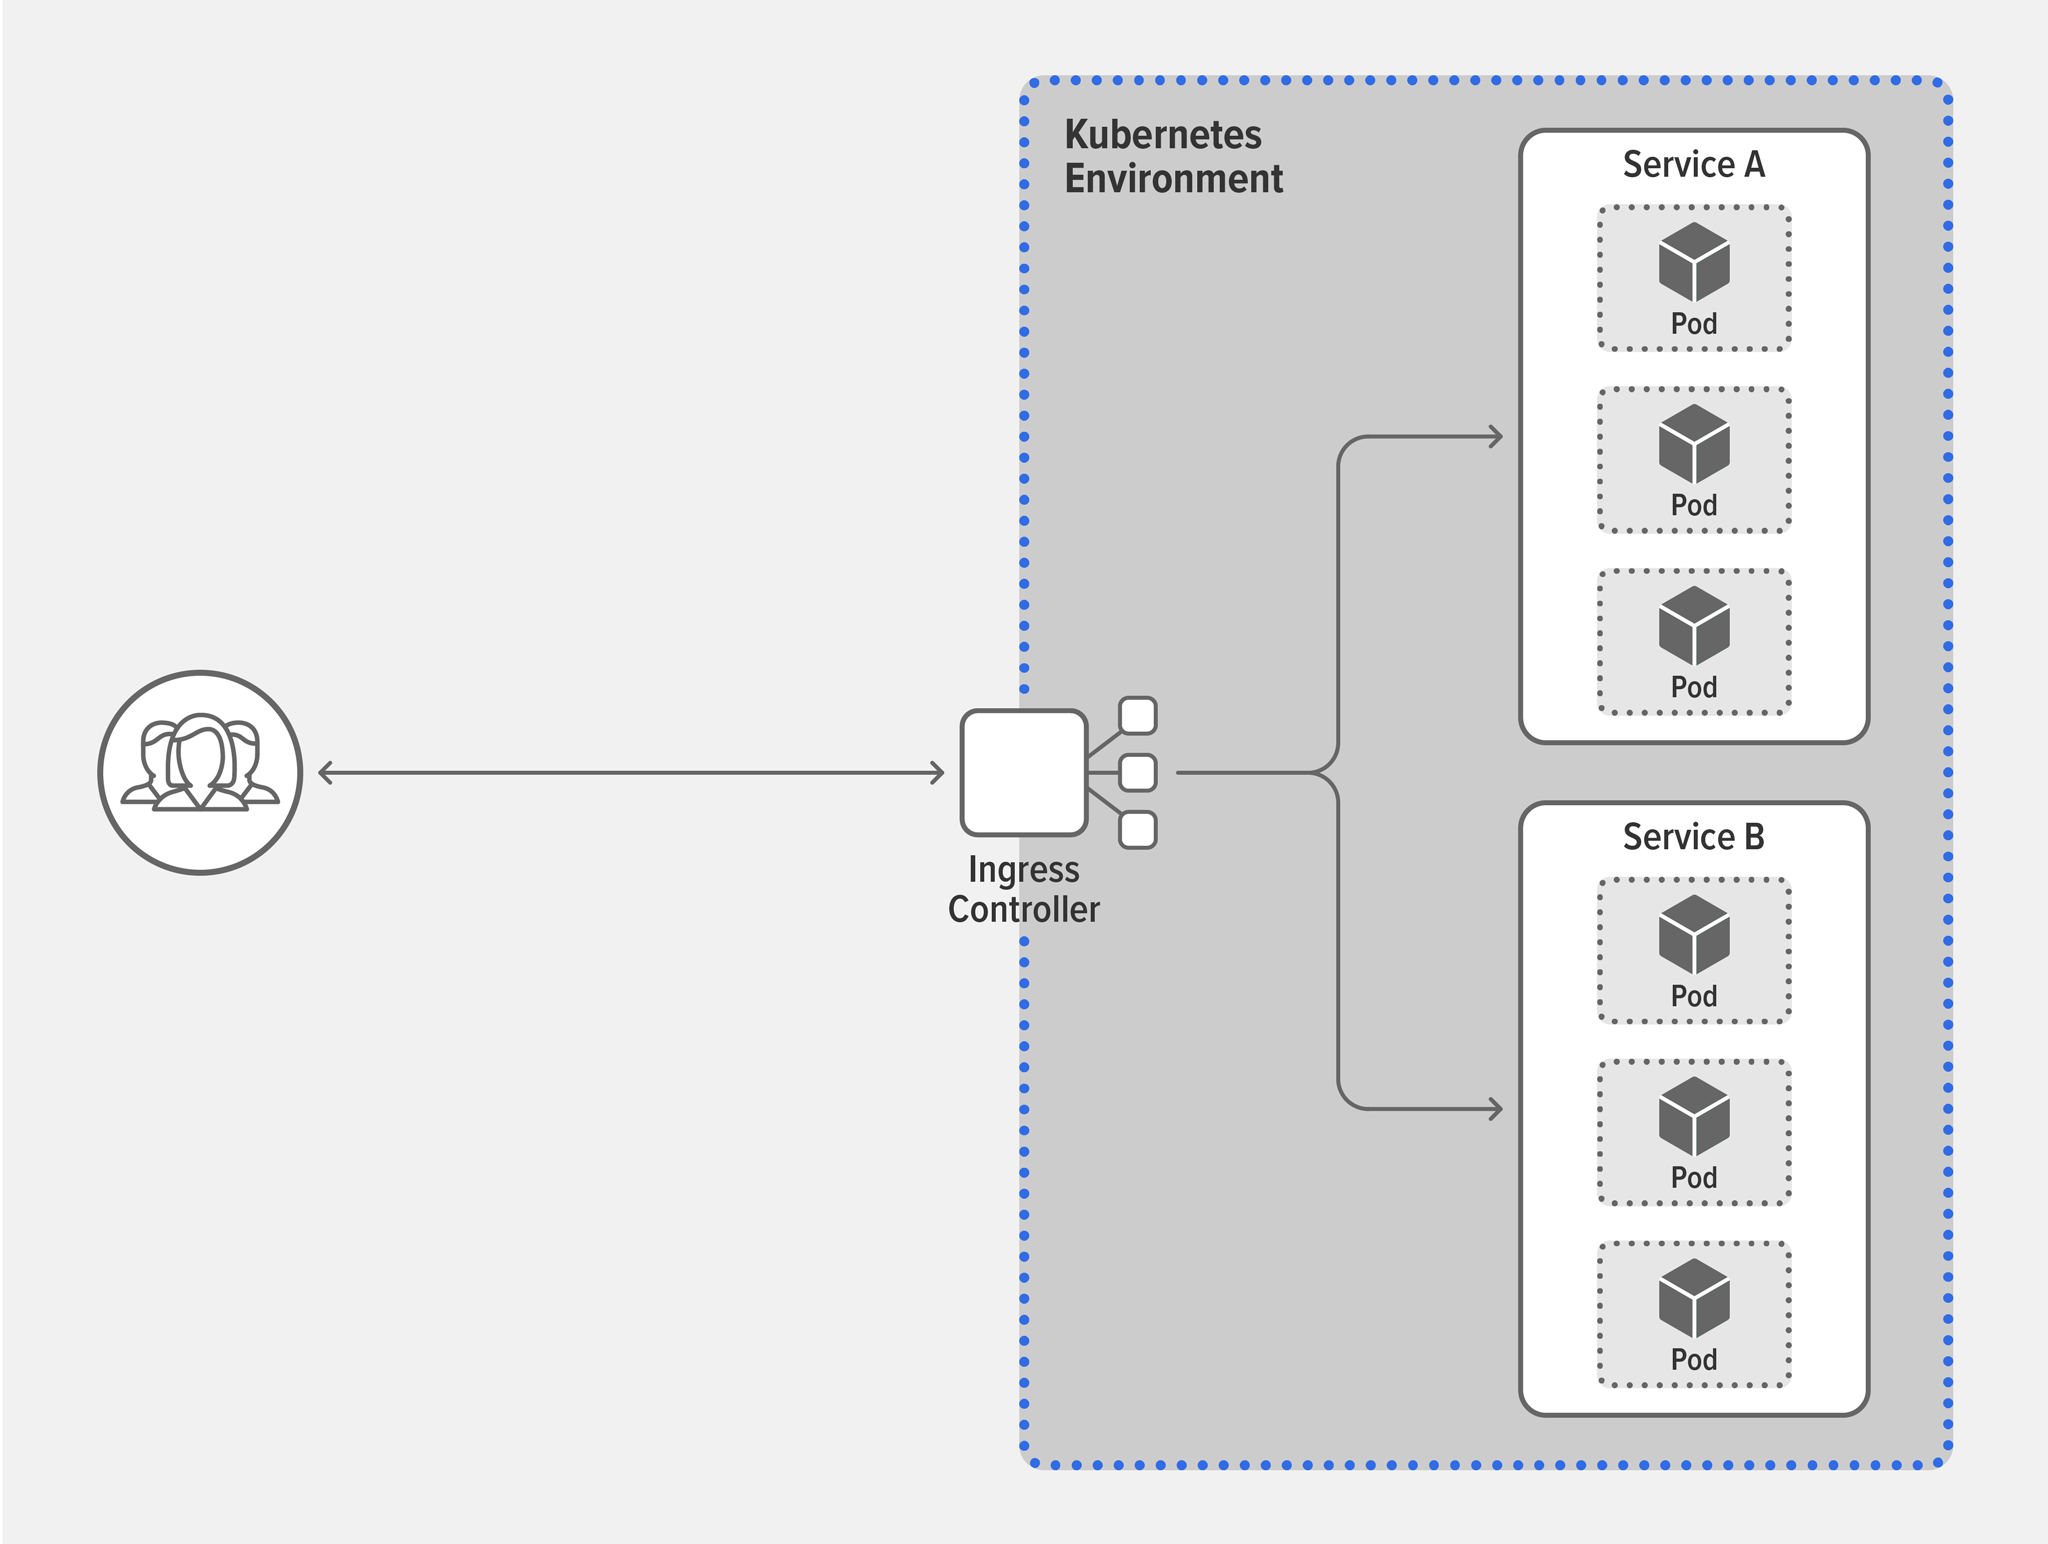
- Segurança integrada para proteger contra ameaças em todo o cluster
Embora uma segurança com controles mais abrangentes possa ser suficiente fora do cluster, dentro dele são necessários controles mais granulares. Dependendo da complexidade do seu cluster, há três locais em que pode ser necessário implantar um firewall de aplicações web (WAF) flexível: no controlador de Ingress, como um proxy por serviço e como um proxy por pod. Essa flexibilidade permite aplicar controles mais rigorosos a aplicações sensíveis – como as de faturamento – e controles menos restritivos onde o risco é menor.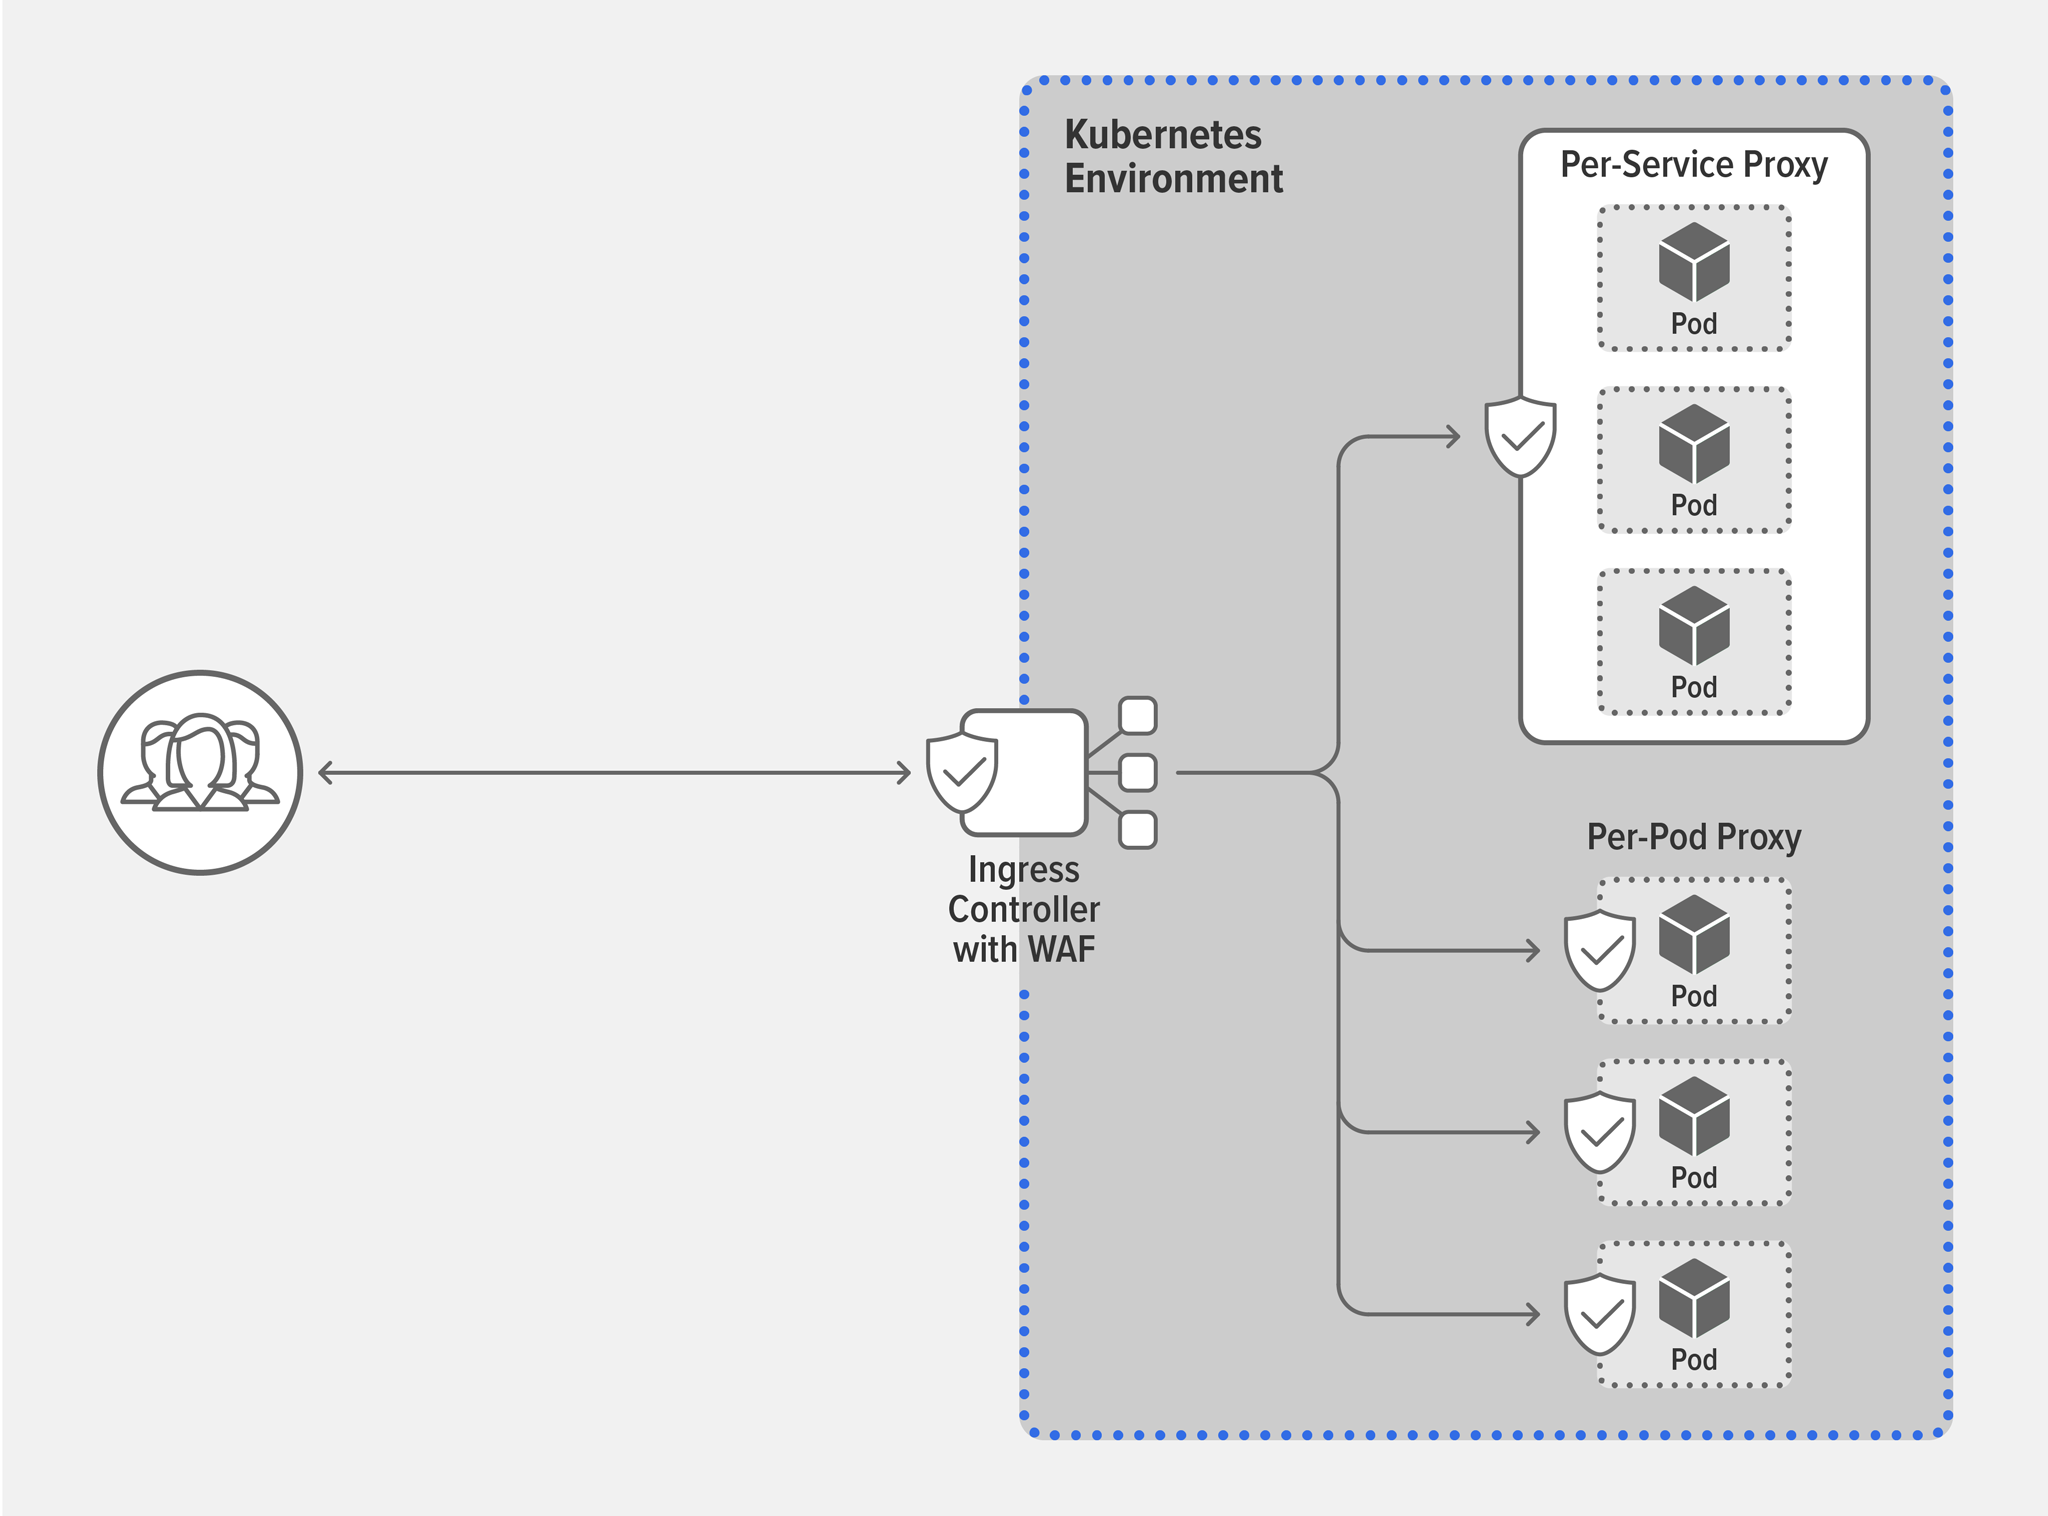
- Uma camada escalável de tráfego leste-oeste para otimizar o tráfego dentro do cluster
Este terceiro componente é necessário quando suas aplicações Kubernetes ultrapassam o nível de complexidade e escala que as ferramentas básicas conseguem atender. Nesse estágio, você precisa de uma malha de serviços, que é uma ferramenta de orquestração que oferece gerenciamento de tráfego e segurança com granularidade ainda maior para os serviços de aplicação dentro do cluster. Uma malha de serviços normalmente é responsável por gerenciar o roteamento entre aplicações em contêineres, fornecer e aplicar políticas autônomas de TLS mútuo (mTLS) entre serviços e oferecer visibilidade sobre a disponibilidade e a segurança das aplicações.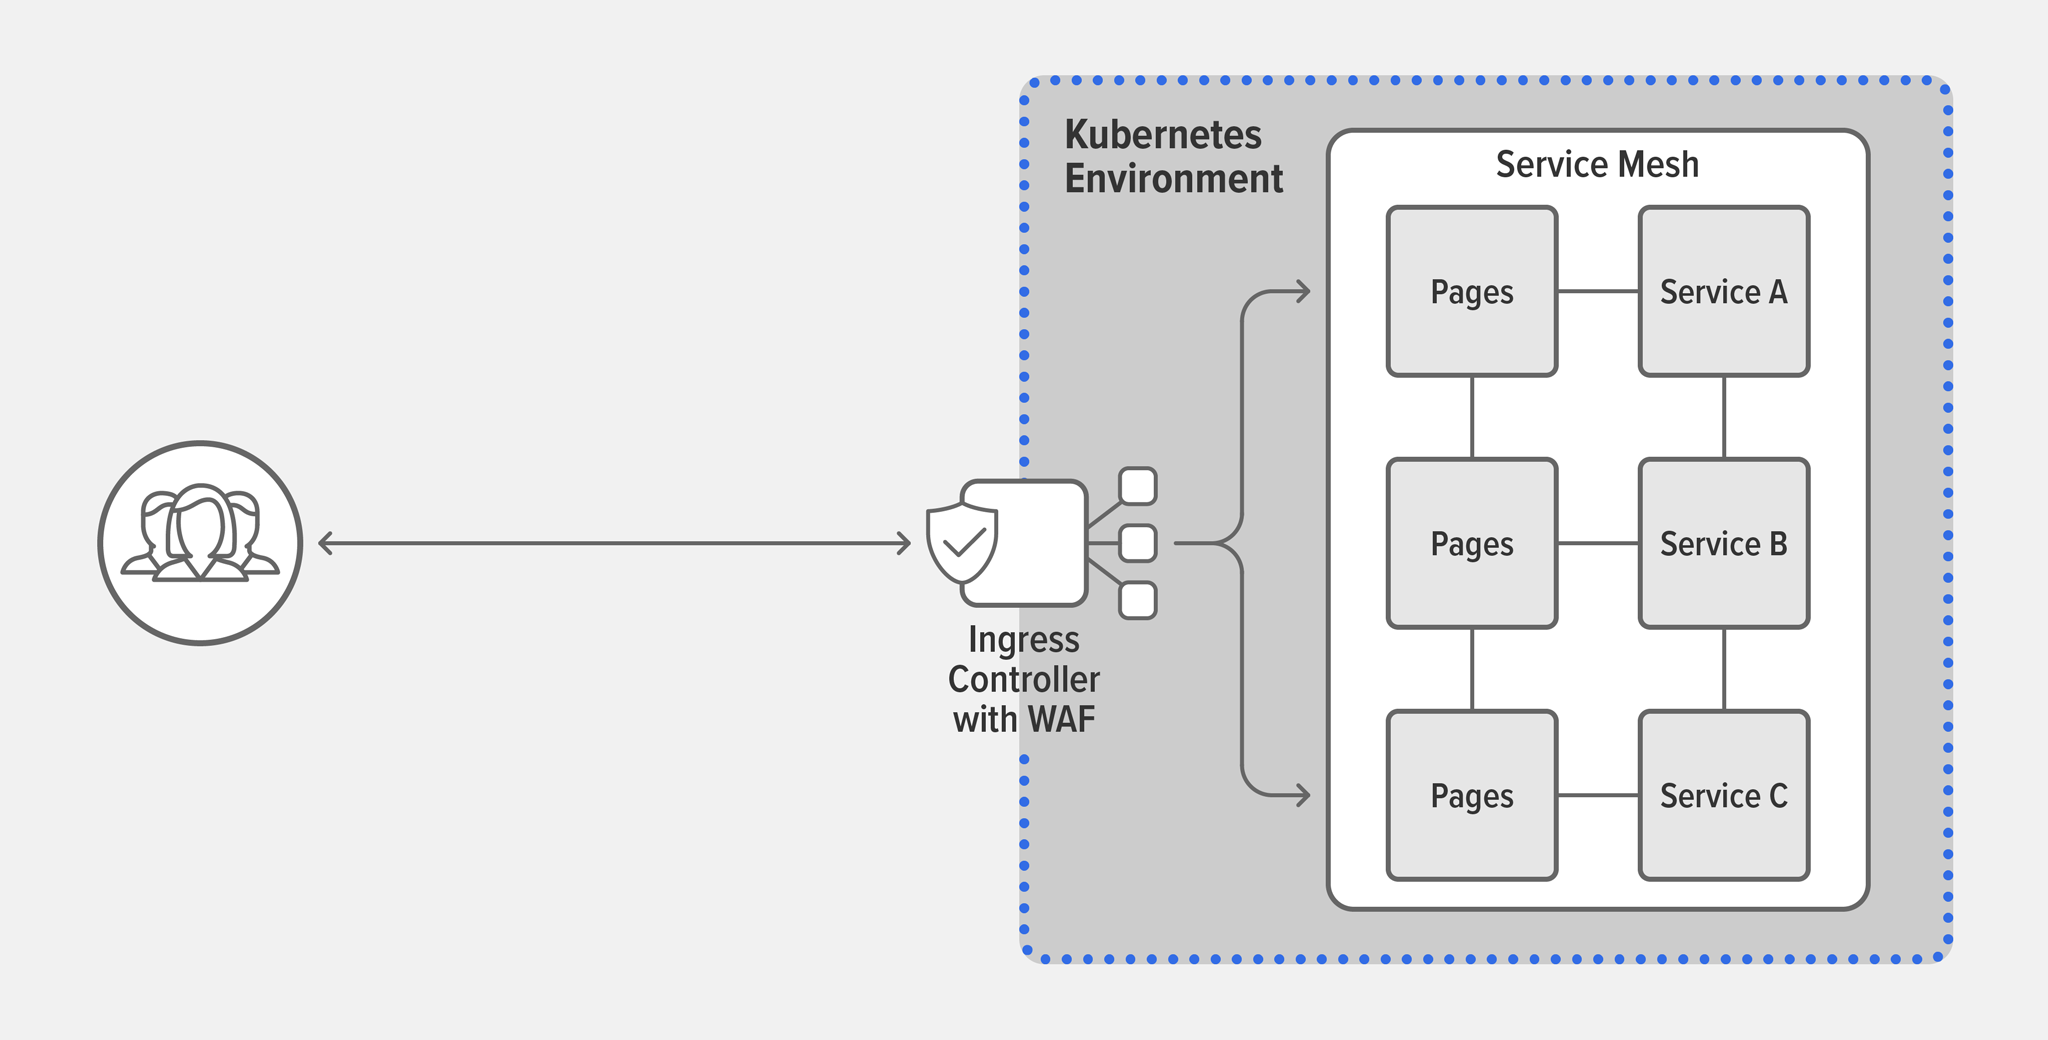
Ao selecionar esses componentes, priorize a portabilidade e a visibilidade. Componentes independentes de plataforma reduzem a complexidade e melhoram a segurança, com menos ferramentas para suas equipes aprenderem a usar e protegerem, além de facilitar a movimentação de cargas de trabalho de acordo com as necessidades do seu negócio. A importância da visibilidade e do monitoramento não pode ser subestimada. Integrações com ferramentas populares, como Grafana e Prometheus, oferecem uma visão unificada da sua infraestrutura em um único painel, garantindo que sua equipe detecte problemas antes que seus clientes os descubram. Além disso, existem outras tecnologias complementares que não são necessariamente obrigatórias para executar o Kubernetes em produção, mas são partes integrantes do desenvolvimento moderno de aplicações. Por exemplo, quando as organizações estão prontas para modernizar aplicações tradicionais, um dos primeiros passos é criar microsserviços com um gateway de API.
Como o NGINX pode ajudar
Nossas soluções para Kubernetes são independentes de plataforma e incluem os três componentes de que você precisa para executar o Kubernetes em ambientes de produção: NGINX Ingress Controller como a camada de entrada e saída, NGINX App Protect como o WAF e NGINX Service Mesh como a camada de tráfego leste-oeste.
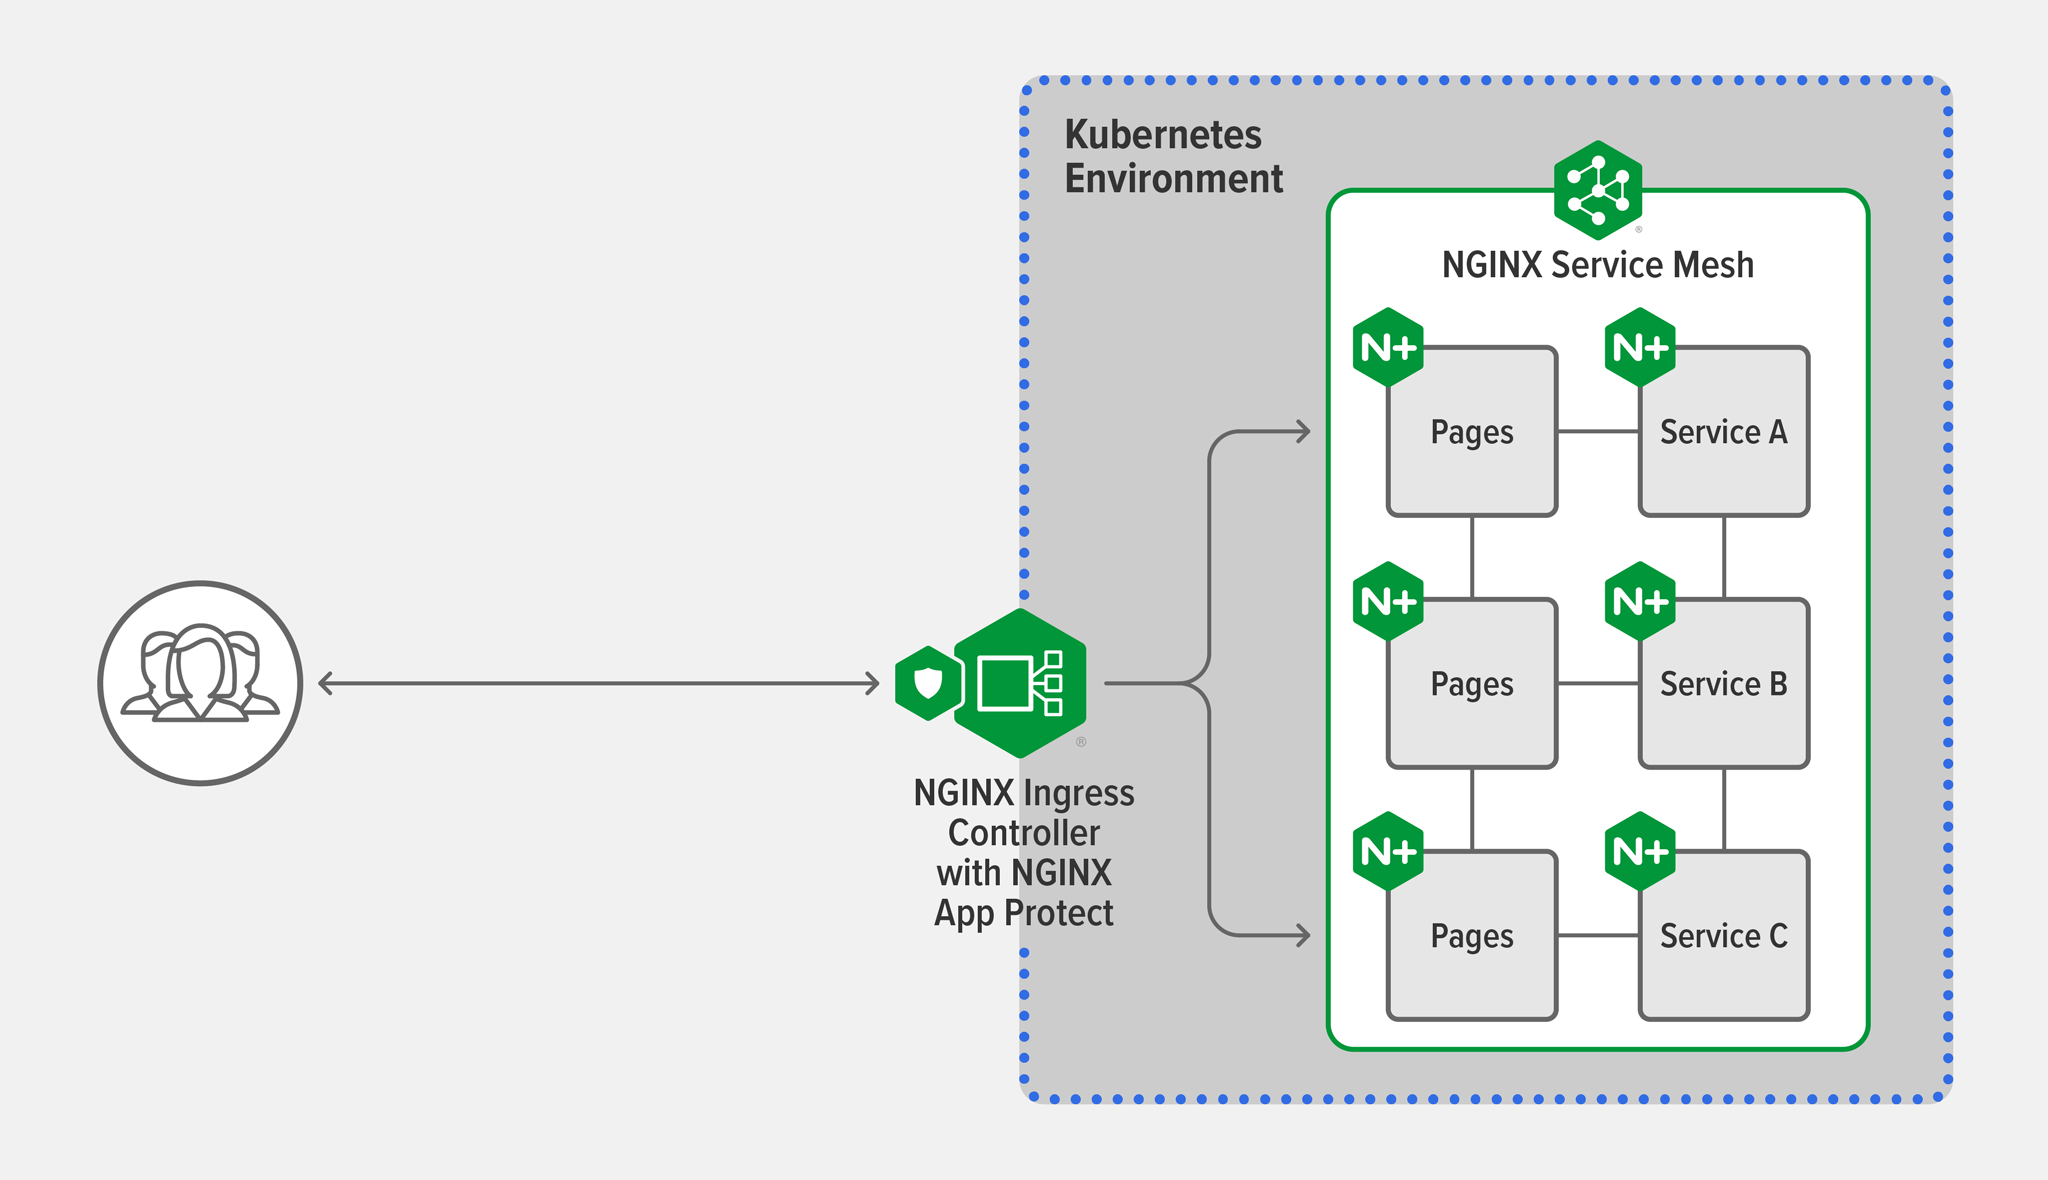
Essas soluções podem fazer do Kubernetes seu melhor amigo, capacitando você em quatro áreas principais:
- Automação – Leve seus aplicativos ao mercado com mais rapidez e segurança
Implante, dimensione, proteja e atualize aplicativos usando os recursos de roteamento de tráfego e integração de aplicativos do NGINX Ingress Controller, combinados com a implantação automática de sidecars do NGINX Plus pelo NGINX Service Mesh. - Segurança – Proteja seus clientes e sua empresa contra ameaças existentes e emergentes
Reduza os possíveis pontos de falha implantando o NGINX App Protect em qualquer lugar do cluster e usando o NGINX Service Mesh e o NGINX Ingress Controller para gerenciar e garantir a criptografia de ponta a ponta entre os serviços. - Desempenho – Ofereça as experiências digitais que seus clientes e usuários esperam
Lide com picos de tráfego e ameaças à segurança sem esforço e sem comprometer o desempenho, com as soluções NGINX que superam outros WAFs, controladores de Ingress e balanceadores de carga. - Visibilidade – Impulsione a evolução do seu negócio e atenda melhor seus clientes
Obtenha insights específicos sobre o desempenho e a disponibilidade das aplicações com o NGINX Ingress Controller e o NGINX Service Mesh, com rastreamentos detalhados para entender como as solicitações são processadas nas suas aplicações de microsserviços.
Preparando-se para o ambiente de produção com o NGINX
O NGINX Ingress Controller está disponível para uma avaliação gratuita de 30 dias, que inclui o NGINX App Protect para proteger seus aplicativos em contêineres. Recomendamos adicionar o NGINX Service Mesh, que é sempre gratuito (disponível para download em f5.com), para aproveitar ao máximo sua avaliação. Hoje, você pode levar sua própria licença (BYOL) para a nuvem de sua escolha.
Sobre o autor
Publicações relacionadas no blog
Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.
Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.
Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.
Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.