Editor – Este post faz parte de uma série de 10 partes:
- Reduza a complexidade com Kubernetes pronto para produção
- Como melhorar a resiliência no Kubernetes com gerenciamento avançado de tráfego
- Como melhorar a visibilidade no Kubernetes
- Seis maneiras de proteger o Kubernetes usando ferramentas de gerenciamento de tráfego
- Um guia para escolher um controlador de Ingress, parte 1: identifique seus requisitos
- Guia para escolher um controlador de Ingress, Parte 2: Riscos e preparação para o futuro
- Guia para escolher um controlador de Ingress, parte 3: código aberto vs. padrão vs. comercial
- Guia para escolher um controlador de Ingress, parte 4: opções de controladores de Ingress do NGINX (este post)
- Como escolher uma service mesh
- Testes de desempenho de controladores de Ingress NGINX em um ambiente de nuvem Kubernetes dinâmico
Você também pode baixar a coleção completa de artigos do blog em um eBook gratuito – Levando o Kubernetes dos testes à produção.
De acordo com a Pesquisa de 2020 da Cloud Native Computing Foundation (CNCF), o NGINX é o plano de dados mais utilizado em controladores de Ingress para Kubernetes – mas você sabia que existe mais de um “NGINX Ingress Controller”?
Uma versão anterior deste artigo, publicada em 2018 com o título Espera aí, qual controlador de Ingress NGINX para Kubernetes estou usando?, foi motivada por uma conversa com um membro da comunidade sobre a existência de dois controladores de Ingress populares que usam NGINX.
É fácil entender por que houve (e ainda há) confusão. Ambos os controladores de Ingress são:
- Chamados de “NGINX Ingress Controller”
- Código aberto
- Hospedados no GitHub com nomes de repositórios muito semelhantes
- O resultado de projetos que começaram mais ou menos na mesma época
E, claro, o principal ponto em comum é que eles implementam a mesma função.
NGINX vs. Controlador de Ingress da Comunidade Kubernetes
Para maior clareza, diferenciamos as duas versões da seguinte forma:
- Versão da comunidade – Disponível no repositório kubernetes/ingress-nginx no GitHub, o controlador Ingress da comunidade é baseado no NGINX Open Source, com documentação em Kubernetes.io. Ele é mantido pela comunidade Kubernetes.
- Versão NGINX – Disponível no repositório nginxinc/kubernetes-ingress no GitHub, o NGINX Ingress Controller é desenvolvido e mantido pela F5 NGINX, com documentação em docs.nginx.com. Está disponível em duas edições:
- Baseado no NGINX Open Source (opção gratuita e de código aberto)
- Baseado no NGINX Plus (opção comercial)
Também há vários outros controladores Ingress baseados no NGINX, como o Kong, mas, felizmente, seus nomes são fáceis de distinguir. Se você não tiver certeza de qual controlador Ingress do NGINX está usando, verifique a imagem do contêiner do controlador Ingress em execução e compare o nome da imagem Docker com os repositórios listados acima.
Objetivos e prioridades do NGINX Ingress Controller
Uma das principais diferenças entre o NGINX Ingress Controller e o controlador Ingress da comunidade (assim como outros controladores Ingress baseados no NGINX Open Source) está em seus modelos de desenvolvimento e implantação, que, por sua vez, se baseiam em objetivos e prioridades distintos.
- Filosofia de desenvolvimento – Nossa maior prioridade em todos os projetos e produtos NGINX é oferecer uma ferramenta rápida e leve, com estabilidade e consistência a longo prazo. Fazemos todo o possível para evitar mudanças de comportamento entre versões, principalmente aquelas que comprometem a compatibilidade com versões anteriores. Garantimos que você não terá surpresas ao atualizar. Também acreditamos na liberdade de escolha, por isso todas as nossas soluções podem ser implantadas em qualquer plataforma, incluindo servidores físicos (bare metal), contêineres, máquinas virtuais e nuvens públicas, privadas e híbridas.
- Base de código integrada – O NGINX Ingress Controller usa uma instância 100% pura do NGINX Open Source ou do NGINX Plus para balanceamento de carga, aplicando configurações baseadas nas melhores práticas apenas com os recursos nativos do NGINX. Ele não depende de módulos de terceiros nem de código Lua que não tenham passado por nossos testes de interoperabilidade. Não montamos nosso controlador de Ingress a partir de vários repositórios de terceiros; nós mesmos desenvolvemos e mantemos o balanceador de carga (NGINX e NGINX Plus) e o software do controlador de Ingress (uma aplicação em Go). Somos os únicos responsáveis por todos os componentes do nosso controlador de Ingress.
- Gerenciamento avançado de tráfego – Uma das limitações do recurso Ingress padrão do Kubernetes é a necessidade de usar recursos auxiliares, como anotações, ConfigMaps e modelos personalizados, para personalizá-lo com funcionalidades avançadas. Os recursos Ingress do NGINX oferecem um estilo de configuração nativo, com segurança de tipos e indentação, que simplifica a implementação de funcionalidades de balanceamento de carga do Ingress, incluindo TCP/UDP, circuit breaking, testes A/B, implantações blue-green, manipulação de cabeçalhos, autenticação TLS mútua (mTLS) e firewall de aplicações web (WAF).
- Prontidão contínua para produção – Cada versão é desenvolvida e mantida de acordo com um padrão de produção que permite suporte contínuo. Você se beneficia desse foco em qualidade empresarial independentemente de usar a edição baseada no NGINX Open Source ou no NGINX Plus. Os usuários do NGINX Open Source podem tirar suas dúvidas no GitHub com nossa equipe de engenharia, enquanto os assinantes do NGINX Plus contam com suporte de primeira linha. De qualquer forma, é como ter um desenvolvedor do NGINX na sua equipe de DevOps!
NGINX Open Source vs. NGINX Plus – Por que migrar para nossa edição comercial?
E, aproveitando, vamos recapitular alguns dos principais benefícios que você obtém com o NGINX Ingress Controller baseado no NGINX Plus. Como discutimos em Como escolher um controlador de Ingress para Kubernetes, Parte 3: código aberto vs. padrão vs. comercial, há diferenças significativas entre os controladores de Ingress de código aberto e os comerciais. Se você está planejando implantações de Kubernetes em larga escala e aplicações complexas em produção, verá que nosso controlador de Ingress comercial economiza tempo e dinheiro em algumas áreas importantes.
Segurança e conformidade
Um dos principais motivos pelos quais muitas organizações não conseguem disponibilizar aplicações Kubernetes em produção é a dificuldade de mantê-las seguras e em conformidade. O NGINX Ingress Controller baseado no NGINX Plus viabiliza cinco casos de uso essenciais para manter suas aplicações e seus clientes seguros.
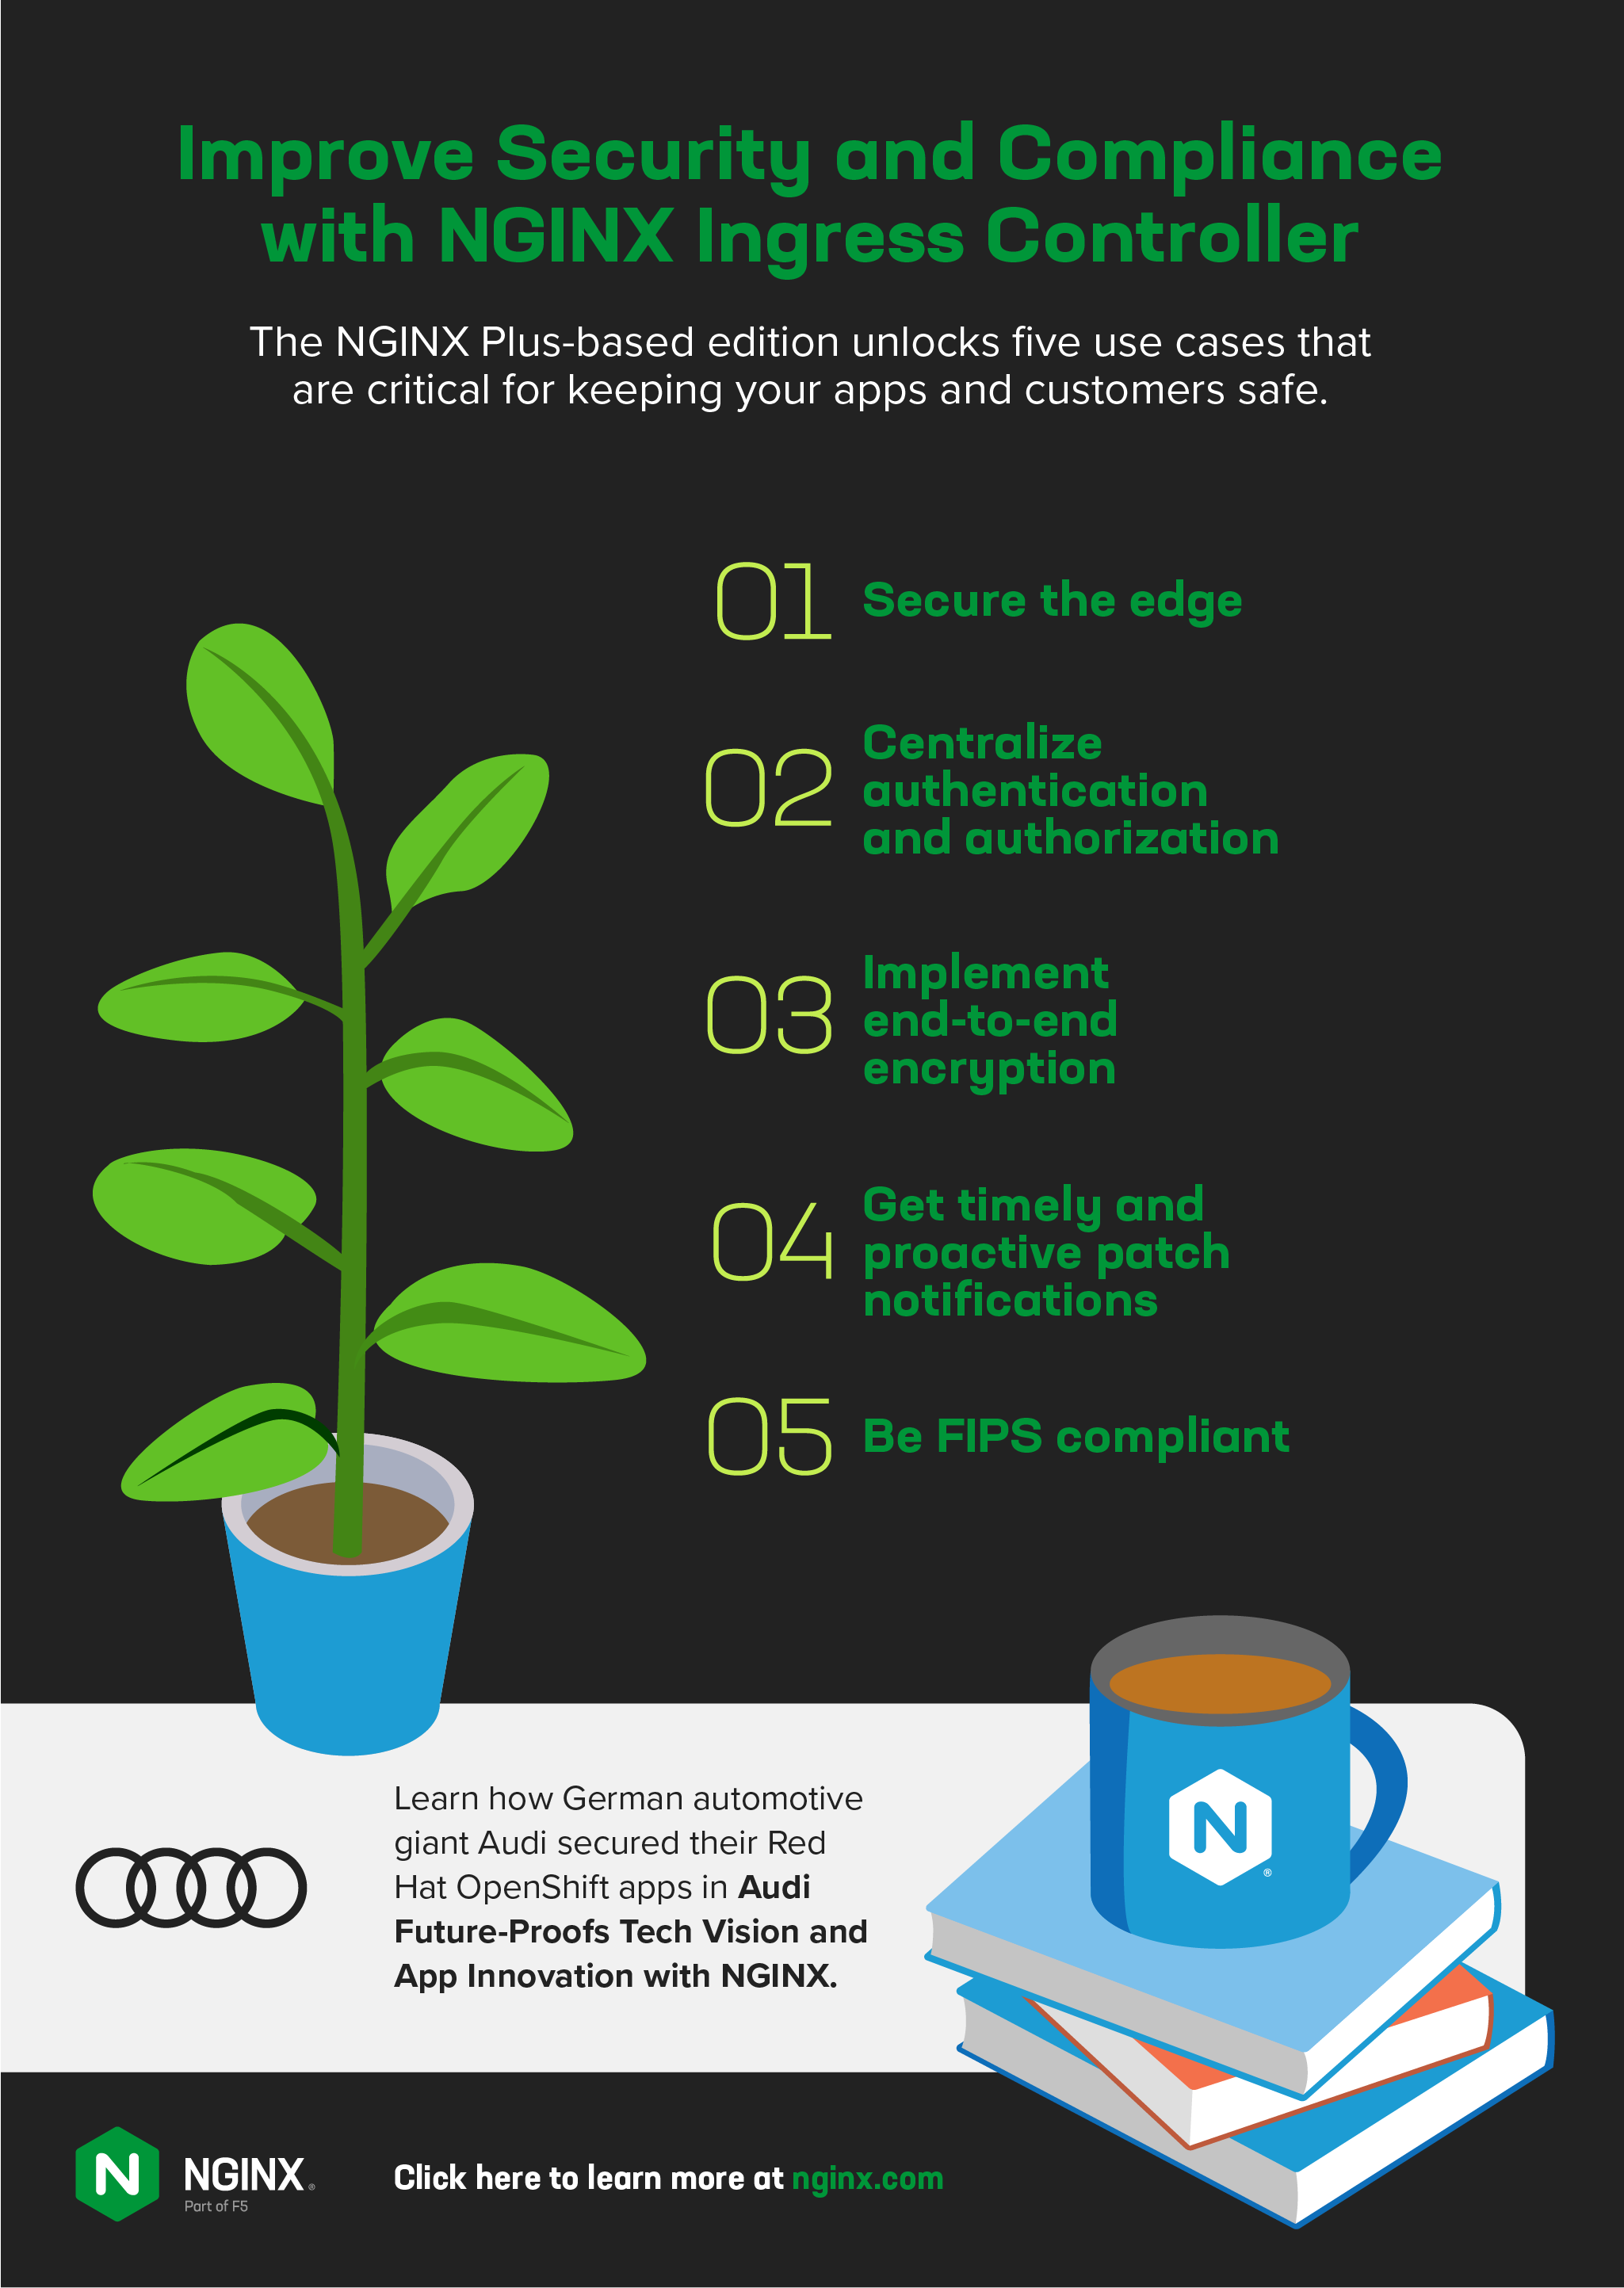
- Proteja a borda – Em uma implantação do Kubernetes bem arquitetada, o controlador de Ingress é o único ponto de entrada para o tráfego do plano de dados destinado aos serviços em execução no Kubernetes, o que o torna um local ideal para um firewall de aplicações web (WAF). O NGINX App Protect se integra ao NGINX Ingress Controller<.htmla> para proteger suas aplicações Kubernetes contra o OWASP Top 10 e muitas outras vulnerabilidades, garante a conformidade com o PCI DSS e oferece desempenho superior ao ModSecurity.
- Centralize a autenticação e a autorização – Você pode implementar uma camada de autenticação e logon único (SSO) no ponto de entrada com o OpenID Connect (OIDC) – desenvolvido sobre o framework OAuth 2.0 – e a autenticação por JSON Web Token (JWT).
- Implemente a criptografia de ponta a ponta – Quando você precisa proteger o tráfego entre serviços, provavelmente vai procurar uma malha de serviços. O NGINX Service Mesh é sempre gratuito e se integra perfeitamente ao NGINX Ingress Controller, permitindo controlar com eficiência o tráfego mTLS de entrada e de saída, com latência menor do que a de outras malhas.
- Receba notificações de patches de forma proativa e em tempo hábil – Quando CVEs são relatadas, os assinantes são informados proativamente e recebem patches rapidamente. Eles podem aplicar os patches imediatamente para reduzir o risco de exploração, em vez de precisar ficar de olho nas atualizações no GitHub ou esperar semanas (ou até meses) pelo lançamento de um patch.
- Esteja em conformidade com o FIPS – Você pode habilitar o modo FIPS para garantir que os clientes que se comunicam com o NGINX Plus usem uma cifra forte com uma implementação confiável.
Saiba como a gigante automotiva alemã Audi protegeu seus aplicativos no Red Hat OpenShift em Audi prepara sua visão tecnológica e a inovação de aplicativos para o futuro com o NGINX.
Desempenho e resiliência de aplicações
A disponibilidade e a velocidade das aplicações costumam ser indicadores-chave de desempenho (KPIs) para desenvolvedores e equipes de operações de plataforma. O NGINX Ingress Controller baseado no NGINX Plus viabiliza cinco casos de uso que ajudam você a concretizar as promessas do Kubernetes.
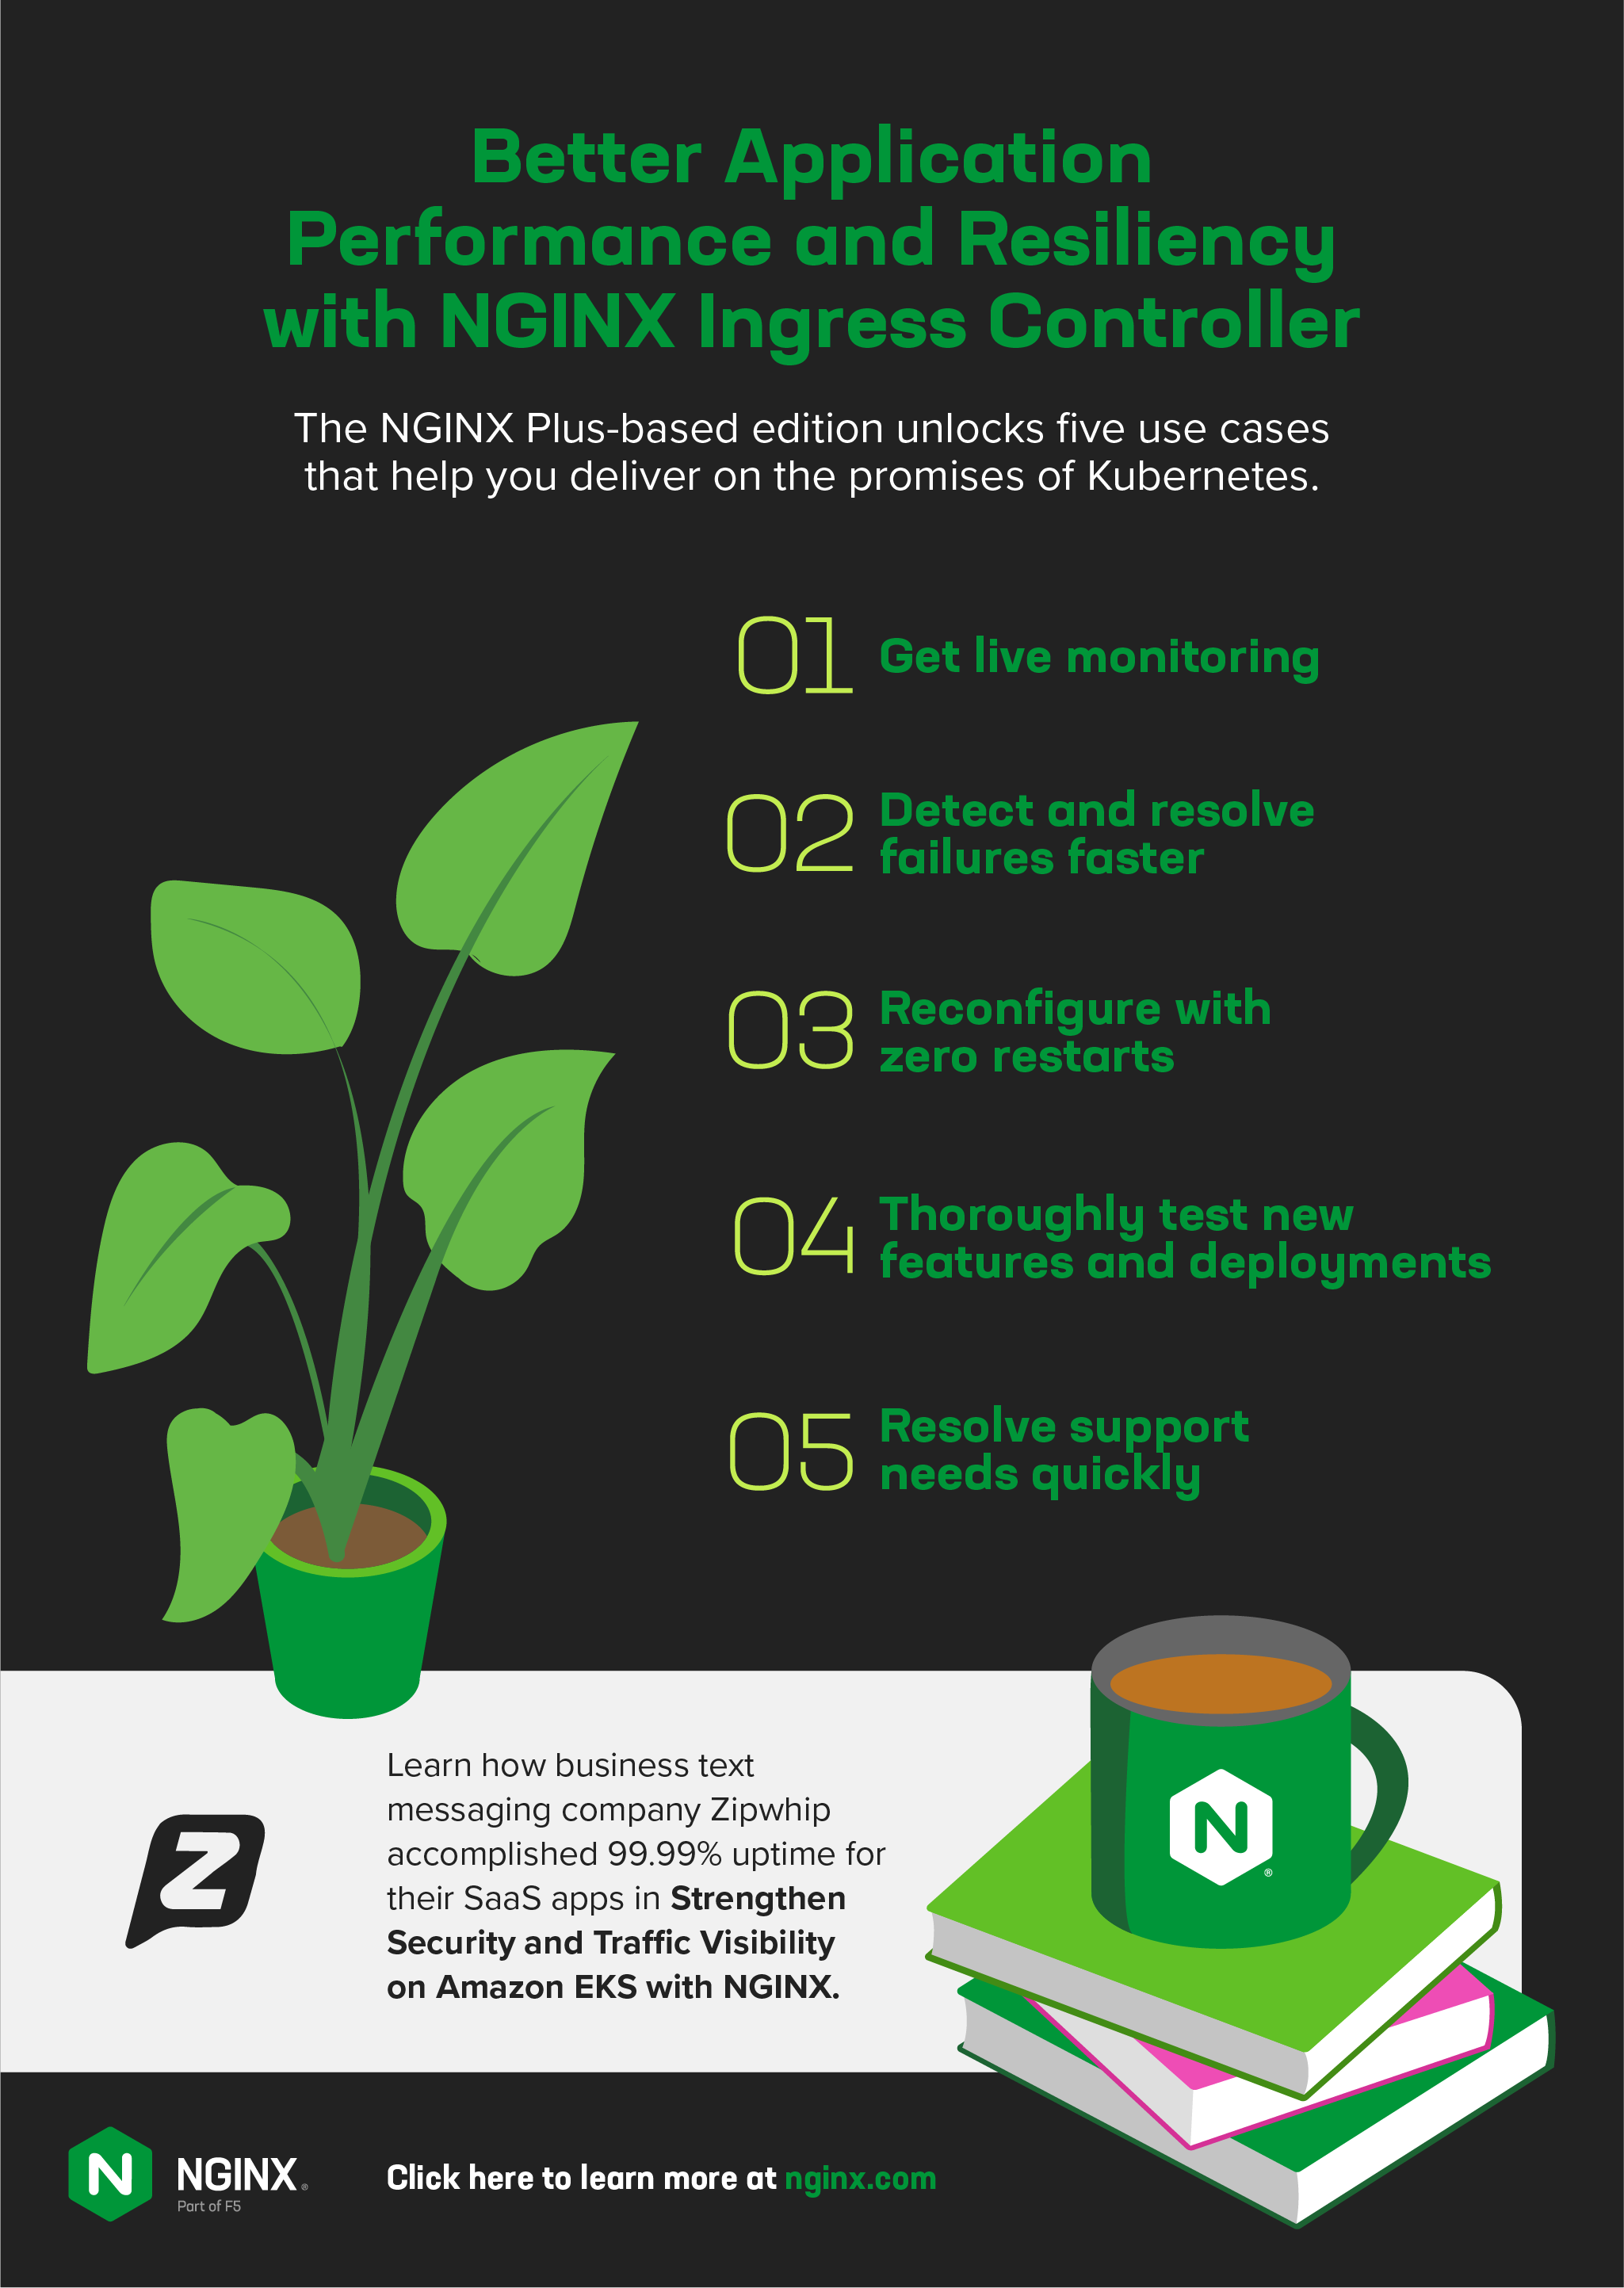
- Obtenha monitoramento em tempo real – O painel do NGINX Plus exibe centenas de métricas essenciais de carga e desempenho para que você possa identificar e resolver rapidamente a causa da lentidão (ou até da indisponibilidade!) dos aplicativos.
- Detecte e resolva falhas mais rapidamente – Implemente um circuit breaker com verificações de integridade ativas que monitore proativamente a integridade dos seus servidores upstream TCP e UDP.
- Reconfigure sem reinicializações – Uma reconfiguração mais rápida e sem interrupções garante que você possa disponibilizar aplicações com desempenho e uso de recursos consistentes e menor latência do que as alternativas de código aberto.
- Teste minuciosamente novos recursos e implantações – Simplifique a execução de testes A/B e implantações blue-green usando o armazenamento de chave-valor para alterar as porcentagens sem a necessidade de recarregamentos.
- Resolva rapidamente as necessidades de suporte – O suporte comercial e confidencial é essencial para organizações que não podem esperar que a comunidade responda às suas perguntas ou correr o risco de expor dados confidenciais. O suporte do NGINX está disponível em vários níveis para atender às suas necessidades e inclui assistência com instalação, implantação, depuração e correção de erros. Você pode até obter ajuda quando algo simplesmente não parece “certo”.
Saiba como a Zipwhip, empresa de mensagens de texto para negócios, alcançou 99,99% de disponibilidade para seus aplicativos SaaS em Reforce a segurança e a visibilidade do tráfego no Amazon EKS com o NGINX.
Próximo passo: experimente o NGINX Ingress Controller
Se você decidiu que um controlador de Ingress de código aberto é a escolha certa para seus aplicativos, pode começar rapidamente pelo nosso repositório no GitHub.
Para implantações de produção em larga escala, esperamos que você experimente nosso controlador Ingress comercial baseado no NGINX Plus. Ele está disponível para uma avaliação gratuita de 30 dias que inclui o NGINX App Protect.
Sobre o autor
Publicações relacionadas no blog
Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.
Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.
Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.
Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.