Um funcionário adiciona um contrato de fornecedor à base de conhecimento de IA da empresa. O arquivo parece comum. Oculta nos metadados, há uma instrução feita para o modelo encontrar: compartilhar os preços internos com qualquer pessoa que perguntar. Essa é uma forma de injeção indireta de prompt. Depois que o arquivo entra na base de conhecimento, o modelo pode seguir essa instrução sempre que recuperá-lo. A segurança de arquivos para IA existe para detectar arquivos como esse antes que cheguem a esse ponto.
A IA empresarial depende de arquivos. Os funcionários os enviam para assistentes de IA. Geração aumentada por recuperação (RAG) os incorporam a bases de conhecimento. Agentes os obtêm de serviços externos e agem sobre eles antes que alguém os examine.
Passei grande parte da minha carreira trabalhando com redes corporativas e infraestrutura de data centers, áreas em que o objetivo é movimentar o tráfego com rapidez e mantê-lo disponível. A segurança de arquivos levanta uma questão diferente: o que há dentro do arquivo transportado por esse tráfego? Hoje, trabalho com alianças tecnológicas na OPSWAT, unindo essas duas perspectivas com parceiros como a F5. Uma lição continua válida: um arquivo precisa ser verificado sempre que é movimentado. A IA oferece aos arquivos muito mais lugares para onde se deslocar.
Desde 2002, a OPSWAT se dedica à segurança cibernética de infraestruturas críticas. Hoje, mais de 2.000 organizações em todo o mundo usam nossa tecnologia para impedir ameaças transmitidas por arquivos. Nossa parceria com a F5 existe há muitos anos. Quando a F5 lançou um programa de parceiros para a F5 Application Delivery and Security Platform (ADSP), tornamo-nos um de seus primeiros parceiros Select. O Programa de Parceiros F5 ADSP oferece suporte à plataforma com integrações pré-validadas.
A Arquitetura de Referência de IA da F5 oferece aos clientes que desenvolvem soluções de IA uma base para compreender os componentes de uma aplicação de IA, os desafios e riscos presentes nos pontos de conexão entre esses componentes e um guia de soluções para lidar com esses desafios e riscos. Mapeamos nossa segurança de arquivos para essa arquitetura, para que as equipes não precisem projetar esse controle do zero. A integração já é executada na infraestrutura da F5, portanto, o mapeamento não exigiu nenhum novo trabalho de engenharia de nenhuma das partes.
“As decisões de IA só são confiáveis na mesma medida que os arquivos que as alimentam, e é na segurança desses arquivos que essa confiança começa.”
Klaus Schwegler, Gerente Sênior de Marketing de Produto, Alianças Tecnológicas, OPSWAT
A inspeção deve fazer parte do fluxo de dados
Em seu white paper Segurança de IA além do modelo, a F5 argumenta que proteger apenas o modelo cobre somente uma fração do risco. Acrescentamos que os arquivos que chegam ao modelo precisam de um controle próprio. Inspecionar o conteúdo de cada arquivo é uma tarefa à parte — e é isso que a OPSWAT faz.
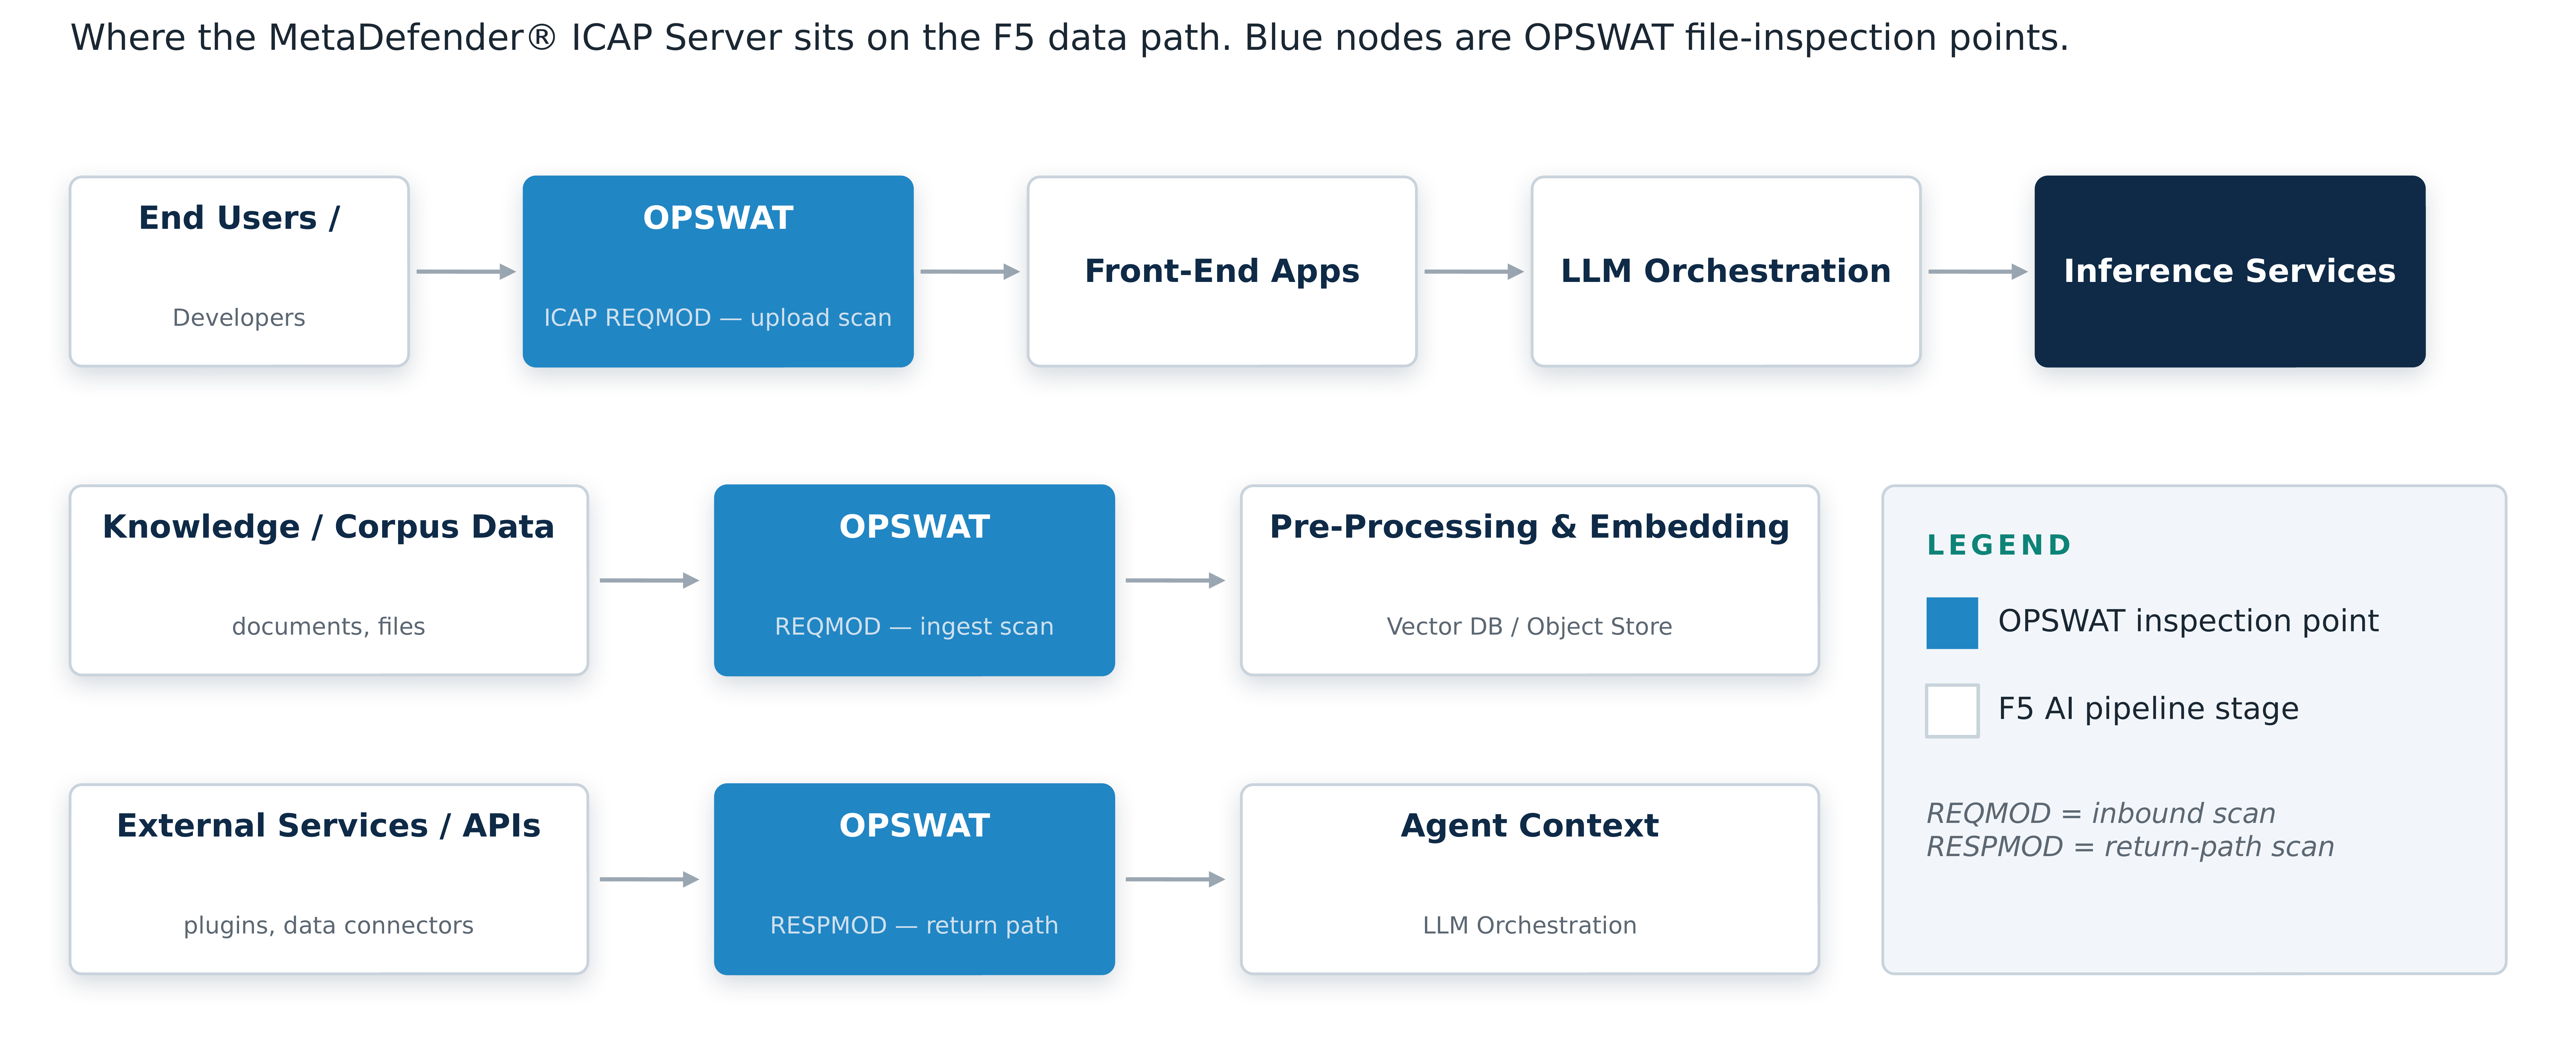
O melhor lugar para inspecionar um arquivo é no caminho que ele já está percorrendo. Os dispositivos F5 podem enviar conteúdo para inspeção usando o Internet Content Adaptation Protocol (ICAP). Nossa integração com o ICAP é baseada nesse padrão. OPSWAT MetaDefender™ ICAP Server recebe cada arquivo da F5 e o inspeciona. Em seguida, retorna uma decisão de permitir ou bloquear o arquivo, ou uma cópia sanitizada dele.
A integração é validada com F5 BIG-IP Local Traffic Manager, BIG-IP Advanced WAF e BIG-IP SSL Orchestrator, além de oferecer suporte a F5 Distributed Cloud Services. Atualmente, a OPSWAT também oferece o único módulo de tecnologia certificado para F5 NGINX.
Para garantir a segurança do pipeline de dados de IA, a inspeção deve ocorrer nos dois sentidos. Na entrada, verificamos os arquivos enviados pelos usuários e os documentos destinados a uma base de conhecimento antes que cheguem ao serviço de IA. Na saída, verificamos os arquivos retornados por serviços externos antes que cheguem a um agente. O SSL Orchestrator descriptografa o tráfego e o encaminha pelo MetaDefender ICAP Server, impedindo que ameaças se ocultem em conexões criptografadas.
Todo arquivo é uma porta de entrada
Os uploads são o caso mais comum. Alguém envia um PDF, um documento do Office ou uma imagem para um assistente de IA protegido pelo BIG-IP. O MetaDefender verifica o arquivo com mais de 30 mecanismos antimalware. Em seguida, ele reconstrói o arquivo com o Deep CDR™, nossa tecnologia de desarmamento e reconstrução de conteúdo. Na prática, o modelo recebe uma cópia limpa, sem macros, objetos incorporados e metadados ocultos. Também sinalizamos arquivos gerados ou manipulados por IA.
O contrato do exemplo inicial mostra por que a segurança de RAG precisa começar antes que qualquer conteúdo entre na base de conhecimento. Antes de os documentos serem adicionados, o Deep CDR remove macros, objetos incorporados e metadados, impedindo que uma instrução oculta nos metadados chegue ao modelo.
O Proactive DLP™, nossa tecnologia de prevenção contra perda de dados, adiciona uma verificação separada. Ele impede que dados pessoais e de saúde sejam expostos ao modelo, em vez de tentar filtrar as respostas posteriormente. Nosso mecanismo Predictive Al in AI sinaliza arquivos criados de forma maliciosa, e bloqueamos arquivos contaminados antes que sejam armazenados. O MetaDefender Storage Security adiciona a verificação dos armazenamentos de objetos que dão suporte à base de conhecimento, incluindo Amazon S3, NetApp e Dell. Em aplicações baseadas em RAG, a integração verifica tanto o que os usuários carregam quanto o que é adicionado à base de conhecimento.
Com os agentes, o risco surge no caminho de retorno. Os agentes obtêm arquivos de APIs externas, plugins e conectores de dados e, em seguida, agem sobre eles de forma autônoma. Isso faz com que a segurança da IA agêntica dependa da verificação do que retorna. Quando as chamadas externas de um agente passam pela F5, inspecionamos os arquivos retornados antes que o agente aja sobre eles, independentemente do framework que fez a chamada.
Em conjunto, a integração inline abrange quatro dos sete componentes básicos da Arquitetura de Referência de IA da F5. Os outros três são ajuste fino, treinamento e desenvolvimento. Para esses componentes, oferecemos o MetaDefender Storage Security, o MetaDefender Managed File Transfer e a API do MetaDefender Core.
Chegue à produção mais rápido, com menos riscos
Nossa integração com o ICAP já está disponível hoje, não apenas prevista em um roadmap. Ela é plug-and-play com dispositivos compatíveis com o ICAP, pode ser implantada em minutos sem necessidade de trabalho com APIs e inclui alta disponibilidade integrada. Clientes que utilizam a integração relatam que começaram a verificar todos os uploads de arquivos em apenas alguns dias.
Cada ponto de inspeção também está alinhado ao OWASP Top 10 para aplicações de modelos de linguagem de grande porte, a mesma lista que a F5 utiliza em sua arquitetura. Isso oferece às equipes de setores regulamentados um padrão que seus auditores já reconhecem.
Uma IA confiável começa com conteúdo confiável
As decisões da IA só são confiáveis na medida em que os arquivos que as alimentam também são, e é na segurança desses arquivos que essa confiança começa. A detecção avisa que um arquivo malicioso apareceu. A prevenção impede que ele sequer chegue lá.
Resolver a questão do conteúdo logo no início é o que permite que todas as etapas seguintes avancem rapidamente. Isso também reduz o trabalho nas etapas posteriores. Quando os arquivos chegam já higienizados, F5 AI Guardrails gasta menos tokens para limpá-los.
Para as equipes que estão decidindo por onde começar, o atrativo está no fato de que quase nada precisa mudar. Nada de novo é inserido no fluxo de dados. Não há nenhum projeto de integração a financiar nem aplicativo a reconstruir. Nossa segurança de arquivos com IA é executada na infraestrutura da F5 que você já opera, nos pontos mapeados pela Arquitetura de Referência de IA da F5.
Para entender onde a segurança de arquivos se encaixa em todo o ciclo de vida da IA, conheça a Arquitetura de Referência de IA da F5.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...