Quando se trata da segurança de aplicativos e APIs, esperar para descobrir vulnerabilidades somente quando elas já estão em produção é como instalar um sistema de segurança residencial depois de uma invasão — é tarde demais. Esse princípio é fundamental para a nossa abordagem aos serviços de segurança de APIs.
E é exatamente por isso que a equipe da F5 tem o prazer de apresentar nosso novo recurso de teste de APIs para o serviço F5 Distributed Cloud API Security, que faz parte da F5 Application Delivery and Security Platform. Esse recurso permite que as equipes de segurança identifiquem possíveis problemas mais cedo no processo de desenvolvimento, detectando vulnerabilidades de forma proativa antes que invasores tenham a oportunidade de explorá-las. É uma inovação revolucionária para organizações que buscam fortalecer sua postura de segurança de APIs diante do cenário atual de ameaças em constante evolução.
O crescente desafio da segurança de APIs
As interfaces de programação de aplicações (APIs) tornaram-se a espinha dorsal dos negócios digitais. Elas conectam nossas aplicações, viabilizam experiências digitais e impulsionam a inovação. No entanto, essa conectividade traz riscos significativos. De acordo com o nosso Relatório F5 sobre o Estado da Estratégia de Aplicações de 2025, 58% das organizações consideram a proliferação de APIs um problema significativo, gerando uma complexidade de gerenciamento que pode deixar cada vez mais serviços essenciais e ativos empresariais, incluindo dados confidenciais, expostos.
Migrando da segurança reativa para a proativa
Atualmente, a maioria das organizações adota uma abordagem reativa à segurança de APIs. Elas monitoram o tráfego em produção, buscando identificar padrões ou comportamentos suspeitos que possam indicar um ataque. Embora essa abordagem seja necessária, ela não é suficiente por si só.
Um dos primeiros desafios que identificamos foi entender como tornar cada teste de segurança contextualizado e direcionado. Primeiro, precisávamos compreender a lógica e a função de cada endpoint para, então, iniciar testes específicos e adequados a cada API. Esse nível de personalização é essencial, pois cada API apresenta vulnerabilidades próprias, de acordo com sua finalidade e implementação.
O resultado é nosso novo recurso de testes de API, que permite às equipes de segurança executar testes direcionados em endpoints de API de pré-produção. Ao identificar vulnerabilidades antes da implantação, as organizações podem corrigir problemas antes que eles possam ser explorados em ambientes de produção.
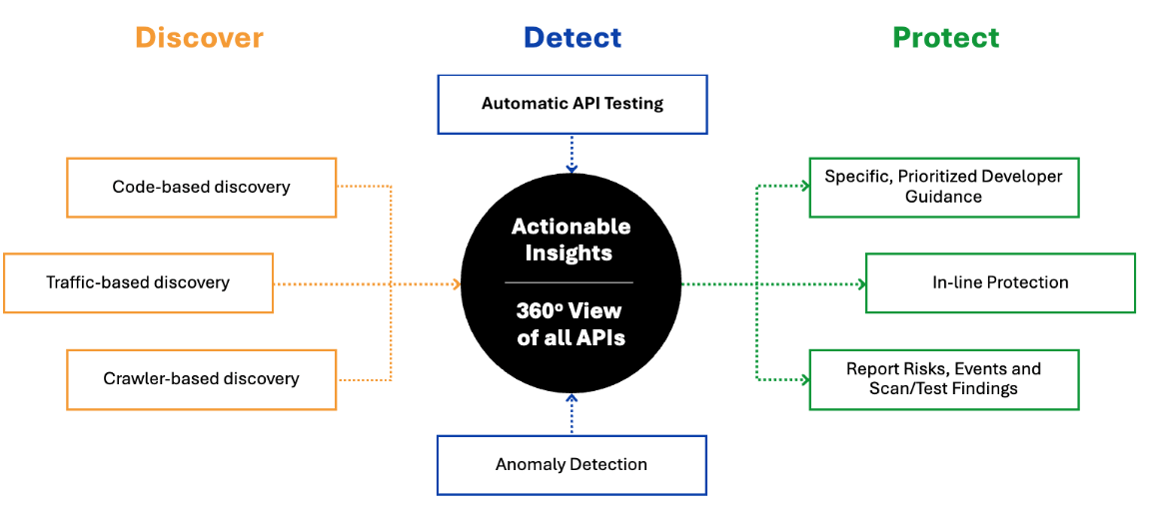
A abordagem abrangente da F5 para a segurança de APIs combina recursos de descoberta, detecção e proteção para oferecer uma visão completa de 360° do seu ecossistema de APIs, permitindo tanto a identificação proativa de vulnerabilidades quanto a defesa contra ameaças em tempo real.
Encontrando o equilíbrio certo
Outro aprendizado que adquirimos com nossa experiência foi entender quem realmente usa as ferramentas de teste de APIs. Embora inicialmente nosso público-alvo fossem as equipes de DevOps e os desenvolvedores, descobrimos que os principais usuários eram profissionais de operações de segurança (SecOps) e de operações de segurança no desenvolvimento (DevSecOps). Essa constatação moldou nossa abordagem.
Aprendemos que complicar demais a solução com excesso de configurações e granularidade não era a melhor abordagem. As equipes de segurança precisam de uma solução poderosa, mas simples — que possa ser facilmente integrada aos fluxos de trabalho existentes sem exigir treinamento ou configuração extensivos.
Nossa solução realiza testes sofisticados alinhados ao Top 10 de Segurança de APIs do Open Web Application Security Project (OWASP), incluindo verificações de falhas de autenticação, ausência de autorização e outras vulnerabilidades críticas. Tudo isso de forma acessível e prática para as equipes de segurança.
Impacto no mundo real
““As investigações do Enforcement Bureau e o Decreto de Consentimento resultante deixam claro que a segurança das APIs é fundamental e deve estar no radar de todas as operadoras.” — Loyaan A. Egal, chefe do Enforcement Bureau e presidente da Força-Tarefa de Privacidade e Proteção de Dados da Comissão Federal de Comunicações dos EUA”
Os impactos econômicos da segurança de APIs são significativos. Relatório da IBM sobre o custo de uma violação de dados constatou que o custo médio de uma violação de dados em 2024 chegou a US$ 4,88 milhões em todo o mundo, um aumento de 10% em relação ao ano anterior. A mesma pesquisa constatou que o tempo médio necessário para as equipes de segurança identificarem e conterem uma violação foi de 258 dias.
Essa longa janela de detecção cria um período prolongado de vulnerabilidade, durante o qual invasores podem acessar dados e sistemas confidenciais. No caso específico das APIs, o impacto pode ser ainda mais grave, dado o acesso direto que elas oferecem a dados valiosos e funções de negócios. Ao implementar testes proativos de APIs, as organizações podem identificar e corrigir vulnerabilidades antes que elas sejam exploradas em produção. Essa abordagem preventiva não só ajuda a evitar violações dispendiosas, como também reduz significativamente o tempo e o esforço de correção em comparação com o tratamento de vulnerabilidades após sua exploração.
Preenchendo essa lacuna com uma abordagem em camadas
Talvez o insight mais importante que obtivemos seja que nem os testes proativos nem o monitoramento em tempo de execução, isoladamente, são suficientes para garantir uma segurança robusta das APIs. As organizações precisam de ambos: testes para identificar vulnerabilidades antecipadamente e monitoramento para detectar ataques que exploram vulnerabilidades desconhecidas.
Essa abordagem em camadas é crucial à medida que os ataques a APIs continuam evoluindo e seu impacto se intensifica. Segundo o Gartner, as violações de APIs expõem pelo menos 10 vezes mais dados do que uma violação de segurança comum — uma estatística alarmante que evidencia por que as organizações não podem depender de apenas uma linha de defesa. Com ataques cada vez mais sofisticados e potencialmente danosos, a necessidade de combinar testes preventivos e monitoramento ativo nunca foi tão evidente. Na economia digital atual, em que as APIs funcionam como o tecido conjuntivo entre aplicações e serviços, os testes proativos de segurança não são apenas uma prática recomendada — são um imperativo para os negócios. Ao identificar e corrigir vulnerabilidades antes que possam ser exploradas, as organizações protegem seus ativos digitais mais valiosos e, ao mesmo tempo, oferecem as experiências fluidas que seus clientes esperam.
Saiba mais sobre nossa solução abrangente F5 Distributed Cloud API Security aqui.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...