
O QUIC (não é uma sigla) é algo singular, mas pode ser mais bem compreendido como um novo protocolo de transporte que resolve muitos problemas antigos da internet e reúne a maior parte dos benefícios oferecidos por TCP, TLS, SCTP, IPSec e HTTP/2. Há uma nova versão do HTTP, chamada HTTP/3, projetada para funcionar sobre UDP/QUIC em vez de TCP/TLS.
O Google implementou uma versão inicial do HTTP sobre QUIC em seus navegadores e servidores web já em 2014. Um processo de padronização da IETF teve início em 2016. Após muita evolução e coleta de dados, isso resultará no primeiro conjunto de RFCs no início de 2021. Várias grandes empresas de internet, incluindo a F5, lançaram produtos que usam QUIC ou implementaram o QUIC em sua infraestrutura. Em outubro de 2020, 75% do tráfego do Facebook era transmitido por HTTP/3 e QUIC.
Essas primeiras implementações e o entusiasmo por novos padrões baseados em QUIC na IETF indicam que essa tecnologia se tornará uma base importante e possivelmente dominante para aplicações de ponta na internet.
Visão geral técnica — Por que QUIC?
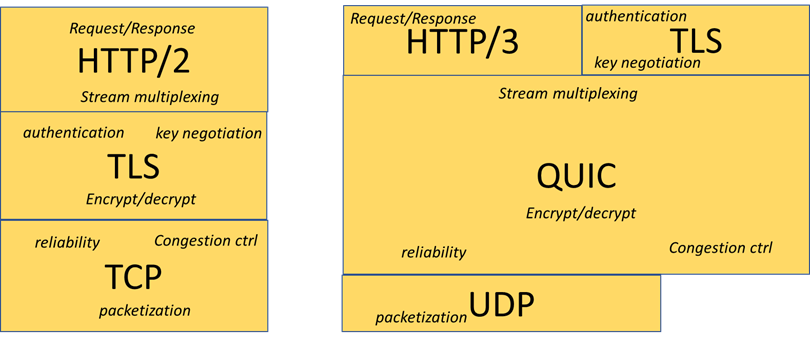
A Figura 1 dá ao leitor uma ideia do que o QUIC faz. No entanto, essa decomposição funcional não esclarece por que os primeiros adeptos do setor estão migrando para o QUIC:
- Menor latência. As transferências de dados semelhantes às da Web são dominadas pela latência de três camadas de negociação: uma para TCP, pelo menos uma para TLS e uma para a solicitação/resposta HTTP. Avanços recentes em TCP/TLS podem, em princípio, reduzir isso a uma única viagem de ida e volta, embora isso raramente funcione na prática. O QUIC reduzirá esse processo a uma viagem de ida e volta e, no máximo, duas.
- Fluxos. Assim como o HTTP/2, o QUIC oferece ao aplicativo vários fluxos de bytes para aumentar a independência entre dados conceitualmente distintos transmitidos pela mesma conexão. Implementar isso na camada de transporte aumenta ainda mais essa independência. Os fluxos atendem naturalmente às necessidades da transmissão de vídeo, e os principais provedores de conteúdo da internet já estão avançando na oferta de streaming por QUIC.
- Melhor resposta à perda de pacotes. O design do QUIC aprimora a capacidade do TCP de detectar perdas de pacotes e se recuperar delas. Além disso, ao oferecer fluxos multiplexados em vez de um único fluxo de bytes em ordem, a perda de um pacote contendo um objeto não precisa atrasar a entrega de outro objeto.
- Multihoming. Assim como no MPTCP e no SCTP, as conexões QUIC podem ser associadas a vários endereços IP para cada endpoint. Ao contrário desses protocolos, o QUIC tem boas chances de atravessar uma internet que descarta números de protocolo desconhecidos e opções de cabeçalho TCP.
- Segurança e privacidade. O QUIC aplica criptografia na camada de transporte, em vez de acima dela. Toda a carga útil UDP é autenticada, impedindo qualquer modificação transparente por intermediários, e quase todas as informações de transporte são criptografadas. As implicações disso, por si só, dariam um white paper. Basta dizer que isso melhora substancialmente as propriedades de privacidade e praticamente elimina a superfície de ataque oferecida pelo TCP. Ao contrário do IPSec, isso já está em operação em escala da web. Isso também leva a:
- Extensibilidade. É difícil modificar o TCP porque seus criadores deixaram pouco espaço para extensões e porque os dispositivos intermediários impõem o comportamento antigo do TCP. O QUIC combina o versionamento explícito com a opacidade para dispositivos intermediários, permitindo mais inovações no transporte. Isso possibilitará o suporte a futuros casos de uso e, com o tempo, melhorias na capacidade de transporte de grandes volumes de dados em comparação com o TCP.
Há dois motivos, além da inércia, pelos quais alguns aplicativos podem não migrar para o QUIC:
- Complexidade: aplicações que precisam apenas de um único fluxo de bytes e não se importam com criptografia não precisam da carga de trabalho adicional associada a esses recursos.
- Middleboxes: Uma porcentagem significativa das rotas da internet não aceita UDP. O HTTP/3 foi projetado com fallback para TCP nessas rotas, mas, em última análise, o impacto no desempenho de grandes sites (Google, Facebook etc.) provavelmente tornará obsoletos os dispositivos responsáveis, exceto onde Estados-nação interessados em vigilância determinarem o contrário.
Está dominando a Internet
O Google Chrome, os clientes de aplicativos do Google e o aplicativo do Facebook já são compatíveis com HTTP/3. As implementações do Safari, Edge e Firefox também são compatíveis, mas, por enquanto, o recurso vem desativado por padrão.
No lado do servidor, as implementações e/ou implantações do Google, Microsoft, Facebook, Apple, Cloudflare, LiteSpeed, F5 BIG-IP, NGINX, Fastly e Akamai já foram lançadas ou estão próximas disso. Recentemente, um dos principais provedores de internet europeus informou que 20% de seus pacotes eram QUIC. Cerca de 5% dos sites usavam HTTP/3 em fevereiro de 2021, mas esperamos que esse número aumente assim que a RFC for publicada.
Além disso, há muito trabalho sendo realizado em organizações de padronização para levar o QUIC além do caso de uso do HTTP. As propostas de padrões da IETF incluem DNS, WebSockets, SIP e túneis TCP e UDP sobre QUIC. O QUIC surgiu um pouco tarde demais para ser totalmente incorporado às arquiteturas 5G, mas seu interesse e sua aplicabilidade para provedores de serviços são evidentes. Por fim, as APIs de alto nível do HTTP/2 e do HTTP/3 são bastante semelhantes, portanto, qualquer protocolo ou aplicação executado sobre HTTP/2 pode ser facilmente adaptado para funcionar sobre HTTP/3 e QUIC em vez de TCP.
Ameaças e oportunidades
QUIC e HTTP/3 moldarão diversos mercados. Sites e aplicações de alto desempenho têm um forte incentivo para migrar para HTTP/3 e QUIC assim que o ecossistema estiver plenamente maduro, e esperamos que nossos clientes passem a exigir suporte a HTTP/3 em um ritmo semelhante ao da adoção de HTTP/2.
Os produtos de segurança precisam ser fundamentalmente reavaliados em uma internet baseada em QUIC. A inspeção de pacotes é muito mais difícil sem acesso às chaves de sessão TLS, o que geralmente só é possível quando se possui a chave privada do domínio. Isso aumenta o valor de uma solução de segurança integrada a um proxy no nível da aplicação, em vez de uma série de dispositivos com uma única função.
Além disso, a defesa tradicional contra DDoS precisa ser aprimorada. A identificação e a inspeção de pacotes não apenas ficaram mais difíceis, como também os syncookies do TCP foram substituídos por “pacotes Retry”, que não podem ser facilmente falsificados por intermediários. Existem formas padronizadas de coordenação que permitem aos servidores delegar a geração e a validação de pacotes Retry, mas, novamente, isso exige esforço de desenvolvimento.
O balanceamento de carga tradicional da camada 4 interromperá a migração de endereço do QUIC, pois não consegue associar a si mesmo um fluxo que muda de endereço ou de portas e, em seguida, encaminhá-lo para o mesmo servidor. Novamente, existem padrões para coordenar e superar esse problema, mas isso exige investimento.
O grupo de trabalho MASQUE da IETF está trabalhando na criação de túneis de tráfego genéricos sobre QUIC, que poderiam servir de base para soluções de VPN de última geração. As características do QUIC são muito mais adequadas à multiplexação de fluxos arbitrários do que as do TLS sobre TCP. Esses túneis também podem substituir túneis IPSec por criptografia em escala da web, aprimorando alguns casos de uso de provedores de serviços, e até mesmo oferecer uma maneira de otimizar conexões QUIC para diferentes tipos de conexão móvel com o consentimento explícito do cliente.
O QUIC exigirá novas ferramentas de medição e análise de redes. Os sistemas que conseguiam medir a latência e a perda de pacotes do TCP não podem usar esses sinais, mas há um sinal explícito de latência para a rede, e outros sinais podem estar a caminho. Com mais informações de transporte ocultas pela criptografia, as capturas de pacotes são menos úteis. No entanto, há um formato padrão emergente de registro de logs adotado por muitas implementações do QUIC, e as pessoas estão desenvolvendo ferramentas de análise para aproveitá-lo.
A F5 está acompanhando os desenvolvimentos de perto
A equipe da F5 acompanha há anos os esforços de padronização na IETF e contribui quando acredita que isso ajudará nossos clientes. O BIG-IP acompanha as versões preliminares do QUIC e do HTTP/3 desde o início, incluindo versões públicas desde o TMOS v15.1.0.1. O NGINX tem uma versão alfa do HTTP/3 e em breve a incorporará à linha principal.
Continuaremos acompanhando as tendências nessa área e desenvolvendo produtos novos e empolgantes que reflitam os novos recursos oferecidos por esses protocolos.
Conclusão
O QUIC conta com amplo apoio do setor e tem potencial para servir de base para a maioria das aplicações que geram valor de negócio pela internet. Quem fornece aplicações pela internet deve começar a pensar em como adaptar suas operações às novas ameaças e oportunidades trazidas por esses protocolos.
Sobre o autor
Publicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.