As práticas modernas de desenvolvimento estão automatizando cada vez mais o ciclo de vida do desenvolvimento. Do IDE aos repositórios de código, da compilação e verificação automatizadas à implantação em produção, as ferramentas são integradas para formar um pipeline de entrega contínua.
Os repositórios servem tanto para armazenar código quanto para iniciar os eventos que compõem o processo de entrega. Quando um código é enviado ao repositório, uma verificação de segurança pode ser executada. Quando uma configuração é alterada, ela pode ser enviada automaticamente para a infraestrutura apropriada para implantação imediata.
Essas ferramentas estão acelerando os processos de desenvolvimento, entrega e implantação — e, cada vez mais, estão “na nuvem”. As que permanecem no ambiente local geralmente podem ser acessadas pela Internet para atender a uma comunidade crescente de desenvolvedores remotos. Embora a maioria das organizações tenha conhecimento de segurança suficiente para exigir acesso autenticado aos repositórios, elas nem sempre protegem esse acesso contra ameaças modernas.
Uma dessas ameaças modernas é o preenchimento de credenciais. Embora geralmente seja apresentado como um risco aos recursos corporativos, a realidade é que qualquer sistema acessível pela Internet que exija credenciais corre o risco de ser comprometido. Os desenvolvedores não são mais nem menos propensos do que qualquer outro profissional de TI a adotar práticas seguras de senha. A reutilização de senhas na Internet é comum, e a exposição de bilhões de credenciais permite que invasores aproveitem um vasto conjunto de recursos em suas tentativas de obter acesso a diversos sistemas. Considere este artigo, que apresenta a seguinte constatação: "Uma pesquisa com 306 profissionais de segurança da informação realizada na Infosecurity Conference 2018 de Londres, pela Lastline, mostrou que 45% cometem um dos maiores pecados capitais da segurança: reutilizar senhas em várias contas." Se quase metade dos profissionais de segurança reutiliza senhas, imagine como é o perfil do restante da comunidade de TI — incluindo os desenvolvedores.
Em termos concretos, a infame violação de dados no Escritório de Gestão de Pessoal dos Estados Unidos (OPM), iniciada em 2014, foi realizada por invasores que conseguiram comprometer as credenciais de um usuário privilegiado. Depois de roubarem essas credenciais, os invasores conseguiram acessar não apenas as informações confidenciais armazenadas nos servidores do OPM, mas também se deslocar lateralmente para servidores e infraestruturas do Departamento do Interior dos Estados Unidos, onde também causaram estragos.
O acesso aos sistemas e serviços que compõem o SDLC permite que invasores contaminem a fonte, por assim dizer. A inserção de comportamentos maliciosos ou o roubo de ideias são facilmente realizados quando se tem acesso ao código-fonte.
Para combater essa ameaça, as organizações devem considerar estender o conceito de uma arquitetura de confiança zero às ferramentas de seu pipeline de desenvolvimento de software. Do IDE aos consoles de gerenciamento em nuvem e aos repositórios de código, o uso do Acesso de Usuário Privilegiado pode impor práticas de segurança robustas baseadas em MFA/CAC.
Acesso de Usuários Privilegiados e o Pipeline do SDLC
O Acesso de Usuários Privilegiados (PUA) é basicamente uma federação sem SAML e sem a necessidade de que os aplicativos ofereçam suporte a algum método de autenticação incomum. Ele permite estender os princípios de confiança zero a aplicativos legados, além de oferecer suporte a aplicativos modernos baseados na Web.
Essa solução se baseia na capacidade do F5 Access Policy Manager (APM) de atuar como um proxy de credenciais, além de gerar automaticamente credenciais efêmeras. Em resumo, os usuários são autenticados em um repositório corporativo de credenciais (controlador de domínio, LDAP) e, em seguida, o APM gera credenciais efêmeras que podem ser usadas para acessar o sistema protegido. No caso do pipeline de desenvolvimento, esse sistema pode ser um repositório de código, como Bitbucket, GitHub ou GitLab. Essa abordagem permite um controle mais rigoroso do acesso ao repositório sem impor uma grande sobrecarga de processos ao desenvolvedor.
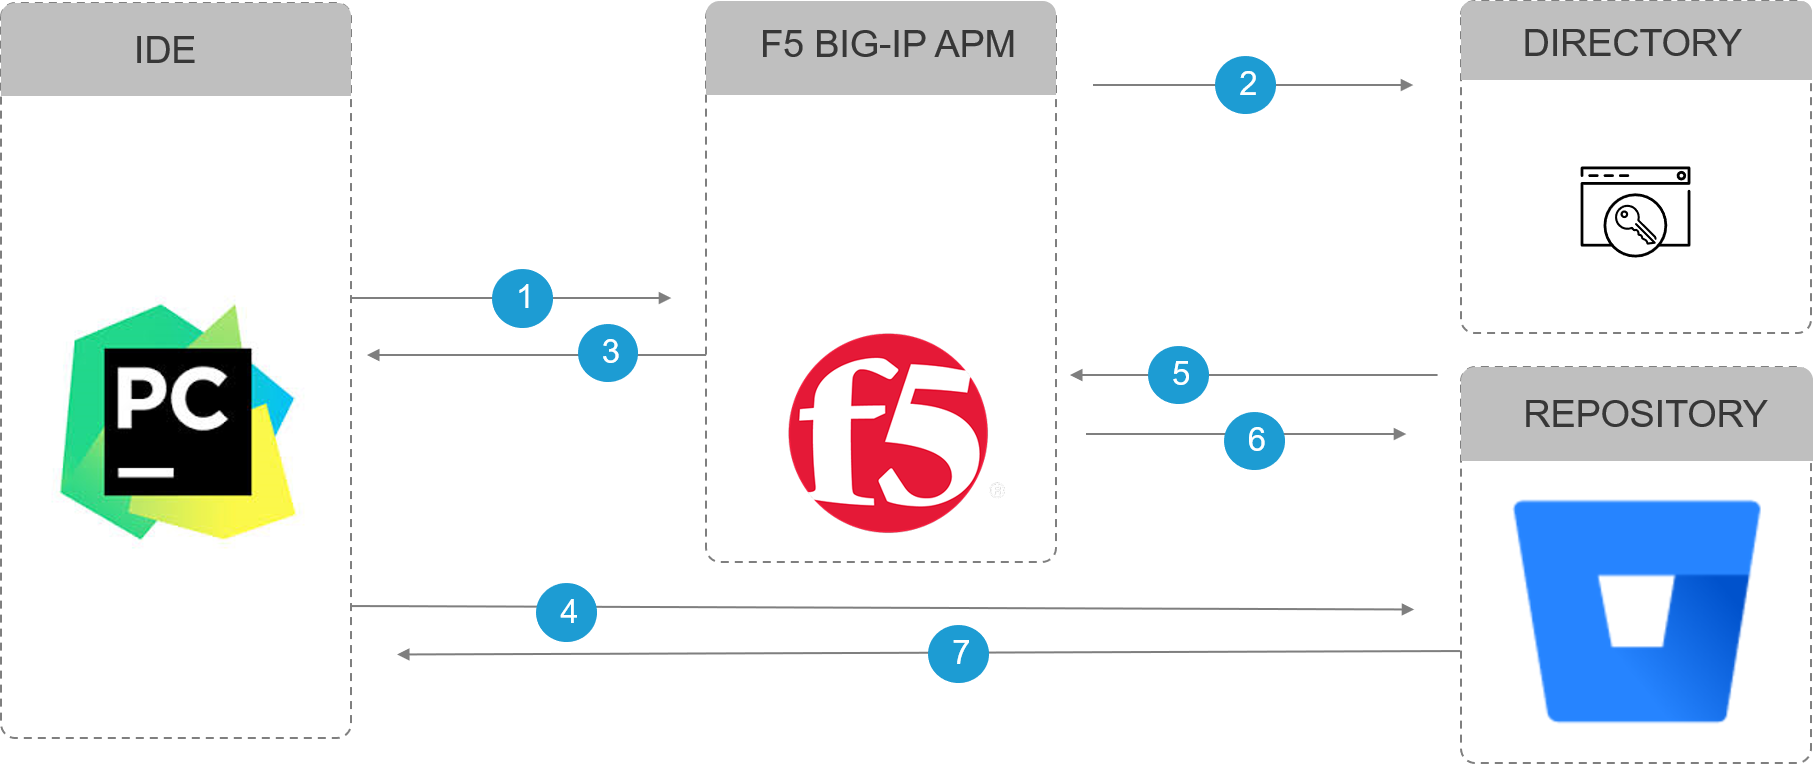
- O usuário fornece as credenciais ao BIG-IP
- O BIG-IP valida as credenciais do usuário em um serviço de diretório de IaaS ou local
- BIG-IP fornece credenciais efêmeras ao usuário autenticado
- Credenciais efêmeras do usuário via IDE ou navegador para o repositório
- O repositório envia o nome de usuário e as credenciais efêmeras ao BIG-IP para validação
- BIG-IP retorna a validação
- O usuário entrou no repositório com sucesso
Dados confidenciais também incluem código. Isso significa que, assim como os dados, o acesso ao código deve ser protegido. O código é o coração de uma empresa digital, e o pipeline de entrega é cada vez mais considerado um vetor de ataque. Ao implementar um modelo de acesso para usuários privilegiados, você pode ter mais confiança de que tanto as credenciais quanto o usuário por trás delas são legítimos.
Você pode saber mais sobre o F5 APM aqui.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...