Talvez você já tenha ouvido várias pessoas aqui na F5 dizerem, em tom de brincadeira: “A identidade é o novo firewall.” Isso pode até soar como uma frase de efeito, mas há muita coisa por trás dessa simples afirmação — muita segurança e uma nova forma de lidar com as disrupções digitais atuais.
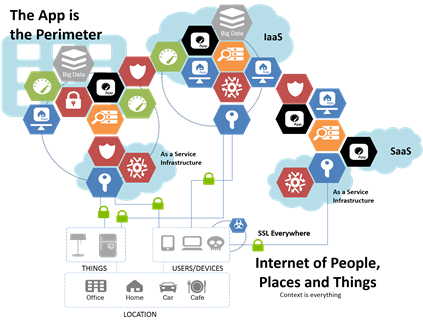
Seja pela nuvem ou pelas ameaças que avançam continuamente pela pilha de aplicações, seja pela fragmentação de aplicações monolíticas em APIs e microsserviços, a realidade é que essas disrupções estão gerando um efeito cascata. Esse efeito abalou as bases sobre as quais os data centers são construídos e está provocando mudanças nada inesperadas nas arquiteturas de data centers. Essas mudanças estão sendo fortemente impulsionadas, neste momento, pelo surgimento de empresas sem fronteiras. Empresas que dependem de aplicações, muitas das quais estão implantadas lá (SaaS), algumas acolá (IaaS) e outras ainda aqui (no data center).
As mudanças são resultado do reconhecimento de que uma empresa sem fronteiras não pode ser protegida de forma eficaz por arquiteturas tradicionais centradas em um firewall como ponto estratégico de controle de acesso à empresa.
Isso não funciona mais dessa forma, pois o perímetro a ser protegido deixou de ser o data center. Agora, o perímetro é esta aplicação, aquela aplicação e aquela outra aplicação. Os firewalls tradicionais baseados em IP são ineficazes não apenas por sua compreensão limitada das aplicações, mas também por sua natureza vinculada a um local específico. Embora ainda sejam necessários no data center, eles são, em grande parte, ineficazes em ambientes de rede altamente voláteis, como a nuvem, pois o espaço de endereçamento das aplicações que devem proteger costuma mudar rapidamente. A adoção de contêineres também agravou o problema da volatilidade no controle de acesso às aplicações baseado em rede, devido ao ciclo de vida — muitas vezes bem mais curto — desses contêineres. Com ciclos de vida medidos em minutos, em vez de dias, semanas ou meses, a pressão sobre os firewalls tradicionais baseados em IP é extremamente alta.
O controle de acesso a aplicações baseado em identidade, por outro lado, busca associar usuários e aplicações, e não endereços IP, oferecendo uma maneira mais eficaz de controlar o acesso às aplicações com base no contexto, em vez de depender da configuração. Isso significa que, em vez de se concentrar apenas nos endereços IP, as solicitações de acesso dos usuários podem ser avaliadas com base no cliente, na localização, no dispositivo, no horário, na velocidade da rede e na aplicação, além do endereço IP, caso você realmente queira considerá-lo. Esse tipo de acesso oferece uma forma mais eficaz de determinar quem (ou o quê) deve (ou não deve) ter acesso a determinada aplicação. Além disso, é muito mais fácil oferecer esse serviço às aplicações, independentemente de onde estejam implantadas. Um serviço de controle de acesso baseado em identidade pode acompanhar uma aplicação do data center para a nuvem e, se necessário, de volta ao data center, pois seu controle se baseia na compreensão do cliente e da aplicação e na aplicação de políticas em tempo real, independentemente da rede que transporta essas solicitações e respostas.
Uma opção de controle de acesso baseado em identidade também proporciona paridade entre ambientes distintos. Enquanto depender de firewalls tradicionais baseados em IP para controlar o acesso a aplicações implica usar um sistema no data center e outro na nuvem, o mesmo serviço de controle de acesso baseado em identidade pode ser implantado nos dois ambientes, permitindo políticas consistentes que garantem maior conformidade com as políticas corporativas e reduzem a sobrecarga operacional de gerenciamento e auditoria. Observamos que essa paridade continua sendo uma demanda entre aqueles que operam em um ambiente híbrido (multinuvem). Em nosso relatório State of Application Delivery 2016, quase metade (48%) dos entrevistados apontou a paridade de políticas e auditoria com os ambientes locais como um fator de segurança importante para a adoção da nuvem.
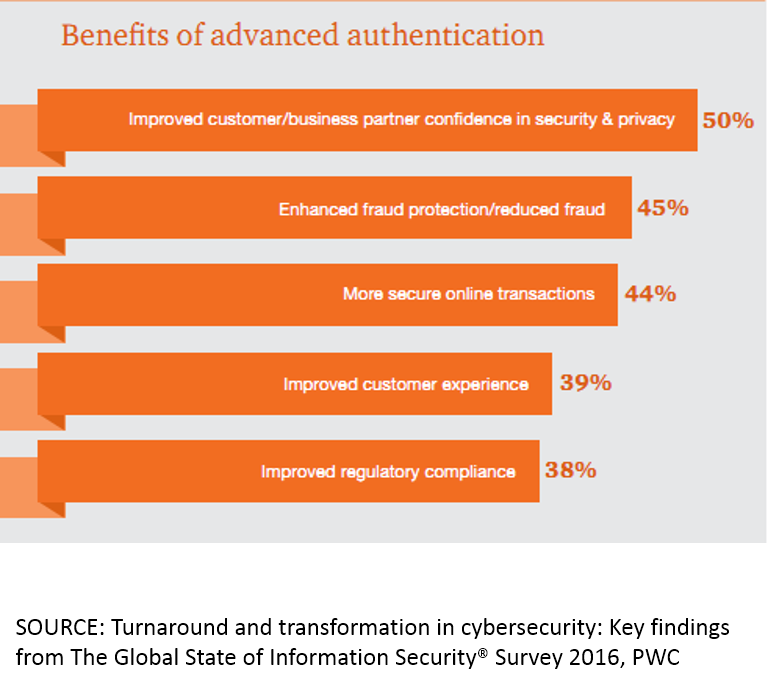
Além disso, o aumento das violações de segurança causadas por credenciais roubadas ou facilmente descobertas indica que já passou da hora de deixar para trás a autenticação básica baseada em senha e adotar uma forma mais inteligente de permitir ou negar o acesso. A PWC, em sua mais recente pesquisa global sobre segurança, observou que 91% dos entrevistados usam “autenticação avançada”. Ao citar tokens e métodos de autenticação de dois fatores, a empresa destaca que a autenticação avançada oferece benefícios significativos não apenas para a confiança dos clientes, mas também para a confiança corporativa.
O controle de acesso baseado em contexto oferece medidas semelhantes ao disponibilizar vários “fatores” para avaliar as solicitações. Essas soluções podem implementar a autenticação de dois fatores, mas as organizações também podem desenvolver medidas de autenticação que utilizem indícios contextuais fornecidos automaticamente, proporcionando uma experiência ainda mais fluida nos aplicativos. Pode-se argumentar que, na era das “coisas” atuando como clientes, é necessária uma política de autenticação mais automática, baseada em “múltiplos fatores”, pois a maioria das “coisas” não possui celular próprio, e seus proprietários talvez não queiram participar das frequentes transações necessárias para que elas sejam sincronizadas e “se comuniquem com o servidor de origem”.
Independentemente da decisão da sua organização sobre autenticação e controle de acesso, é quase certo que ela não dependerá exclusivamente (ou sequer dependerá) de firewalls baseados em IP. Isso porque esses firewalls partem do pressuposto de que existe um perímetro corporativo bem definido. E, no mundo atual da infraestrutura de aplicações — em nuvem, móvel e quase efêmero —, esse perímetro já não existe.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...