Atualmente, há muita discussão em torno dos microsserviços. Eles são a nova tendência em arquiteturas de aplicações e costumam ser mencionados junto com seus melhores amigos, os contêineres. Uma pesquisa recente realizada pela InfoQ revelou que ambos ocupavam posições de destaque na lista de tecnologias “em uso ou com adoção planejada”, com os contêineres (71,79% dos entrevistados) superando por pouco os microsserviços (70,4%). Curiosamente, a mesma pesquisa mostrou que, naquele momento, os microsserviços eram mais utilizados (32,21%) do que os contêineres (29,44%).
De qualquer forma, parece indiscutível que microsserviços e contêineres são tecnologias que estão no radar da maioria das organizações.
No entanto, como ocorre com qualquer mudança significativa nas arquiteturas de aplicações, há uma transformação equivalente na rede, à medida que os serviços de aplicações e as funções de rede se adaptam para atender às necessidades dessas novas arquiteturas. Isso se deve, em parte, ao fato de que mudanças — especialmente as radicais — nas arquiteturas de aplicações alteram os padrões de rede e muitas vezes vêm acompanhadas de novas linguagens, plataformas web e dos desafios de segurança decorrentes delas.
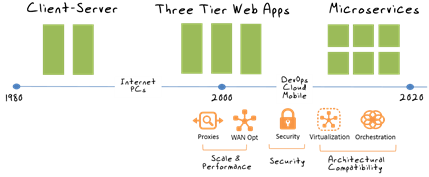
Por exemplo, a transição do modelo cliente-servidor para a aplicação web tradicional (hoje) de três camadas trouxe não apenas mais uma camada à arquitetura da aplicação, mas também uma camada complementar de infraestrutura, projetada para oferecer a escalabilidade e o desempenho exigidos pelas aplicações na era de rápida expansão da Internet. Talvez você se lembre do crescimento repentino dos gateways XML, gateways de segurança XML, firewalls XML e outros dispositivos de “rede” relacionados, voltados exclusivamente para enfrentar os desafios decorrentes da então nova arquitetura de aplicações, a SOA.
Então, à medida que a nuvem e os dispositivos móveis começaram a mostrar seu impacto, a segurança ganhou destaque e surgiu uma série de novas soluções de segurança de rede. Elas se concentravam no gerenciamento e na proteção de dispositivos móveis, incluindo as redes nas quais esses dispositivos operavam, bem como em agentes de segurança de acesso à nuvem. Nesse momento, ocorreu uma mudança sutil na “rede”, cujos efeitos ainda são sentidos: a expansão da “rede” para incluir, na prática, a Internet. A contínua dispersão das aplicações por vários ambientes será, sem dúvida, acompanhada pela rede por meio da migração contínua de serviços tradicionalmente restritos à LAN (especialmente os de segurança) para a Internet, “como serviço”.
Hoje, estamos vendo a ascensão dos microsserviços e das APIs, principalmente as RESTful, nas arquiteturas de aplicações. Ao mesmo tempo, a Internet das Coisas e o crescimento explosivo das aplicações e dos usuários humanos continuam impulsionando a necessidade de escala, mas hoje essa escala está voltada para as operações.
Como resultado, a rede precisa responder — e, em muitos casos, já está respondendo — com iniciativas para alcançar compatibilidade arquitetônica com as aplicações (serviços) que deve dimensionar, proteger e otimizar. Isso significa adotar formatos virtuais e conteinerizados — incluindo a nuvem —, com ênfase em orquestração e automação. Hoje, o objetivo é contar com modelos, APIs e a capacidade de integração com os frameworks e conjuntos de ferramentas que, em última análise, viabilizarão a implantação de aplicações em produção.
A “rede” está respondendo. Há APIs em abundância. Modelos e suporte a outros sistemas de modelos (OpenStack Heat e AWS Cloud Formation Templates, alguém?) estão se tornando comuns, assim como o suporte para tratar a infraestrutura de entrega de aplicativos “como código”.
Essa adaptação não é como as adaptações tradicionais na rede, em que a velocidade e o fluxo de pacotes são fundamentais. Essa adaptação mais recente diz respeito à velocidade de provisionamento e aos recursos das APIs como fontes de dados na rede. O foco está em alcançar a compatibilidade arquitetural com a arquitetura da aplicação, seja ela implantada em uma nuvem pública ou privada (local), como uma aplicação única e monolítica ou como um conjunto desacoplado de uma centena de microsserviços.
Não se engane: as redes são impactadas — e até mesmo impulsionadas — pelas mudanças nas arquiteturas de aplicações. Há uma relação simbiótica entre ambas que não pode ser ignorada, sobretudo à medida que avançamos para uma era voltada às operações, na qual coordenação e cooperação são fundamentais para que as empresas disponibilizem as aplicações das quais dependem hoje para prosperar e crescer.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...