A esta altura, você já ouviu falar da Regra Zero de Segurança vezes o bastante para sabê-la de cor. Você sabe mesmo de cor, não é?
Só para garantir, deixe-me refrescar sua memória:
JAMAIS CONFIE NOS DADOS FORNECIDOS PELO USUÁRIO. JAMAIS.
Excelente. Agora que já estabelecemos essa regra fundamental e tiramos isso do caminho, vamos falar sobre a Regra Número Um de Segurança. Porque, como você já deve ter imaginado, há mais de uma regra de segurança. Então, vamos à regra número um, certo?
REGRA DE SEGURANÇA NÚMERO UM: NÃO INSERIRÁS CREDENCIAIS DIRETAMENTE NO CÓDIGO. JAMAIS.
Em uma era de controle de acesso por meio de tokenização (popular em APIs) e identidade federada, essa regra raramente é violada em aplicativos voltados ao público. É dentro da organização que essa regra costuma ser violada e ignorada. E isso está rapidamente se tornando um problema à medida que as equipes de NetOps intensificam o uso de scripts e automação para contribuir com a otimização da TI em apoio às iniciativas de transformação digital da organização.
Deixe-me ilustrar com um dos exemplos bem reais que encontrei na internet. Digo um porque não tenho tempo nem capacidade para fornecer uma lista completa. Essa prática é tão disseminada assim.
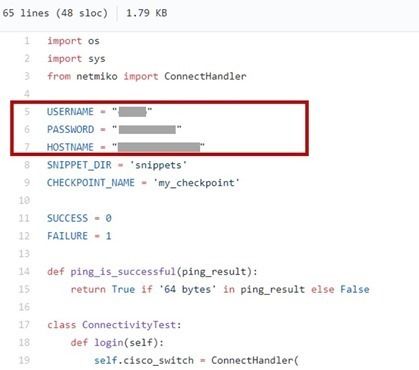
À direita, você verá uma falha de segurança terrivelmente comum: credenciais em texto simples e inseridas diretamente no código. Não há sequer um comentário reconhecendo que isso é inaceitável em um ambiente de trabalho, nem qualquer menção à necessidade de usar um método de autenticação mais seguro.
Isso me preocupa profundamente no contexto de NetOps, pois o impacto potencial é significativamente maior quando se mexe na rede corporativa compartilhada.
Um dos motivos pelos quais vemos esse tipo de problema de segurança é que, embora seja verdade que o NetOps esteja adotando a automação, isso não significa necessariamente que essa adoção esteja ocorrendo de forma estratégica. O que estamos observando é que uma parcela significativa dos profissionais de NetOps está aprendendo Python e combinando-o com um método tradicional de configuração e gerenciamento baseado em CLI.
Da mesma forma que digitariam as credenciais na linha de comando, eles simplesmente colocam essas mesmas credenciais em um script e dão o trabalho por encerrado.
No fim das contas, isso será um problema. Veremos alguém tirar proveito dessa prática, e o assunto ficará em nossos feeds de notícias por dias. Afinal, esse tipo de coisa já aconteceu antes. Lembra da OneLogin? Embora eles não armazenassem scripts com credenciais, armazenavam arquivos com credenciais. Dá para imaginar a confusão que isso causou.
A questão é que a equipe de NetOps pode se sentir bastante segura ao inserir credenciais de linha de comando em um script, mas onde esse script vai parar? Ele é gerenciado como deveria? Como infraestrutura como código? Ele é versionado e mantido em um repositório?
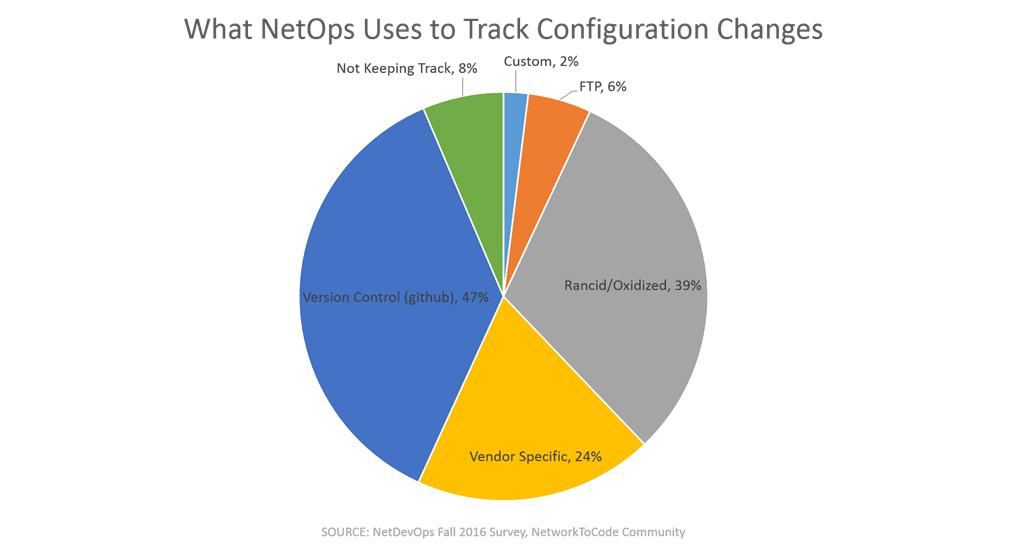
Talvez você se lembre de uma pesquisa da comunidade Network to Code que revelou uma alta taxa de adoção entre as equipes de NetOps de (prepare-se...) Github.
Então, vamos nos perguntar: onde está o nosso repositório? Fora das nossas instalações? No local? Como ele está protegido e qual seria a extensão dos danos se alguém obtivesse acesso a ele?
Para acompanhar o ritmo e atender às necessidades da empresa, precisamos ampliar a escala das operações por meio de scripts e automação. A equipe de NetOps precisa avançar nessa direção, mas não deve fazê-lo sem considerar seriamente as consequências de armazenar credenciais em texto simples em, bem, qualquer lugar.
No mínimo, os scripts devem exigir a inserção de credenciais ao serem executados. As credenciais nunca devem ser armazenadas em um arquivo nem no próprio script, muito menos em texto simples. O ideal seria usar uma solução mais avançada de gerenciamento de credenciais para exigir autenticação e utilizar tokenização nos scripts internos. Mas sei que ainda estamos nos estágios iniciais da adoção em massa da automação em NetOps e precisamos avançar um passo de cada vez.
Com isso em mente, exija pelo menos a inserção de credenciais ao executar o script. Se isso for muito difícil com a implementação atual, talvez seja hora de dar um passo atrás e analisar sua estratégia geral de automação de TI. A primeira pergunta é: você tem uma estratégia? Ou o que está fazendo é uma resposta tática (e instintiva) às demandas da empresa?
Porque a solução de longo prazo não deveria — não pode — ser manter credenciais em texto simples em todos os scripts. Além do risco óbvio à segurança, considere a dívida técnica que você está acumulando. Se precisar alterar as credenciais, terá que alterá-las em todos os lugares. Localizá-las exige tempo e esforço — recursos que você provavelmente não tem, caso contrário não estaria tão ansioso para ganhar tempo adotando a automação.
Portanto, por favor, não viole a Regra Número Um da Segurança. Seja mais prudente e inteligente do que isso. A automação não deve ser uma resposta tática aos requisitos de escala e velocidade. Ela deve ser — e é — estratégica, o que significa prestar mais atenção às consequências de longo prazo da forma como você a está implementando.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...