Os varejistas passam meses se preparando para o pico de tráfego que chega com a Black Friday. E seria de se esperar que os invasores fizessem o mesmo, aumentando gradualmente a atividade automatizada à medida que o evento de compras se aproxima. Mas três anos de dados de telemetria do varejo contam uma história diferente.
Uma análise da F5 sobre o tráfego de varejistas protegidos pelo F5 Distributed Cloud Bot Defense durante os períodos da Black Friday de 2023, 2024 e 2025 constatou que a automação não aumentou de forma consistente à medida que a Black Friday se aproximava, e que o próprio dia tampouco registrou a maior concentração de tráfego automatizado. Em vez disso, a automação seguiu um padrão mais complexo, tendo como alvo jornadas específicas dos clientes e processos de negócios muito antes de os consumidores encherem seus carrinhos.
Para os líderes de segurança e comércio digital, a conclusão é simples: a proteção da Black Friday começa muito antes da Black Friday.
O dia mais movimentado nem sempre é a Black Friday
Uma das constatações mais consistentes ao longo das três temporadas foi que a taxa de automação caiu justamente na Black Friday. A automação representou 11,6% das transações na Black Friday de 2023, 14,8% em 2024 e 14,6% em 2025, percentuais abaixo da média de novembro de cada ano.
Isso não significa que os invasores deixaram de atacar os varejistas.
Em 2023 e 2024, o volume de transações automatizadas aumentou na Black Friday. A atividade de compra realizada por pessoas simplesmente cresceu muito mais rápido, fazendo com que o tráfego malicioso representasse uma parcela menor do total. Em 2025, o volume automatizado diminuiu no próprio dia, mas o padrão geral se manteve: a Black Friday não foi o momento em que os varejistas registraram a maior concentração de automação.
Talvez o mais surpreendente seja que o dia de pico da atividade automatizada variou significativamente de um ano para outro. O maior volume de tráfego automatizado ocorreu 23 dias antes da Black Friday em 2023, um dia depois da Black Friday em 2024 e 38 dias antes da Black Friday em 2025.
Para os executivos que planejam operações de segurança sazonais, isso tem implicações importantes. Se as medidas de defesa forem dimensionadas apenas para a semana do Dia de Ação de Graças, as organizações podem deixar de cobrir os períodos em que os invasores estão de fato mais ativos.
Os invasores têm como alvo os processos de negócios, não as datas de compras
Embora o momento variasse de uma temporada para outra, algo permanecia notavelmente constante: a automação se concentrava em fluxos de trabalho específicos do varejo.
Os fluxos mais visados refletiam a dinâmica econômica de cada segmento do varejo. Os varejistas de moda registraram o maior volume de automação nas buscas de produtos, frequentemente associado à extração de dados de catálogos de produtos, preços e disponibilidade. Os varejistas de e-commerce em geral registraram as maiores taxas nos fluxos de adição ao carrinho, um indicador comum de retenção indevida de estoque e outras formas de manipulação de compras. As marcas de restaurantes de serviço rápido (QSR) registraram atividade persistente direcionada a funcionalidades relacionadas a cartões-presente e contas de usuários, compatível com abuso de programas de fidelidade e fraude com cartões-presente.
Essas descobertas sugerem que os invasores não estão otimizando suas ações principalmente em função de datas do calendário, mas sim das oportunidades.
Seja para coletar informações sobre produtos por meio de scraping, abusar de promoções criando contas falsas, testar credenciais roubadas ou esgotar saldos armazenados, os invasores se voltam repetidamente para as funcionalidades digitais que geram valor para o negócio.
Isso também explica por que o design do site de um varejista é importante. Organizações que disponibilizam informações detalhadas sobre produtos, programas de fidelidade, ofertas promocionais ou funcionalidades vinculadas a contas criam diferentes incentivos para os invasores, resultando em diferentes perfis de automação.
A lição é clara: as equipes de segurança devem priorizar a proteção das jornadas de alto valor dos clientes, em vez de presumir que todo o tráfego apresenta o mesmo risco.
A web continua sendo o principal campo de batalha, por enquanto
Ao longo dos três anos, as aplicações web continuaram sendo o principal alvo da automação.
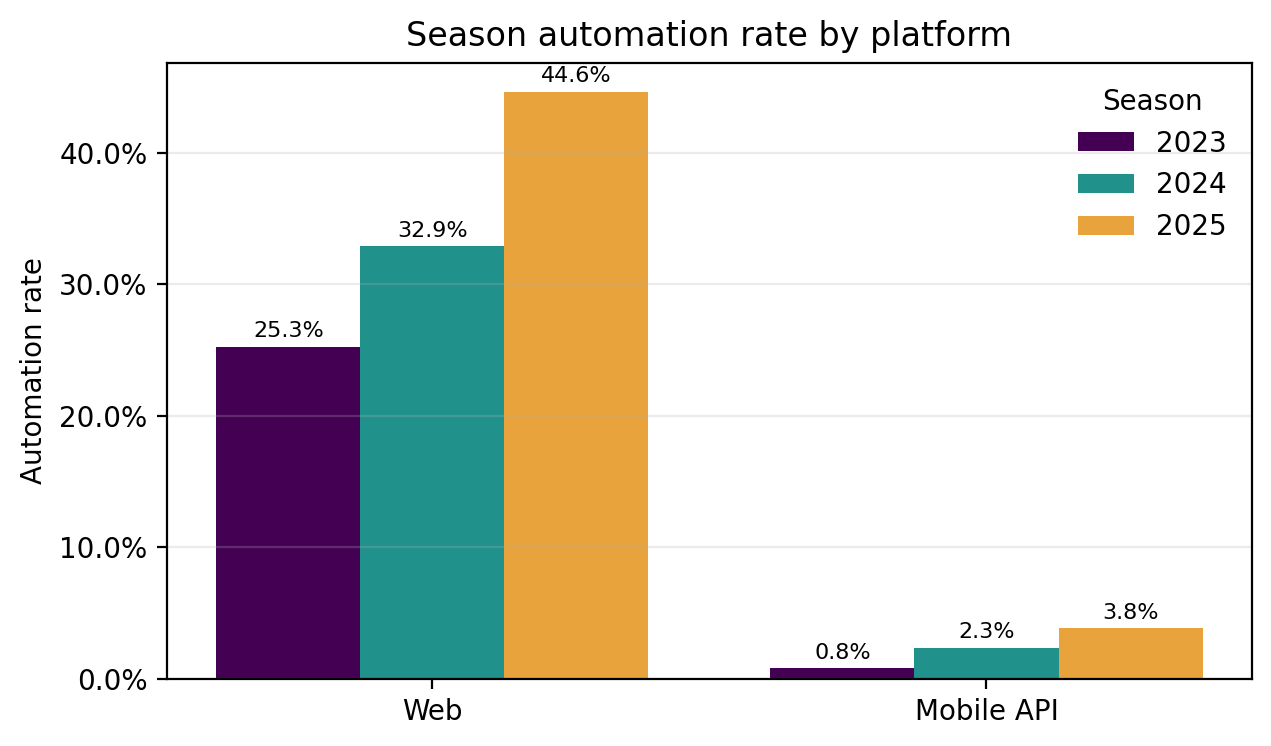
As taxas de automação na web aumentaram de 25,3% em 2023 para 44,6% em 2025. Em comparação, a automação em APIs móveis passou de 0,8% para 3,8% no mesmo período. Embora a automação em APIs móveis tenha crescido mais em termos percentuais, o tráfego da web continuou sendo um alvo muito mais frequente, com as transações na web apresentando uma probabilidade cerca de 12 vezes maior de serem automatizadas do que as transações em APIs móveis em 2025.
Essa constatação não deve ser interpretada como evidência de que as APIs são inerentemente mais seguras. Pesquisas anteriores da F5 mostraram que APIs mal protegidas frequentemente se tornam a superfície de ataque preferida. Na verdade, esses resultados refletem a realidade de varejistas que mantiveram uma proteção relativamente consistente em ambos os canais.
Para as organizações que investem no comércio digital, a principal lição não é escolher entre a segurança da web e a das APIs, mas garantir que a proteção seja aplicada de forma consistente em ambos os ambientes, para que os invasores não possam explorar os canais mais vulneráveis.
A automação sofisticada está se tornando mais comum
Outra constatação importante é que os ataques automatizados não estão evoluindo de maneira uniforme. O grau de sofisticação da automação variou consideravelmente conforme o segmento do varejo e a plataforma. Algumas áreas apresentaram um avanço expressivo em direção à automação altamente avançada, enquanto outras continuaram dominadas por técnicas relativamente básicas. O exemplo mais marcante veio do tráfego web de e-commerce, em que a automação altamente sofisticada passou de 5,5% em 2023 para 97% em 2025.
Ao mesmo tempo, outros segmentos seguiram na direção oposta, demonstrando que não há uma tendência generalizada de adoção de bots mais avançados em todo o setor.
Isso reforça a necessidade de defesas adaptativas capazes de identificar comportamentos automatizados em uma ampla gama de níveis de sofisticação, desde ataques simples baseados em scripts até automações projetadas especificamente para imitar usuários legítimos.
O que os varejistas devem esperar nesta temporada de festas
Os dados dos últimos três anos apontam para algumas expectativas práticas para a próxima temporada de festas de fim de ano:
- A automação deve se manter em níveis elevados ao longo das semanas que antecedem a Black Friday, em vez de atingir seu pico apenas no dia do evento.
- As aplicações web continuarão sendo o principal alvo de ataques automatizados quando os canais web e móveis receberem proteção semelhante.
- Os varejistas de moda devem esperar uma pressão contínua sobre as funções de busca de produtos, os varejistas de e-commerce sobre os fluxos de adição ao carrinho e criação de contas, e as marcas de restaurantes de serviço rápido (QSR) sobre as atividades relacionadas a contas e cartões-presente.
- Tanto a automação simples quanto a altamente sofisticada continuarão a coexistir, exigindo estratégias de detecção e mitigação em camadas.
A lição mais importante, porém, está no que os dados não mostraram. Ao longo de três temporadas, não houve evidências de que a automação aumente de forma consistente à medida que a Black Friday se aproxima ou de que uma única data se torne o foco previsível dos atacantes.
Então, quais medidas práticas os varejistas devem tomar? Primeiro, incentive sua equipe de segurança a mapear as principais jornadas dos clientes e os processos de negócios para identificar onde estão mais expostos à automação indesejada. Segundo, revise a cobertura de detecção e mitigação de bots nesses fluxos de trabalho, incluindo os canais web e de API. E terceiro, garanta que o monitoramento e as proteções estejam ativos durante toda a temporada de compras, em vez de reforçá-los apenas perto da Black Friday.
Em vez de planejar em torno de uma data específica, a estratégia mais duradoura é proteger os processos de negócios que são alvos recorrentes de invasores: descoberta de produtos, acesso a contas, uso indevido de promoções, sistemas de cartões-presente e fluxos de finalização de compra. Essas superfícies de ataque estão ativas muito antes da Black Friday e continuam atraentes muito depois que ela termina.
Para saber mais, leia o relatório completo da F5 Labs.
Além disso, descubra como o F5 Distributed Cloud Bot Defense pode ajudar a identificar e mitigar a automação maliciosa, mantendo uma experiência fluida para clientes legítimos
Sobre o autor
Publicações relacionadas no blog
Por que a maioria das empresas ainda não atingiu a maturidade em Kubernetes
Uma pesquisa da F5 mostra que apenas 38% das empresas que utilizam Kubernetes em produção atingem um nível de maturidade de padrão corporativo. Entenda o que impede as demais de avançar e por onde começar.
Insights do modelo de segurança de IA do F5 Labs: quando agentes de IA expõem dados sem a presença de um invasor
Agentes tentando realizar tarefas inofensivas podem causar exposições inesperadas de dados e riscos para os negócios se os limites impostos a eles não forem rigorosamente aplicados.

Como CISOs podem mensurar os riscos de segurança da IA
Saiba como o CASI, o ARS e a inteligência de ameaças do F5 Labs ajudam os CISOs a mensurar os riscos de segurança de IA em todo o ciclo de vida da IA.
Inferência: a parte mais importante da IA que você finge que não existe
Escalar a IA significa escalar a inferência. Saiba por que os servidores de inferência são essenciais para gerenciar desempenho, telemetria e segurança em cargas de trabalho de IA em produção.
O que o SecOps pensa sobre IA? Parte 2: Proteção de dados
A F5 realizou uma análise abrangente do sentimento de profissionais de segurança no Reddit sobre suas opiniões a respeito da IA.
IL5/6 não vai salvar você: a injeção de prompts ameaça LLMs somente leitura
À medida que os LLMs são integrados aos ambientes IL5/IL6 do Departamento de Defesa dos EUA, descubra como as soluções da F5 protegem os dados, evitam ataques de injeção e aprimoram os modelos de confiança zero.