Na economia digital atual, nem todas as ameaças são óbvias. Algumas chegam disfarçadas de legitimidade — scripts automatizados que imitam usuários, bots que seguem a lógica de negócios e agentes de IA que se misturam perfeitamente aos padrões normais de tráfego. Esses agentes não exploram códigos; exploram suposições. Sua arma não é malware nem pacotes malformados — é a intenção.
Os líderes de segurança e gestão de riscos (SRM) agora enfrentam uma nova realidade: a intenção é a nova carga maliciosa. O tráfego autônomo que parece inofensivo à primeira vista pode ser projetado para causar danos significativos aos negócios, contornando com surpreendente facilidade defesas tradicionais, como firewalls de aplicações web (WAFs), mecanismos de mitigação de ataques distribuídos de negação de serviço (DDoS) e gateways de API.
A ilusão de segurança: por que as defesas tradicionais já não são suficientes
Os WAFs e a mitigação de DDoS há muito tempo são os pilares da segurança de aplicações. No entanto, essas ferramentas nunca foram projetadas para detectar nuances comportamentais. Elas respondem a perguntas como “O que há nesta solicitação?”, mas não “Quem está fazendo a solicitação?” ou “Por que está fazendo isso?”
Onde os WAFs deixam a desejar
A maioria dos WAFs opera com dois modelos de segurança. O modelo de segurança negativo (lista de bloqueio) bloqueia solicitações que correspondem a assinaturas de ataques conhecidos, enquanto o modelo de segurança positivo (lista de permissões) permite apenas solicitações que estejam em conformidade com um formato predefinido. Os WAFs modernos tentam impedir ataques automatizados com recursos de mitigação de bots, como limitação de taxa baseada em IP, filtragem geográfica e conjuntos de regras gerenciadas para bots maliciosos conhecidos.
No entanto, os bots maliciosos avançados de hoje contornam essas defesas de forma sistemática. Eles geram tráfego que parece legítimo nas camadas de protocolo e aplicação, aproveitando-se do fato de que o WAF se concentra no conteúdo da carga útil, e não na intenção do usuário. Por exemplo, um bot que retém estoque apenas usa a função "adicionar ao carrinho" conforme previsto, um bot de preenchimento de credenciais simplesmente envia um formulário de login e um bot de scraping apenas solicita páginas da web. Essas ações não violam as assinaturas do WAF criadas para detectar explorações no nível do código, como XSS ou injeção de comandos. Portanto, os WAFs não têm uma base arquitetural para impedi-las.
No cerne dessa vulnerabilidade está a "cegueira de contexto". Os WAFs procuram padrões maliciosos, não o contexto por trás da solicitação. Eles não conseguem determinar “Quem está enviando esta solicitação?” ou “Como a aplicação está sendo usada?”. Um bot pode usar um navegador sem interface gráfica, ter origem em um proxy residencial com histórico de abuso e não apresentar movimentos de mouse semelhantes aos de uma pessoa — tudo isso sem ser detectado por um WAF.
Bots não operam necessariamente na escala de um ataque DDoS
Os serviços de proteção contra DDoS combatem uma classe diferente de ameaça: ataques de alto volume destinados a sobrecarregar a infraestrutura. Embora esses serviços possam impedir ataques em larga escala na camada de aplicação, como inundações HTTP, sua detecção depende da análise do volume, da taxa e da origem do tráfego.
Bots avançados são desenvolvidos para contornar essas defesas volumétricas. Ao contrário dos ataques DDoS clássicos, os bots fazem solicitações sintaticamente perfeitas e individualmente inofensivas, mas que, em conjunto, podem esgotar recursos críticos da aplicação. Ao limitar cuidadosamente a frequência das solicitações para permanecer abaixo dos limites de detecção e usar milhares de endereços IP exclusivos (muitas vezes por meio de proxies residenciais), eles permanecem invisíveis aos bloqueios tradicionais baseados em IP.
Os bots avançados de hoje estão mais sofisticados e persistentes do que nunca. Eles representam uma nova classe de ameaças automatizadas — furtivas, adaptáveis e motivadas por interesses econômicos. Operando logo abaixo dos limites de detecção, eles conseguem escapar da maioria das defesas tradicionais.
As ferramentas tradicionais simplesmente não conseguem detectar os sinais comportamentais e contextuais que revelam automações maliciosas. Elas funcionam bem contra ameaças conhecidas, mas têm dificuldade para lidar com adversários que se comportam exatamente como usuários reais.
Ameaças baseadas em intenção em ação
O tráfego autônomo não é mais apenas um ruído de fundo; ele é uma arma estratégica. Esses bots e agentes de IA são projetados para imitar o comportamento humano, o que dificulta sua detecção e torna ainda mais difícil detê-los. Seus alvos nem sempre são técnicos — muitas vezes, são econômicos:
- Preenchimento de credenciais e invasão de contas: Bots persistentes inserem credenciais roubadas em formulários de login em larga escala. Cada solicitação parece legítima, mas a intenção é maliciosa, resultando em fraudes, roubo de dados e perda de clientes.
- Retenção de estoque e revenda abusiva: Bots reservam ou compram instantaneamente itens muito procurados, criando uma escassez artificial e frustrando clientes legítimos. Isso resulta em perda de receita, danos à marca e manipulação do mercado.
- Raspagem da web para manipulação competitiva: Concorrentes usam bots para coletar dados de preços e estoque, permitindo oferecer preços mais baixos em tempo real. A ascensão da IA generativa provocou uma explosão na raspagem de dados, agora usada para alimentar grandes modelos de linguagem, criando uma ameaça persistente à propriedade intelectual digital.
Esses não são ataques de força bruta. São ataques cirúrgicos contra a lógica de negócios, executados por bots que sabem como passar despercebidos.
Por que a intenção é a superfície de ataque
Tendências de cibersegurança da Gartner para 2025 reforçam essa mudança. Os líderes de SRM são incentivados a olhar além do perímetro e adotar estratégias orientadas por comportamento e atentas à intenção:
- 68% das violações são causadas por ações humanas — mas agora os bots simulam essas ações.
- Até 2026, as organizações que combinarem IA generativa com programas de segurança atentos ao comportamento terão 40% menos incidentes causados por funcionários.
- 85% das violações relacionadas à identidade decorrem de identidades de máquina comprometidas — frequentemente exploradas por bots.
A intenção é o novo perímetro. O tráfego autônomo é a nova ameaça interna.
Uma defesa em camadas para a era da autonomia
Para combater ameaças baseadas em intenção, os líderes de SRM devem implementar uma estratégia de defesa em camadas que vá além da inspeção do tráfego, analisando o comportamento, o contexto e a finalidade. Cada camada desempenha um papel específico na identificação e mitigação de diferentes riscos:
- Mitigação de DDoS: Absorve ataques volumétricos e baseados em protocolos destinados a sobrecarregar a infraestrutura.
- Firewall de aplicações web (WAF): Bloqueia exploits conhecidos e impõe uma estrutura às requisições na camada de aplicação.
- Segurança de APIs: Protege as interações entre máquinas por meio da validação de esquemas, da limitação de requisições e de linhas de base comportamentais — algo crucial à medida que bots atacam APIs com frequência cada vez maior.
- Gerenciamento de bots: Analisa o comportamento, detecta a intenção e interrompe automações que imitam usuários legítimos ou a lógica de negócios.
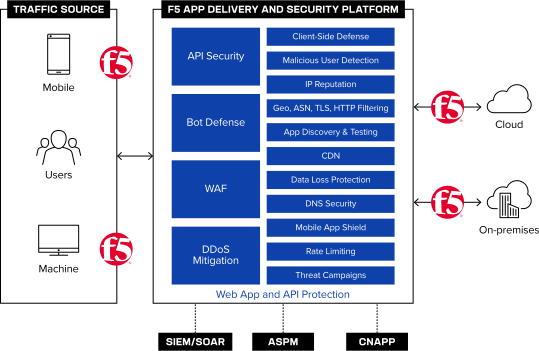
Isso não é redundância, mas especialização. Cada camada é otimizada para uma classe diferente de ameaça. É a camada final — o gerenciamento de bots — que investiga a intenção, desmascara a automação e protege a lógica de negócios contra abusos.
Migrando de estratégias reativas para estratégias orientadas por intenção
O cenário de ameaças digitais evoluiu profundamente. Depender apenas de um firewall de aplicações web e da mitigação de DDoS já não é suficiente para proteger aplicações web e móveis. Embora essas tecnologias continuem sendo essenciais para a defesa contra vulnerabilidades conhecidas e ataques volumétricos, elas não conseguem conter o avanço de bots persistentes e sofisticados que exploram a lógica de negócios e imitam meticulosamente o comportamento humano.
A proteção de aplicações modernas exige um terceiro pilar de segurança especializado, voltado à identificação da intenção do usuário. Com uma abordagem em várias camadas, as organizações podem substituir defesas reativas e baseadas em perímetro por estratégias proativas e orientadas pela intenção, preparando-se para vencer na Internet atual, dominada por bots.
Agende uma consulta com um especialista em gerenciamento de bots da F5 para obter mais informações.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...