Com a descontinuação do Ingress NGINX, mais organizações estão recorrendo à Kubernetes Gateway API por sua flexibilidade no gerenciamento de tráfego, e o gateway está rapidamente se tornando um dos alvos mais valiosos para o cibercrime nesse ambiente. Isso não surpreende, pois ele é a porta de entrada para todos os serviços por trás dele. Além disso, o roteamento também está se tornando mais dinâmico e distribuído, o que torna a proteção de todo o ambiente muito mais crítica, mas também cada vez mais complexa, especialmente com tecnologias de firewall de aplicações web (WAF) mais tradicionais e menos flexíveis para implantar e operar.
As equipes de plataforma e segurança precisam de uma maneira de aplicar as proteções de WAF de forma consistente — em todos os serviços, clusters e ambientes — sem depender de alterações pontuais e atualizações manuais. Esse é um desafio que vemos com muita frequência, independentemente do setor. É por isso que continuamos investindo em melhorias significativas que levam nossa tecnologia de WAF, líder do setor, aos ambientes nativos do Kubernetes mais recentes.
Nossa solução F5 WAF for NGINX agora se integra ao F5 NGINX Gateway Fabric e também ao F5 NGINX Ingress Controller para tornar a segurança gerenciável e implementável tanto em implementações da Gateway API quanto em ambientes que exigem um controlador de ingresso local.
Segurança que se adapta à forma como as equipes de Kubernetes trabalham
Na era pós-Claude Mythos, a IA está eliminando o intervalo entre a descoberta e a exploração de vulnerabilidades. À medida que os ciclos de atualização se tornam mais frequentes, a simplicidade operacional passa a ser essencial para qualquer solução de segurança viável.
É por isso que projetamos o F5 WAF for NGINX Gateway Fabric para ser nativo do Kubernetes, incluindo a orquestração de políticas, que costuma ser uma das partes mais exigentes das operações diárias de WAF.
Seja usando o NGINX Gateway Fabric ou o NGINX Ingress Controller, as equipes contam com a mesma abordagem automatizada e orientada por intenção para a segurança que utilizam no restante da plataforma. Em vez de gerenciar a política de segurança “em outro lugar”, elas podem integrá-la diretamente aos fluxos de trabalho do cluster e operá-la com maior consistência.
Isso é fundamental porque a implantação de proteções de WAF de nível empresarial no gateway permite bloquear em escala ataques comuns — como injeção, cross-site scripting, abuso de APIs e bots maliciosos — antes mesmo que eles alcancem as cargas de trabalho das aplicações. Sem isso, um único endpoint exposto pode rapidamente se tornar um risco para todo o cluster.
Com essa solução, a orquestração de políticas é nativa do Kubernetes. Fluxos de trabalho comuns, como atualizações de políticas e de assinaturas de segurança, podem ser gerenciados por meio de manifestos do Kubernetes.
Para simplificar ainda mais as operações, tornamos a solução compatível com GitOps, permitindo que os usuários referenciem políticas de segurança diretamente de repositórios Git externos e as gerenciem como parte de seus pipelines de automação existentes. Também introduzimos a capacidade de detectar pacotes de assinaturas mais recentes, permitindo que pipelines e fluxos de trabalho de automação sejam acionados automaticamente quando houver atualizações disponíveis. E, para ambientes altamente restritos, a solução oferece suporte a implantações totalmente isoladas da rede (air-gapped) — por exemplo, referenciando políticas apenas de repositórios Git locais e pacotes de assinaturas apenas de repositórios de artefatos locais.
O que isso significa para todos da equipe
Para as equipes de Operações de Plataforma, isso significa ter um único plano de controle para tráfego e segurança. As operações de políticas de WAF seguem o mesmo modelo nativo do Kubernetes usado na configuração do Gateway, reduzindo a proliferação de ferramentas e ajudando a promover a consistência operacional entre clusters. As equipes podem padronizar e replicar políticas para gateways compartilhados e plataformas multicluster sem precisar reinventar processos para cada equipe (por exemplo, funciona com estratégias de adoção da Gateway API e com o OpenShift).
Para as equipes de SecOps, agora é possível aplicar a política de segurança onde a exposição é maior — no gateway — para que as proteções sejam implementadas de forma consistente em todos os aplicativos e APIs. Isso oferece vários benefícios importantes, como:
- Resposta mais rápida a ameaças emergentes: As atualizações automáticas de assinaturas ajudam a reduzir o intervalo entre o surgimento de novas técnicas de ataque e a implantação das defesas.
- Controles orientados por políticas que acompanham o crescimento: Gerencie as políticas de WAF como artefatos estruturados (JSON/YAML) para facilitar a revisão, a validação e a implantação reproduzível.
- Melhor cobertura para APIs modernas: Ajuda a lidar com riscos comuns relacionados a APIs (injeção, abuso e bots) sem depender de que todas as equipes de serviço implementem as defesas perfeitamente.
Quando se trata de DevOps, as equipes podem tratar as políticas de WAF como artefatos declarativos, permitindo que essas políticas avancem por pipelines no estilo GitOps/CI (e sejam reutilizadas em diferentes serviços). Em última análise, isso reduz significativamente o atrito entre todas as equipes, facilitando a adoção da Gateway API e mantendo os controles de segurança consistentes em diferentes ambientes e modelos de implantação.
Segurança padronizada, automatizada e orquestrada para todos os pontos de entrada do Kubernetes
Esta solução do F5 WAF for NGINX permite gerenciar, validar e modificar políticas do F5 WAF em ambientes Kubernetes usando formatos adequados a pipelines modernos, incluindo JSON e YAML (além dos formatos incluídos no pacote). Essa é uma mudança significativa para as equipes que buscam padronizar os controles de segurança.
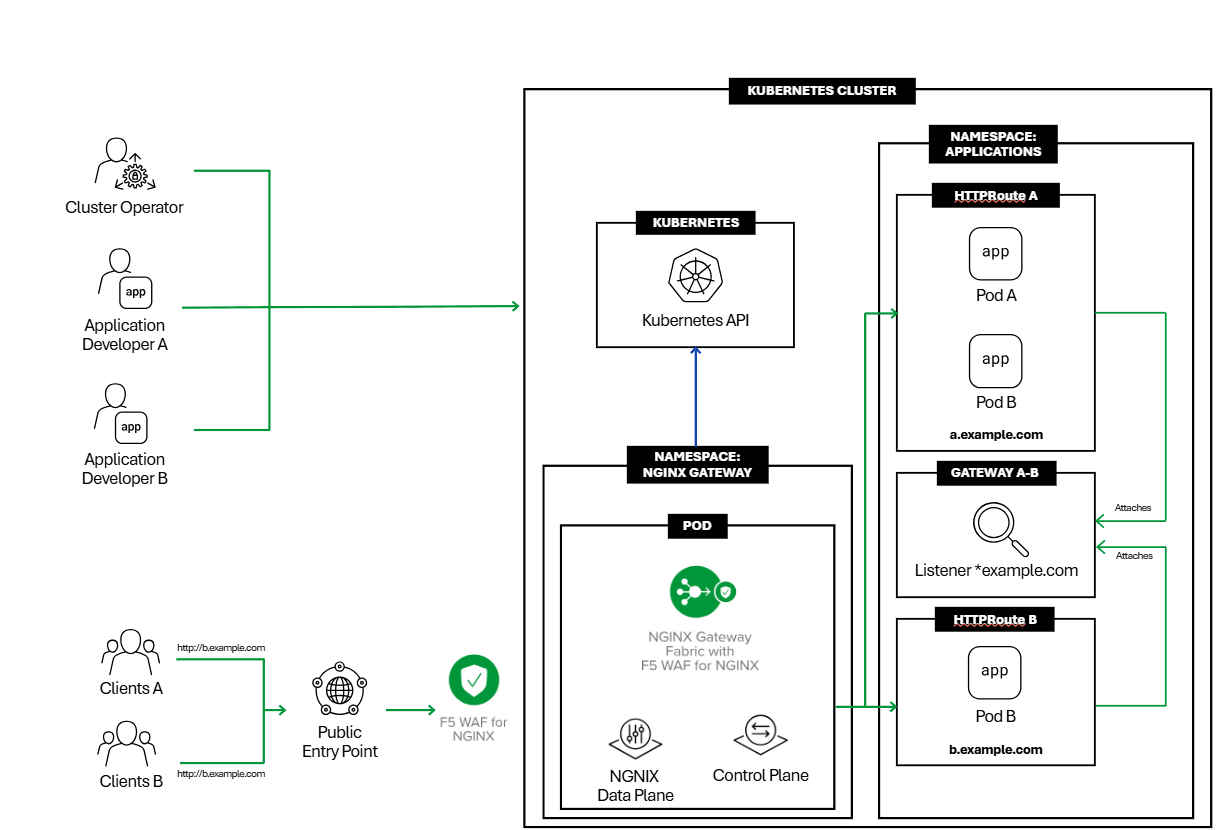
Além disso, as atualizações de assinaturas de segurança podem ser automatizadas, ajudando a reduzir as janelas de exposição e a manter as proteções alinhadas à evolução dos padrões de ataque. E, mais importante, isso não se limita a um único tipo de ponto de entrada do Kubernetes — o F5 WAF oferece uma experiência de usuário consistente tanto no NGINX Gateway Fabric quanto no NGINX Ingress Controller.
Com compatibilidade e suporte a integrações predefinidas para plataformas como o Red Hat OpenShift, você pode implantar recursos de WAF à frente de cargas de trabalho essenciais aos negócios, com a escalabilidade e a estrutura operacional necessárias.
WAF de nível empresarial para implementações com a Gateway API e com ingress tradicional
Ao integrar o F5 WAF for NGINX ao F5 NGINX Gateway Fabric, agora ficou muito mais fácil reduzir o trabalho manual, manter as proteções atualizadas por meio de atualizações automáticas de assinaturas e aplicar políticas consistentes em implantações de Gateway e ingress. Em resumo, estes são os princípios fundamentais:
- Integre a política de WAF aos fluxos de trabalho do Kubernetes, em vez de gerenciá-la separadamente
- Automatize a proteção contínua por meio da atualização automática de assinaturas
- Ofereça suporte tanto à API Gateway quanto aos modelos tradicionais de ingresso para garantir uma segurança consistente à medida que as arquiteturas evoluem
Para saber mais sobre como o F5 WAF for NGINX pode otimizar seu ambiente, acesse nossa página ou entre em contato com um especialista da nossa equipe. Não deixe também de ler nosso comunicado de imprensa recente.
Sobre o autor
Publicações relacionadas no blog
Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]