
O que é mitigação de DDoS?
Ataques distribuídos de negação de serviço (DDoS) podem ameaçar a disponibilidade das aplicações, por isso é fundamental contar com uma solução de mitigação de DDoS.
Os ataques distribuídos de negação de serviço (DDoS) são um tipo de ataque cibernético que tem como alvo aplicações ou sites específicos com o objetivo de esgotar os recursos do sistema-alvo, tornando-o indisponível ou inacessível para usuários legítimos. Em 2023, os ataques à camada de aplicação aumentaram 165%, e o setor de tecnologia ocupou o primeiro lugar entre os segmentos mais atacados. Por isso, contar com uma solução abrangente de mitigação de DDoS é fundamental para manter a disponibilidade e a resiliência.
Conceitos-chave em ataques DDoS
Antes de analisar os métodos e as soluções de mitigação de DDoS, é importante compreender profundamente as ameaças de DDoS atuais. Um ataque distribuído de negação de serviço (DDoS) degrada a infraestrutura ao inundar o recurso-alvo com tráfego, sobrecarregando-o até torná-lo inoperante. Um ataque DDoS também pode enviar uma mensagem especificamente elaborada para prejudicar o desempenho da aplicação. Os ataques DDoS podem ter como alvo a infraestrutura de rede, como tabelas de estado de firewall, bem como recursos de aplicações, como servidores e CPUs.
Os ataques DDoS podem ter consequências graves, comprometendo a disponibilidade e a integridade dos serviços online e causando interrupções significativas, com potencial para gerar perdas financeiras e danos à reputação. Esses ataques também podem ser usados como distração para que agentes mal-intencionados acessem dados importantes.
Os ataques DDoS são um tipo de ataque de negação de serviço (DoS), que busca interromper o funcionamento normal de uma rede, servidor ou site, sobrecarregando-o com tráfego. Por outro lado, um ataque DDoS usa vários dispositivos para inundar o alvo com tráfego. Como um ataque DDoS envolve vários sistemas atacando um único sistema, ele representa uma ameaça muito maior e mais difícil de combater.
Estes são os tipos comuns de ataques DDoS observados no modelo de Interconexão de Sistemas Abertos (OSI) de sete camadas:
- Ataques volumétricos são projetados para sobrecarregar uma rede com um volume de tráfego tão grande que ela se torna inoperante. Esses ataques geralmente são realizados por meio de uma botnet, que é uma rede de dispositivos comprometidos controlados por um único invasor.
- Ataques de protocolo têm como alvo a camada de rede do modelo OSI e exploram vulnerabilidades em protocolos de rede como TCP/IP, ICMP e UDP. Esses ataques são projetados para sobrecarregar os recursos de dispositivos de rede, como firewalls, roteadores e balanceadores de carga, causando interrupções no serviço. Eles também são conhecidos como ataques “computacionais”.
- Ataques à camada de aplicação têm como alvo a camada de aplicação do modelo OSI e exploram vulnerabilidades em aplicações web, como HTTP, HTTPS e DNS. Esses ataques são projetados para esgotar os recursos dos servidores web, causando interrupções no serviço.
Vetores de ataque comuns usados em ataques DDoS:
- Inundação UDP: Esse ataque inunda o servidor-alvo com pacotes do Protocolo de Datagrama do Usuário (UDP), o que pode fazer com que o servidor falhe ou pare de responder.
- Inundação TCP SYN: Esse ataque explora o processo de handshake de três vias usado pelo Protocolo de Controle de Transmissão (TCP) para estabelecer uma conexão entre dois dispositivos. O invasor envia um grande número de pacotes SYN ao servidor-alvo, o que pode fazer com que ele pare de responder.
- Inundação de HTTP: Esse ataque tem como alvo servidores web, enviando um grande número de solicitações HTTP ao servidor-alvo, o que pode fazer com que ele pare de responder.
- Amplificação de DNS: Esse ataque explora o Sistema de Nomes de Domínio (DNS) para inundar o servidor-alvo com pacotes de resposta DNS, o que pode fazer com que ele pare de responder.
- Amplificação de NTP: Esse ataque explora o Network Time Protocol (NTP) para inundar o servidor-alvo com pacotes de resposta NTP, o que pode fazer com que ele pare de responder.
- Amplificação SSDP: Esse ataque explora o protocolo SSDP (Simple Service Discovery Protocol) para inundar o servidor-alvo com pacotes de resposta SSDP, o que pode fazer com que ele pare de responder.
- Inundação SYN-ACK: Esse ataque explora o processo de handshake de três vias do TCP, enviando um grande número de pacotes SYN-ACK ao servidor de destino, o que pode fazer com que ele pare de responder.
- Leitura lenta de HTTP: Esse ataque envia solicitações HTTP ao servidor de destino, mas lê a resposta lentamente, o que pode fazer com que o servidor pare de responder.
- Ping da morte: Esse ataque envia um pacote de ping superdimensionado ao servidor de destino, o que pode fazer com que ele falhe ou pare de responder.
- Ataque Smurf: Esse ataque explora o Protocolo de Mensagens de Controle da Internet (ICMP) para inundar o servidor-alvo com solicitações de ping de várias fontes, o que pode fazer com que ele pare de responder.
- URL pesada: Durante a fase de reconhecimento do planejamento do ataque, o invasor procura as URLs de um site que exigem mais recursos computacionais e as utiliza como parte de um ataque DDoS. Elas são conhecidas como URLs “pesadas” porque sobrecarregam mais o servidor quando são solicitadas.
- Lento e discreto: O objetivo desses ataques DDoS é derrubar os recursos da aplicação de forma silenciosa e furtiva, usando pouquíssima largura de banda. Por isso, eles são difíceis de detectar e, como ocorrem na camada de aplicação, onde uma conexão TCP já foi estabelecida, as solicitações HTTP parecem legítimas.
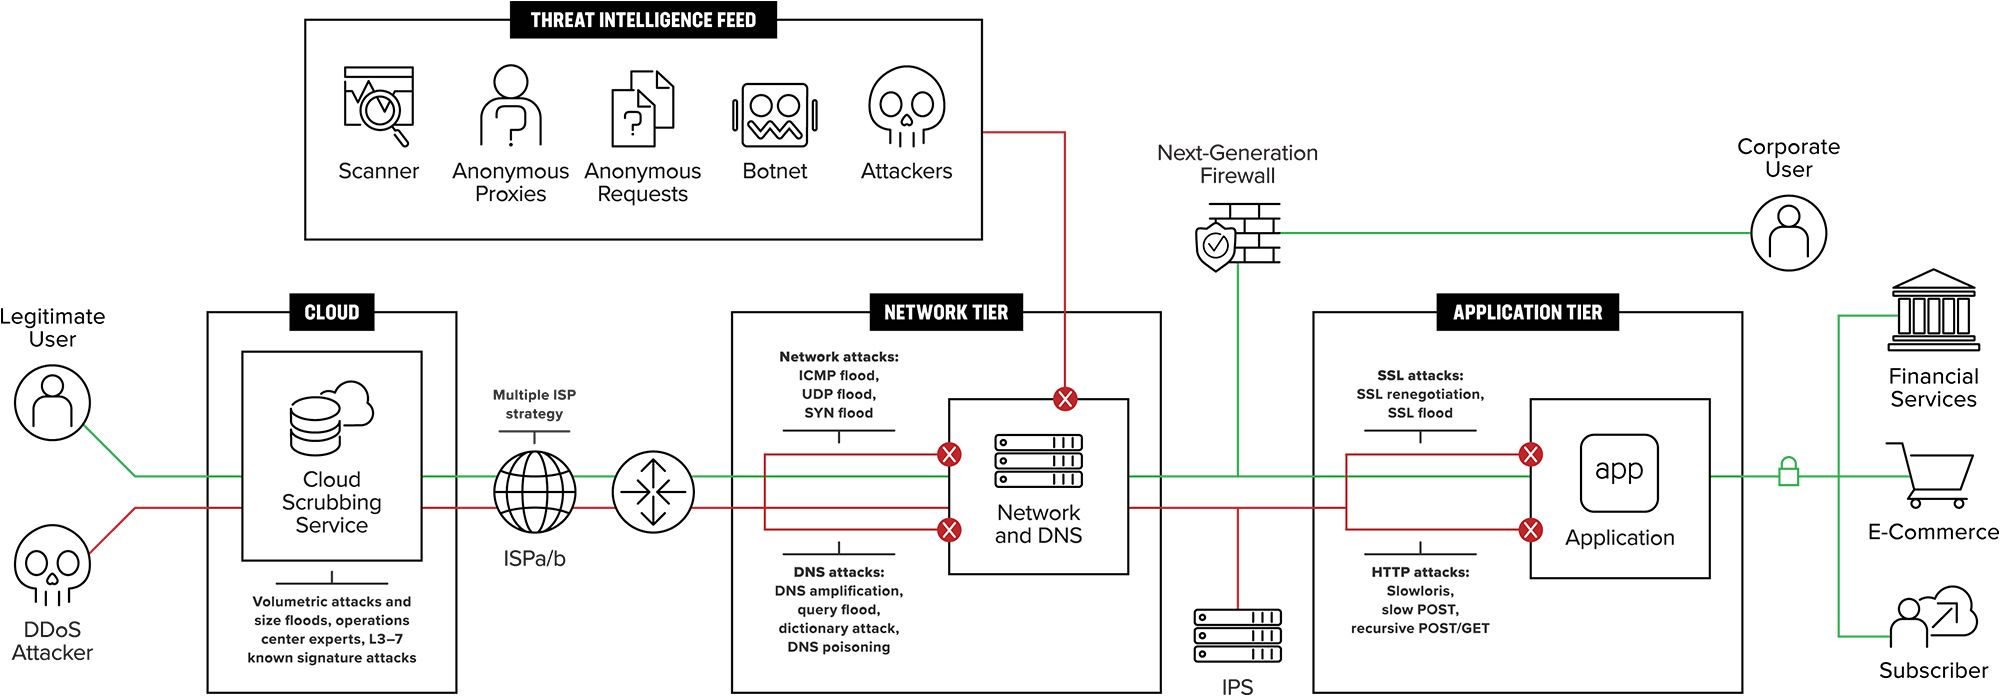
Portanto, a ameaça representada por ataques DDoS é enorme e pode deixar as empresas mais vulneráveis a ataques cibernéticos. Por isso, é essencial entender como os ataques DDoS acontecem para que você possa tomar medidas para mitigá-los.
Por que é fundamental implementar a mitigação de DDoS para garantir a disponibilidade em uma política de segurança cibernética:
Ataques DDoS podem causar períodos significativos de inatividade e comprometer a disponibilidade dos serviços, resultando em perdas financeiras e danos à reputação.
Proteção: Ao incorporar medidas de mitigação de DDoS, sua empresa reduz o risco de tráfego malicioso atingir sua infraestrutura de rede, garantindo que usuários legítimos possam acessar seus sites e aplicações web. Às vezes, os ataques DDoS são usados como cortina de fumaça para desviar a atenção das equipes de segurança de uma campanha de ataques coordenados que pode resultar em violação de dados. Além disso, alguns tipos de ataque simplesmente não podem ser evitados por meio de código.
Resiliência: Investir em uma tecnologia eficaz de mitigação de DDoS aumenta a resiliência de uma organização contra adversários patrocinados por Estados-nação e outros agentes mal-intencionados, tornando-a um alvo menos atraente.
Economia de custos: Mitigar rapidamente ataques DDoS pode poupar tempo e dinheiro às organizações.
Ao incluir a mitigação de DDoS em uma política de segurança cibernética, as organizações podem proteger seus recursos de forma proativa, manter a disponibilidade dos serviços e minimizar o impacto de possíveis ataques DDoS.
Técnicas de mitigação de DDoS
Agora entendemos o que está em risco quando se está vulnerável a ataques DDoS, incluindo dados e aplicações essenciais aos negócios, e por que é fundamental implementar uma solução de mitigação de DDoS. Agora podemos analisar os tipos de mitigação de DDoS para que você possa determinar a melhor solução para as suas necessidades.
Mitigação de DDoS local
Há vários tipos de soluções e medidas locais que uma organização pode implementar para reduzir o risco de ataques DDoS. Algumas delas também podem ser usadas em conjunto com soluções baseadas em nuvem para criar uma postura geral de defesa mais robusta.
- Fortalecimento da infraestrutura de rede: esta solução envolve reforçar a infraestrutura de rede para resistir a ataques DDoS. Ela inclui o aumento da largura de banda, a adição de links redundantes e a atualização dos dispositivos de rede.
- Limitação de taxa e modelagem de tráfego: essa solução consiste em limitar a quantidade de tráfego que pode entrar na rede. Ela pode ser implementada configurando limites de taxa nos dispositivos de rede ou usando técnicas de modelagem de tráfego para priorizá-lo.
- Firewalls e sistemas de prevenção contra intrusões (IPS): esta solução envolve o uso de firewalls e dispositivos IPS para filtrar o tráfego malicioso. Os firewalls podem bloquear o tráfego com base em endereços IP, portas e protocolos, enquanto os dispositivos IPS podem detectar e bloquear ataques com base em suas assinaturas.
Mitigação de DDoS baseada em nuvem
Migrar os esforços de mitigação de DDoS para a nuvem ou para uma solução híbrida ajuda a aumentar a eficiência, a escalabilidade e a eficácia. Algumas soluções baseadas em nuvem podem ser integradas a soluções locais. As soluções de mitigação de DDoS baseadas em nuvem operam em redes de distribuição de conteúdo, ou CDNs.
- O roteamento anycast distribui o tráfego para o data center mais próximo capaz de processá-lo. Ele funciona anunciando a mesma rede em diferentes partes da infraestrutura, a fim de reduzir o “tempo de percurso” necessário para chegar até ela. Quando uma rede CDN usa roteamento anycast, ela distribui o tráfego de forma mais estratégica, o que amplia a área de cobertura da rede receptora e ajuda a redirecionar grandes volumes de tráfego para mais data centers.
- Os centros de limpeza de tráfego são data centers projetados para separar o tráfego malicioso do tráfego legítimo. Eles são usados para mitigar ataques DDoS, filtrando o tráfego do ataque e encaminhando o tráfego limpo aos servidores do cliente. Quando ocorre um ataque DDoS, o tráfego é direcionado pelo centro de limpeza de tráfego, onde é analisado e filtrado. Em seguida, o tráfego limpo é encaminhado aos servidores do cliente.
Mitigação híbrida de DDoS baseada em nuvem
Migrar os esforços de mitigação de DDoS para uma solução híbrida pode combinar o melhor da segurança da nuvem pública com o gerenciamento em nuvem privada ou no local. Um modelo híbrido permite que as empresas adaptem ainda mais sua postura de segurança às suas necessidades específicas de dados.
Mitigação de DDoS em aplicações
Os aplicativos impulsionam os negócios modernos, mas são cada vez mais alvo de ataques DDoS. A mitigação tradicional de DDoS é estática e centralizada. No entanto, como os aplicativos estão distribuídos entre diferentes nuvens e arquiteturas, eles precisam de uma solução de mitigação de DDoS escalável e flexível que ofereça o máximo de proteção.
Componentes da mitigação de DDoS
Uma estratégia abrangente de mitigação de DDoS geralmente inclui vários componentes essenciais.
Análise e monitoramento de tráfego
A primeira etapa da mitigação de DDoS é detectar possíveis problemas ou riscos. Os dois principais métodos para identificar ameaças e emitir alertas são a detecção baseada em assinaturas e a detecção baseada em anomalias.
A detecção baseada em assinaturas utiliza uma lista pré-programada de indicadores de comprometimento (IOCs) conhecidos para identificar ameaças. Esses IOCs podem incluir comportamentos maliciosos de ataques à rede, conteúdo de linhas de assunto de e-mails, hashes de arquivos, sequências de bytes conhecidas ou domínios maliciosos, entre outros elementos. A detecção baseada em assinaturas processa rapidamente ataques conhecidos e apresenta baixas taxas de falsos positivos, mas não consegue detectar exploits de dia zero.
A detecção baseada em anomalias, por outro lado, é capaz de emitir alertas sobre comportamentos suspeitos desconhecidos. A detecção baseada em anomalias envolve primeiro treinar o sistema com uma linha de base normalizada e, em seguida, comparar as atividades com essa linha de base; quando algo fora do comum é detectado, um alerta é acionado. A detecção baseada em anomalias pode apresentar taxas mais altas de falsos positivos.
Desvio de tráfego em tempo real
Proteger os recursos de DNS é essencial para os negócios. Duas soluções de desvio de tráfego em tempo real podem ajudar.
- O redirecionamento de DNS consiste em redirecionar consultas DNS de um nome de domínio para outro. Isso pode ser útil quando um site migra para um novo nome de domínio ou quando uma empresa deseja redirecionar o tráfego de um nome de domínio para outro. O redirecionamento de DNS pode ser implementado usando um registro CNAME no arquivo de zona DNS. Quando uma consulta DNS é recebida para o nome de domínio original, o servidor DNS responde com um registro CNAME que aponta para o novo nome de domínio. Em seguida, o cliente envia uma nova consulta DNS para o novo nome de domínio.
- O BGP Anycast envolve o anúncio do mesmo endereço IP a partir de vários locais na Internet. No BGP Anycast, o Border Gateway Protocol (BGP) é usado para anunciar o endereço IP a partir de vários locais. Quando um cliente envia uma consulta DNS para um endereço IP Anycast, a consulta é encaminhada para o local mais próximo que anuncia esse endereço IP. Isso pode ajudar a melhorar o desempenho e a disponibilidade dos serviços de DNS, reduzindo a latência. BGP Anycast é normalmente usado por grandes organizações que possuem vários data centers localizados em diferentes regiões geográficas.
Filtragem e limpeza de ataques
À medida que o tráfego se aproxima e passa pela sua rede, você precisa de uma solução de mitigação de DDoS que o monitore continuamente em busca de atividades maliciosas.
- A identificação de tráfego malicioso funciona por meio da análise do tráfego proveniente do cliente antes que ele seja encaminhado à camada de aplicação, garantindo que o tráfego malicioso nunca ultrapasse a barreira do proxy. O tráfego que retorna do servidor pode ser totalmente analisado antes de ser considerado seguro para retornar ao cliente. Isso ajuda a garantir que dados confidenciais, como números de cartão de crédito ou informações de identificação pessoal (PII), nunca atravessem a barreira do proxy.
- Algoritmos de limpeza e técnicas são usados para identificar e eliminar o tráfego malicioso à medida que ele entra na sua rede. Centros de limpeza são a primeira parada do tráfego; nesses centros, o tráfego é classificado com base em suas características e nas possíveis metodologias de ataque. O tráfego continua sendo verificado enquanto passa pelo centro de limpeza, para confirmar que o tráfego malicioso foi totalmente removido. Esse controle de segurança é essencial, pois os ataques DDoS podem facilmente sobrecarregar os links de entrada do ambiente do cliente.
Fatores de mitigação de DDoS a considerar ao escolher um provedor
Ao avaliar a solução de mitigação de DDoS mais adequada às necessidades da sua organização, considere os fatores a seguir, levando em conta a trajetória de crescimento da sua empresa e sua possível superfície de risco. Caso esteja considerando um serviço de nuvem, você pode escolher entre várias nuvens públicas (AWS, Google Cloud, Microsoft Azure e Alibaba Cloud), além de empresas de nuvem privada.
Fatores a considerar ao escolher um provedor de mitigação de DDoS
- Escalabilidade: A solução deve ser capaz de lidar com o volume de tráfego da rede da empresa e aumentar ou reduzir sua capacidade conforme necessário.
- Flexibilidade: A solução deve ser flexível o suficiente para se adaptar à natureza dinâmica dos ataques DDoS e ser capaz de oferecer proteção contra novos vetores de ataque.
- Confiabilidade: A solução deve ser confiável e capaz de detectar e mitigar ataques em tempo real, sem afetar o tráfego legítimo.
- Custo-benefício: A solução deve ser econômica e oferecer um bom retorno sobre o investimento.
- Facilidade de uso: a solução deve ser fácil de implantar, configurar e gerenciar.
- Suporte: A solução deve contar com uma equipe de suporte ágil, capaz de prestar assistência quando necessário
Melhores práticas para mitigação de DDoS
Uma solução abrangente de mitigação de DDoS ajuda a proteger sua rede de forma preventiva, com resposta a incidentes em tempo real, além de testes e análises contínuos para garantir o melhor desempenho possível.
Medidas proativas
Projeto da arquitetura de rede: Uma arquitetura de rede bem projetada pode ajudar a prevenir ataques DDoS, garantindo que a rede seja resiliente e capaz de suportar grandes volumes de tráfego. Por exemplo, uma rede projetada com várias camadas de segurança, incluindo firewalls, sistemas de detecção de intrusão e outras medidas de segurança, pode ajudar a impedir que ataques DDoS invadam a rede. Além disso, a segmentação da rede pode ajudar a limitar o impacto de um ataque, isolando as áreas afetadas da rede.
Balanceamento de carga: O balanceamento de carga pode ajudar a prevenir ataques DDoS distribuindo o tráfego entre vários servidores, o que pode evitar que um único servidor fique sobrecarregado. Isso pode ajudar a garantir que a rede permaneça disponível mesmo durante um ataque DDoS. Os balanceadores de carga também podem ajudar a detectar e bloquear tráfego malicioso, contribuindo para impedir que ataques DDoS sejam bem-sucedidos.
SLAs detalhados do fornecedor: Ao considerar a contratação de terceiros para proteção contra ataques DDoS, é fundamental entender os recursos do fornecedor em cada cenário de DDoS e incluir protocolos, ações e respostas no SLA.
Resposta a Incidentes
Etapas de tratamento de incidentes de DDoS: Há seis etapas fundamentais para responder de forma rápida e eficaz a um incidente de DDoS. No entanto, é importante ressaltar que essas etapas não ocorrem de maneira linear, mas sim em um ciclo.
- Preparação: Estabeleça contatos, defina procedimentos e reúna ferramentas para economizar tempo durante um ataque.
- Detecção: Detecte o incidente, determine seu escopo e envolva as partes apropriadas.
- Análise: Analise o tráfego do ataque para determinar suas características e identificar o alvo.
- Contenção: Contenha o ataque filtrando o tráfego e bloqueando o tráfego malicioso.
- Erradicação: Erradique o ataque removendo o tráfego malicioso da rede.
- Recuperação: Recupere-se do ataque restaurando os serviços e analisando o incidente.
Protocolos de comunicação com o provedor de mitigação durante um incidente de DDoS: Desde o início, é fundamental que a empresa e seu provedor de mitigação sigam um protocolo de comunicação rigoroso. Estas são as práticas recomendadas de comunicação durante um incidente:
- Estabeleça um plano de comunicação: defina um plano de comunicação com seu provedor de mitigação de DDoS antes que ocorra um ataque. Esse plano deve incluir as informações de contato das principais pessoas envolvidas, os procedimentos de escalonamento e os canais de comunicação.
- Forneça informações detalhadas: forneça ao seu provedor de mitigação de DDoS informações detalhadas sobre o ataque, incluindo o tipo de ataque, o alvo e a duração. Essas informações podem ajudar seu provedor a desenvolver uma estratégia de mitigação eficaz.
- Colabore com seu provedor: trabalhe em estreita colaboração com seu provedor de mitigação de DDoS para desenvolver uma estratégia de mitigação adaptada às necessidades da sua organização. Isso pode incluir ajustar o roteamento do tráfego, filtrar o tráfego ou bloquear tráfego malicioso.
- Monitore a situação: acompanhe a situação de perto e forneça atualizações regulares ao seu provedor de mitigação de DDoS. Isso pode ajudar o provedor a ajustar a estratégia de mitigação conforme necessário.
- Analise o incidente: após a mitigação do ataque, analise o incidente com seu provedor de mitigação de DDoS para identificar oportunidades de melhoria e atualizar seu plano de resposta a incidentes conforme necessário.
Testes e revisões regulares
As equipes de TI e segurança devem realizar análises e testes regularmente. Um dos tipos de teste é o teste de equipe vermelha, que envolve simular as táticas e técnicas de invasores do mundo real. Nesse caso, os testadores da equipe vermelha experimentariam diversos ataques DDoS para monitorar as respostas da solução de mitigação.
Também é fundamental manter-se atualizado sobre as tendências de ataques cibernéticos, especialmente porque agentes mal-intencionados de todo o mundo continuam mudando seus métodos. Uma solução de mitigação deve ser escalável e adaptável a qualquer novo tipo de interrupção.
Estudos de caso de mitigação de DDoS
Organizações de qualquer setor e porte, atuantes em qualquer parte do mundo, podem se beneficiar de uma solução confiável de mitigação de DDoS. Estes estudos de caso demonstram a eficácia de uma solução de mitigação de DDoS em qualquer cenário. Empresas como a sua obtiveram resultados mensuráveis ao enfrentar os riscos de DDoS.
- Estudo de caso: Saiba como uma seguradora líder impediu uma tentativa de ataque DDoS, ajudando a proteger seus aplicativos e usuários.
- Vídeo: Saiba como a F5 ajudou um provedor de e-mail a consolidar seus equipamentos de rede para reduzir a possível superfície de ataque e reforçar a segurança operacional.
Tendências futuras na mitigação de DDoS
Embora os ataques DDoS existam há décadas, os agentes mal-intencionados responsáveis por eles estão se tornando cada vez mais sofisticados e agressivos. É importante estar ciente das tendências atuais e futuras de DDoS na área de segurança cibernética.
Em linhas gerais, a F5 identificou estas tendências em 2023:
- Os ataques à camada de aplicação aumentaram 165%
- O setor de tecnologia ocupa o primeiro lugar entre os mais atacados em comparação com 2022
- O total de eventos observados caiu 9,7%
- Pico de largura de banda aumentou 216% em relação a 2020
- Todos os setores devem esperar um aumento nos ataques DDoS de aplicação e multivetoriais
Além disso, há três áreas em expansão que os especialistas em segurança cibernética estão monitorando:
Inteligência artificial e aprendizado de máquina: À medida que mais empresas implementam IA e aprendizado de máquina em outras áreas de seus negócios, como manufatura ou atendimento ao cliente, essas tecnologias podem desempenhar um papel na detecção e mitigação de ataques DDoS. Um estudo recente mostrou que o uso de um método de inteligência artificial para detectar ataques DDoS alcançou uma precisão superior a 96%.
Internet das Coisas (IoT): a IoT está crescendo, mas proteger as superfícies computacionais adicionais envolvidas pode deixar essas soluções mais vulneráveis a ataques. Especialistas recomendam adotar práticas de segurança mais robustas, proteção por senha e o uso de firewalls ou VPS, tudo isso para reduzir o número de dispositivos sujeitos a ataques.
Tecnologia blockchain: a tecnologia blockchain apresenta uma opção interessante para a mitigação de ataques DDoS, pois, por sua própria natureza, é descentralizada e conta com armazenamento distribuído seguro. Isso pode ser especialmente útil contra ataques geográficos, nos quais a segurança também pode ser comprometida com base na localização.
Embora os ataques DDoS não devam desaparecer, há cada vez mais ferramentas para ajudar a mitigar esses ataques, tanto agora quanto nos próximos anos.
Como a F5 pode ajudar
Os ataques distribuídos de negação de serviço (DDoS) existem há décadas e não vão desaparecer. Por isso, as empresas precisam pensar no futuro ao escolher suas soluções de mitigação de DDoS. Na F5, a segurança cibernética está no centro de praticamente tudo o que fazemos. Nossas soluções de mitigação de DDoS e nosso suporte excepcional dão à sua organização a vantagem necessária para reduzir os riscos de possíveis ataques DDoS. Também é importante garantir que sua solução de mitigação de DDoS possa ser dimensionada e se adaptar às necessidades da sua empresa — e à constante evolução das ameaças representadas por agentes mal-intencionados que realizam ataques DDoS.
Conte com a F5 para ajudar você e sua rede com tudo o que for necessário em termos de proteção contra ataques DDoS. Temos ampla experiência na implementação do tipo certo de mitigação de DDoS para as necessidades da sua organização.