BIG-IP SSL Orchestrator
Maximize os investimentos em infraestrutura e segurança com descriptografia, criptografia e direcionamento de tráfego dinâmicos e baseados em políticas por meio de dispositivos de inspeção de segurança.
O que você não vê ainda pode causar danos
Proteja-se contra ameaças criptografadas
Agentes mal-intencionados aproveitam a criptografia SSL/TLS para ocultar cargas maliciosas, driblar e contornar os controles de segurança. Não deixe sua organização vulnerável a ataques usando soluções de segurança que não conseguem inspecionar o tráfego criptografado de forma eficiente e em grande escala. O BIG-IP SSL Orchestrator oferece descriptografia de alto desempenho para o tráfego SSL/TLS de entrada e saída, permitindo uma inspeção de segurança que revela ameaças e impede ataques antes que eles aconteçam.
- Visibilidade do tráfego de saída - Proteja-se contra tráfego de saída que dissemina malware, exfiltra dados ou se conecta a um servidor de comando e controle para iniciar ataques.
- Visibilidade do tráfego de entrada - Descriptografe o tráfego criptografado de entrada para garantir que ele não esteja ocultando ransomware, malware ou outras ameaças que possam causar ataques, infecções e violações de dados.
- Inspeção de protocolos de criptografia de última geração - Evite novos pontos cegos de segurança com maior flexibilidade, sem exigir mudanças na arquitetura, graças ao suporte a proxy completo e a diversos algoritmos de criptografia.
Gerencie o tráfego criptografado de forma inteligente
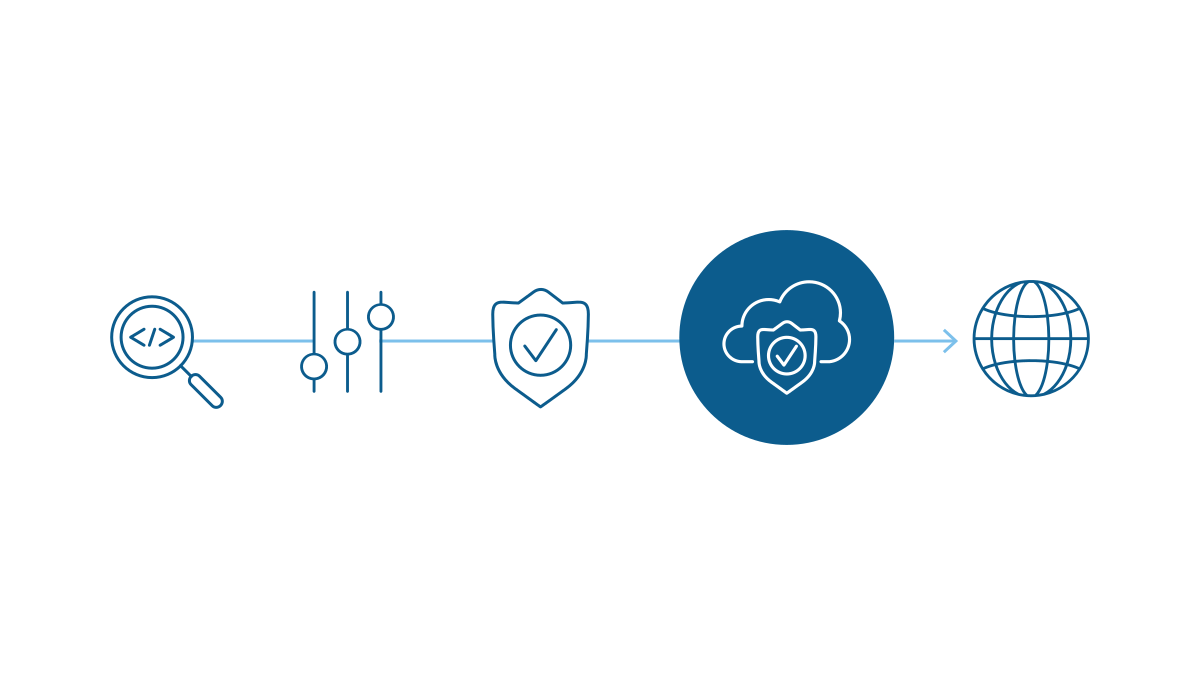
Você precisa de orquestração para manter sua segurança no mais alto nível. Ter visibilidade e inspecionar o tráfego SSL/TLS é um começo, mas isso é apenas superficial. Encadear ou configurar manualmente soluções de segurança para viabilizar a inspeção em toda a sua infraestrutura de segurança não é escalável nem eficaz. O BIG-IP SSL Orchestrator gerencia de forma inteligente o fluxo de tráfego descriptografado em toda a sua infraestrutura de segurança.
- Centralize o controle - Unifique a descriptografia em vários dispositivos de inspeção para impedir o uso de cifras não compatíveis, conexões SSL/TLS falsas e a complexidade da infraestrutura.
- Direcionamento baseado em políticas - Agrupe, monitore e direcione o tráfego com um mecanismo de contexto flexível, independentemente da topologia da rede, do protocolo e da cifra.
- Encadeamento dinâmico de serviços - Crie cadeias lógicas e dinâmicas de serviços de segurança com as soluções de segurança existentes, com base no tipo de tráfego de entrada, garantindo segurança e disponibilidade ideais.
Detecte a IA paralela
A Shadow AI — o uso não autorizado de ferramentas de IA — cria pontos cegos críticos e pode expor sua organização a vulnerabilidades. Simplesmente bloquear ferramentas como a IA generativa pode parecer uma solução fácil, mas, para a maioria das organizações, isso é inviável. Com o BIG-IP SSL Orchestrator, você obtém a visibilidade e o controle necessários para lidar facilmente com os riscos da Shadow AI sem comprometer a inovação.
- Descriptografia de tráfego em tempo real - Revele atividades de IA generativa ocultas no tráfego criptografado por meio da detecção proativa.
- Roteamento dinâmico de tráfego - Use o encadeamento de serviços para direcionar ações de alto risco por meio de DLP, WAF ou outras ferramentas de inspeção, com base nos níveis de risco.
- Orientação programável ao usuário - Envie alertas personalizados e em tempo real para orientar os usuários e evitar violações das políticas de segurança.
Mitigue o ransomware
O ransomware é uma das ameaças à segurança cibernética que mais crescem. O que antes era uma ameaça incomum agora representa quase metade de todos os ataques. Infelizmente, o ransomware não dá sinais de desaceleração. É fundamental proteger sua organização contra ransomwares que tentam se infiltrar por meio de cargas úteis criptografadas. O BIG-IP SSL Orchestrator maximiza sua capacidade de bloquear esses ataques ao criar uma defesa abrangente contra ransomware.
- Inspecione o tráfego de saída - Evite ataques de ransomware e a exfiltração de dados para “zonas de descarte” inspecionando o tráfego de saída.
- Restrinja o acesso do locatário - Garanta que os usuários acessem apenas domínios conhecidos e utilizados para bloquear redirecionamentos não intencionais ou acessos acidentais a domínios de invasores, impedindo o roubo de credenciais.
- Mitigue ataques de phishing - Previna ataques de ransomware bloqueando o acesso a sites maliciosos de phishing e infecções causadas por anexos mal-intencionados.
Visão geral do produto
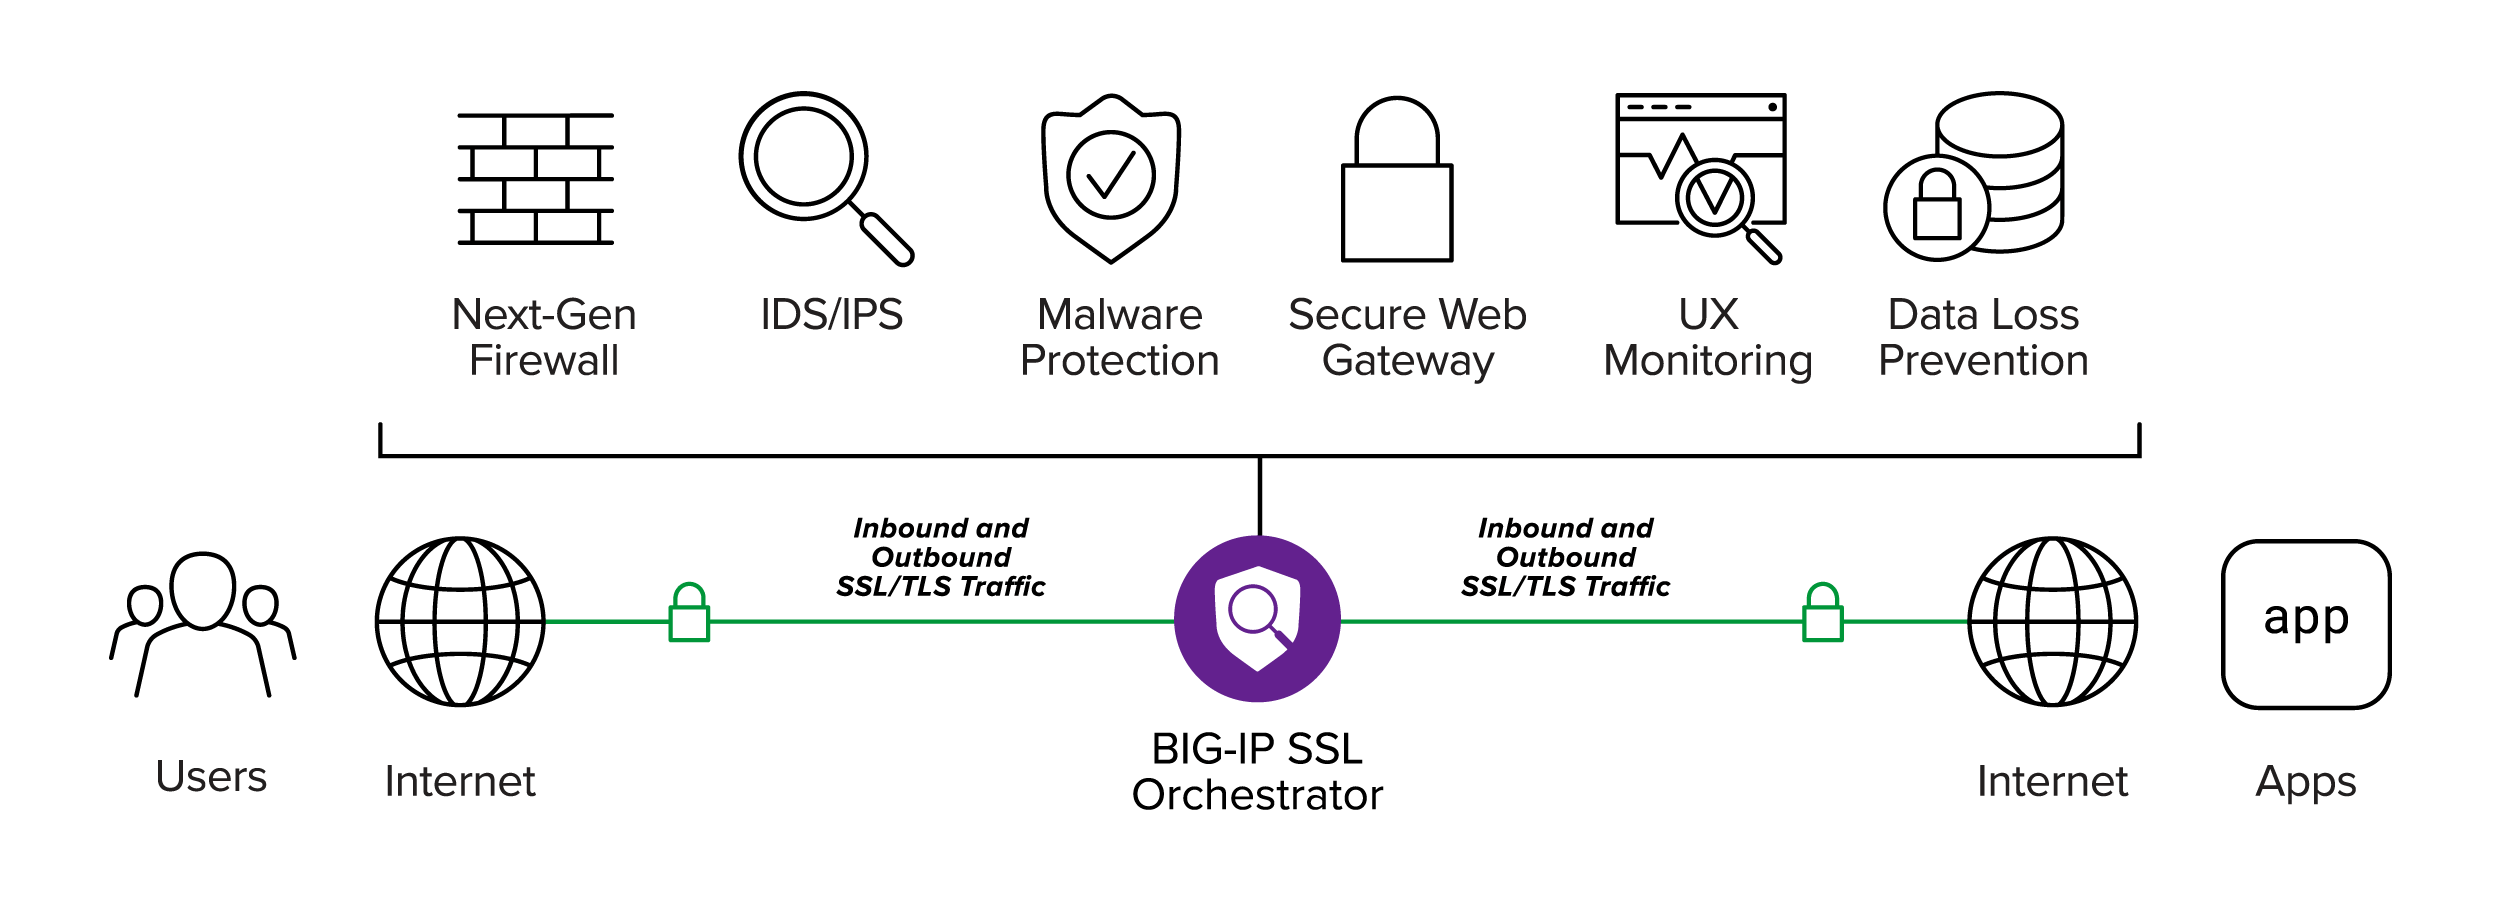
Direcionamento dinâmico de tráfego da F5
O BIG-IP SSL Orchestrator aprimora a infraestrutura SSL/TLS, torna o tráfego criptografado visível para as soluções de segurança e otimiza os investimentos existentes em segurança. Ele oferece encadeamento dinâmico de serviços e direcionamento de tráfego baseado em políticas, aplicando inteligência contextual ao tratamento do tráfego criptografado para gerenciar de forma inteligente o fluxo desse tráfego em toda a pilha de segurança, além de garantir disponibilidade e segurança ideais.
Hardware
Implante hardware de alto desempenho em seu data center local ou instalação de colocation.
Software (edição virtual)
Implante em qualquer hipervisor no seu data center, em uma instalação de colocation ou na AWS, no Azure ou no Google Cloud.
Principais recursos
Se você não inspecionar o tráfego SSL/TLS, não detectará ataques e deixará sua organização vulnerável. O BIG-IP SSL Orchestrator oferece recursos robustos de descriptografia/recriptografia e orquestração do tráfego criptografado.
Visibilidade de SSL/TLS
Oferece descriptografia e criptografia SSL/TLS, suporte a algoritmos de criptografia robustos — incluindo PQC híbrida — e opções flexíveis de implantação.
Encadeamento dinâmico de serviços
Fornece inserção de serviços, resiliência de serviços, monitoramento de serviços e balanceamento de carga.
Inteligência baseada em contexto
Oferece suporte a geolocalização, reputação de IP, categorização de URLs e integração com ICAP de terceiros.
Controle granular
Alterações de cabeçalho, suporte à tradução de portas e controle sobre cifras e protocolos.
Compatível com vários dispositivos de inspeção
Oferece suporte a serviços de inspeção inline de camada 2 e 3, proxy HTTP, ICAP e inspeção passiva/somente para recebimento.
Compatível com diversos modos de implantação
Instalações autônomas, em cluster e com camadas separadas de entrada/saída.
Proxy transparente e explícito
Intercepta e inspeciona o tráfego sem exigir nenhuma configuração especial do cliente.
Dimensiona os serviços de segurança
Escala com alta disponibilidade, balanceamento de carga líder do setor da F5, monitoramento de integridade e recursos de descarregamento de SSL/TLS.
Suporte a plataformas e integrações
Integrações com ferramentas de segurança de parceiros
Integrações com ferramentas de segurança de parceiros
Embora o BIG-IP SSL Orchestrator seja independente de fornecedor e produto, ele é otimizado para se integrar facilmente aos principais dispositivos de segurança do mundo, criando uma solução robusta e pronta para enfrentar qualquer desafio relacionado a ameaças criptografadas.
Suporte à nuvem
Suporte à nuvem
Na F5, oferecemos suporte amplo e integrado em diversas plataformas de nuvem para que você possa proteger e implantar todos os seus aplicativos, em qualquer lugar, independentemente de como seja sua jornada para a nuvem.


Recursos
Destaque
Trinity Cyber impede criminosos com a ajuda da F5
A Trinity Cyber protege seus clientes com uma linha exclusiva de serviços de cibersegurança que oferece inspeção profunda de conteúdo com descriptografia por meio do BIG-IP SSL Orchestrator.
Leia a históriaVisões gerais das soluções
Controle os riscos da IA invisível com o F5 BIG-IP SSL Orchestrator ›
Proteção contra ameaças criptografadas ›
Proteja-se contra ransomware com a AWS e a F5 ›
BIG-IP Advanced WAF como um serviço do BIG-IP SSL Orchestrator ›
F5 Secure Web Gateway Services como um serviço do BIG-IP SSL Orchestrator ›
Folhas de dados
Ficha técnica do BIG-IP SSL Orchestrator ›
Guias de integração
Cisco Firepower Threat Defense ›
Cisco Web Security Appliance ›
Isolamento Remoto de Navegador da Menlo Security ›
Firewall de próxima geração da Palo Alto Networks ›
Symantec Data Loss Prevention ›
Trellix Data Loss Prevention ›