
Las interfaces de programación de aplicaciones (API) son el sistema nervioso central oculto de nuestra vida digital moderna. A diario y a todas horas, las API hacen posibles las aplicaciones que utilizamos para comprar el primer café del día en nuestro establecimiento favorito, acceder a la oficina con nuestra tarjeta, pedir un vehículo con conductor para ir a comer con un compañero, consultar el tiempo y, finalmente, sentarnos al final de una larga jornada para ver en streaming nuestra serie favorita. Casi todas las organizaciones con las que interactuamos cada día dependen de las API para impulsar su negocio digital, sean conscientes de ello o no.
El auge del desarrollo y la entrega de software con un enfoque API-first ha cambiado el mundo para mejor de innumerables maneras. Pero hay un problema: cuando cambian sus aplicaciones y arquitecturas, también lo hace su superficie de ataque. Las medidas de seguridad tradicionales, como los WAF, la protección contra ataques DDoS y la protección contra bots, siguen siendo esenciales, pero no bastan para proteger por completo estas API. Se diseñaron para las superficies de ataque de su época, sin poder prever la superficie de ataque futura ni los cambios provocados por la rápida adopción de las API en los últimos años.
Como líder mundial en seguridad de aplicaciones y API, la tecnología de F5 se encuentra en la ruta de datos de casi la mitad de las aplicaciones del mundo, lo que proporciona una perspectiva única sobre los ataques dirigidos a las aplicaciones web y móviles modernas. Nuestro análisis revela que, en la actualidad, más del 90 % de los ciberataques basados en la web tienen como objetivo los endpoints de las API e intentan aprovechar vulnerabilidades más recientes y menos conocidas, a menudo expuestas por API que los equipos de seguridad no supervisan activamente.
A medida que evolucionan los ataques y las superficies de ataque, sus defensas también deben adaptarse. El interés actual del sector por la IA generativa también está impulsando un rápido crecimiento del número de aplicaciones y API destinadas a respaldar modelos de inteligencia artificial y aprendizaje automático (IA/ML), lo que añade aún más complejidad. Las empresas modernas necesitan una estrategia de defensa dinámica, centrada en detectar y mitigar los riesgos antes de que se conviertan en brechas de seguridad costosas, perjudiciales para la reputación y, a menudo, evitables.
El ritmo de estos rápidos cambios ha hecho que proteger las API críticas suponga un reto importante para todo tipo de organizaciones. Los equipos de desarrollo y seguridad, que ya trabajan al límite de su capacidad, a menudo ni siquiera saben cuántas API utilizan sus empresas, dónde se encuentran ni qué riesgos normativos y de otra índole están asociados a los datos críticos y los procesos empresariales que sustentan estas interfaces.
Aunque la tecnología está en constante evolución, el fenómeno de la seguridad de las API pone de relieve los principios fundamentales de la ciberseguridad. Hay una razón por la que los principales marcos de control, como el del NIST, casi siempre comienzan por «Identificar». En pocas palabras, no se puede proteger lo que no se ve, y es imposible gestionar eficazmente el riesgo de una superficie de ataque que no se comprende.
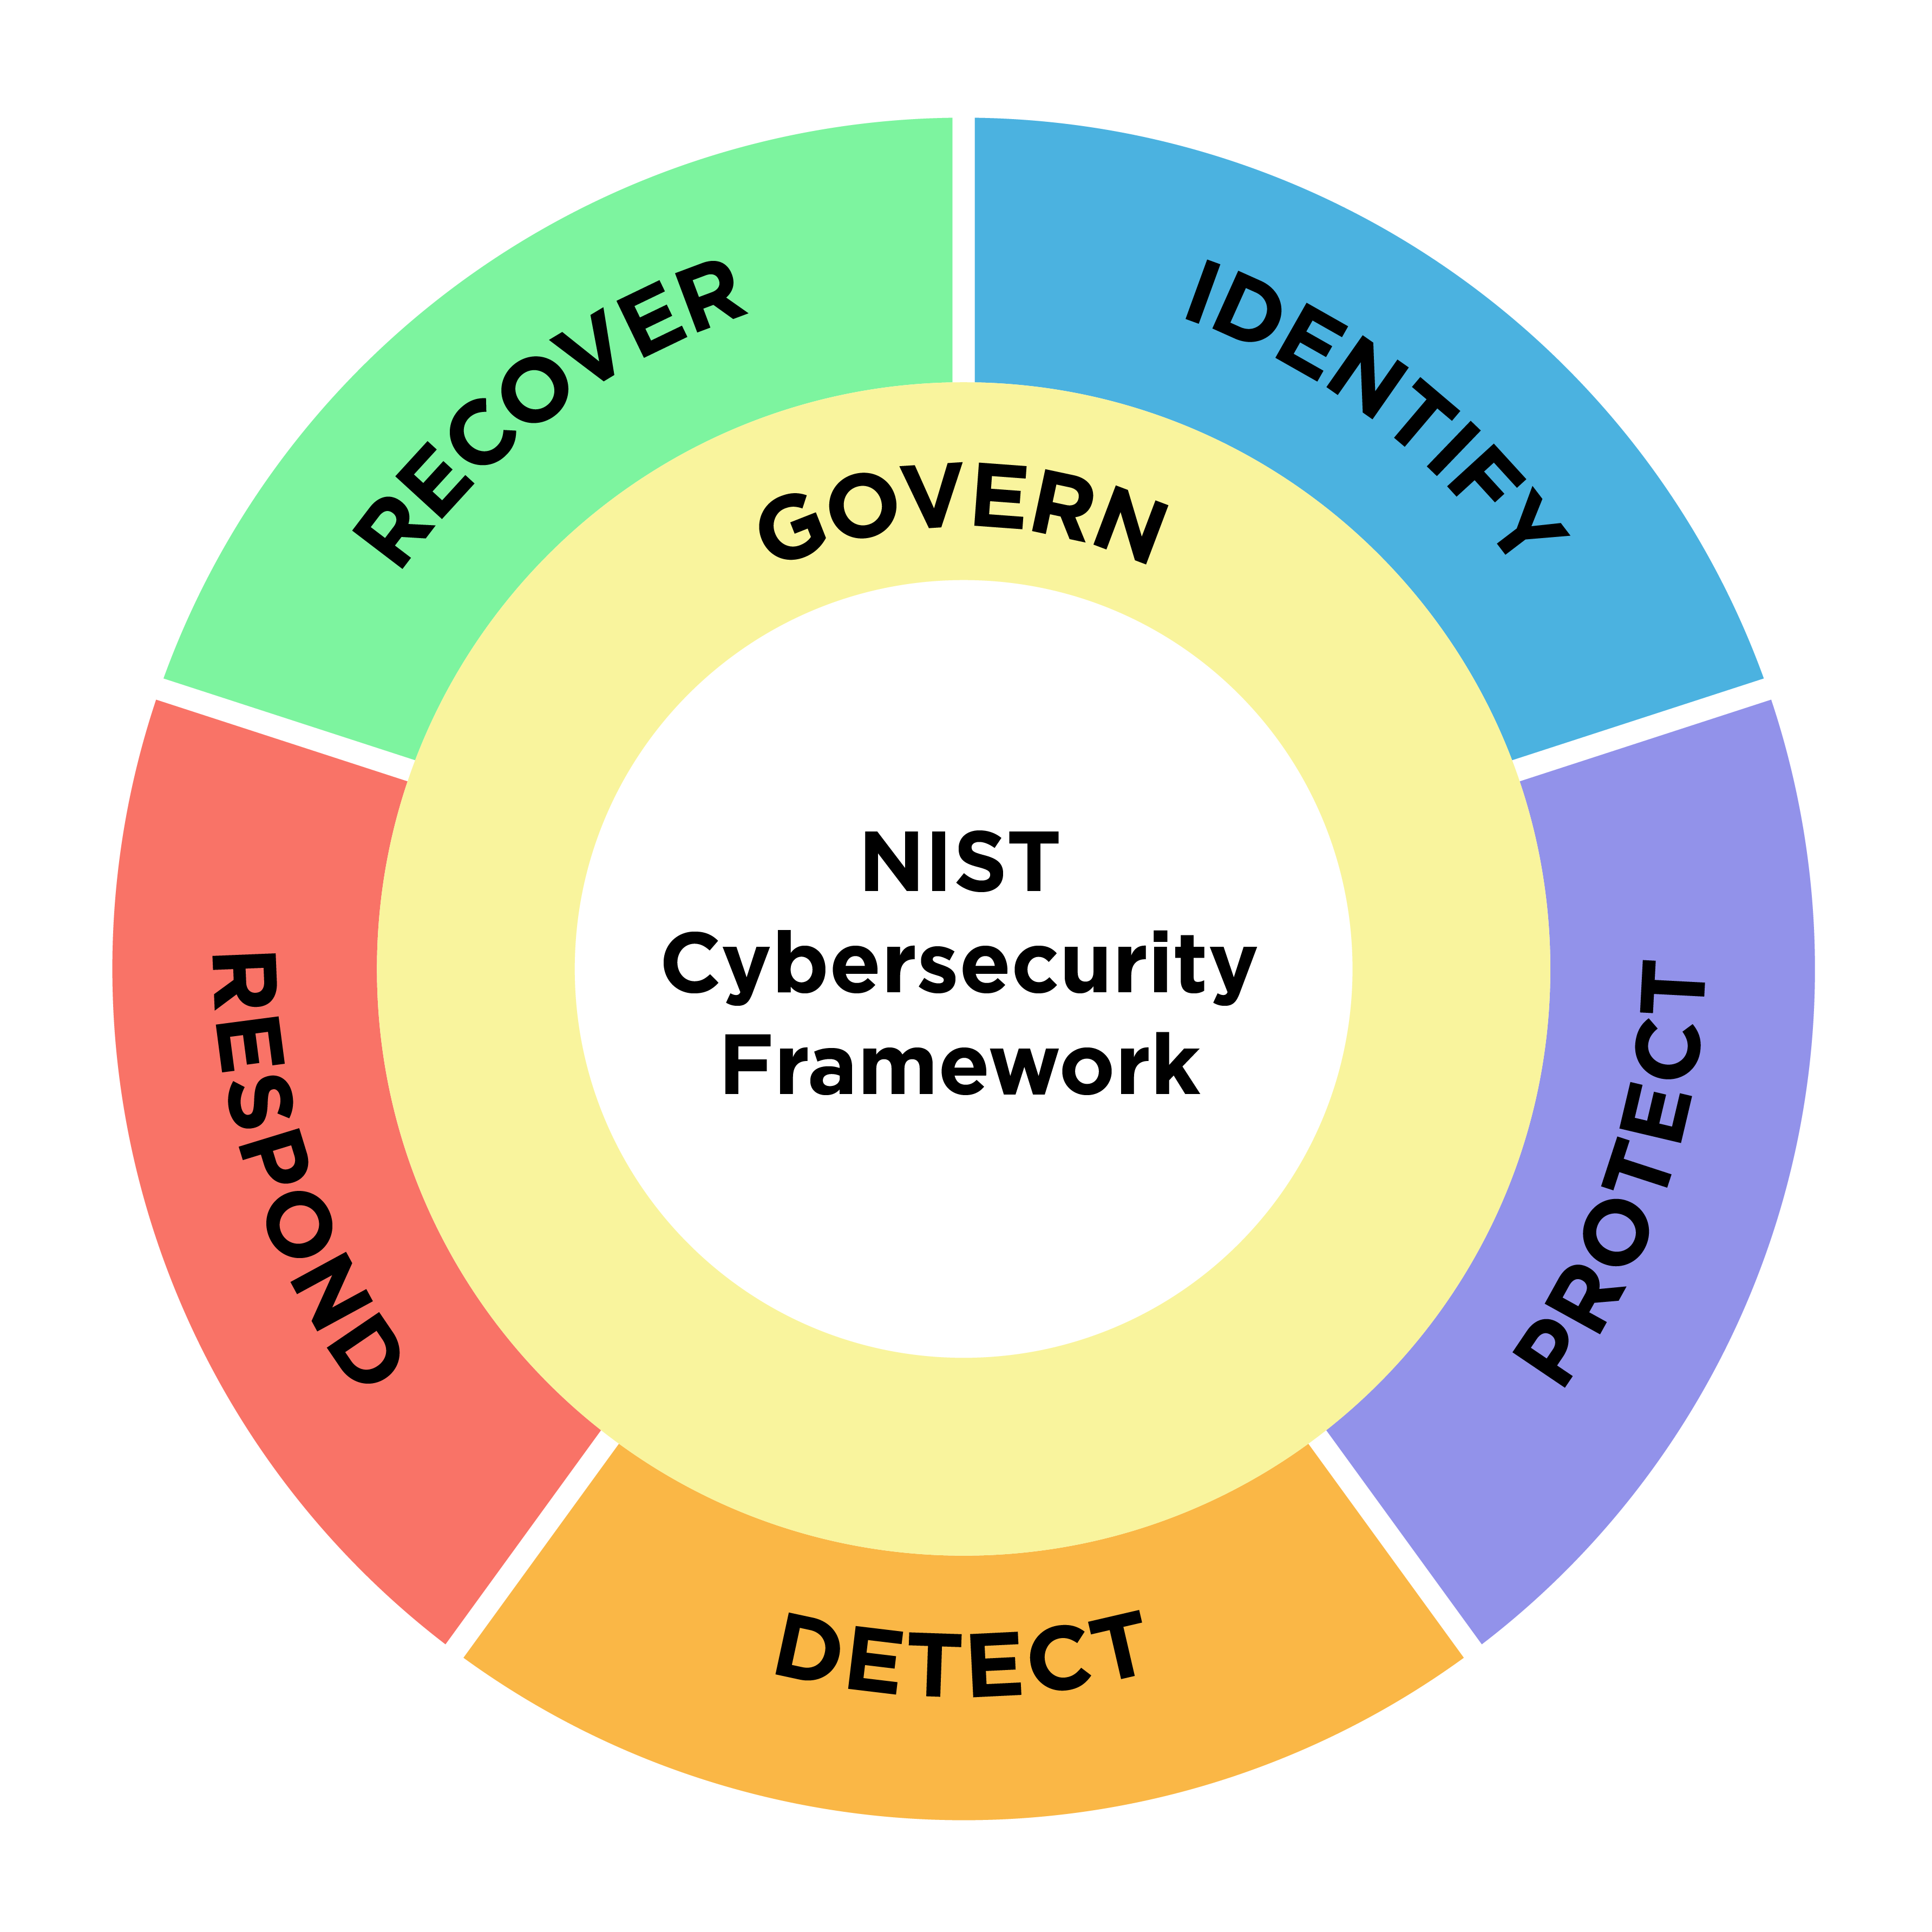
Los puntos ciegos de las API se han convertido en un problema fundamental, y hoy en día demasiadas organizaciones carecen de visibilidad sobre sus API. Gartner y otros analistas del sector llevan prediciendo al menos desde 2019 que las API se convertirían en el principal vector de ataque, y nuestros datos respaldan esta afirmación, sin indicios de que esta tendencia vaya a frenarse.
El sector de la ciberseguridad ha respondido hasta ahora principalmente con soluciones específicas orientadas a distintos aspectos del desarrollo de API. Estos productos ofrecen capacidades diversas, pero limitadas, como la detección de API para localizar aquellas que se sabe que están en uso, o herramientas de análisis y pruebas que ayudan a identificar vulnerabilidades e intentar subsanar estas carencias.
Pero el futuro de la seguridad de las API no consiste en un conjunto de soluciones puntuales que deba combinar e intentar integrar por su cuenta. Aquí entra en juego F5 Distributed Cloud Services.
Para construir el futuro de tu empresa, debes prepararla para el futuro.
Los líderes del sector en computación distribuida y seguridad de aplicaciones de F5 anticiparon este énfasis fundamental en las API y, hace cinco años, comenzaron a desarrollar un conjunto revolucionario de funcionalidades que se comercializó como F5 Distributed Cloud Services.
Las aplicaciones actuales basadas en IA dependen de una arquitectura distribuida de fuentes de datos, modelos y servicios en implementaciones locales, en la nube y en el edge, conectados mediante un número de API que crece rápidamente. Para ayudar a los clientes a afrontar estos retos y oportunidades interrelacionados, nos complace anunciar que F5 incorpora pruebas avanzadas de código de API y análisis de telemetría a F5 Distributed Cloud Services, creando la solución de seguridad de API más completa del sector y preparada para la IA. La incorporación de funcionalidades adquiridas recientemente a Wib, empresa innovadora en seguridad de API, permite detectar vulnerabilidades y mejorar la observabilidad en los procesos de desarrollo de aplicaciones, identificando riesgos e implementando políticas antes de que las API entren en producción.
Al igual que el futuro de la seguridad de las API, F5 Distributed Cloud Platform está diseñada para el futuro de toda la informática empresarial y cuenta con estos atributos esenciales:
- Multinube
- API primero
- Con tecnología de IA
Haciendo que lo mejor sea aún mejor
F5 ya ofrecía sólidas funciones de detección y protección de API en el conjunto de servicios de protección de aplicaciones web y API de F5 Distributed Cloud (WAAP). La plataforma crea y valida automáticamente esquemas sólidos para las API, pone de manifiesto los riesgos de las API mediante información práctica, utiliza IA/ML para mitigar ataques complejos contra las API y mucho más. Con Distributed Cloud WAAP, junto con NGINX App Protect y BIG-IP Advanced WAF, F5 ofrece a sus clientes la capacidad única de proteger cualquier aplicación y cualquier API, en cualquier lugar.
Y ahora F5 está desplazando la seguridad hacia fases más tempranas para abordar todo el ciclo de vida de las API.
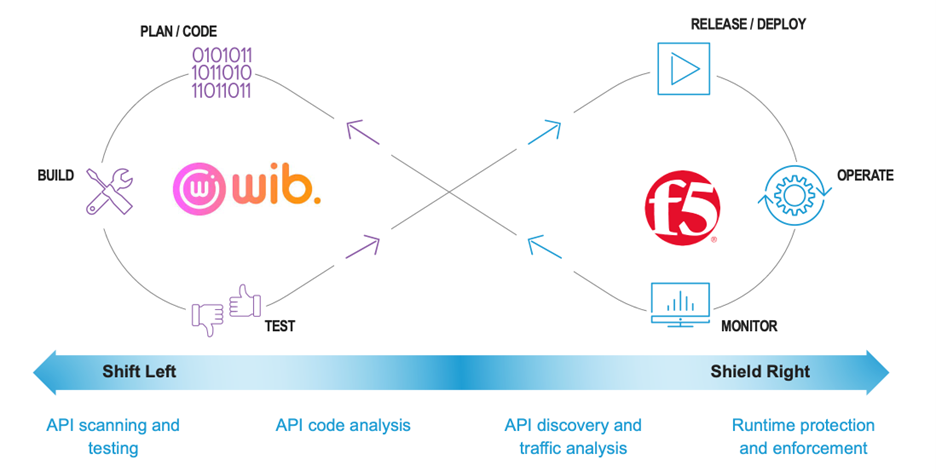
La combinación de la plataforma Wib con F5 Distributed Cloud API Security ofrece la solución de seguridad de API más completa del sector.
Para lograrlo, estamos ampliando las capacidades actuales de detección y protección de API con:
- Análisis del código de las API para detectar endpoints de API y evaluar sus riesgos antes de implementarlos en producción.
- Pruebas de API para detectar vulnerabilidades y validar posibles amenazas identificadas mediante el análisis del código y del tráfico.
- Análisis del cumplimiento normativo de las API para garantizar una postura de seguridad adecuada de las API y acorde con los requisitos normativos del cliente.
- Evaluación de la superficie de amenazas de las API para supervisar los activos públicos de una organización y detectar la aparición de nuevas API, así como aquellas que quedan fuera de la gobernanza de seguridad.
- Motor de fusión de seguridad de API para crear una solución perfectamente integrada en la que cada amenaza, vulnerabilidad o hallazgo se valide contrastándolo con todas las fuentes de información.
Como antiguo director de tecnología de Wib y recién incorporado a F5, comparto el entusiasmo del equipo por llevar las capacidades de Wib a los servicios de F5 Distributed Cloud, y ya estamos trabajando intensamente para integrar nuestra tecnología y ofrecer la plataforma de seguridad de API más sólida y completa que jamás haya existido.
Únase a nosotros para proteger sus aplicaciones y API con la primera solución integral de seguridad de aplicaciones y API del mundo, que ofrece visibilidad y seguridad reales desde el código hasta la nube.
Ejecuta tus aplicaciones en cualquier lugar y protégelas en todas partes: solo con F5.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.